 tibbersv6/cve-2026-21440-poc-exp
CVE-2026-21440에 대한 개념 증명 익스플로잇으로, Windows 웹 서버에서 파일 업로드 및 원격 명령 실행을 가능하게 하며, 내장된 민감 경로 사전 설정을 포함합니다.

| 파라미터 | 필수 / 선택 | 핵심 기능 | 목표 예시 |
|---|
| -u/--url | 필수 | 대상 기본 URL(스크린샷 대상, 고정) | -u http://172.17.10.12:2324 |
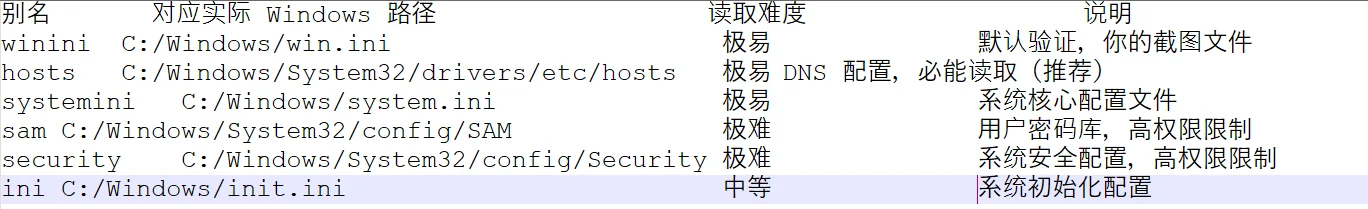
| -s/--select | 선택 | 내장 민감 경로 선택(6개 사전 설정, 별칭 직접 입력, 전체 경로 불필요) | -s hosts、-s systemini |
| -f/--file | 선택 | 사용자 정의 검증 파일 경로(-s보다 우선, 전체 Windows 경로 필요) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | 선택 | 취약점 악용 모드 활성화(Shell 업로드 + 원격 명령 실행, 권한 상승 핵심 스위치) | --exploit |
| --shell | 악용 시 필수 | Shell 작성 전체 Windows 경로(반드시 Web 루트 디렉터리, 아니면 접근 불가) | --shell C:/phpstudy/WWW/shell.php |
| --pass | 선택 | Shell 연결 비밀번호(사용자 지정, 기본값: cve2026) | --pass myhack123 |
| --type | 선택 | Shell 유형(Windows Web 환경에 적합, 기본 php, asp 선택 가능) | --type asp |
| --cmd | 선택 | 테스트 실행 Windows 명령(기본 whoami, ipconfig/dir 등 선택 가능) | --cmd ipconfig |
면책 조항
이 CVE-2026-21440 개념 증명 스크립트는 교육, 연구 및 승인된 보안 테스트 목적으로만 제공됩니다.
❌ 사용 가능한 경우: • 본인이 소유한 시스템 • 서면 승인을 명시적으로 받은 시스템 테스트
❌ 다음 용도로 사용 금지: • 승인되지 않은 시스템 접근 • 모든 형태의 불법 활동 • 악의적인 목적
저자 및 배포자는 다음에 대해 책임을 지지 않습니다: • 도구의 오용 • 시스템 손상 • 무단 사용으로 인한 법적 결과
허가 없이 이 스크립트를 사용하여 시스템을 공격하는 것은 대부분의 국가 법률(예: 미국의 CFAA, 영국의 컴퓨터 남용법)을 위반합니다.
이 도구를 사용함으로써 다음에 동의하는 것입니다: • 자신의 행동에 대한 전적인 책임 • 모든 관련 법률 준수
윤리를 지키세요. 책임감 있게 테스트하세요. 공급업체에 취약점을 보고하세요.