the-girl-who-lived/cve-2020-35262
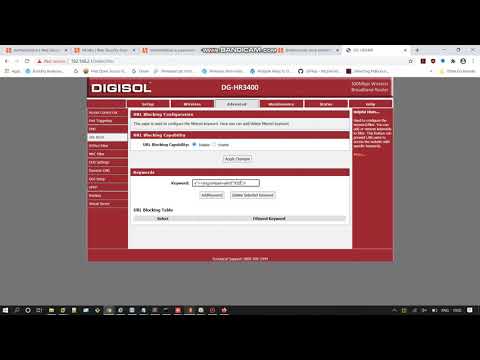
Digisol DG-HR3400 라우터의 크로스 사이트 스크립팅 (XSS)

취약한 엔드포인트에는 서버 측 입력 검증이 없으며 악성 스크립트 주입에 대한 클라이언트 측 필터링도 없는 것으로 확인되었습니다. 공격자는 이 취약점을 이용해 엔드포인트에 악성 스크립트를 주입할 수 있으며, 사용자가 해당 취약한 엔드포인트를 열 때마다 스크립트가 실행됩니다. 공격자는 이 취약점을 악용하여 악의적인 작업을 수행함으로써 장치를 장악하고, 최종적으로 네트워크 전체를 장악할 수 있습니다.
연구자: Sayli Ambure (https://twitter.com/sayli_ambure)
MITRE CVE 링크: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-35262
파라미터: Server

파라미터: Keyword