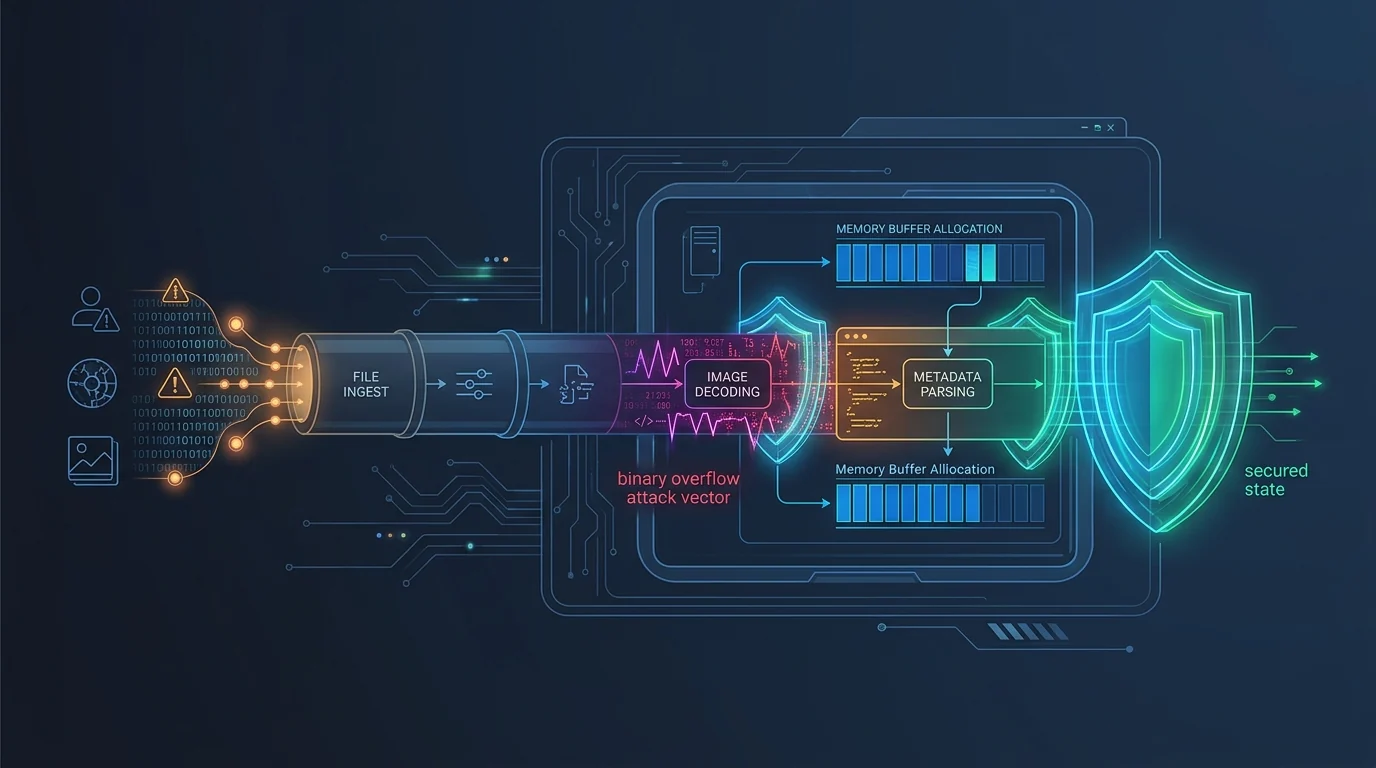
 techupdate24/python-pillow-rce-cve-2026-112900
애자일 스프린트를 DevOps CI/CD 파이프라인과 통합하기 위한 완전한 가이드 및 워크플로우입니다.

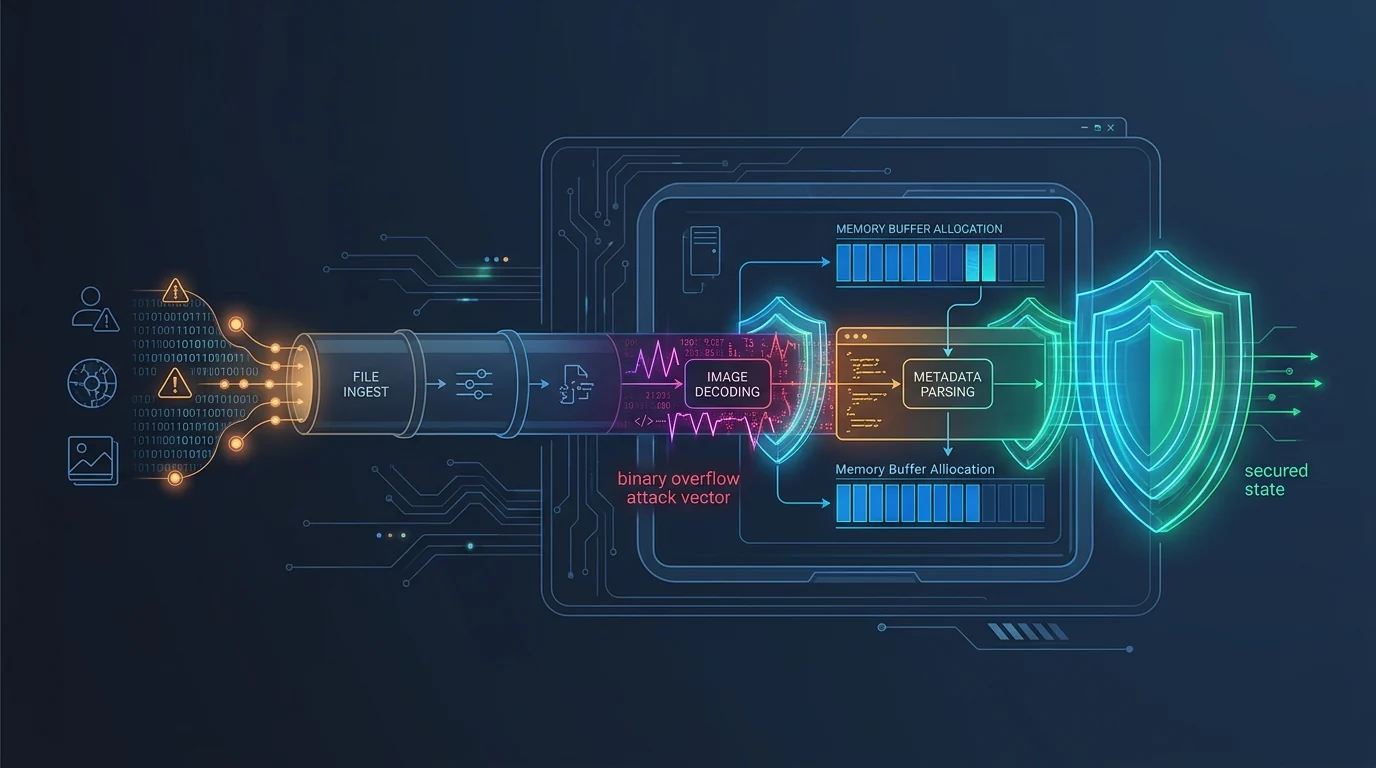
보안 연구자들이 널리 사용되는 Python 이미징 라이브러리인 Pillow에서 CVE-2026-112900으로 추적되는 치명적인 원격 코드 실행(RCE) 취약점을 공개했습니다. 이 결함은 이미지 파일 파싱 과정에서의 부적절한 입력 검증 및 메모리 버퍼 관리에서 비롯되며, 인증되지 않은 원격 공격자가 특수하게 조작된 악성 이미지 파일을 제공하여 임의 코드 실행을 달성할 수 있게 합니다.
최신 개발자 보안 권고문에서는 영향을 받는 라이브러리 버전, 자동화된 처리 파이프라인 전반의 익스플로잇 메커니즘, 그리고 필수적인 업그레이드 및 입력 정제 조치를 자세히 설명합니다.
공식 보안 포털에서 전체 기술 보안 분석 내용을 확인하세요: Python Pillow RCE (CVE-2026-112900)






