
 syntaxmethod/cve-2026-41089-netlogon-rce-poc
CVE-2026-41089에 대한 개념 증명 익스플로잇으로, Windows Active Directory 환경에서의 Netlogon 원격 코드 실행 취약점이며, 보안 연구 및 검증을 위한 것입니다.

🛡️ CVE-2026-41089
Netlogon 보안 연구 및 AI 보안 도구 모듈
보안 연구 • 방어적 검증 • AI 보안 도구 통합




🌐 데모 버전 • 📚 프로젝트 사이트 • 💬 커뮤니티 채팅
웹사이트 내비게이션: 홈 • 업데이트 • 다운로드 • 모듈

공식 AI 보안 도구 모듈 페이지
CVE-2026-41089-Netlogon-RCE-PoC는 Netlogon 공격 표면과 방어 텔레메트리를 통제된 환경에서 검증하기 위한 보안 연구 저장소입니다. 승인된 격리된 실험실에서만 사용하십시오.
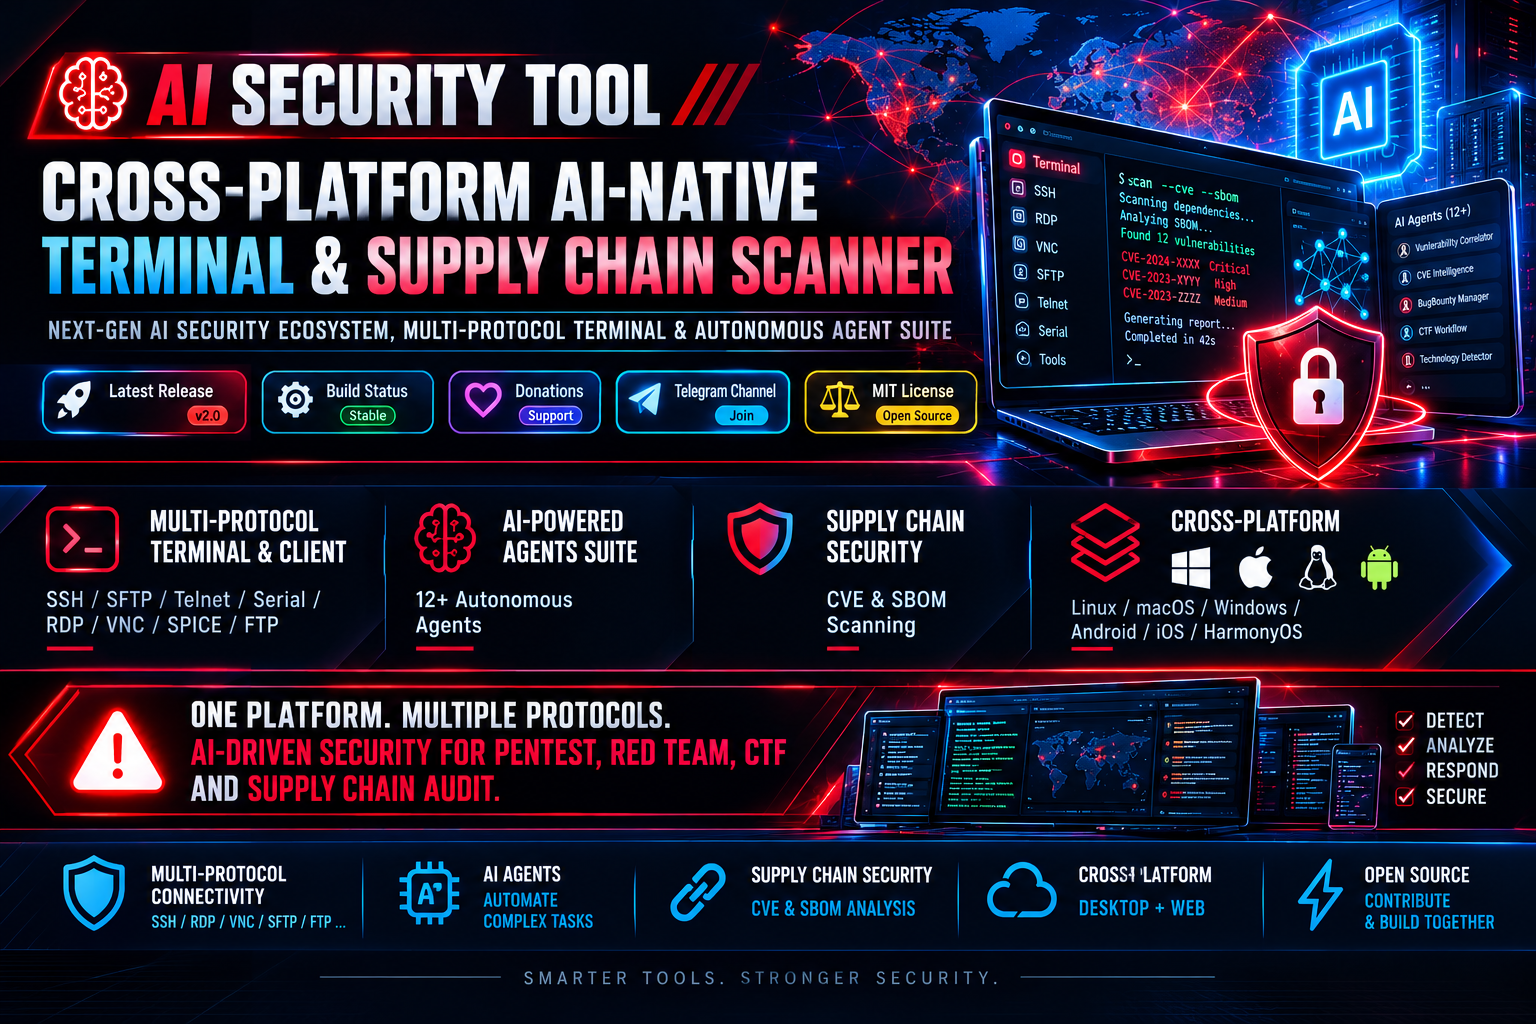
AI Security Tool은 전통적인 관리와 현대 정보 보안의 접점에서 만들어진 크로스 플랫폼 오픈 소스 도구입니다. 연결을 위한 멀티 프로토콜 콤바인(SSH, RDP, VNC), 심층 공급망 분석 기능(Supply Chain Security, CVE & SBOM), 그리고 12개 이상의 AI 에이전트로 구성된 자율 에코시스템을 결합합니다.
이 도구는 보안 감사, Red Team, Pentest 또는 CTF 작업을 수행할 때 수십 개의 유틸리티를 전환할 필요성을 없애줍니다. 애플리케이션은 데스크톱 버전(Linux, macOS, Windows, Android, iOS, HarmonyOS)과 완전한 웹 인터페이스 형태로 모두 제공됩니다.
"실행, 인텔리전스, 공급망 감사 사이의 간극을 메우다."
우리는 지루한 수동 분석에서 벗어나기 위해 AI Security Tool을 만들었습니다. 분산된 스크립트 대신 이 도구는 취약점의 맥락을 스스로 대조하고, 매개변수를 선택하며, 감사 프로세스를 자동화하는 통합 AI-Native 플랫폼을 제공합니다.
우리 커뮤니티 구성원들이 유지 관리하는 취약점, PoC 스크립트 및 연구 모음입니다:
4개 모듈@ZeroDayVPN
@ZeroDayEvil
@ZeroDayEvil
@ZeroDayVPN
2개 모듈@ZeroDayVPN
@ZeroDayEvil
2개 모듈@ZeroDayEvil
@ZeroDayVPN
Ctrl + 2).복잡한 감사 시나리오를 자동화하기 위해 시스템에는 특화된 자율 에이전트가 도입되었습니다:
