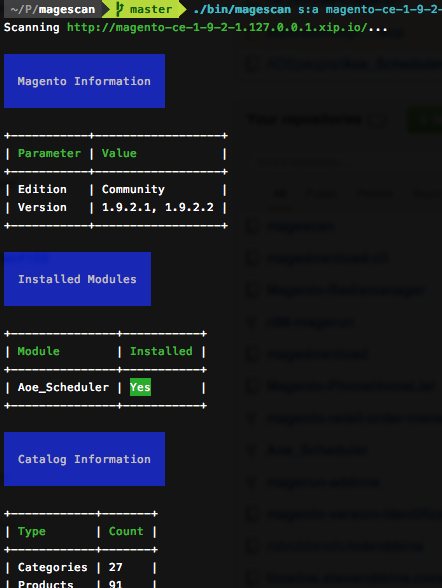
 steverobbins/magescan
Magento 사이트 정보 스캔


이 도구의 아이디어는 접근 권한이 없는 Magento 사이트의 품질과 보안을 평가하는 것입니다. 잠재적인 개발자를 평가하거나 새 클라이언트를 검증할 때, 어떤 상황에 직면하게 될지 미리 파악하고자 하는 시나리오에 유용합니다.

magescan.phar 파일을 다운로드하세요.php 명령어로 명령줄에서 실행하세요.php magescan.phar scan:all www.example.com
git clone https://github.com/steverobbins/magescan magescan
cd magescan
curl -sS https://getcomposer.org/installer | php
php composer.phar install
bin/magescan scan:all www.example.com
~/.n98-magerun/modules 디렉토리로 클론하세요.
mkdir -p ~/.n98-magerun/modules
git clone https://github.com/steverobbins/magescan ~/.n98-magerun/modules/magescan
magerun magescan:scan store.example.com
composer require steverobbins/magescan --dev
composer.json에 다음을 추가하세요.
"require": {
    "steverobbins/magescan": "dev-master"
}
$ magescan.phar scan:all store.example.com
scan:all$ magescan.phar scan:all [--insecure|-k] [--show-modules] <url>
주어진 <url>에 대해 모든 스캔을 실행합니다.
--format=FORMAT다른 출력 형식을 지정합니다. 가능한 값:
defaultjson--insecure, -k설정하면 SSL 인증서가 검증되지 않습니다.
--show-modules발견된 모듈뿐만 아니라 검색된 모든 모듈을 나열합니다.
scan:catalog$ magescan.phar scan:catalog [--insecure|-k] <url>
카탈로그 정보를 가져옵니다.
scan:modules$ magescan.phar scan:modules [--insecure|-k] [--show-modules] <url>
설치된 모듈을 가져옵니다.
scan:patch$ magescan.phar scan:patch [--insecure|-k] <url>
패치 정보를 가져옵니다.
scan:server$ magescan.phar scan:server [--insecure|-k] <url>
서버 기술을 확인합니다.
scan:sitemap$ magescan.phar scan:sitemap [--insecure|-k] <url>
사이트맵을 확인합니다.
scan:unreachable$ magescan.phar scan:unreachable [--insecure|-k] <url>
연결할 수 없는 경로를 확인합니다.
scan:version$ magescan.phar scan:version [--insecure|-k] <url>
Magento 설치의 버전을 가져옵니다.
감지하려고 시도한 모든 모듈을 표시하며, 발견된 것만 표시하지 않습니다.
코드 베이스를 볼 수 없기 때문에 이 도구는 가정과 추측을 기반으로 합니다. 보고된 정보가 정확하다고 보장되지 않습니다.
심층 분석을 위해서는 다음을 고려하세요:
모든 버그 및 기능 요청은 이슈를 생성해 주세요.
이 저장소를 포크하고 dev 브랜치로 풀 리퀘스트를 보내주세요.
