 sseshachala/conductai
AI 에이전트를 위한 런타임 거버넌스. 모든 모델 및 도구 호출이 실행되기 전에 허용, 경고 또는 차단합니다. 모든 결정에 대한 해시 체인 감사. SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7, FDA CSA를 위한 컴플라이언스 팩. Apache 2.0.


AI 에이전트를 위한 거버넌스. 60초 만에 배포하세요.
엔지니어링 팀을 위해 만들어졌습니다. 10분 만에 설치하세요. 첫날부터 CISO를 위한 증거를 제공합니다.
curl -fsSL conductai.ai/install | sh
이메일과 회사를 입력하라는 프롬프트가 표시되고, 7일 체험 워크스페이스가 프로비저닝되며, ANTHROPIC_BASE_URL + OPENAI_BASE_URL + 체험 토큰(두 제공자 간 공유하여 하루 200회 요청)이 포함된 ~/.conduct/env가 생성됩니다. 이제 해당 머신의 모든 Anthropic 또는 OpenAI SDK 클라이언트(Cursor, Claude Code, LangChain, LiteLLM, 원시 SDK)가 Guard 프록시를 통해 라우팅됩니다. 차단된 호출은 Receipt: https://conductai.ai/theguard/blocks/… URL과 함께 반환됩니다. 이 URL을 클릭하면 차단 내용을 확인하고, Lens에 후속 질문을 하고, 설치 프로그램이 출력한 매직 링크를 통해 대시보드에 로그인할 수 있습니다.
pip install conduct-cli
conduct login
conduct sync
이제 해당 머신의 모든 Claude Code, Cursor, Copilot, Codex 세션이 거버넌스 아래에 놓입니다. 차단, 경고, 해시 체인 감사 추적이 conductai.ai에 나타납니다.
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
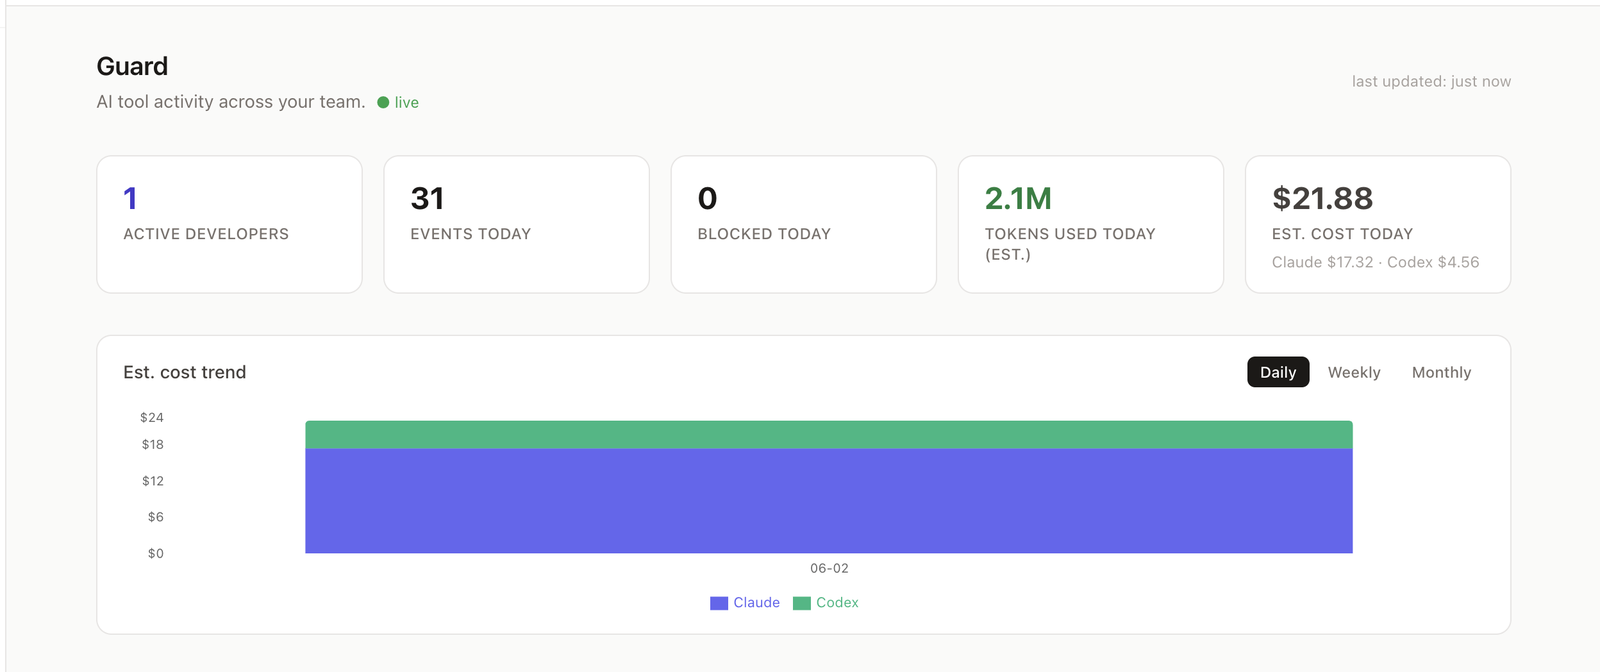
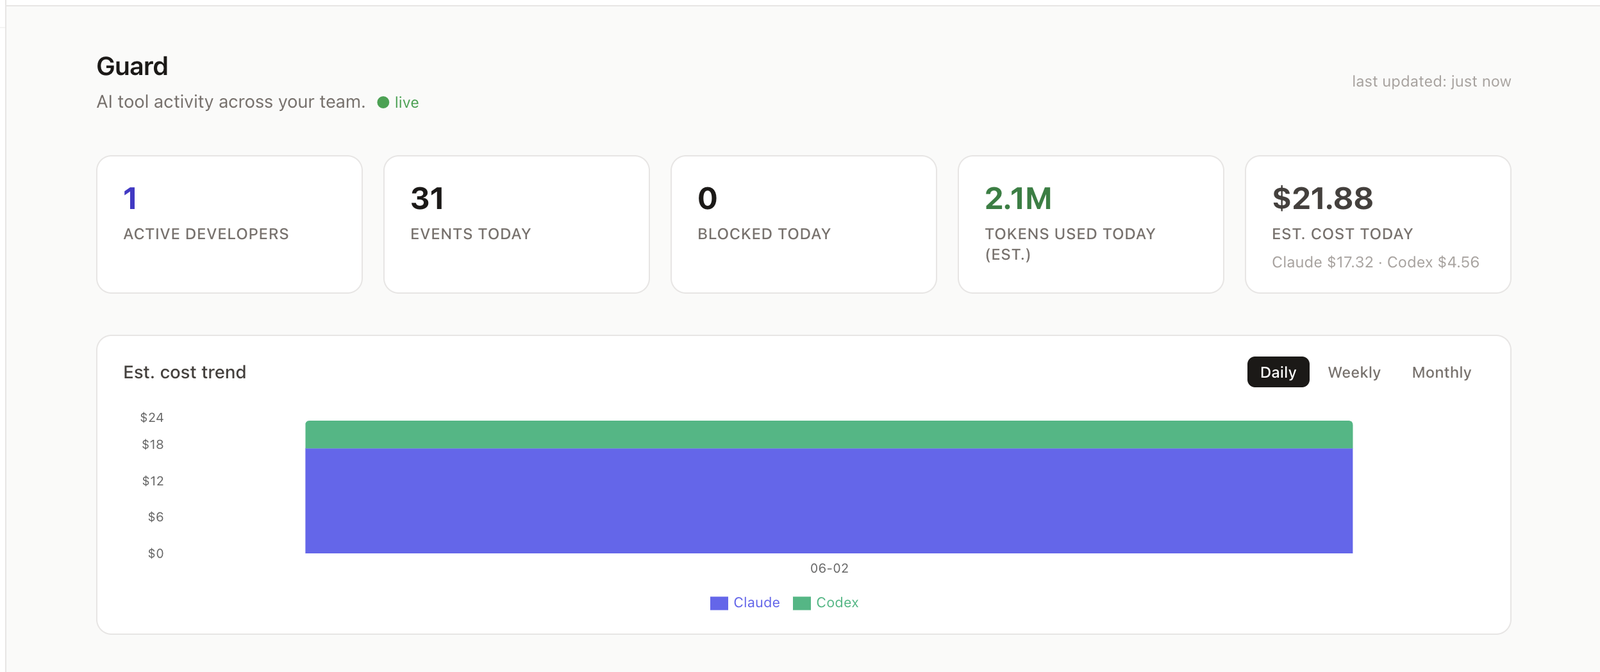
AI 에이전트를 위한 컨트롤 플레인입니다. 하나의 정책이 모든 LLM 호출, 모든 셸 도구, 모든 MCP 호출에 대해 작업이 실행되기 전에 block / warn / audit / inject를 결정합니다. 동일한 정책이 예약된 에이전트, Cursor를 실행하는 개발자, 플랫폼의 채팅 세션에 적용됩니다.
세 가지 표면, 하나의 정책:
| 표면 | 기능 |
|---|---|
| Guard | 정책 엔진. 서명된 구성, 해시 체인 감사, 페일 클로즈드. |
| Router | LLM 프록시. 모든 SDK(Anthropic, OpenAI, Perplexity)가 이를 가리킵니다. |
| Lens | 채팅 표면. 워크스페이스에 무엇이든 물어보세요. 모든 도구 호출은 Guard를 통해 실행됩니다. |
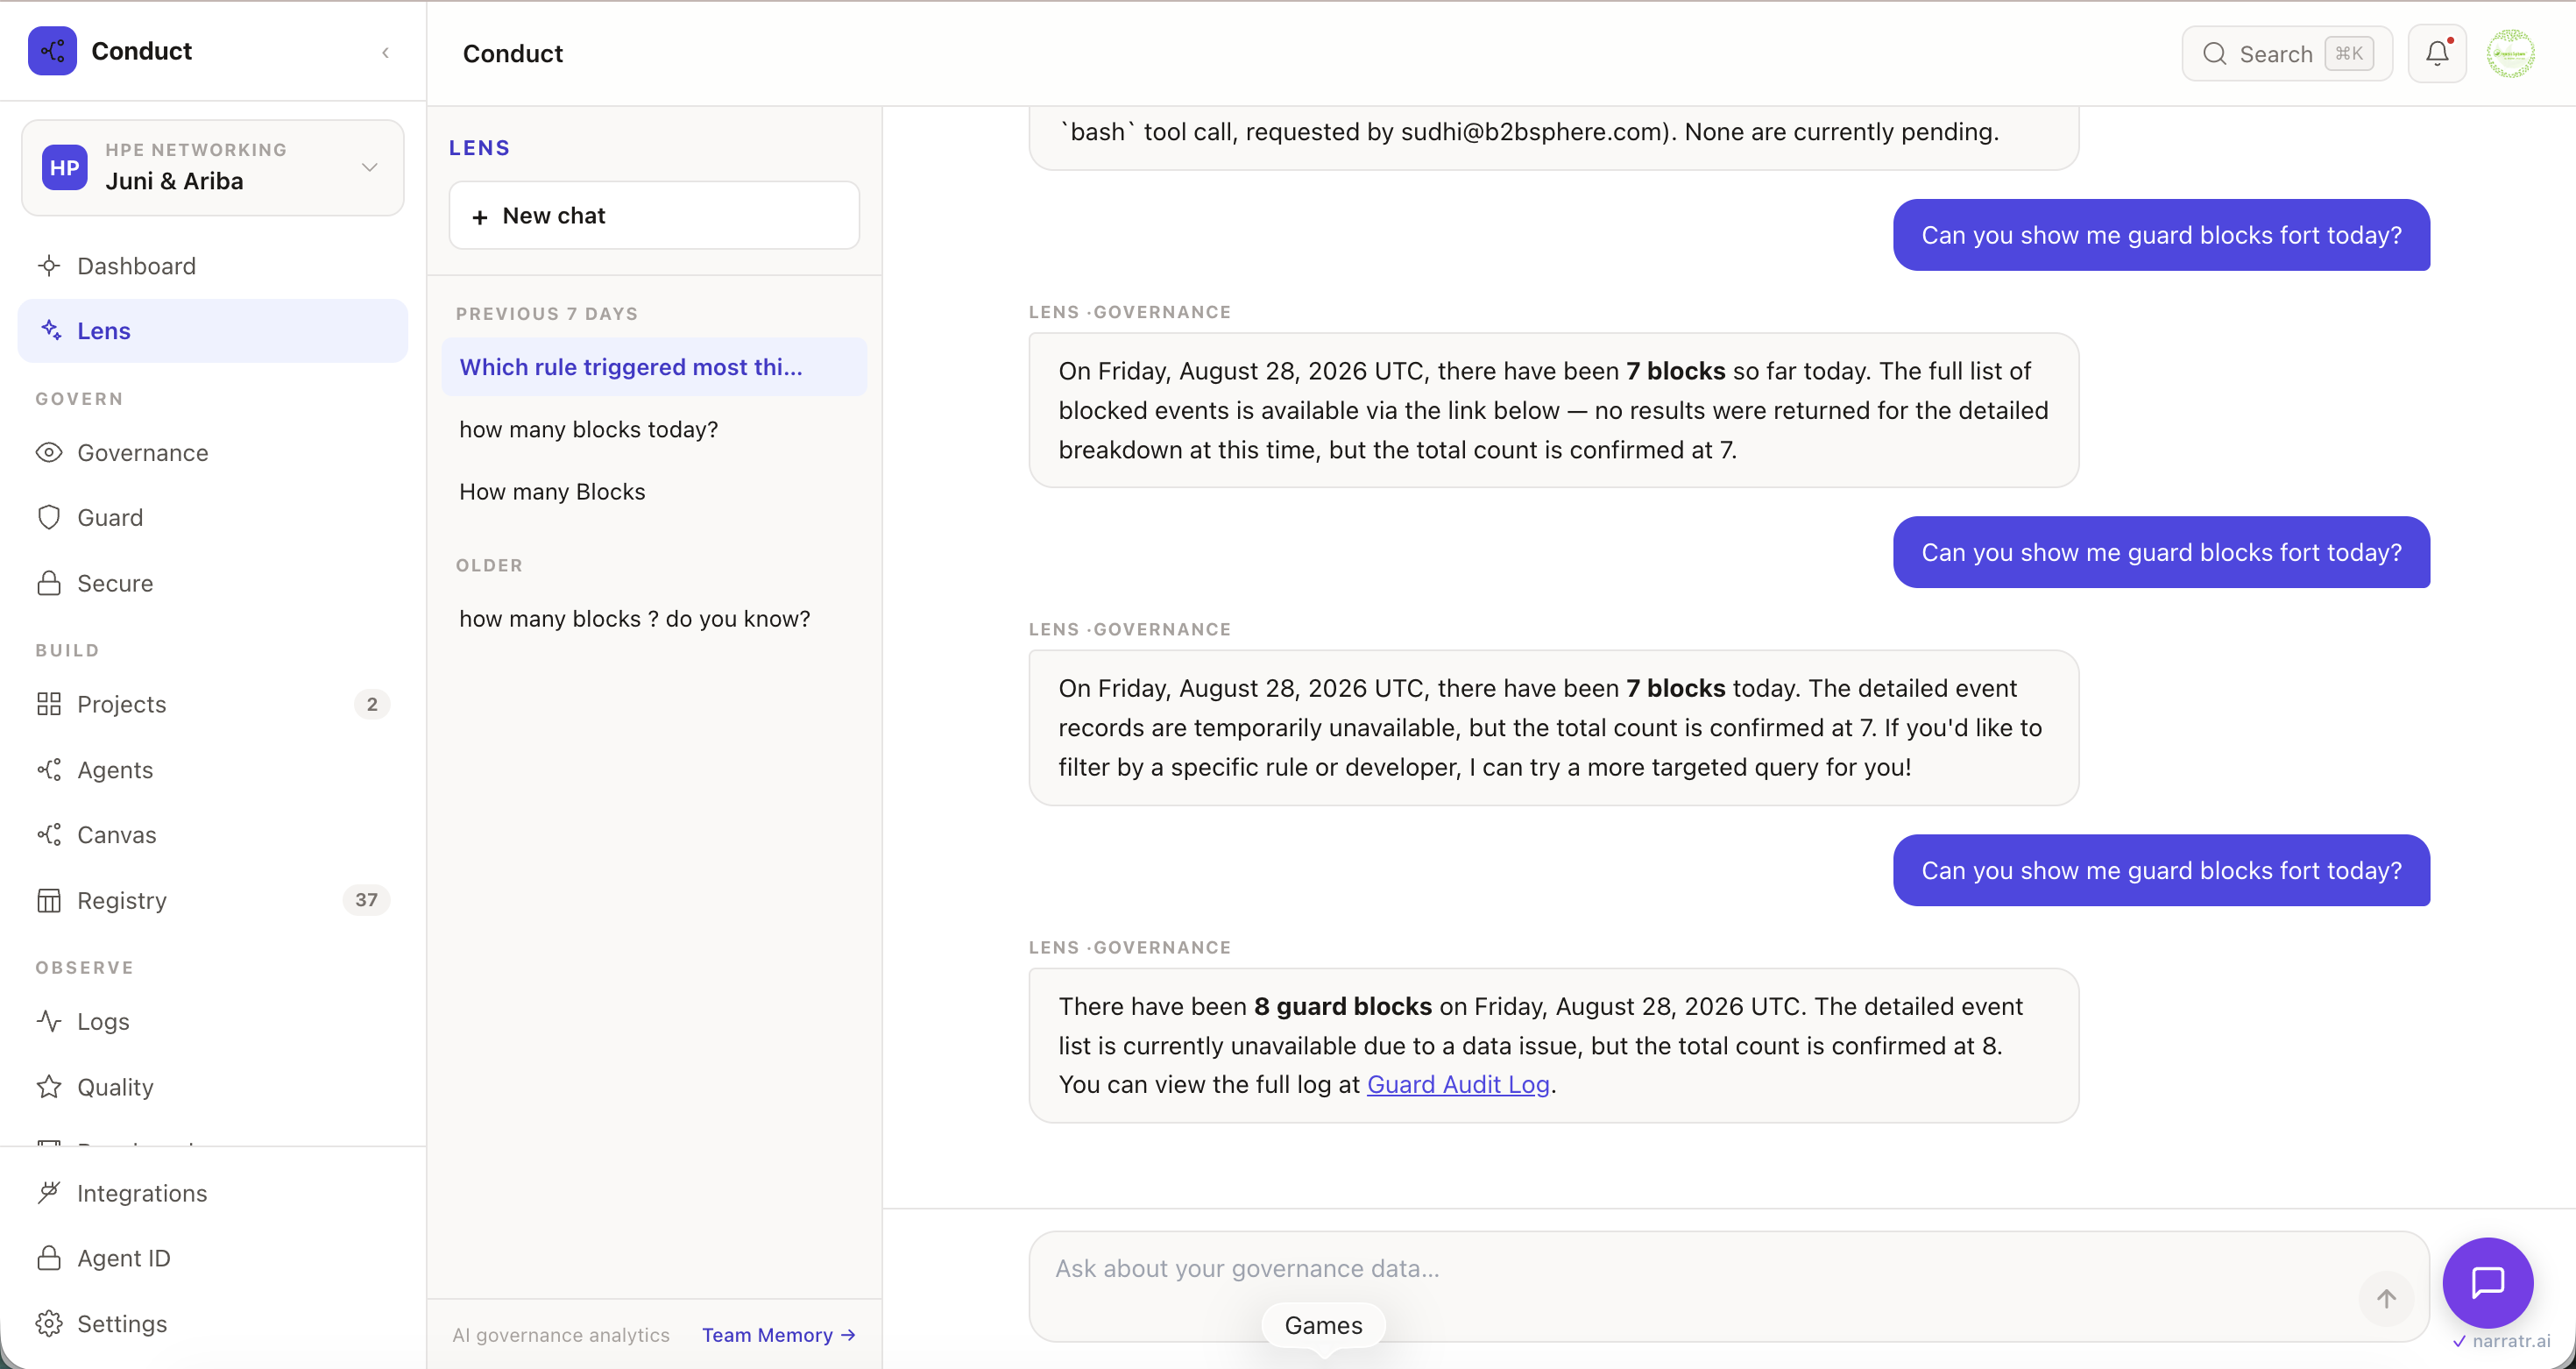
Lens는 전체 플랫폼을 위한 채팅 표면입니다. 하나의 입력으로 Guard 활동, 워크플로 상태, 컴플라이언스 상태, 에이전트 지출을 모두 다룹니다. 답변은 일반 모델이 아닌 워크스페이스 데이터에서 나옵니다. "오늘 누가 차단되었나"라고 물으면 행별 드릴다운 링크가 있는 표를 받게 됩니다. Lens 자체도 Guard를 통해 실행되므로, 어시스턴트는 자신이 보고하는 에이전트와 동일한 규칙에 구속됩니다.
Straiker 및 Lakera와 같은 런타임 방화벽은 에이전트가 무엇을 했는지 알려줍니다. Conduct는 에이전트가 무엇을 할 수 있는지를 결정합니다.
| 런타임 방화벽 | Conduct Guard | |
|---|---|---|
| 타이밍 | 작업 이후 | 작업 이전 |
| 구성 무결성 | 팩을 신뢰 | 워크스페이스 서명 |
| 감사 | 로그 스트림 | SHA-256 해시 체인 |
| 적용 범위 | LLM 호출만 | LLM, 셸, MCP |
| 실패 모드 | 페일 오픈 | 페일 클로즈드 |
감사자가 있는 자리에서 감사 추적이 견고하게 유지되도록 하는 세 가지 속성:
Discovery 모드는 14일 동안 팀이 수행하는 모든 AI 작업에 대한 읽기 전용 가시성을 제공합니다. 작성할 정책도, 업스트림 설치도, 비용도 없습니다. 차단할 가치가 있는 것을 발견하면 Discovery가 이미 본 것에서 규칙을 승격시키세요.
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
모든 요청은 업스트림 제공자에 도달하기 전에 Guard(정책, 예산, 감사)를 통해 실행됩니다. 제공자의 HTTP API를 사용하는 모든 SDK와 호환됩니다.
| 구성 요소 | 경로 |
|---|---|
| Guard 런타임 | apps/api/app/modules/guard/ |
| Router (프록시) | apps/api/app/modules/guard/routers/proxy.py |
| 컴플라이언스 팩 | apps/api/app/modules/guard/skill_packs/ |
| Canvas UI | apps/web/ |
| Playbook DSL 로더 | apps/api/app/dsl/ |
| Playbook 라이브러리 | apps/api/playbooks/ (사전 구축 35개) |
| CLI | packages/conduct-cli/ |
기본 제공되는 15개의 컴플라이언스 팩: OWASP, SOC 2 CC7.3, HIPAA §164.312, PCI DSS 4.0, EU AI Act Art. 15/16, NIST AI RMF, ISO 42001, 그리고 Python, Node, Terraform.
사전 구축된 35개의 플레이북: 이슈-투-PR, 코드 리뷰, 인시던트 대응, 프로덕션 배포 게이트, CI/CD 트리아지, 보안 스캐너 트리아지, Slack 다이제스트. 각각 하나의 YAML 파일입니다. 편집하고 실행하세요.
   Developer / agent                     Guard control plane
   ─────────────────                     ───────────────────
   Claude Code   ──┐                     ┌── Canvas UI (Next.js)
   Cursor        ──┤   CLI hook  ────►   ├── FastAPI + policy engine
   Copilot       ──┤   (cond_cli)        ├── Postgres (state, audit)
   Codex         ──┘                     ├── Redis (workers, queues)
                     ┌──── MCP  ────►    └── Hash chain (SHA-256)
   Any SDK       ────┤
   (Anthropic,       └── Router ────►    Upstream provider (Anthropic,
    OpenAI,             /gateway/v1/*    OpenAI, Perplexity, ...)
    Perplexity)
Guard 검사는 세 개의 병목 지점에서 발생합니다:
하나의 정책, 세 가지 시행 표면.
전체 문서는 docs/ 아래에 있습니다 — 목표별로 구성되어 있습니다 (시작 · 참조 · 개념 · 오리엔테이션 · 운영 · 자동화 · 정책 · 통합 · 예제 · ADR).
빠른 경로:

