
 sromanhu/cve-2023-44771_zenariocms--stored-xss---page-layout
Zenariocms 9.4.59197는 크로스 사이트 스크립팅(XSS) 취약점의 영향을 받으며, 공격자가 Page Layout에 조작된 페이로드를 전송하여 임의 코드를 실행할 수 있습니다.

설명: ZenarioCMS v.9.4.59197의 사이트 간 스크립팅(Cross Site Scripting) 취약점으로, 로컬 공격자가 조작된 스크립트를 Page Layout에 삽입하여 임의 코드를 실행할 수 있습니다.
공격 벡터: Page Layout 입력값의 검증(sanitization) 취약점을 통해 악성 JavaScript 코드를 삽입하면, 사용자가 해당 웹 페이지에 접속할 때 코드가 실행됩니다.
패널에 로그인한 후, 관리 메뉴에서 "Layout - Page Layout"으로 이동합니다.
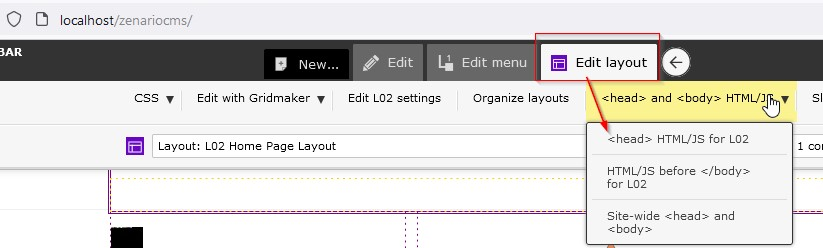
Edit Layout을 클릭하고 다음 페이로드를 추가합니다.

다음 이미지에서 메인 웹 페이지에서 페이로드를 실행하는 삽입된 코드를 확인할 수 있습니다.

