
 smarttfoxx/cve-2025-65320
Abacre Restaurant POS에서 메모리에 라이선스 키를 평문으로 저장하는 것을 시연하여, 디버거 및 메모리 덤프 분석을 통해 라이선스 활성화 우회를 가능하게 합니다.

CVE-2025-65320: Abacre Restaurant Point of Sale (POS)의 메모리 내 평문 저장.
Abacre Restaurant Point of Sale (POS) 15.0.0.1656까지의 모든 버전은 메모리 내 민감 정보 평문 저장 취약점에 영향을 받습니다. 애플리케이션은 활성화 시도 중에 유효한 장치 바인딩 라이선스 키를 프로세스 메모리에 남깁니다. 이러한 키는 디버거에 프로세스를 연결하고 프로세스/메모리 덤프를 분석하여 획득할 수 있으며, 이후 구매 없이 동일한 머신에서 소프트웨어를 활성화하는 데 사용될 수 있습니다.
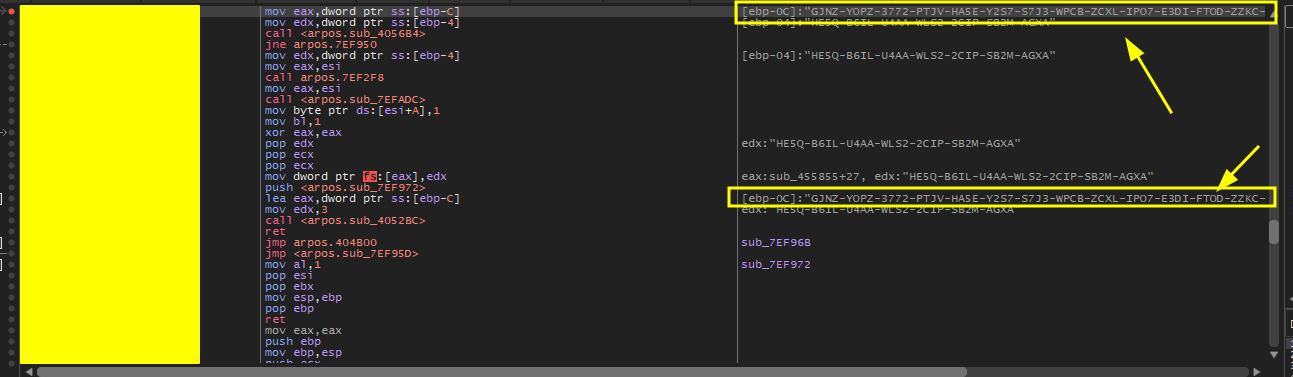
아래는 동적 분석 및 디버거 출력 결과로, 활성화 시도 중에 이러한 키가 할당되어 프로세스 메모리에 남아 있음을 보여줍니다.

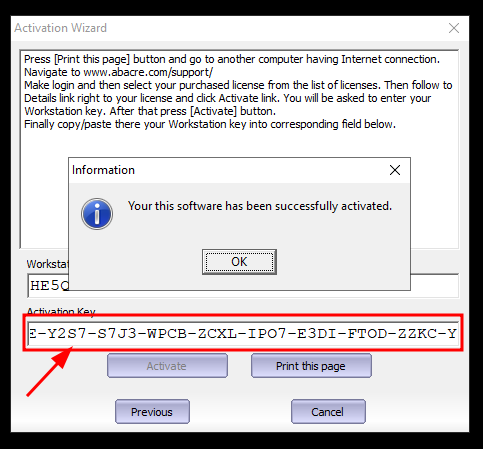
아래 이미지는 완전히 활성화된 소프트웨어의 증거를 보여줍니다.


제품: Abacre Restaurant Point of Sale (POS)
버전: <= 15.0.0.1656
구성 요소: 활성화/라이선싱 코드 경로 (런타임 메모리 처리)
기본: 메모리 내 민감 정보 평문 저장.
CWE: CWE-316 (메모리 내 민감 정보 평문 저장), CWE-200 (권한 없는 행위자에게 민감 정보 노출)
