
 six2dez/burp-ai-agent
내장 MCP 도구, AI 지원 분석, 개인정보 보호 제어, 수동 및 능동 스캔 등을 추가하는 Burp Suite 확장 기능

# Custom AI Agent
**Burp Suite와 현대적 AI 사이의 다리.**
> **이름에 관한 참고 사항:** 이 확장 프로그램은 **Custom AI Agent**(이전 명칭 *Burp AI Agent*)로 게시됩니다. PortSwigger의 BApp Store 명명 요구 사항을 준수하고 Burp Suite에 내장된 **Burp AI** 제공자와의 혼동을 피하기 위해 이름이 변경되었습니다. GitHub 저장소(`github.com/six2dez/burp-ai-agent`), 문서 사이트(`burp-ai-agent.six2dez.com`), 그리고 구성 디렉터리(`~/.burp-ai-agent/`)는 연속성을 위해 `burp-ai-agent` 식별자를 유지합니다.
<!-- screenshot: main extension tab with chat and settings visible -->
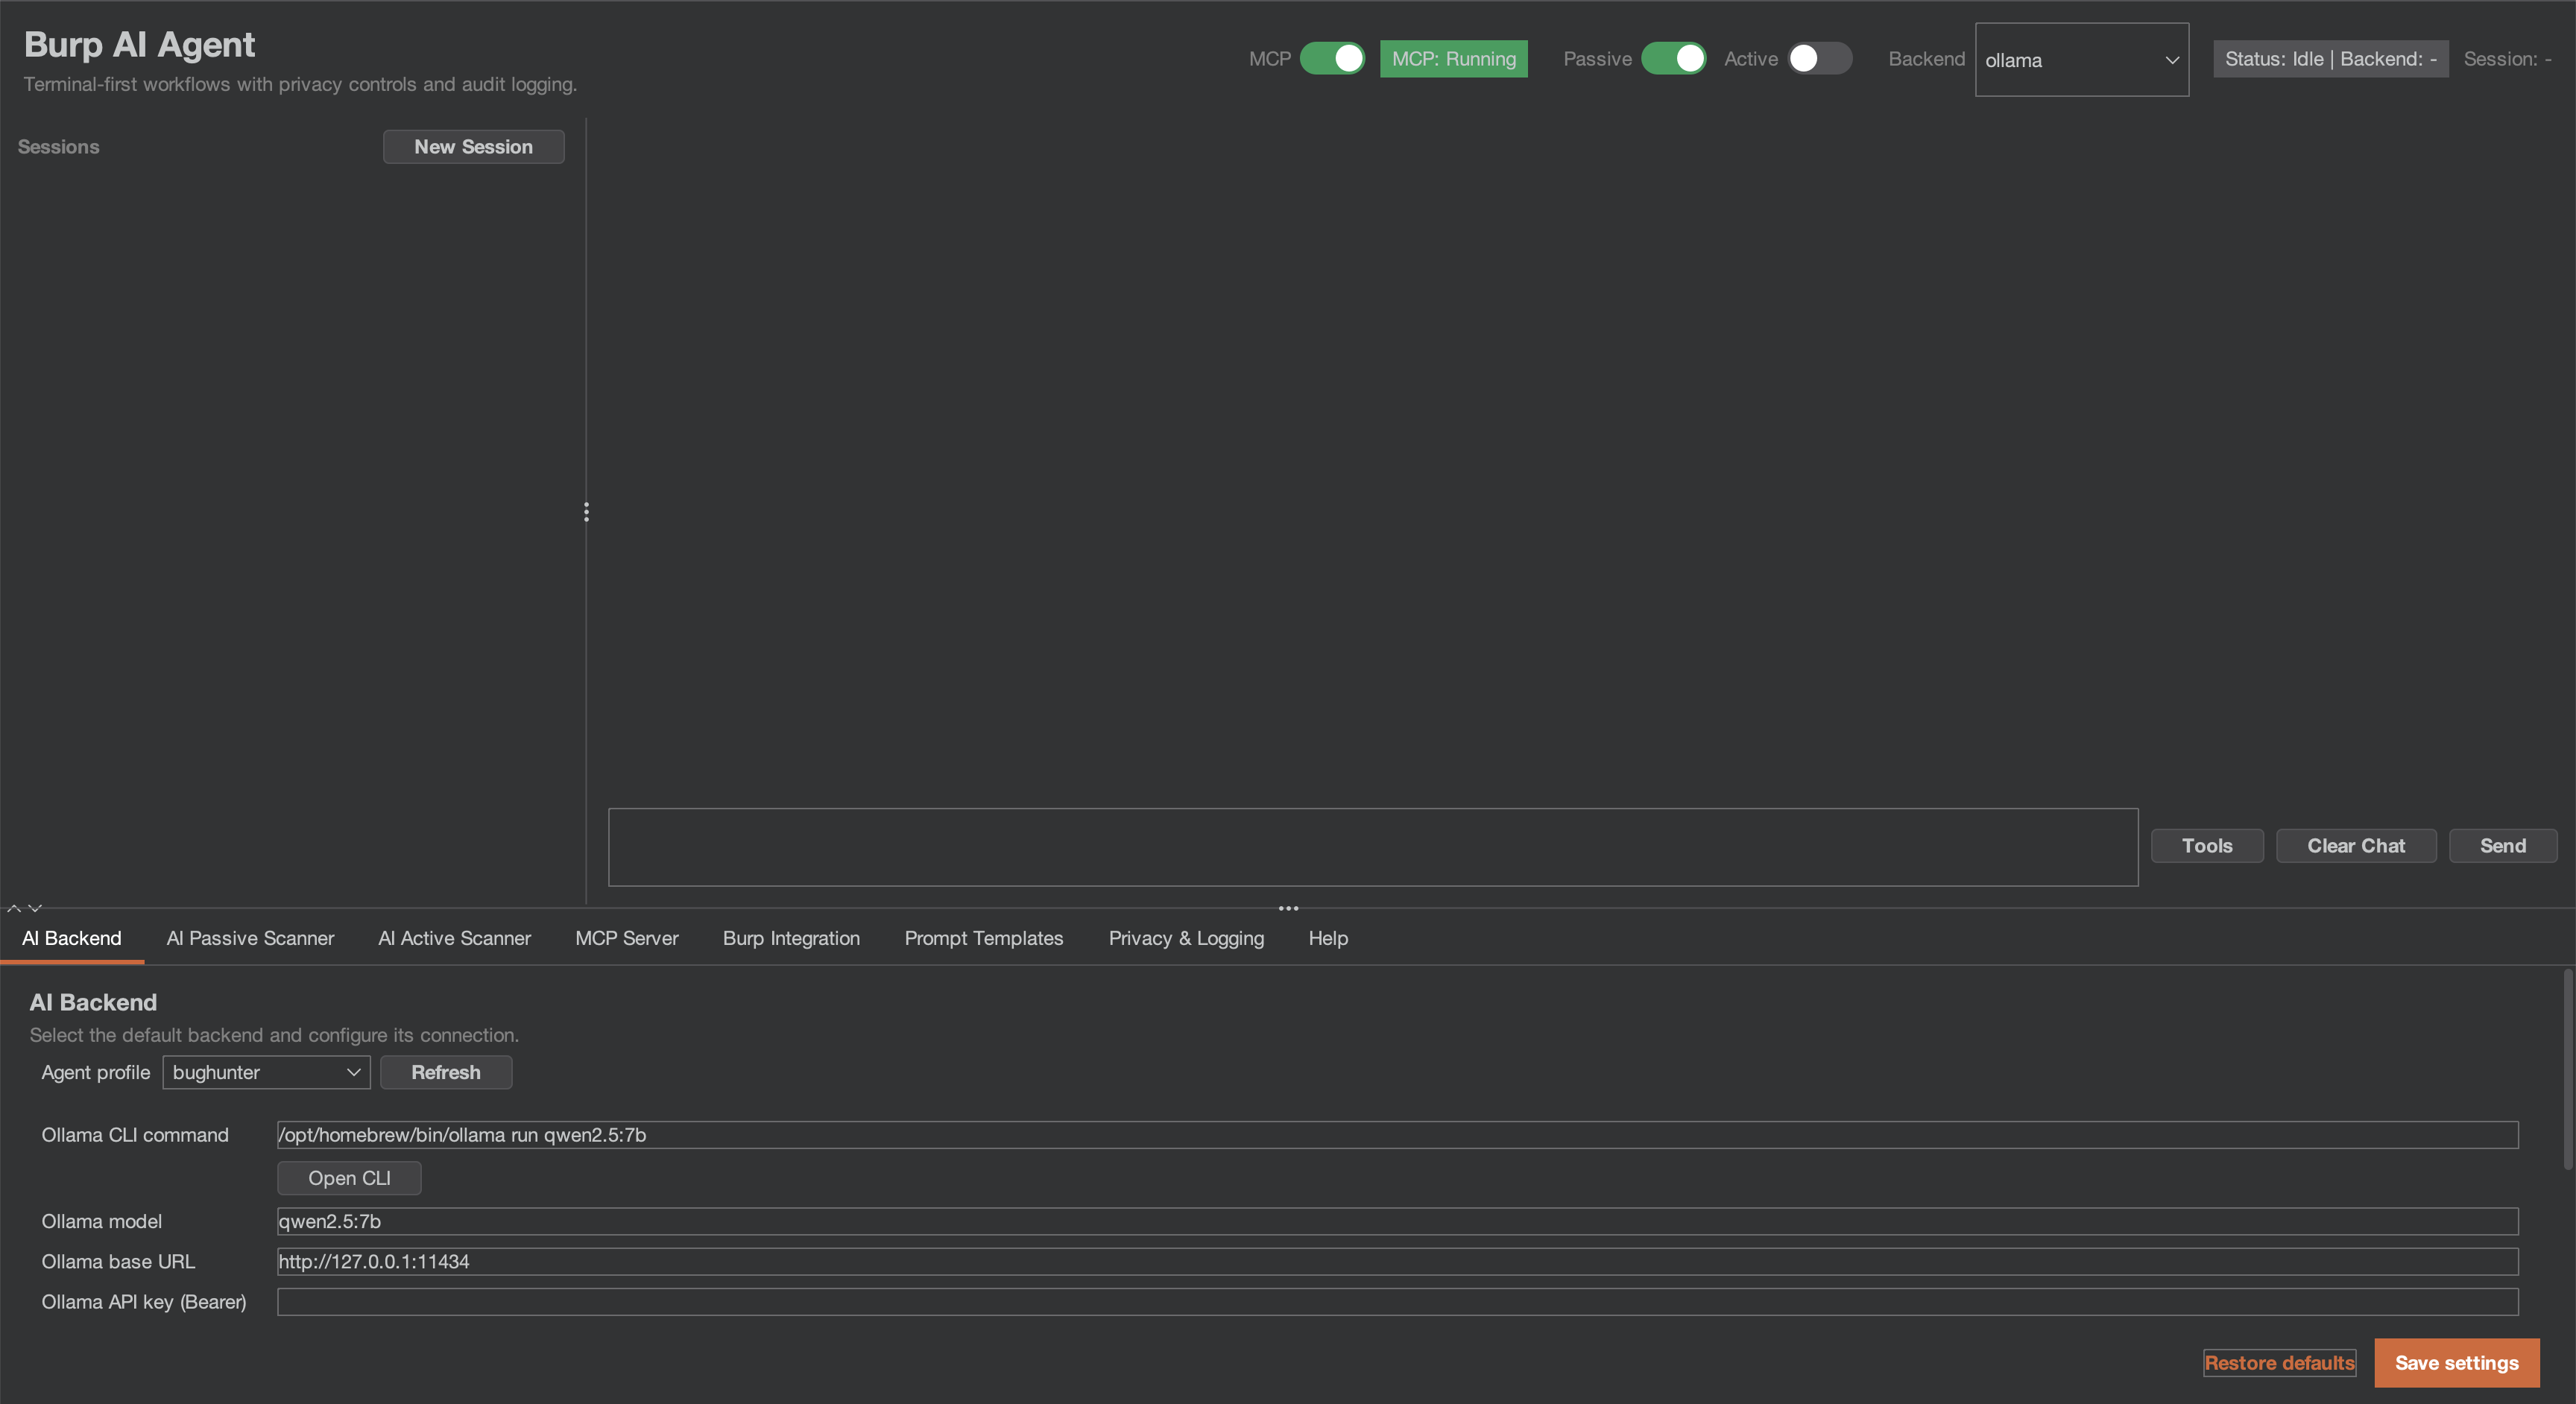
Custom AI Agent는 AI를 보안 워크플로에 통합하는 Burp Suite 확장 프로그램입니다. 로컬 모델이나 클라우드 제공자를 사용하고, MCP를 통해 외부 AI 에이전트를 연결하며, 수동 테스트에 집중하는 동안 수동/능동 스캐너가 취약점을 찾도록 하세요.
> [!IMPORTANT]
> **1.0.0 이하 버전을 실행 중이라면 [보안 권고문](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)을 읽고 최신 릴리스인 1.1.0으로 업그레이드하세요.**
> 감사 로깅이 켜진 상태에서 작성된 감사 파일에는 MCP 토큰과 전체 프롬프트가 포함될 수 있으며, 우클릭
> "AI로 전송" 컨텍스트가 프라이버시 모드를 우회할 수 있습니다. 두 권고문 모두 어떤 자격 증명을 교체해야 하는지 명시하고 있습니다.
> 이들 중 어느 것에도 CVE 또는 GHSA 식별자는 발급되지 않았습니다.
## v1.1.0의 새로운 기능
BApp Store 재제출을 위해 하나의 저장소에서 빌드된 두 가지 빌드입니다. 자세한 내용은
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md)를 참조하세요.
- **두 가지 빌드.** BApp Store 빌드(`./gradlew bappJar`)에는 8개의 확장 프로그램 네이티브 MCP 도구,
Burp AI 및 6개의 HTTP 백엔드가 포함됩니다. GitHub 전체 빌드(`./gradlew fullJar`)에는 59개의 MCP
도구, 5개의 CLI 백엔드, 외부 MCP 클라이언트 및 선택적 자동 큐가 포함됩니다. 둘 다
[Releases](https://github.com/six2dez/burp-ai-agent/releases)에 있으며 각각 `.sha256`이 함께 제공됩니다. 한 번에
하나만 로드하세요. [어떤 빌드?](https://burp-ai-agent.six2dez.com/getting-started/which-build)에서
둘을 비교합니다.
- **BApp Store 빌드의 AI 게이트.** BApp Store 빌드는 Burp Community 및 Burp Professional에서 실행됩니다. 확장 프로그램에 대해 Burp의 "Use AI" 설정이 활성화된 동안에만 AI 요청을 전송하며, 꺼져 있으면 로드되지만 모든 AI 요청을 거부합니다.
- **수동 스캔은 대상에 아무것도 전송하지 않습니다.** AI Active Scanner가 테스트할 수 있는 수동 발견 항목은
두 빌드 모두에서 큐 대화 상자에 제안된 대상으로 나열되며, 직접 큐에 추가합니다.
확인하기 전에는 대상에 아무것도 전송되지 않습니다.
- **깔끔한 언로드.** 언로드 시 확장 프로그램의 스레드, 타이머 또는 MCP 리스너가 실행 중인 상태로 남지 않으며
AI 제공자에 대한 새 요청도 시작되지 않습니다.
- **이슈 세부 정보는 HTML 인코딩됩니다.** 페이로드, 대상에서 가져온 값 및 AI 텍스트는 Burp의 이슈 보기 및 보고서에서
리터럴 텍스트로 표시됩니다.
- **AI 스캐너는 두 빌드 모두에서 매번 로드 시 꺼진 상태로 시작됩니다.** 하나를 켜면 Burp가
확장 프로그램을 언로드할 때까지 유지됩니다.
## v1.0.1의 새로운 기능
1.0.0에 대한 정확성 및 프라이버시 핫픽스입니다. 자세한 내용은 [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) 및
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101)를 참조하세요.
- **비ASCII 프롬프트가 모든 HTTP 백엔드에서 작동합니다**(#84, #85, #86, #88). 요청 본문이
UTF-8 바이트로 전송됩니다. 이전에는 비ASCII 문자가 손상되었고 대상 텍스트가 요청의 JSON
구조를 변경할 수 있었습니다.
- **프라이버시:** 우클릭 컨텍스트, 스캐너 설정, 감사 로깅 및 채팅 링크가 이제 프라이버시 모드와
해시 전용 감사 기본값을 준수합니다. 채팅 링크는 확인 후에만 열립니다.
- **스캐너 안전성:** 상태를 변경하는 요청은 DANGEROUS에서만 재생됩니다. Burp Scanner AI
검사는 스캔의 리소스 풀과 AI 수동 스위치를 준수합니다.
- **신뢰성:** NVIDIA NIM과 Perplexity가 다시 작동하며, 후속 채팅 메시지가 컨텍스트를 유지하고,
느리거나 바쁜 머신에서도 리댁션이 더 이상 콘텐츠를 누락시키지 않습니다.
- **번들 라이브러리:** Netty 4.1.138, Jackson 2.22.3.
## v1.0.0의 새로운 기능
첫 안정 릴리스이자 보안 정확성 이정표입니다. 2026-08-05에 `0.9.2`에 대한 외부 검토에서 **출시된 코드를 실행**하여 두 가지 악용 가능한 결함을 확인했으며, 이 릴리스는 두 결함과 함께 동일한 검토에서 드러난 더 광범위한 문제 부류를 수정합니다. 자세한 내용은 [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md)를 참조하세요.
**수정 및 공개된 사항:**
- **SEC-04 (치명적)** — MCP 접근 제어 검사가 확인된 라우트에서 실행되지 않았습니다. 외부 접근이 활성화된 경우 리스너가 **인증되지 않은** 도구 호출을 수락했습니다. 로컬 모드에서는 일치하는 라우트에서 Origin/Host/User-Agent 검사와 보안 응답 헤더가 무효였습니다. 이제 결정은 라우팅보다 먼저 실행됩니다. → [MCP 토큰을 교체하세요](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (높음)** — 세션 쿠키가 **STRICT 및 BALANCED에서 마스킹되지 않은 채** AI 백엔드에 도달했습니다. 수동 스캐너가 쿠키를 접두사 마스킹의 기준이 되는 접두사 없이 `name=value` 형태로 내보냈고, 이름이 정확히 `session`인 쿠키만 포착되었습니다. → [영향받은 쿠키를 교체하세요](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**강화된 사항:**
- **모델이 생성한 도구 호출에 이제 승인이 필요합니다** (SEC-06) — *모델 출력*에서 파싱된 도구 호출은 사용자가 결정하기 전까지 Burp에 도달하지 않습니다. 등급은 안전하게 실패합니다. 인식되지 않는 도구 이름은 매번 확인을 요구하며, 절대 조용히 실행되지 않습니다. [개인정보 및 보안 노트](#privacy-and-security-notes)를 참조하세요.
- **포트 탈취 중 MCP 토큰이 더 이상 노출되지 않습니다** (SEC-07) — MCP 포트를 점유하고 신원 헤더를 에코하는 로컬 프로세스가 이전에는 전체 MCP 도구 접근 권한을 부여하는 토큰을 수집할 수 있었습니다. 이제 탈취 클라이언트는 대신 소유 증명으로서 HMAC 증명을 제시하며, TLS 환경에서는 서버 인증서를 자체 키스토어에 고정합니다.
- **`SsrfGuard`가 대체 IP 표기법을 분류합니다** (SEC-07) — `http://2852039166/`(`169.254.169.254`의 10진수 표기)이 더 이상 표기법만으로 사설/링크 로컬 경고를 우회하지 않으며, 분류 시 이제 이름 확인을 전혀 수행하지 않습니다.
- **셸 인자는 허용 목록에 따라 인용됩니다** (QUAL-06) — 공백 없이 메타문자를 포함하는 값(`foo;id`, `$(cmd)`)에 대한 설정 가져오기에서 명령 실행으로 이어지는 경로를 차단합니다.
- **EDT 격리 및 스케줄러 견고성** — 도구 실행, 백엔드 HTTP 및 MCP `stop()`이 Swing 이벤트 디스패치 스레드에서 벗어났으며, 반복 작업은 예외로 인한 종료로부터 보호됩니다.
**검증됨:** 테스트 스위트가 660개에서 **158개 클래스에 걸쳐 1131개 테스트**로 증가했고, 프로젝트 라인 커버리지는 34% → **58%**로, detekt 베이스라인은 증가하는 대신 1096 → 1040으로 축소되었습니다.
## 하이라이트
- **12개 AI 백엔드** — Burp AI(내장), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, 범용 OpenAI 호환, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI. BApp Store 빌드에는 7개(Burp AI 및 6개 HTTP 백엔드)가 포함되며, 5개 CLI 백엔드는 전체 빌드에만 포함됩니다.
- **59개 MCP 도구** — Claude Desktop(또는 모든 MCP 클라이언트)이 Burp를 자율적으로 구동할 수 있습니다(스토어 빌드에는 8개의 확장 네이티브 AI 도구, 전체 빌드에는 59개 모두 포함).
- **범위 지정 MCP 액세스** — 선택적으로 모든 MCP 도구를 범위 내 호스트로 제한하여, 외부 AI 클라이언트가 Burp를 통해 범위 밖 대상에 접근할 수 없도록 합니다.
- **62개 취약점 클래스** — 인젝션, 인증, 암호화 등에 걸친 수동 및 능동 AI 스캐너. 수동 스캐너는 Burp `PassiveScanCheck`(Burp Pro)로 실행됩니다.
- **Releases에서 설치** — [Releases](https://github.com/six2dez/burp-ai-agent/releases)에서 두 빌드 중 하나를 다운로드하세요. [어떤 빌드를 선택할까요?](https://burp-ai-agent.six2dez.com/getting-started/which-build)에서 두 빌드의 차이를 설명합니다. Custom AI Agent는 아직 BApp Store에 등록되지 않았습니다. BApp Store 빌드는 [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231)에서 PortSwigger의 검토를 진행 중입니다.
- **테마 인식 UI** — 내부 디자인 시스템이 설정 패널의 스타일을 지정하며 Burp의 라이트/다크 전환에 맞춰 자동으로 테마가 변경됩니다.
- **Burp Scan Skill** — 선호하는 AI 코딩 어시스턴트(Claude Code, Gemini CLI, Codex 등)를 MCP를 통해 스캐너로 사용하세요.
- **도구 호출 확인** — AI가 실행하는 도구 호출은 제어됩니다. 읽기 전용의 범위가 제한된 도구는 조용히 실행되고, 그 외의 모든 도구는 채팅의 승인 카드로 먼저 확인을 요청합니다. 알 수 없는 도구는 안전하게 실패(fail closed)합니다.
- **3가지 프라이버시 모드** — STRICT / BALANCED / OFF. 민감한 데이터가 Burp를 떠나기 전에 마스킹합니다.
- **사용자 지정 프롬프트 라이브러리** — 컨텍스트(HTTP 요청 또는 스캐너 이슈)별로 자유 형식 프롬프트를 저장하고, 우클릭 메뉴에서 실행하거나 `Custom…`을 통해 즉석에서 입력할 수 있습니다.
- **감사 로깅** — 선택적 JSONL 로그에 레코드별 SHA-256을 기록합니다. 프롬프트, 컨텍스트, 응답은 Verbose 감사가 켜져 있지 않은 한 SHA-256과 길이로 기록되며, 자격 증명은 절대 기록되지 않습니다. 모든 실행에는 재현성을 위해 `promptSource` / `contextKind`가 표시됩니다.
## 빠른 시작
### 1. 설치
[Releases](https://github.com/six2dez/burp-ai-agent/releases)에서 최신 JAR을 다운로드하세요. 각 릴리스에는 `Custom-AI-Agent-full-<version>.jar`(GitHub 전체 빌드)와 `Custom-AI-Agent-bapp-<version>.jar`(BApp Store 빌드)가 각각 `.sha256`과 함께 포함되어 있습니다. [어떤 빌드를 선택할까요?](https://burp-ai-agent.six2dez.com/getting-started/which-build)에서 어떤 것을 선택할지 설명합니다. 또는 소스에서 빌드할 수도 있습니다(Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
### 2. Burp에 로드
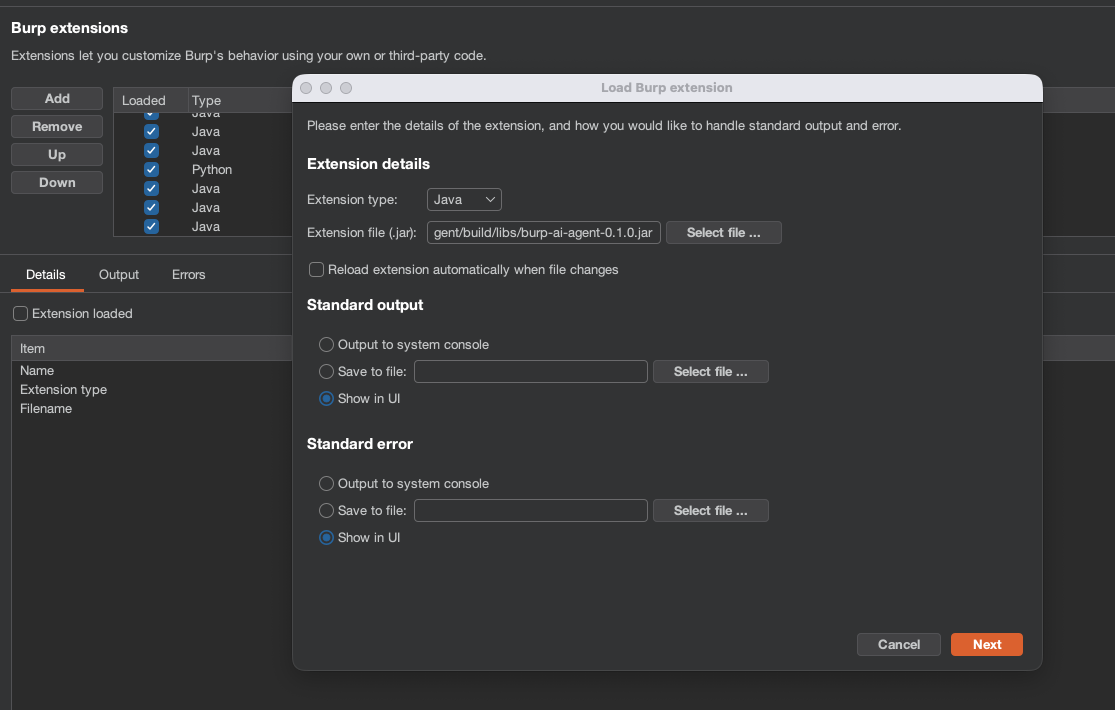
1. Burp Suite(Community 또는 Professional)를 엽니다.
2. **Extensions > Installed > Add**로 이동합니다.
3. 확장 유형으로 **Java**를 선택하고 `.jar` 파일을 선택합니다.
이 확장은 Burp에 **Custom AI Agent**로 등록되어(Extensions 목록과 Suite 탭에 표시되는 이름) Burp의 기본 제공 **Burp AI** 제공자와 구별됩니다.
**하나의 빌드만 로드하세요.** 전체 빌드와 BApp Store 빌드는 모두 **Custom AI Agent**로 등록되므로 Burp의 Extensions 목록에서 동일하게 보입니다. 둘 다 동시에 로드하면 Custom AI Agent 탭이 두 개 생기고, 두 개의 MCP 서버가 같은 포트를 두고 경쟁하며, 두 개의 복사본이 공유 `~/.burp-ai-agent` 디렉터리에 쓰기를 수행합니다. 하나를 로드하기 전에 다른 하나를 언로드하세요.
**Burp 에디션과 "Use AI".** BApp Store 빌드는 Burp Community와 Burp Professional에서 실행됩니다. 이 빌드는 확장에 대해 Burp의 "Use AI" 설정이 활성화된 동안에만 AI 요청을 전송하며, 이 설정이 꺼져 있으면 로드되지만 모든 AI 요청을 거부합니다. PortSwigger는 "Use AI"를 기본적으로 꺼져 있는 확장별 체크박스로 문서화하고 있습니다: **Extensions > Installed > Custom AI Agent > Use AI**.
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. 에이전트 프로필
이 확장은 첫 실행 시 번들 프로필을 `~/.burp-ai-agent/AGENTS/`에 자동으로 설치합니다.
해당 디렉터리에 추가 `*.md` 파일을 넣어 사용자 지정 프로필을 추가할 수 있습니다.
### 4. 백엔드 구성
**AI Agent** 탭을 열고 **Settings**로 이동합니다. 백엔드를 선택하세요:
| 백엔드 | 유형 | 설정 |
| :--- | :--- | :--- |
| **Burp AI (built-in)** | In-process | Burp의 기본 제공 AI를 사용하며 확장에 대해 Burp의 "Use AI" 설정이 활성화되어 있어야 합니다([Requirements](#requirements) 참조). 추가 구성이 필요하지 않습니다. |
| **Ollama** | Local HTTP | [Ollama](https://ollama.com)를 설치하고 `ollama serve`를 실행한 뒤 모델을 풀합니다(`ollama pull llama3.1`). |
| **LM Studio** | Local HTTP | [LM Studio](https://lmstudio.ai)를 설치하고 모델을 로드한 뒤 서버를 시작합니다. |
| **NVIDIA NIM** | HTTP | 기본 `https://integrate.api.nvidia.com` 엔드포인트를 사용하고, NVIDIA API 키를 설정한 뒤 `moonshotai/kimi-k2.5`와 같은 모델을 선택합니다. |
| **Perplexity** | HTTP | 기본 `https://api.perplexity.ai` 엔드포인트를 사용하고, `pplx-...` API 키를 설정한 뒤 `sonar`, `sonar-pro`, `sonar-reasoning`과 같은 모델을 선택합니다. |
| **Generic OpenAI-compatible** | HTTP | OpenAI 호환 제공자라면 어디든 기본 URL과 모델을 제공합니다. |
| **Gemini CLI** | Cloud CLI (full build only) | `gemini`를 설치하고 `gemini auth login`을 실행합니다. |
| **Claude CLI** | Cloud CLI (full build only) | `claude`를 설치하고 `ANTHROPIC_API_KEY`를 설정하거나 `claude login`을 실행합니다. |
| **Codex CLI** | Cloud CLI (full build only) | `codex`를 설치하고 `OPENAI_API_KEY`를 설정합니다. |
| **OpenCode CLI** | Cloud CLI (full build only) | `opencode`를 설치하고 제공자 자격 증명을 구성합니다. |
| **Copilot CLI** | Cloud CLI (full build only) | `copilot`을 설치하고 GitHub 계정으로 로그인합니다. |
| **Anthropic** | Cloud API | Settings에 Anthropic API 키를 입력합니다. API 트래픽은 Burp의 프록시를 통해 라우팅됩니다. [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)를 참조하세요. |
**NVIDIA NIM**의 경우, 백엔드는 NVIDIA 호스팅 엔드포인트와 동일한 chat-completions 스타일 흐름을 기대합니다. 동작하는 구성은 다음과 같습니다:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
게이트웨이에서 요구하지 않는 한 추가 헤더는 비워 두세요. 확장 프로그램은 `/v1/chat/completions`로 요청을 보내며 구성된 베어러 토큰을 자동으로 사용합니다.
### 5. 첫 분석 실행하기
1. Burp Proxy를 통해 대상 사이트를 탐색합니다.
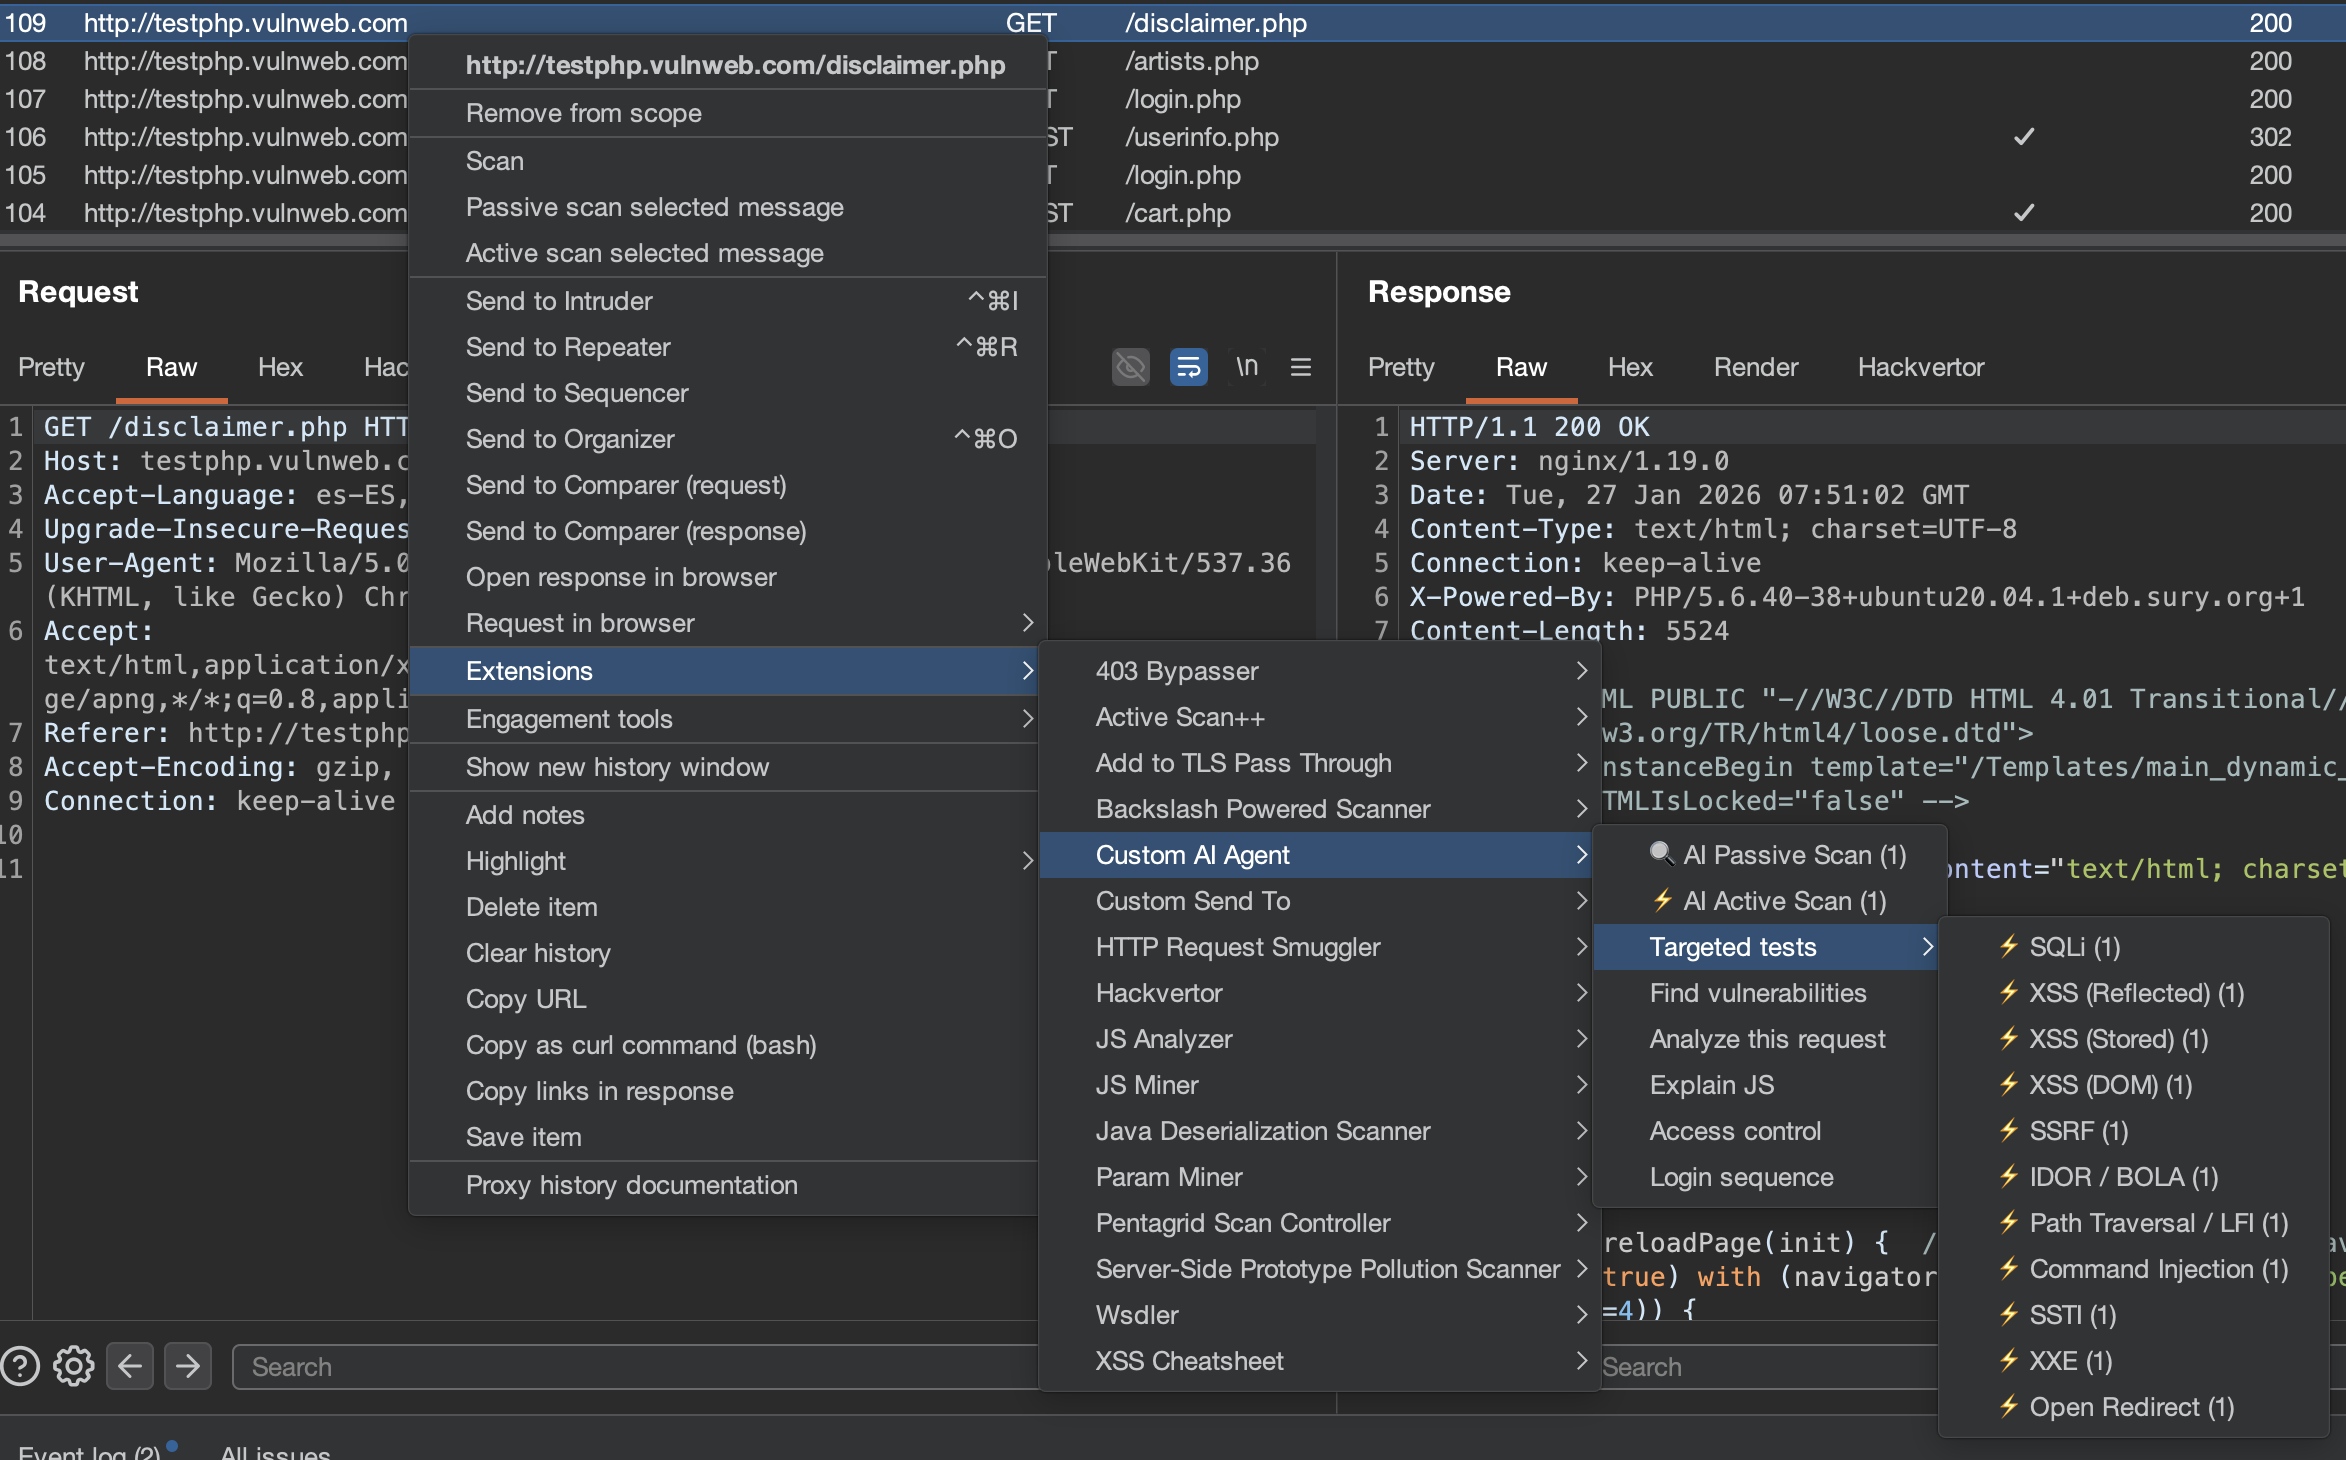
2. **Proxy > HTTP History**에서 아무 요청이나 마우스 오른쪽 버튼으로 클릭합니다.
3. **Extensions > Custom AI Agent > Analyze this request**를 선택합니다.
4. AI 분석과 함께 채팅 세션이 열립니다.
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. MCP를 통해 Claude Desktop 연결하기 (선택 사항)
**Settings > MCP Server**에서 MCP 서버를 활성화하고 Claude Desktop 구성 파일에 다음을 추가합니다:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Node.js 18+가 필요합니다. **External Access**를 활성화하면 MCP 클라이언트가 모든 요청에 `Authorization: Bearer <token>`을 전송해야 합니다.
**전체 빌드 전용.** **Settings > MCP Server > External MCP Servers**에서 외부 또는 사용자 정의 MCP 서버를 등록할 수도 있습니다(SSE 또는 stdio 전송). 외부 서버 인증 토큰은 저장 시 암호화되며, [Privacy and Security Notes](#privacy-and-security-notes)에 설명된 주의 사항이 적용됩니다. 설정 세부 정보와 보안 관련 사항은 [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)를 참조하세요.
## Burp Scan Skill (터미널 AI 스캐닝)
`burp-scan` 스킬을 사용하면 모든 AI 코딩 어시스턴트(Claude Code, Gemini CLI, Codex 등)를 터미널에서 Burp 스캐너로 활용할 수 있습니다. 플러그인에 내장된 AI 대신, **터미널 AI가 추론 엔진**이 되고 Burp는 MCP를 통해 도구를 제공합니다.
### 포함 내용
- 스캐닝 작업별로 구성된 MCP 도구 참조(전체 빌드의 경우 최대 59개 도구 모두)
- 수동 분석 프로토콜(요청을 전송하지 않는 트래픽 분석)
- 능동 테스트 페이로드 라이브러리(탐지 패턴이 포함된 62개 취약점 클래스용 200개 이상의 페이로드)
- 엔드투엔드 스캐닝 워크플로(범위 -> 수동 -> 능동 -> OOB -> 보고서)
- 심각도/신뢰도 매핑이 포함된 이슈 생성 프로토콜
### Claude Code용 설치
스킬을 Claude Code 스킬 디렉터리에 복사하세요:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
그런 다음 Claude Code에서 `/burp-scan`을 사용하거나 Burp 스캔을 언급할 때 자동으로 트리거되도록 하세요.
### 다른 AI 어시스턴트용 설치
이 스킬은 [`skills/burp-scan/SKILL.md`](https://github.com/six2dez/burp-ai-agent/blob/main/skills/burp-scan/SKILL.md)에 있는 독립형 Markdown 파일입니다. 시스템 프롬프트나 컨텍스트 파일을 지원하는 모든 AI 어시스턴트와 함께 사용할 수 있습니다:
- **Gemini CLI / Codex / OpenCode**: 컨텍스트 파일로 추가하거나 시스템 프롬프트에 붙여넣기
- **사용자 정의 MCP 클라이언트**: MCP 연결과 함께 스킬 콘텐츠를 시스템 컨텍스트로 포함
- **모든 LLM**: 이 파일은 자체 완결형이므로 MCP 도구 정의와 함께 컨텍스트로 제공
### 사용 예시
```
You: Connect to Burp MCP at localhost:9876 and scan the proxy history for IDOR vulnerabilities
AI: [Uses proxy_http_history to pull traffic]
[Identifies endpoints with numeric IDs]
[Sends http1_request with ID+1, ID-1 payloads]
[Compares responses for different user data]
[Creates issue_create for confirmed IDOR]
```
> 스킬과 플러그인의 내장 스캐너는 상호 보완적입니다. 플러그인은 자동화된 백그라운드 스캐닝을 실행하고, 스킬은 터미널에서 분석가가 주도하는 대화형 스캐닝을 가능하게 합니다.
## 문서
전체 문서는 **[burp-ai-agent.six2dez.com](https://burp-ai-agent.six2dez.com)**에서 확인할 수 있습니다.
- [설치](https://burp-ai-agent.six2dez.com/getting-started/installation)
- [어떤 빌드를 선택할까?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
- [빠른 시작](https://burp-ai-agent.six2dez.com/getting-started/quick-start)
- [UI 둘러보기](https://burp-ai-agent.six2dez.com/user-guide/ui-tour)
- [에이전트 프로필](https://burp-ai-agent.six2dez.com/user-guide/agent-profiles)
- [수동 스캐너](https://burp-ai-agent.six2dez.com/scanners/passive)
- [능동 스캐너](https://burp-ai-agent.six2dez.com/scanners/active)
- [MCP 개요](https://burp-ai-agent.six2dez.com/mcp/overview)
- [프라이버시 모드](https://burp-ai-agent.six2dez.com/privacy/privacy-modes)
- [설정 레퍼런스](https://burp-ai-agent.six2dez.com/reference/settings-reference)
- [보안 권고](https://burp-ai-agent.six2dez.com/security/advisories)
- [문제 해결](https://burp-ai-agent.six2dez.com/reference/troubleshooting)
- [Burp Scan 스킬](https://burp-ai-agent.six2dez.com/examples/burp-scan-skill)
## 운영자 플레이북
- [MCP 강화](https://github.com/six2dez/burp-ai-agent/blob/main/docs/mcp-hardening.md)
- [UI 안전 가이드](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md)
- [백엔드 문제 해결](https://github.com/six2dez/burp-ai-agent/blob/main/docs/backend-troubleshooting.md)
- [Anthropic 백엔드 설정](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)
- [외부 MCP 서버](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)
### 프라이버시 및 보안 참고 사항
- **저장 시 비밀 정보 — 암호화가 하는 일과 하지 않는 일.** 저장된 모든 API 키와 토큰(Anthropic, MCP 베어러 토큰, TLS 키스토어 비밀번호 등)은 설치별 무작위 마스터 키(`SecretCipher`)를 사용하여 AES-256-GCM으로 암호화됩니다. **그 마스터 키 자체는 보호 대상인 암호문 옆에 Base64로 인코딩되어 Burp Preferences에 저장됩니다**(환경설정 `secret.master.key.v1`). 따라서 Burp Preferences를 읽을 수 있는 사람은 키도 읽고 비밀 정보를 복호화할 수도 있습니다. 이는 로컬 공격자나 사용자 권한으로 실행되는 악성 프로세스로부터 보호하지 **못합니다**. 환경설정 파일이나 내보낸 프로젝트를 우연히 들여다보는 것에 대한 난독화로 간주하십시오. 해당 위협 모델에서도 자격 증명을 보존해야 한다면 전용 비밀 저장소에 보관하고 세션마다 붙여넣으십시오.
- **모델이 생성한 도구 호출에는 승인이 필요합니다.** 확장이 *모델 출력*에서 파싱한 도구 호출은 사용자가 결정하기 전까지 Burp에 대해 실행되지 않습니다. 모든 도구는 필수 보안 등급을 가집니다: 자동 실행(읽기 전용 및 출력 범위 제한), **세션 동안 승인** 옵션을 통한 확인, 또는 매 호출마다 확인. 카탈로그가 인식하지 못하는 도구 이름은 자동이 아닌 매번 확인으로 처리되며, 외부 `ext:` 네임스페이스 도구는 항상 매 호출마다 확인합니다. 결정은 모달 대화상자가 아닌 채팅 기록에 인라인 카드로 표시되며, 각 결정은 기록됩니다 — 감사 이벤트와 Burp의 Output 탭 한 줄인데, 감사 로깅은 기본적으로 꺼져 있기 때문입니다. 거부하면 모델에 오류 대신 중립적인 "승인되지 않음, 재시도하지 마십시오" 결과가 반환됩니다. 이 등급은 **Unsafe Mode** 스위치와 독립적입니다: Unsafe Mode는 도구가 *언제든* 실행될 수 있는지를 제어하고, 등급은 모델이 *묻지 않고* 실행할 수 있는지를 제어합니다. 설계 근거: [`DECISIONS.md`](https://github.com/six2dez/burp-ai-agent/blob/main/DECISIONS.md) ADR-15. 운영자 런북: [docs/ui-safety-guide.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md).
- STRICT 프라이버시 모드는 실제 HKDF(HMAC-SHA256 extract/expand)를 사용하여 호스트를 익명화합니다. BALANCED 모드는 쿠키, 토큰, 인증 헤더를 삭제합니다. OFF 모드는 트래픽을 그대로 전송합니다.
- 외부 MCP 서버 출력은 AI 프롬프트에 들어가기 전에 신뢰 경계 마커로 감싸져, 신뢰할 수 없는 서버 응답으로부터의 프롬프트 인젝션을 방지합니다(전체 빌드 전용).
설정은 내부적으로 스키마 버전이 지정되며(`settings.schema.version`), 안전한 업그레이드를 위해 로드 시 추가 방식으로 마이그레이션됩니다.
## 요구 사항
- **Burp Suite** Community 또는 Professional, 2026.2 이상
- **BApp Store 빌드의 AI 기능** — BApp Store 빌드는 Burp Community와 Burp Professional에서 실행되며, 확장 프로그램에 대해 Burp의 "Use AI" 설정이 활성화된 동안에만 AI 요청을 전송하고, 이 설정이 꺼져 있으면 로드되지만 모든 AI 요청을 거부합니다. GitHub 전체 빌드의 HTTP 및 CLI 백엔드는 Burp의 "Use AI"에 의존하지 않습니다(Burp AI와 MCP 도구 `ai_analyze` 및 `ai_passive_scan`은 여전히 의존합니다). 자세한 내용은 [어떤 빌드를 사용할까요?](https://burp-ai-agent.six2dez.com/getting-started/which-build)를 참조하세요.
- **Java 21** (최신 Burp에 런타임용으로 번들 제공되며, 소스에서 빌드하려면 별도로 필요합니다)
- 최소 하나의 AI 백엔드 구성 (위 표 참조)
## 라이선스
이 프로젝트는 [MIT 라이선스](https://github.com/six2dez/burp-ai-agent/blob/main/LICENSE)에 따라 라이선스가 부여됩니다.
## 면책 조항
사전 동의 없이 대상을 공격하는 데 Custom AI Agent를 사용하는 것은 불법입니다. 모든 관련 법률을 준수할 책임은 사용자에게 있습니다. 개발자는 이 도구의 오용이나 그로 인한 피해에 대해 어떠한 책임도 지지 않습니다. 책임감 있게 사용하세요.
## 기여
이슈와 풀 리퀘스트를 환영합니다. 개발 환경 설정 및 가이드라인은 [CONTRIBUTING.md](https://github.com/six2dez/burp-ai-agent/blob/main/CONTRIBUTING.md)를, 아키텍처 세부 사항은 [개발자 문서](https://burp-ai-agent.six2dez.com/developer/architecture)를 참조하세요.