 shumerez/cve-2023-48858
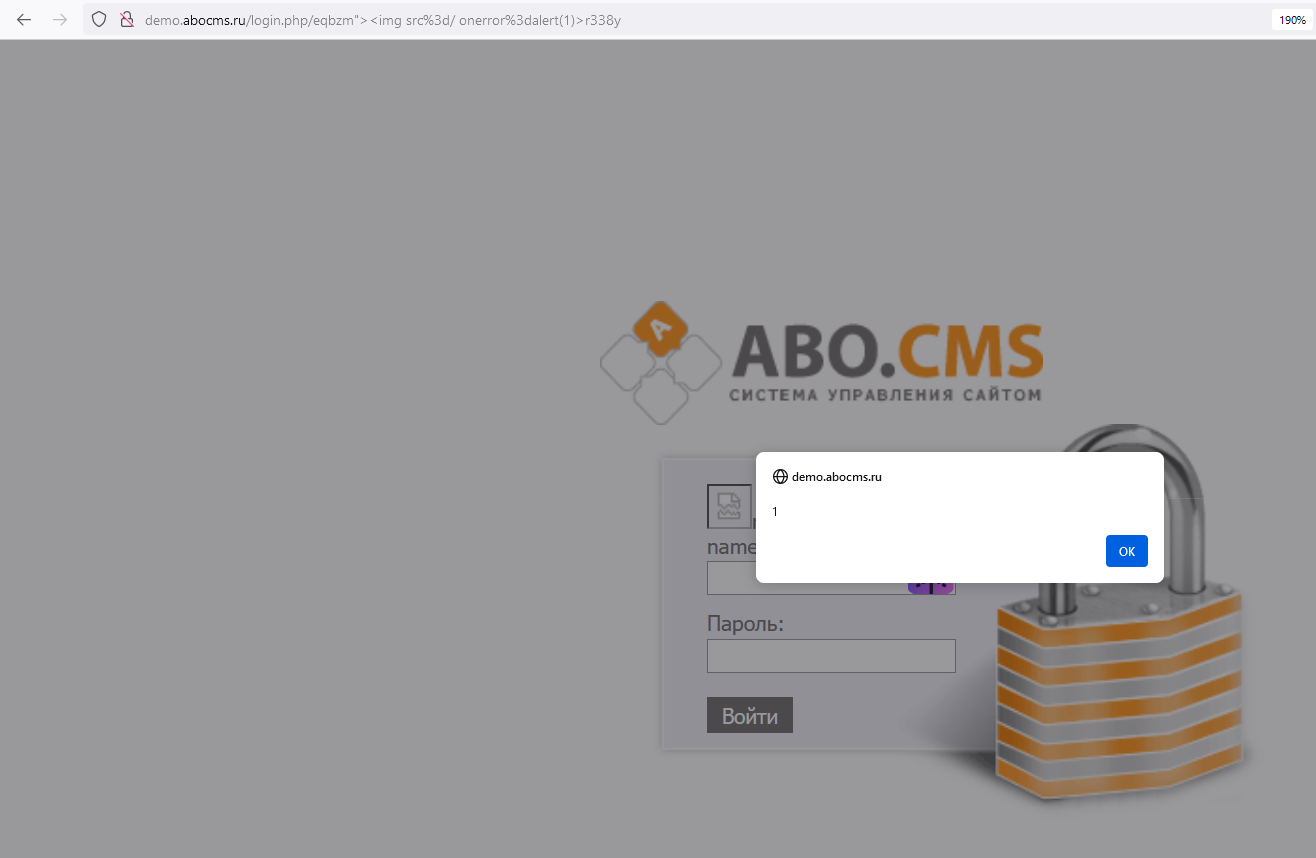
# CVE-2023-48858 개념 증명 익스플로잇 Armex ABO.CMS 5.9 로그인 페이지의 반사형 XSS 취약점(CVE-2023-48858)에 대한 개념 증명 익스플로잇으로, 조작된 URL을 통해 임의 웹 스크립트를 주입할 수 있음을 보여줍니다.

CVE-2023-48858에 대한 PoC
Armex ABO.CMS 5.9의 로그인 페이지 PHP 코드에 있는 교차 사이트 스크립팅(XSS) 취약점으로, 원격 공격자가 login.php? URL 부분을 통해 임의의 웹 스크립트 또는 HTML을 주입할 수 있습니다.
개념 증명(PoC):
http://demo.abocms.ru/login.php/eqbzm%22%3E%3Cimg%20src%3d/%20onerror%3dalert%281%29%3Er338y
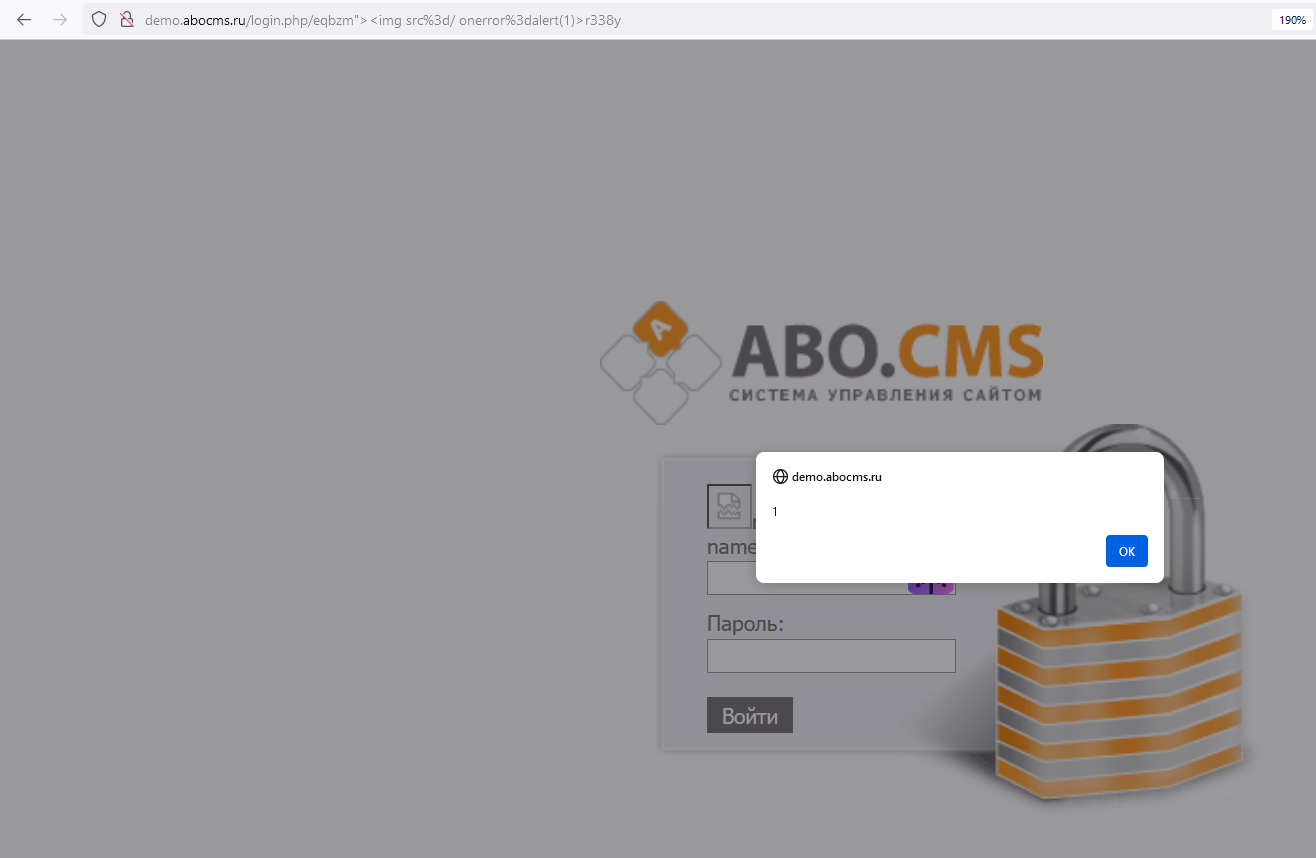
이것은 특별히 "데모" 버전의 취약점이 아니라, 실제 인터넷에 노출된 웹사이트에서 실제로 확인되었습니다.
여기에 사용된 데모 링크는 이 취약점이 지속됨을 보여주기 위한 것일 뿐입니다.
취약점 유형:
교차 사이트 스크립팅(XSS)
제품 공급업체:
Armex Programming Products (INN 7722635725)
(추정) 영향을 받는 제품:
ABO.CMS: Start - 5.9
ABO.CMS: Promo - 5.9
ABO.CMS: Corporative - 5.9
ABO.CMS: Shop - 5.9
ABO.CMS: Business - 5.9
ABO.CMS: Bank - 5.9
문제는 login.php 페이지에서 발견되었으므로, 이를 사용하는(로그인 기능) 모든 버전이 영향을 받을 수 있습니다. 또한 개인적으로 ABO.CMS의 다음 버전에서 이 취약점을 수정하기 위해 변경될 것이라고 생각하지 않습니다.
참고 자료:
https://abocms.ru/about/versions/version59/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-48858
