 sharathc213/cve-2023-7172
# 의도적으로 취약하게 설계된 병원 관리 시스템 SQL 인젝션(CVE-2023-7172)을 시연하는 의도적 취약 병원 관리 시스템으로, Docker 설정과 PoC를 포함하여 교육용 보안 테스트를 위한 것입니다.

이 프로젝트는 SQL 인젝션(CVE-2023-7172)에 취약한 병원 관리 시스템(HMS) 버전을 포함하고 있습니다. SQL 인젝션은 시스템의 보안과 기능에 심각한 영향을 미칠 수 있는 중요한 웹 애플리케이션 취약점입니다.
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
docker-compose up -d
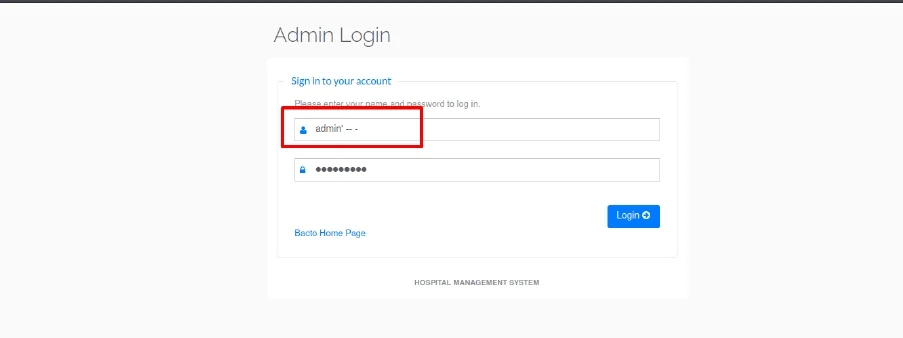
웹 브라우저를 열고 일반적으로 http://localhost:8080/hms/admin/ 에 위치한 관리자 로그인 페이지로 이동합니다.
"Username" 필드에 다음을 입력합니다:
admin' -- -
"Password" 필드에는 아무 값이나 입력합니다(이 경우에는 중요하지 않습니다).
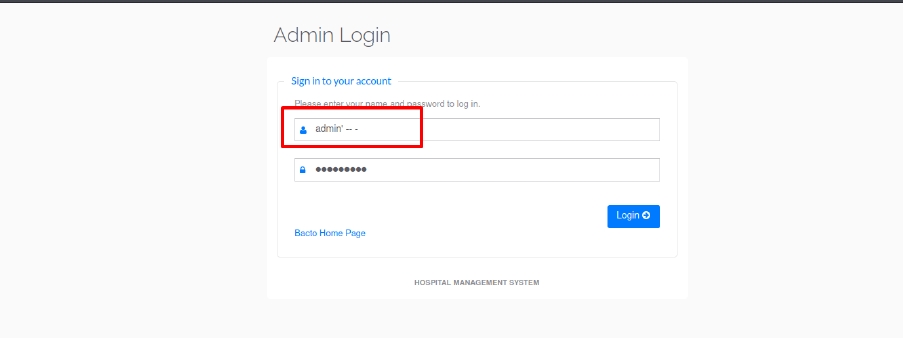
"Log In" 버튼을 클릭하여 수정된 사용자 이름으로 로그인을 시도합니다.
올바른 비밀번호 없이 애플리케이션이 관리자 대시보드에 성공적으로 로그인된다면, SQL 인젝션 취약점이 존재할 가능성이 높다는 것을 나타냅니다.
SQL 인젝션은 시스템의 보안과 기능에 심각하고 광범위한 영향을 미칠 수 있는 중요한 웹 애플리케이션 취약점입니다. 성공적인 SQL 인젝션 공격의 주요 잠재적 영향은 다음과 같습니다:
SQL 인젝션 취약점을 완화하려면 다음 모범 사례를 구현하는 것을 고려하십시오:
이 프로젝트는 의도적으로 취약하게 제작되었으며 교육 및 테스트 목적으로만 사용해야 합니다. 프로덕션 환경에 배포하지 마십시오.
