Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
opentaint — 애플리케이션 보안을 위한 형식적 프로시저 간 오염 분석 엔진입니다. 함수 경계, 지속성 계층 및 비동기 코드 전반에서 신뢰할 수 없는 데이터를 추적합니다. 결정론적 규칙 재생이 가능한 AI 에이전트 준비 상태입니다. Semgrep Pro 및 CodeQL에 대한 오픈소스 대안입니다. | Kitploit
도구/GitHubGitHub/seqra/opentaint
Static AnalysisVulnerability ScannersVulnerability AnalysisCode AnalysisWeb SecurityDevSecOpsSupply Chain SecurityLearning & EducationAPI SecurityAI Security
GitHubseqra/opentaint
12710266일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →

opentaint

애플리케이션 보안을 위한 형식적 프로시저 간 오염 분석 엔진입니다. 함수 경계, 지속성 계층 및 비동기 코드 전반에서 신뢰할 수 없는 데이터를 추적합니다. 결정론적 규칙 재생이 가능한 AI 에이전트 준비 상태입니다. Semgrep Pro 및 CodeQL에 대한 오픈소스 대안입니다.

저장소 보기웹사이트
공유

OpenTaint

AI 시대를 위한 오픈 소스 오염 분석 엔진

애플리케이션 보안을 위한 정형적 오염 분석 — AST 패턴 매칭 엔진이 놓치는 것을 찾아내고, LLM 에이전트가 취약점을 규칙으로 적용하도록 하며, 어느 쪽도 단독으로는 불가능한 규모로 확장합니다.

GitHub 릴리스 Go Report Card 라이선스: Apache 2.0 Go 버전 Discord

English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
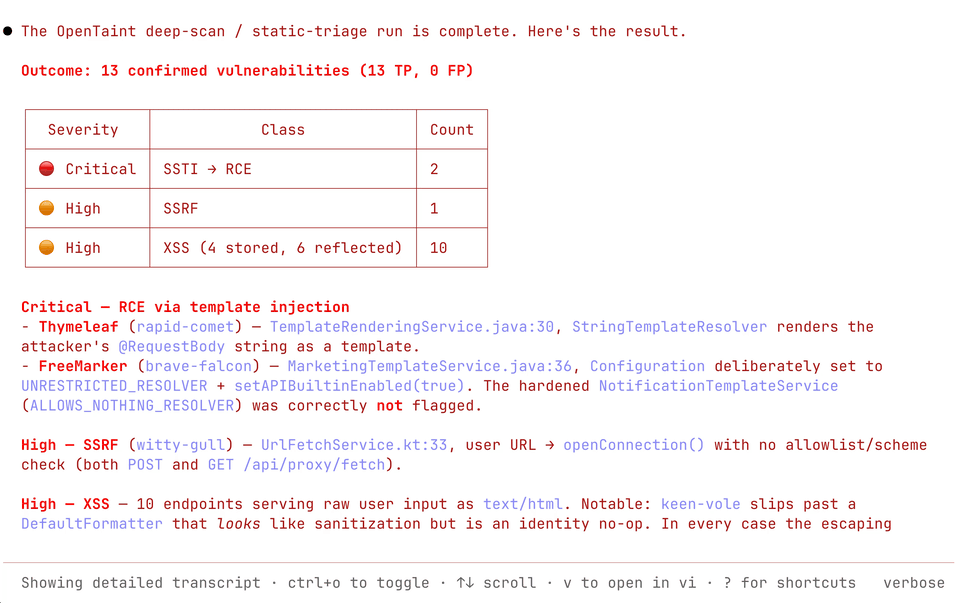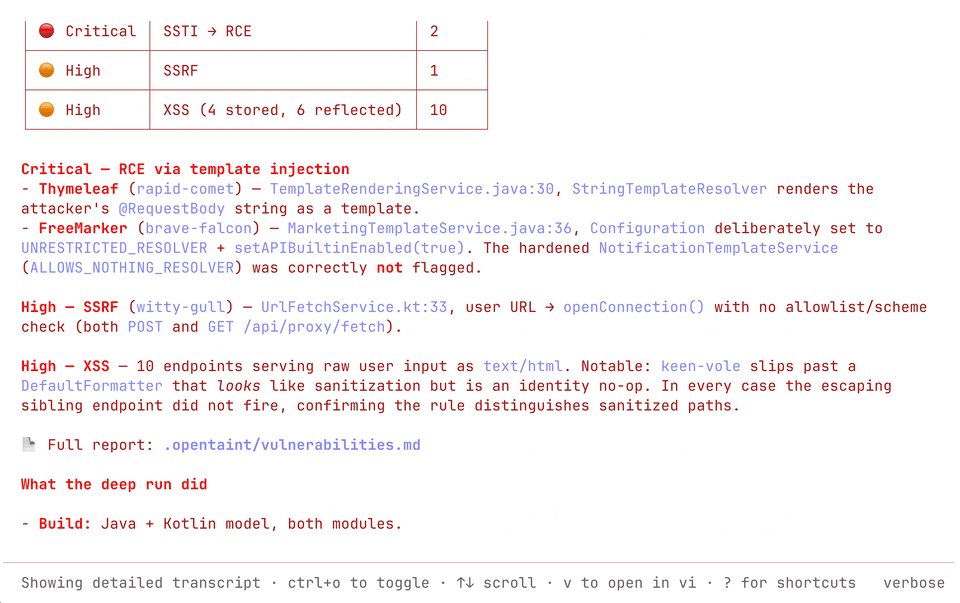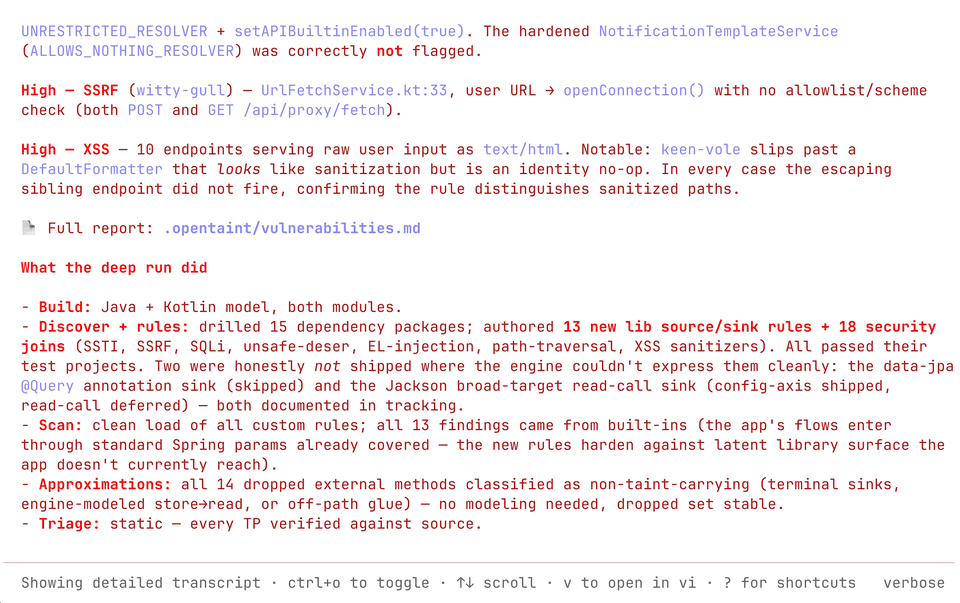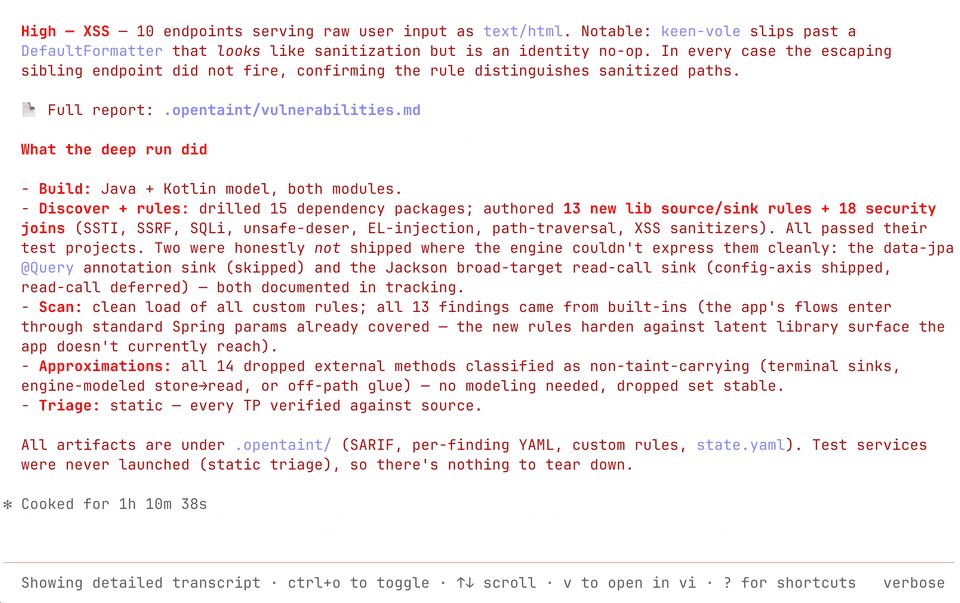
OpenTaint 요약 출력

지원되는 기술 및 통합

Java     Kotlin     Spring     GitHub      GitLab

Spring 앱을 위한 가장 철저한 taint 분석 엔진

로드맵

Python     Go     C#     JavaScript     TypeScript

도구 다운로드