 sbousseaden/evtx-attack-samples
Windows EVTX 공격 샘플의 선별된 컬렉션으로, MITRE ATT&CK 기법에 매핑되어 있으며 탐지 스크립트 테스트, DFIR 교육, 위협 헌팅을 위해 설계되었습니다.

특정 공격 및 사후 악용(post-exploitation) 기법과 연관된 Windows 이벤트 샘플을 담은 컨테이너입니다. 다음과 같은 용도로 유용할 수 있습니다:
EVTX 파싱 기반 탐지 스크립트 테스트
이벤트 로그를 활용한 DFIR 및 위협 헌팅 교육
Windows 및 Sysmon 이벤트 로그를 사용한 탐지 사용 사례 설계
레드팀원이라면 시끄러운(noisy) 기법 회피/우회
참고: 매핑은 ATT&CK 기법(절차 아님) 수준에서 수행되었습니다.
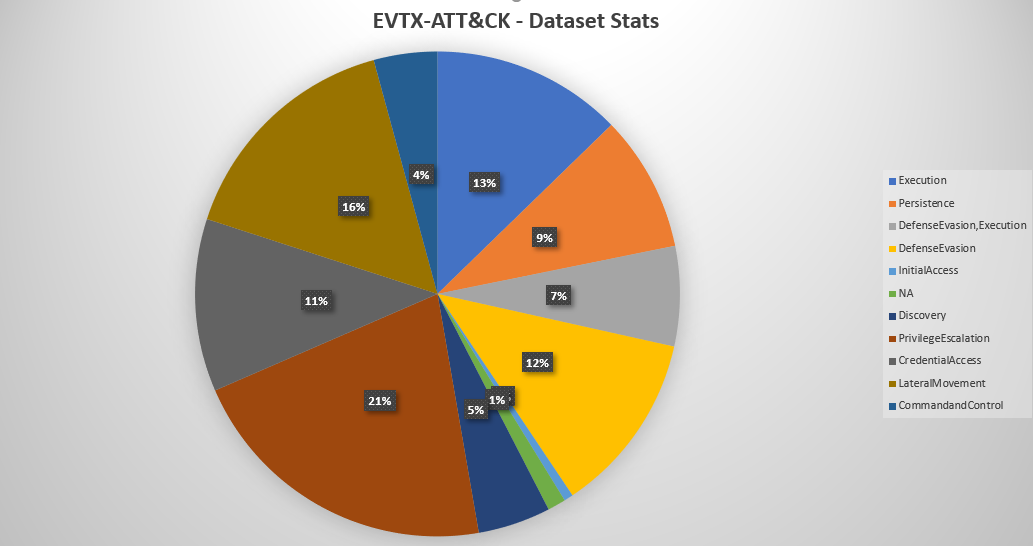
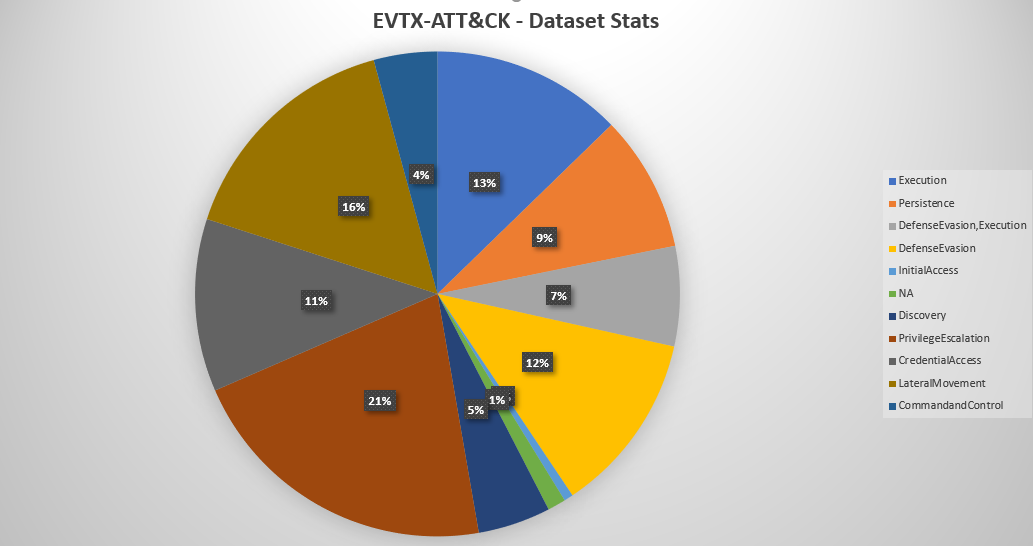
MITRE 전술에 매핑된 EVTX 콘텐츠의 세부 정보는 여기에서 확인할 수 있으며, 통계 요약은 다음과 같습니다:
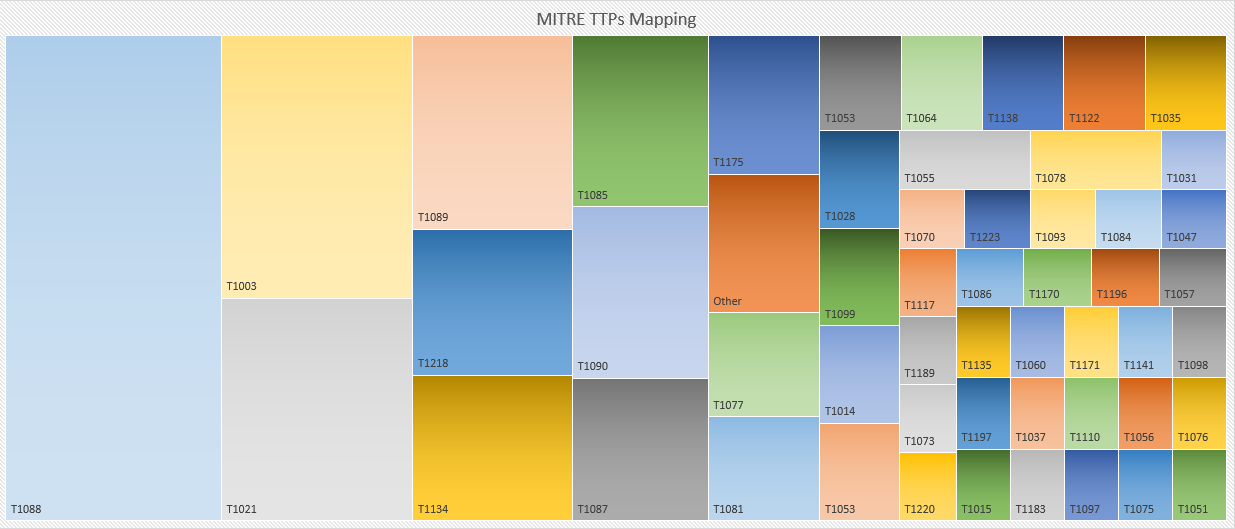
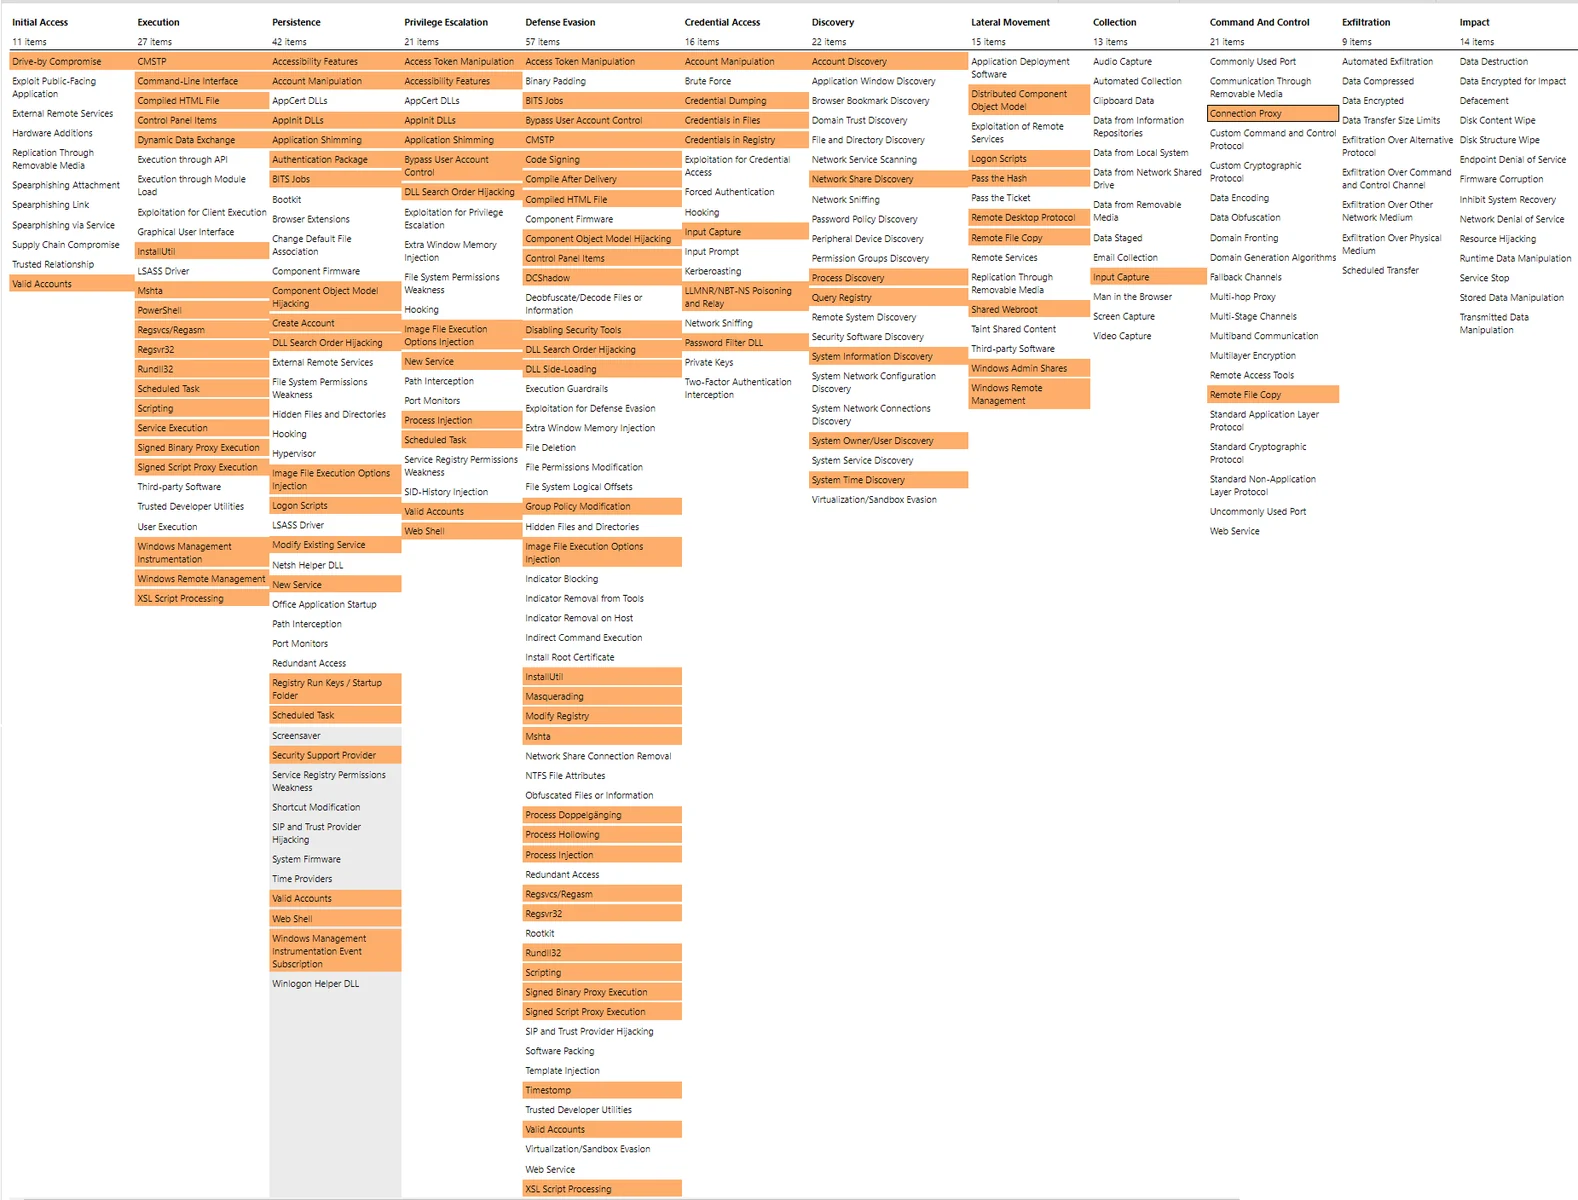
attack-navigator를 사용한 포함된 TTP 개요:
winlogbeat로 evtx 파일을 반복 처리, 파싱 및 재생할 수 있는 PowerShell 스크립트가 포함되어 있습니다. 이는 로그를 ELK 스택이나 로컬 파일로 재생하는 데 유용할 수 있습니다. 기본적으로 이 스크립트는 winlogbeat_example.yml 파일에 구성된 대로 .\winlogbeat\events.json에 로그를 출력합니다. winlogbeat.yml(git에서 제외됨)에서 원하는 대상으로 직접 구성할 수 있으며, winlogbeat.yml이 발견되면 예제 구성 파일은 무시됩니다.
Winlogbeat-Bulk-Read 사용법:
## 예제와 함께 도움말 표시:
.\Winlogbeat-Bulk-Read.ps1 -Help

## 기본값으로 실행(./를 재귀적으로 읽고 경로에서 winlogbeat.exe 검색):
.\Winlogbeat-Bulk-Read.ps1

## evtx 파일이 있는 다른 디렉터리를 가리키고 winlogbeat.exe 바이너리 경로를 지정하려는 경우:
.\Winlogbeat-Bulk-Read.ps1 -Exe ~\Downloads\winlogbeat\winlogbeat.exe -Source "..\EVTX-ATTACK-SAMPLES\"
EVTX_ATT&CK의 GNU 일반 공중 사용 허가서
