
 s0md3v/parth
휴리스틱 취약 파라미터 스캐너


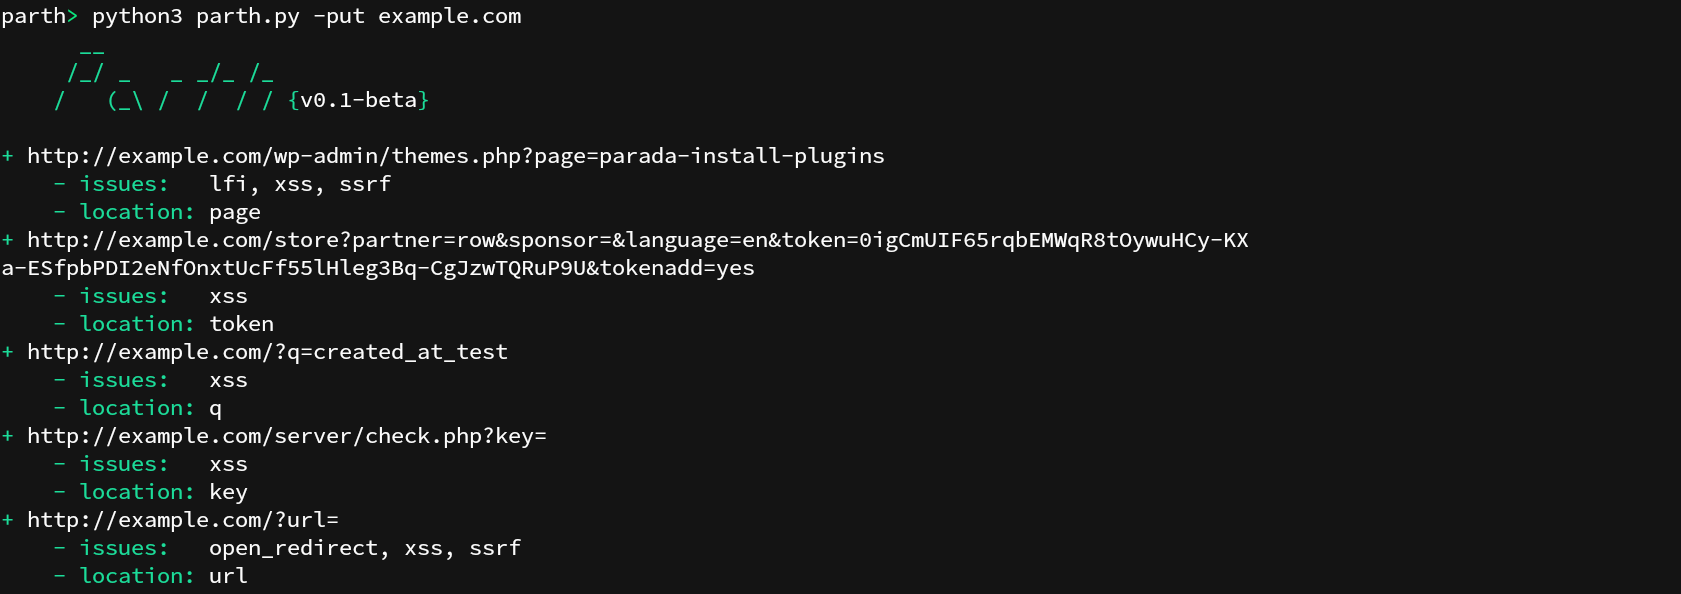
일부 HTTP 파라미터 이름은 다른 기능보다 특정 기능과 더 흔히 연관됩니다. 예를 들어, ?url= 파라미터는 일반적으로 URL을 값으로 포함하므로 파일 포함, 오픈 리디렉션 및 SSRF 공격에 자주 노출됩니다. Parth는 버프 스위트 히스토리, URL 목록 또는 자체적으로 발견한 URL을 분석하여 이러한 파라미터 이름과 일반적으로 관련된 위험을 찾아냅니다. Parth는 테스트할 구성 요소의 우선순위를 정하는 데 도움을 주어 웹 보안 테스트를 지원하기 위해 설계되었습니다.
설치: pip3 install parth
이 옵션은 지원되는 세 가지 가져오기 유형(버프 스위트 히스토리, 줄바꿈으로 구분된 텍스트 파일 또는 HTTP 요청 텍스트 파일) 모두에서 작동합니다.
parth -i example.history
cat urls | parth
stdin에서 대상을 가져올 때 전용 옵션 --pipe를 사용할 수 있습니다. 특정 취약점에 취약한 URL을 출력하는 데 사용할 수 있습니다.
cat urls | parth --pipe xss
지원하는 취약점: lfi, ssrf, sqli, xss, open_redirect, rce
이 옵션은 CommonCrawl, Open Threat Exchange 및 Waybackmachine을 사용하여 대상 도메인의 URL을 찾습니다.
parth -t example.com
모든 URL에서 동일한 파라미터 이름은 무시됩니다.
parth -ut example.com
이 옵션은 나중에 사용하기 위해 params-{target}.txt 파일에 발견된 모든 파라미터 이름을 기록합니다.
parth -pt example.com
다음 명령은 결과를 지정된 파일에 JSON 객체로 저장합니다.
parth -t example.com -o example.json
파라미터 이름 및 관련 위험의 데이터베이스는 주로 @Jhaddix와 같은 커뮤니티 구성원들의 공개 작업을 기반으로 만들어졌습니다.
