

AI 에이전트를 위한 통제된 실행 셀.
AI 에이전트를 위한 오픈소스 거버넌스 하네스.


어떤 AI 에이전트든 강제 가능한 정책, 사람의 승인, 격리된 실행, 예산, 서명된 증거를 적용할 수 있습니다. Runeward는 새로운 모델이나 오케스트레이션 스택을 요구하지 않고 기존 에이전트 또는 멀티 에이전트 프레임워크와 함께 동작합니다.
사전 요구 사항: 실행 중인 Docker/Podman 엔진과 runeward 바이너리.
runeward quickstart
이 명령은 .runeward/quickstart.toml을 생성하고, 정책, 런타임, 이미지, 상태 경로를 확인하며,
허용된 명령을 실행하고, 파괴적인 명령이 실행 전에 거부되는지 증명하고, 서명된 감사 추적을
검증합니다. --force를 전달하지 않는 한 기존 정책을 절대 덮어쓰지 않습니다.
doctor와 대시보드 준비 상태 확인도 필수 시크릿 소스를 확인합니다. 설정되지 않은 env://
값을 참조하는 Charter는 실행 준비 완료로 표시되지 않습니다.
runeward doctor quickstart                     # 설정 문제를 안전하게 설명
runeward --config-dir .runeward serve          # 대시보드 + 거버넌스 적용 REST API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # 독립적인 정책/감사 검증
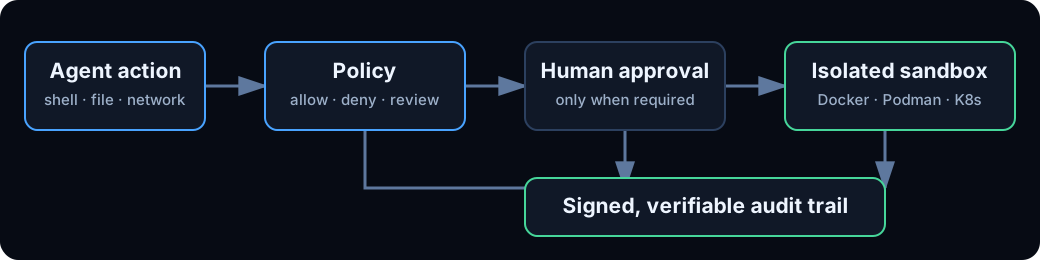
모든 거버넌스 적용 작업은 하나의 경로를 따릅니다:
agent request → policy → human approval when required → limits → sandbox → signed audit event
문서와 UI는 익숙한 용어를 먼저 사용합니다. 기존 API 경로와 파일 필드는 호환성을 위해 원래의 테마 이름을 유지합니다.
전체 이름 및 작성 규칙을 참조하세요.
Runeward를 사용하는 방식에 맞는 패키지를 선택하세요:
일반적인 로컬 사용에는 Homebrew로 CLI를 설치하세요. 에이전트 통합에는 해당 언어의 SDK도 함께 설치하세요. pip 및 npm 패키지는 실행 중인 Runeward API에 연결되며, CLI/런타임을 대체하지 않습니다.
로컬 샌드박스에는 실행 중인 Docker, OrbStack 또는 Podman 엔진이 필요합니다.
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Python 3.9 이상이 필요합니다. 기본 클라이언트에는 서드파티 런타임 의존성이 없습니다.
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Node.js 18 이상이 필요합니다.
npm install @runeward/sdk
npm ls @runeward/sdk
LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK, LangChain.js 설치 옵션은 어댑터를 참조하세요.
서명된 macOS/Linux 설치 프로그램은 체크섬 매니페스트를 검증하는 동안 실패 시 중단(fail
closed)할 수 있도록
cosign을 요구합니다. Windows
바이너리는 Releases에서 사용할 수 있습니다.
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
현재 main 브랜치를 빌드하려면 Go 1.26.6을 사용하세요:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
MCP를 지원하는 IDE 또는 에이전트에 거버넌스 적용 도구를 노출하세요:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
또는 에이전트 CLI를 샌드박스 안에 배치하고 하나 이상의 거버넌스 적용 워커를 실행하세요:
runeward cohort --agent claude --model sonnet build "Build a tested API"
LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK, LangChain.js용 어댑터가 포함되어 있습니다. 어댑터와 에이전트 그룹을 참조하세요.
대시보드에는 각 Citadel별로 읽기 전용 Live chat TTY도 있습니다. 에이전트 하네스는
runeward_publish_conversation(또는 REST, Python, TypeScript 동등 기능)으로 user,
assistant, tool, system 턴을 게시하며, 권한이 있는 팀원은 터미널 입력 접근 없이
마스킹된 대화를 따라갈 수 있습니다. Runeward는 에이전트 클라이언트가 게시하지 않은 비공개
UI 채팅 텍스트를 추론할 수 없으므로, 게시 호출을 하네스 턴 콜백에 연결해야 합니다. 게시자는
대시보드와 동일한 runeward serve 컨트롤 플레인(/mcp, REST 또는 SDK를 통해)에 연결해야
합니다.
Runeward는 에이전트가 추론하는 방식을 결정하는 구성 요소가 아니라, 에이전트를 둘러싼 강제 경계입니다. 부모 에이전트와 위임된 각 서브에이전트의 도구 호출을 Runeward를 통해 라우팅하여 명시적인 정책, 승인, 격리, 예산, 증거 경계를 부여하세요.
기존 개념은 그 의미를 유지합니다: Cohort는 작업 보드를 공유하는 동료 워커의 그룹이며, "서브에이전트"로 이름이 바뀌지 않습니다. 오케스트레이터는 여전히 언제 위임할지 결정하고, Runeward는 부모/실행/제공자 계보를 기록하며 자식 Citadel이 부모의 테넌트나 Charter를 확장하지 못하게 합니다. 참여하는 모든 에이전트는 자체 Citadel과 Chronicle을 받을 수 있습니다. 에이전트 하네싱을 참조하세요.
정책은 내장 glob 규칙, CEL, OPA/Rego, 서명된 OCI 번들을 지원합니다. CI에서 테스트하거나, 검토된 스캐폴드에서 시작하거나, 검증된 프로덕션 증거에서 정확한 제안을 도출하세요:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn은 정책을 자동으로 편집하지 않습니다. 먼저 증거를 검증하고, 마스킹된 작업을
건너뛰고, 정확한 일치를 생성하며, 사람이 검토하고 범위를 넓히도록 요구합니다.
--allow-insecure-http가 신뢰할 수 있는 리버스 프록시가 TLS를 종료함을
명시적으로 인정하지 않는 한 TLS도 요구합니다.RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1로 활성화하세요.
브라우저 지원 Charter는 capabilities = ["browser"]를 선언하며, 그러면 대시보드가 거버넌스
적용된 렌더링 텍스트 및 스크린샷 작업과 그 정책/egress 결과를 노출합니다.RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1, Charter [ide], Dockerfile.ide 타깃
ide / ide-agents, 예제 ide-demo / ide-claude / ide-codex / ide-cursor.
제한: 키 입력별 정책 아님; 셀 내 Cursor/Claude Desktop/Codex GUI 없음; code-server에서
일급 GitHub Copilot 없음. 와
을 참조하세요.기여를 환영합니다; CONTRIBUTING.md를 참조하세요. Apache 2.0에 따라 라이선스됩니다.
| 관심사 | 컨테이너 단독 | Runeward |
|---|
| 도구 호출 | 프로세스가 요청한 것을 실행 | 모든 shell, code, file, network, browser 작업을 먼저 검사 |
| 위험한 작업 | 애플리케이션별로 다름 | 귀속된 결정과 함께 allow, deny, require-approval |
| 네트워크 | 별도로 구성하지 않으면 보통 열려 있음 | 기본 거부 호스트 이름 정책; Kubernetes에서 엄격한 L3 적용 |
| 제한 | CPU/메모리 | 벽시계 시간, exec, egress, 토큰, 비용, 재시도 루프 예산 |
| 감사 | 런타임 로그 | 추가 전용, 해시 체인, Ed25519 서명 이벤트 |
| 핸드오프 | 임시 로그와 폴더 | 워크스페이스 tar, 복구 스냅샷, 이식 가능한 서명 증거 JSON |
| 에이전트 아이덴티티 | 하나의 불투명한 프로세스 | 테넌트, 액터, 부모 실행, 제공자, 모델, 지속적 실행 계보 |
| 인터페이스 | 런타임별로 다름 | CLI, REST, MCP, 웹 대시보드, Kubernetes CRD, 로컬 SDK 어댑터 |
| 일반 용어 | Runeward 이름 | 기존 표면 |
|---|
| Sandbox | Citadel | /v1/citadels, Kubernetes Citadel |
| Policy file/profile | Charter | /v1/charters, *.toml profile |
| Approvals | Conclave | /v1/conclave |
| Signed audit trail | Chronicle | /v1/chronicle, [chronicle] |
| Network controls | Perimeter | /perimeter, [network] |
| Budgets and limits | Rationing | [rationing] |
| Agent group/fleet | Cohort | /v1/cohorts, [cohort] |
| 설치 방법 | 설치되는 것 | 명령 |
|---|
| Homebrew | macOS 또는 Linux용 Runeward CLI | brew install Runewardd/tap/runeward |
| PyPI | Python 클라이언트 및 에이전트 프레임워크 어댑터 | python -m pip install runeward |
| npm | TypeScript 클라이언트 및 에이전트 프레임워크 도구 | npm install @runeward/sdk |

