 rrespxwnss/cve-2026-36374
공개 인증서 조회 엔드포인트의 인증되지 않은 열거 취약점을 시연하며, CPF 및 RG와 같은 개인 데이터를 노출합니다. Google dorks와 LinkedIn을 사용하여 식별자를 수집하는 PoC를 포함하며, 영향 및 완화 조치에 대한 세부 정보를 제공합니다.

예측 가능한 식별자(인증서 코드)를 사용하여 인증 또는 권한 부여 메커니즘 없이 인증서 조회를 허용하는 공개 엔드포인트가 확인되었습니다.
이 식별자를 열거함으로써 공격자는 전체 이름, CPF(브라질 개인 납세자 등록 번호), RG(브라질 신분증 번호), 생년월일, 출생지 등 제3자의 개인 데이터에 접근할 수 있습니다.
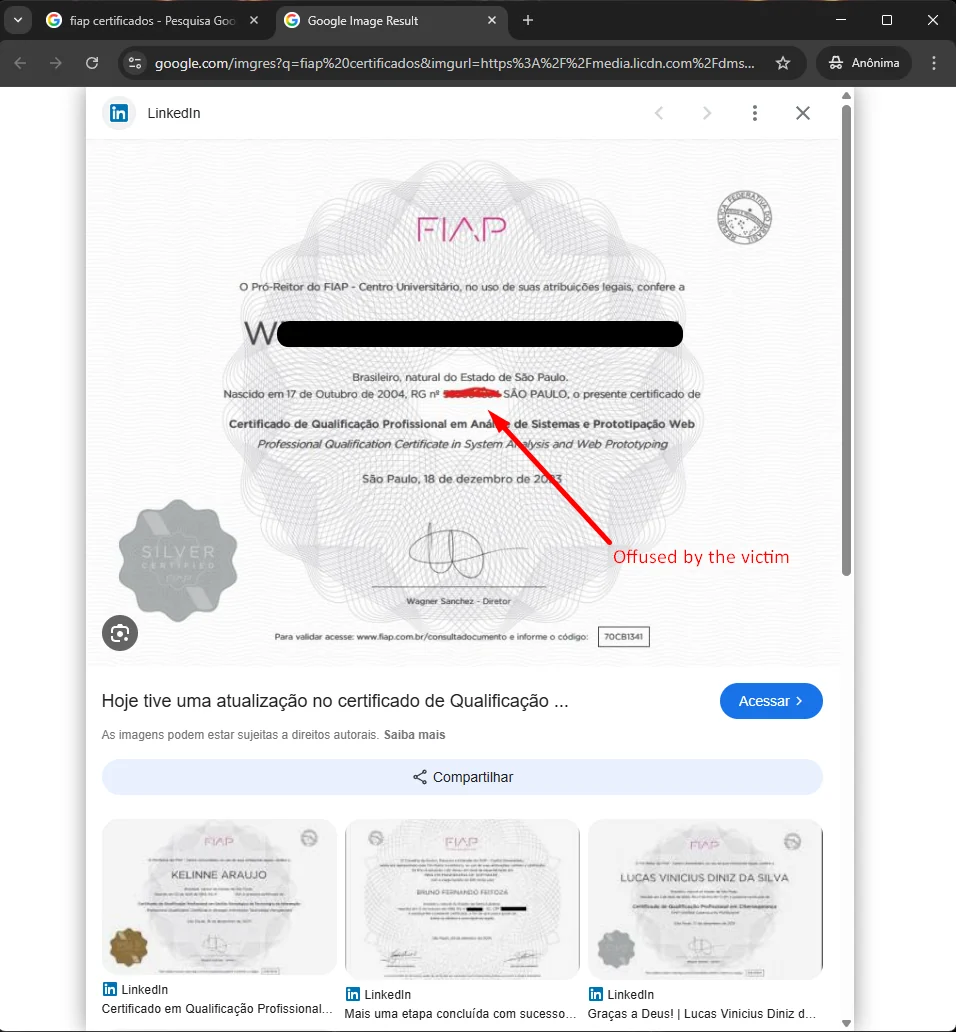
또한 인증서 보유자가 부분적으로 난독화된 개인 데이터가 포함된 졸업장을 공개적으로 공유하는 경우(예: 전문 네트워크 또는 기타 플랫폼)에도 인증서 식별자가 종종 그대로 노출되는 것이 관찰됩니다. 이 식별자를 통해 엔드포인트를 직접 조회하여 인터페이스에 구현된 난독화 메커니즘을 완전히 우회하고 전체 데이터를 얻을 수 있습니다.
https://www.fiap.com.br/consultadocumento
8자리 식별자
개념 증명(PoC) 목적으로 Google dorks 기법을 사용하여 공개적으로 공유된 인증서 이미지를 검색했습니다. 또한 인증서 보유자가 자신의 인증서를 공유한 LinkedIn 프로필에서도 사례를 확인했습니다.
이러한 공개 소스에서 노출된 인증서의 식별자를 추출하고 이를 기반으로 유효한 코드 목록을 구성할 수 있었습니다. 취약한 엔드포인트에서 이러한 식별자를 사용하여 각 인증서와 연결된 전체 데이터에 접근할 수 있었으며, 대규모 악용 가능성을 입증했습니다.
사용된 기법은 전적으로 공개 정보와 수동적 정찰에 의존했으며, 공격자가 취약점을 악용하기 위해 권한 있는 접근이 필요하지 않음을 보여줍니다.
아래 예시를 참조하십시오.
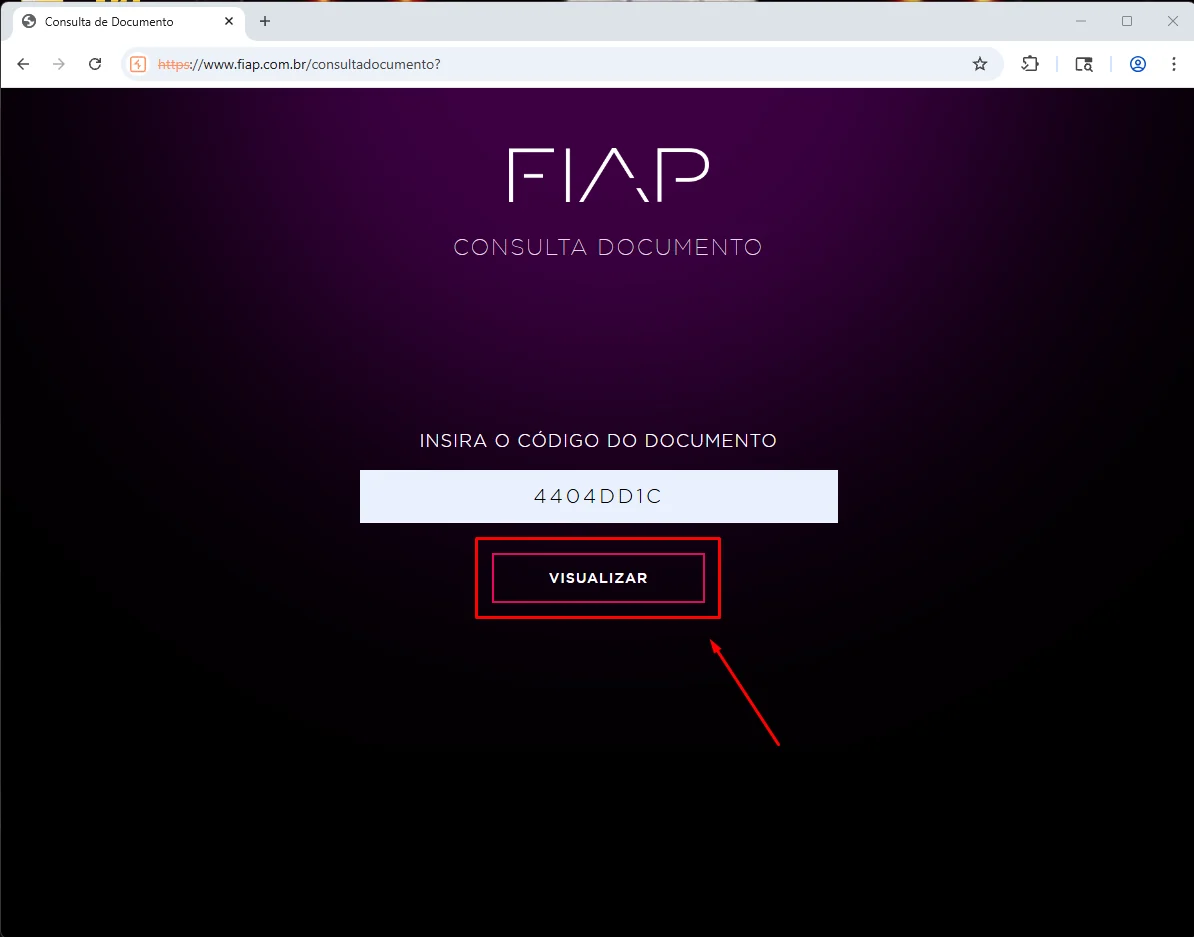
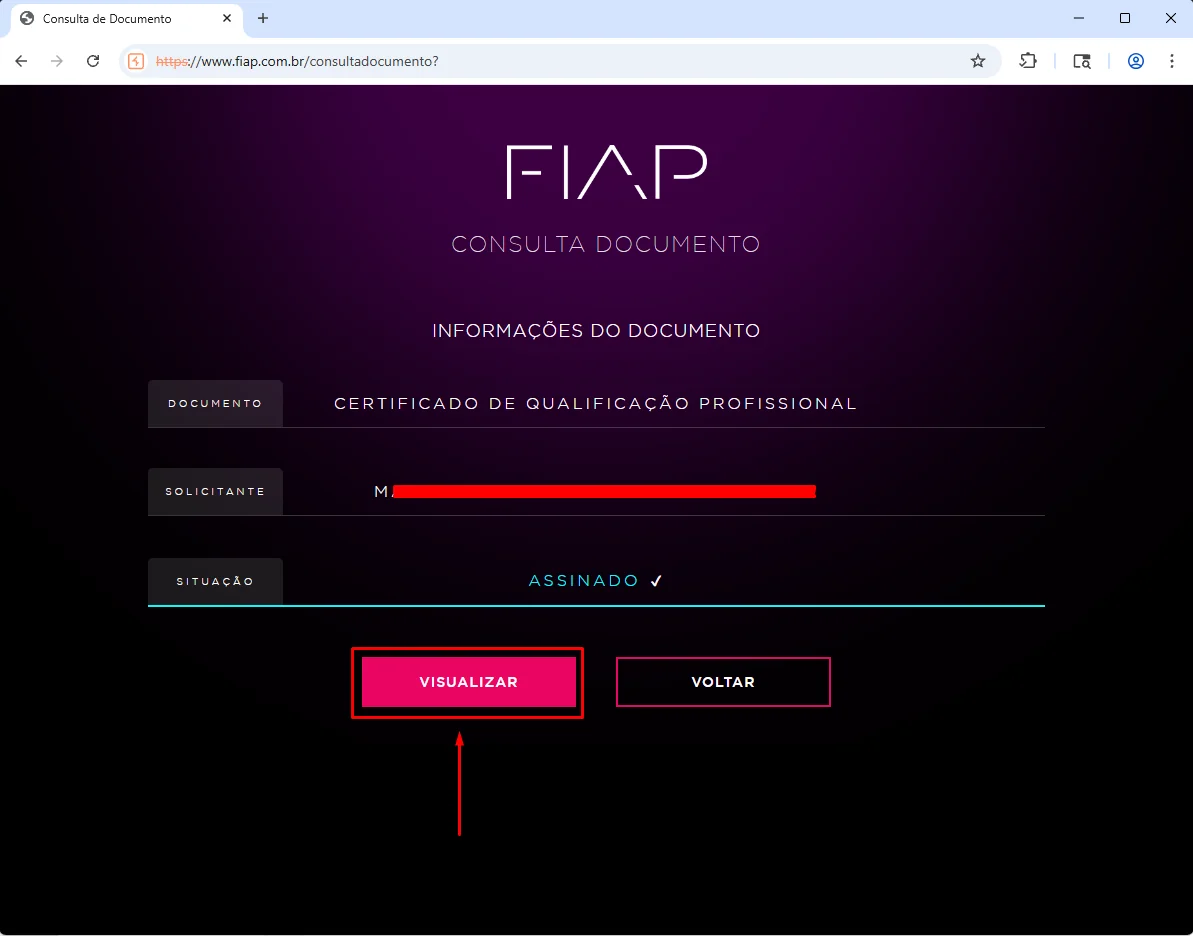
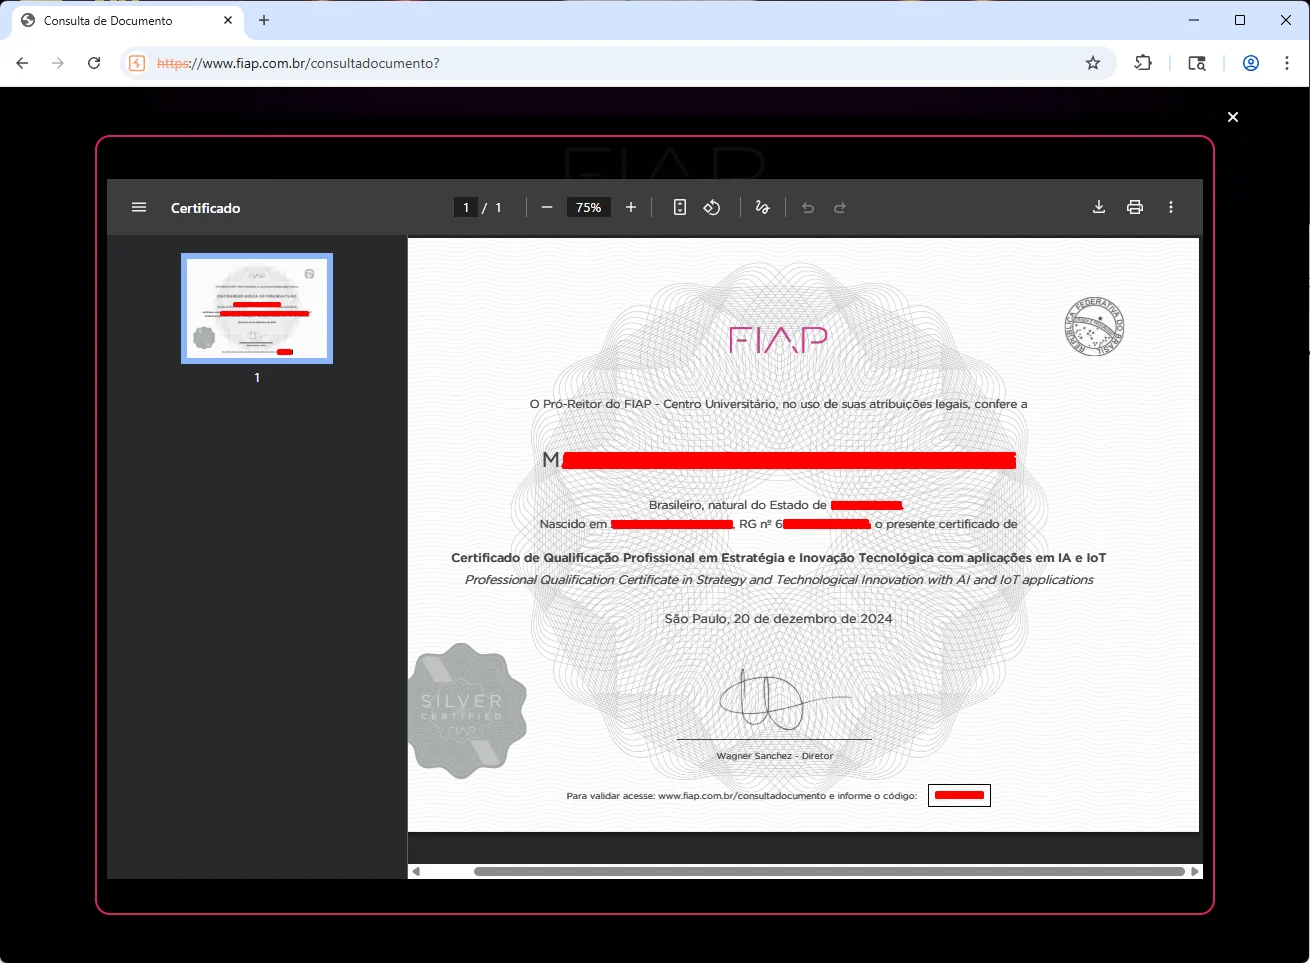
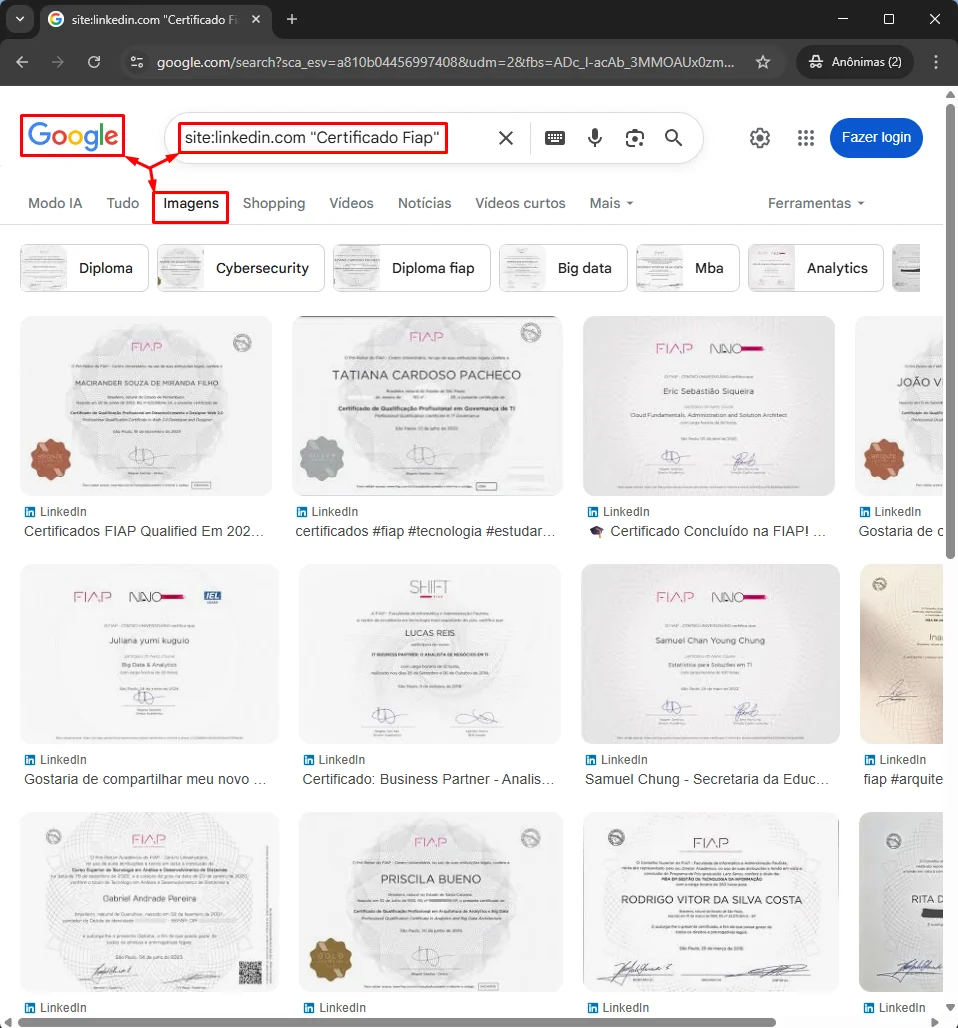
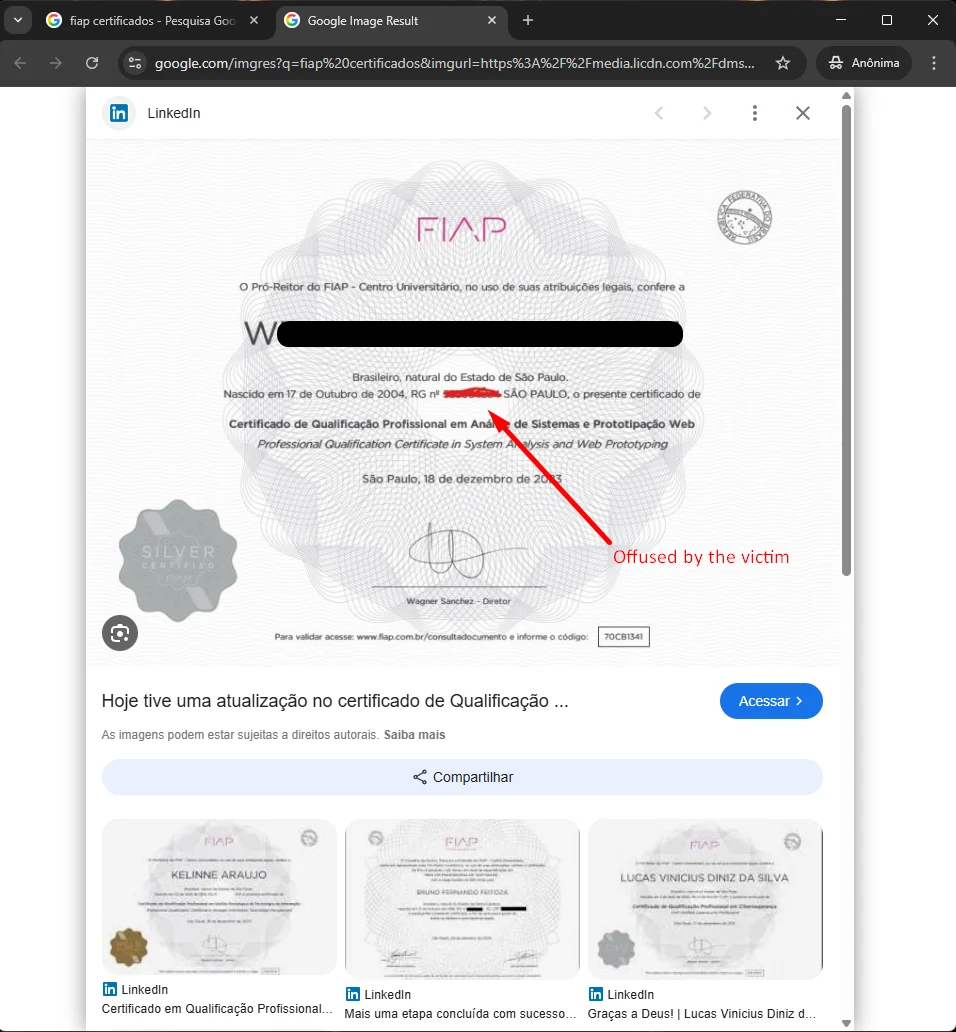
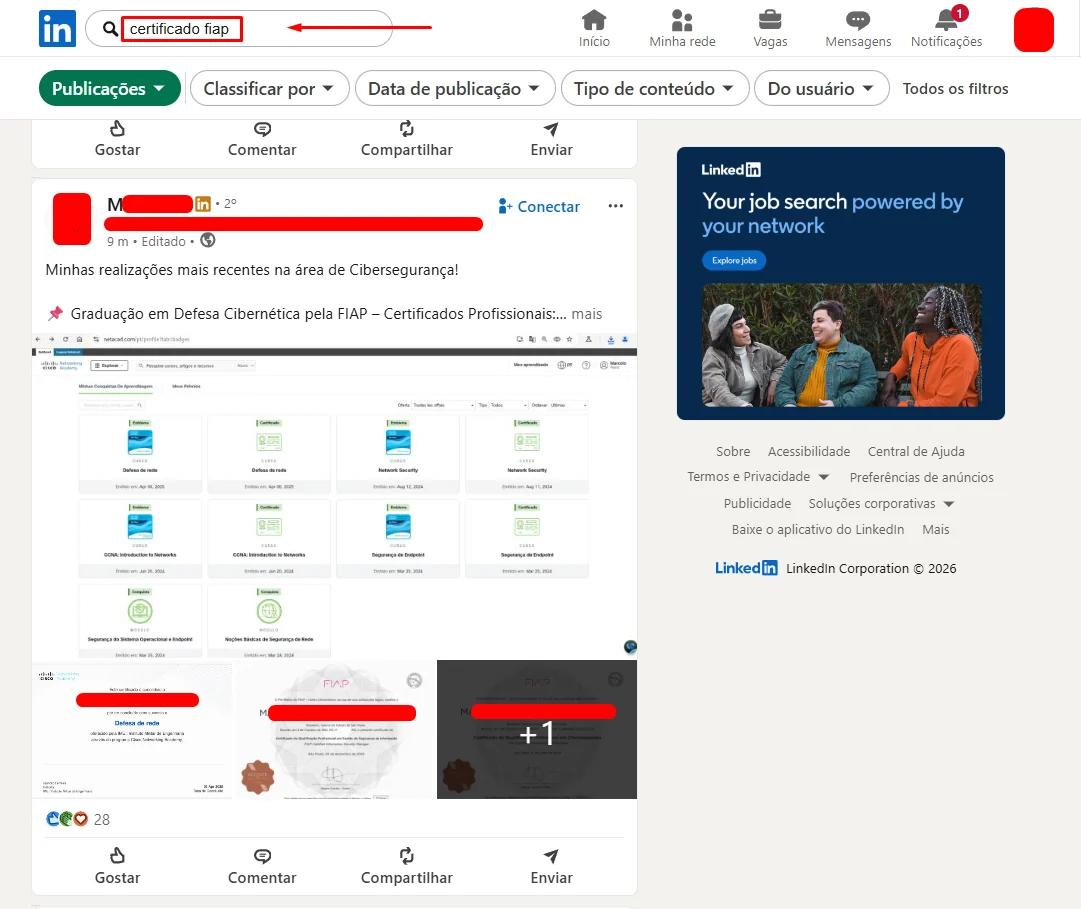
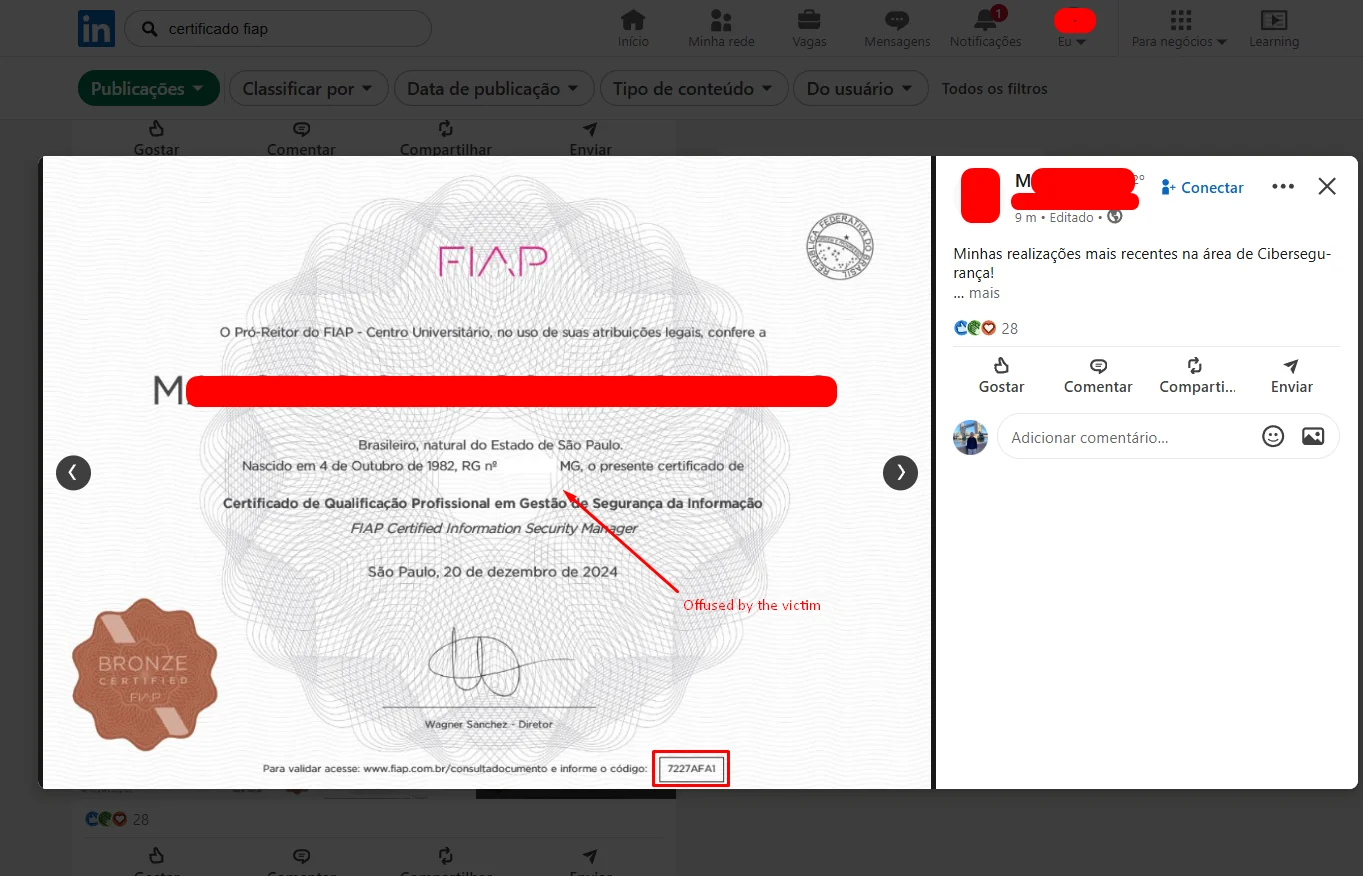
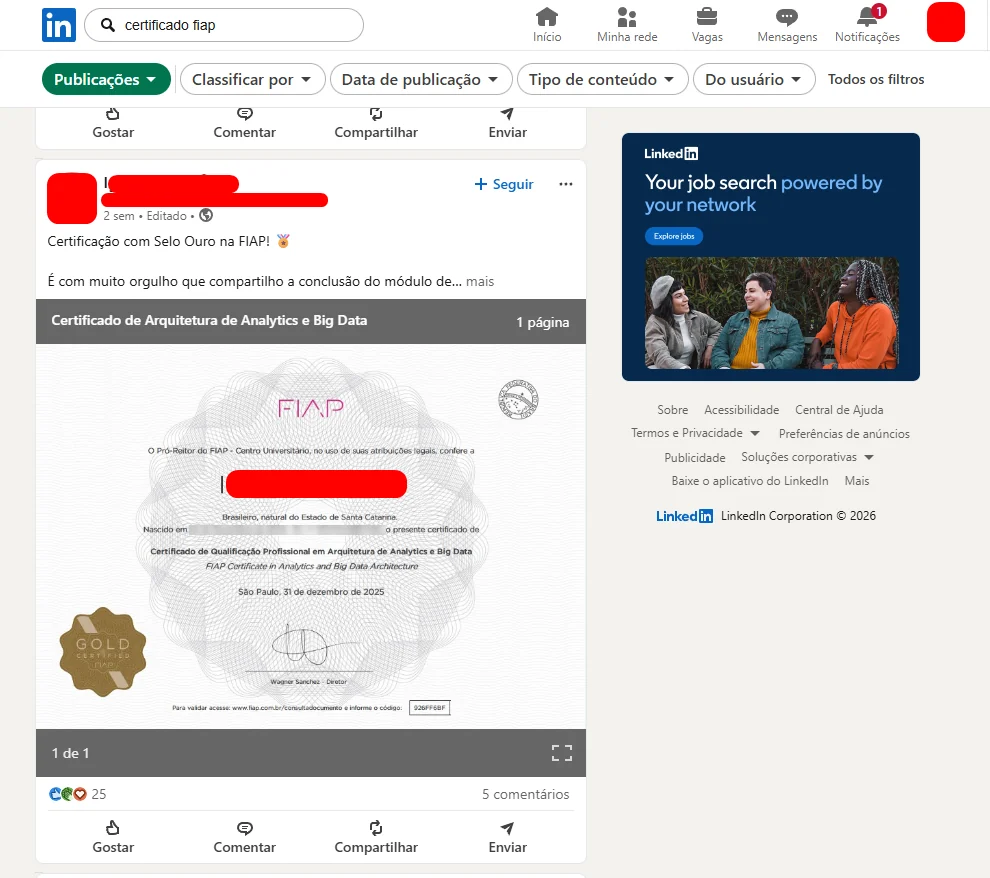
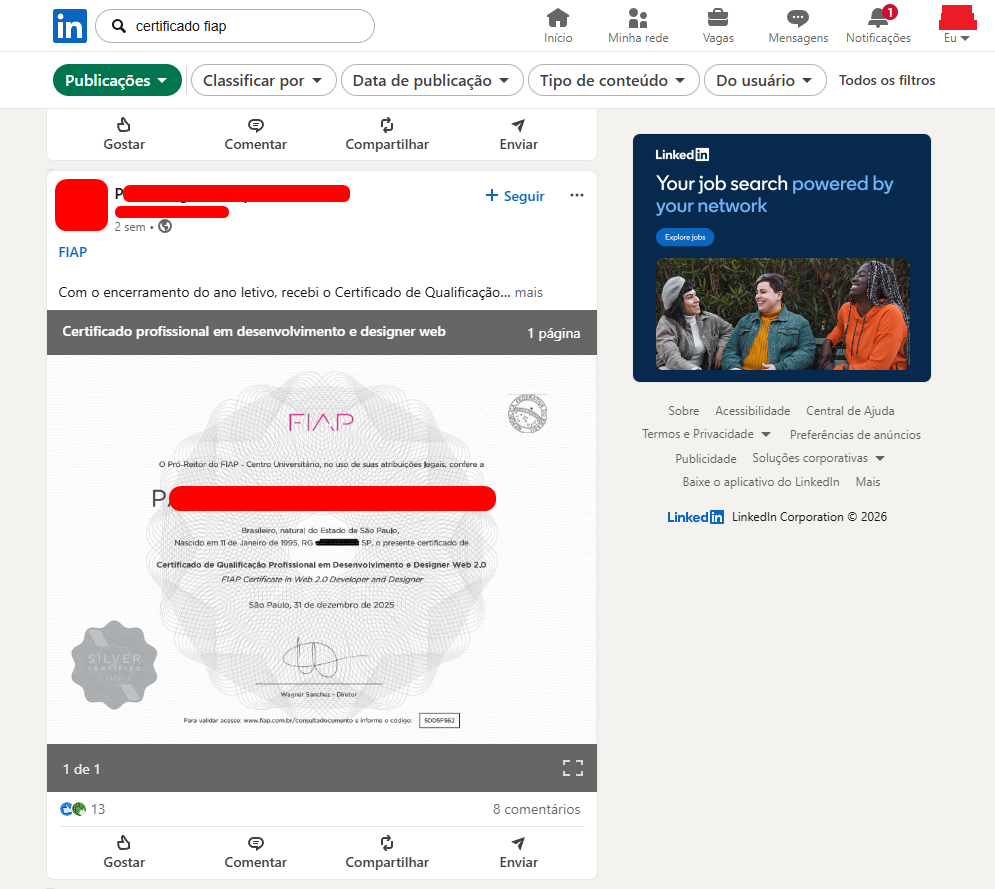
확인된 취약점은 인증 없이 CPF(브라질 납세자 ID), RG(브라질 국가 ID), 전체 이름, 생년월일, 출생지 등 매우 민감한 개인 데이터에 대한 무단 접근을 허용합니다. 인증서 식별자를 열거할 수 있는 가능성과 공개 소스에서 이러한 식별자를 수집하는 방법이 결합되어 대규모 정보 추출이 가능해지며 노출 표면이 크게 확장됩니다.
이 시나리오는 노출된 정보가 브라질 맥락에서 검증 메커니즘으로 널리 사용되기 때문에 사기, 신원 도용, 고도로 표적화된 사회공학 공격에 데이터가 악용될 수 있게 합니다. 또한 이 결함은 적절한 법적 근거나 접근 통제 없이 개인 데이터가 노출된다는 점을 고려할 때, 특히 일반 개인정보 보호법(LGPD) 맥락에서 상당한 규제 영향으로 이어질 수 있습니다.
마지막으로, 이 악용은 어떠한 권한 수준이나 인증도 요구하지 않으며 외부 공격자가 자동화된 방식으로 수행할 수 있어 취약점의 심각성을 크게 높입니다.
열거 위험을 완화하기 위해 인증서 식별자를 예측 불가능한 값(예: 안전하게 생성된 토큰, MD5와 같은 해시 기반 또는 가급적 무작위 구성 요소가 포함된 더 강력한 알고리즘)으로 교체하여 다른 유효한 인증서를 추론하거나 열거할 수 없도록 하는 것이 권장됩니다.
또한 공개 문서는 민감한 데이터를 적절히 난독화하여 표시하고, 동일한 로직을 백엔드에도 적용하여 API가 완전한 정보를 반환하지 않도록 하는 것이 권장됩니다. 이렇게 하면 링크가 공개적으로 공유되더라도 접근이 인증서의 안전한 버전으로 제한되어 보유자의 개인정보가 보호됩니다.
마지막으로 속도 제한, 의심스러운 접근 모니터링, 해당되는 경우 임시 유효 기간이 있는 확인 링크 사용과 같은 추가 보호 메커니즘을 구현하여 자동화된 악용 위험을 더욱 줄이는 것이 중요합니다.
