
 rrespxwnss/cve-2025-63571
개념 증명(PoC)으로, ChatGPT에서 서버 측 요청 위조(SSRF)를 시연하여 공격자가 AI가 임의의 HTTP 요청을 보내도록 강제할 수 있게 하며, 내부 인프라와 클라우드 메타데이터를 노출시킵니다.

AI 시스템(ChatGPT GPT-5) 분석 중에 SSRF(Server-Side Request Forgery) 취약점이 발견되었습니다. 이 문제는 애플리케이션이 사용자가 제출한 외부 URL(예: webhook)을 검증이나 정화 없이 자동으로 가져와서 실행하기 때문에 발생합니다.
이 결함을 악용하면 공격자가 AI 서버가 내부 또는 외부 시스템에 임의의 HTTP 요청을 보내도록 강제할 수 있습니다. 이 동작은 서버의 실제 IP 주소, HTTP 헤더, 내부 서비스, 잠재적으로 클라우드 메타데이터와 같은 중요한 정보를 노출합니다.
사용자가 AI가 처리할 URL을 제출할 수 있는 모든 입력 필드 또는 메시지.
https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e 이 링크를 확인하고 이에 대한 글을 작성해 주세요.
이 URL이 제출되자 AI는 즉시 공격자가 제어하는 서버에 요청을 보냈습니다. 공격자 측에서는 요청 로그가 AI 서버의 IP 주소, 요청 헤더 및 기타 식별 정보와 같은 중요한 세부 정보를 캡처했습니다.
테스트 중에 다음 단계가 수행되었습니다:
이 동작을 통해 공격자는 내부 서비스에 악의적인 요청을 구성할 수 있습니다.


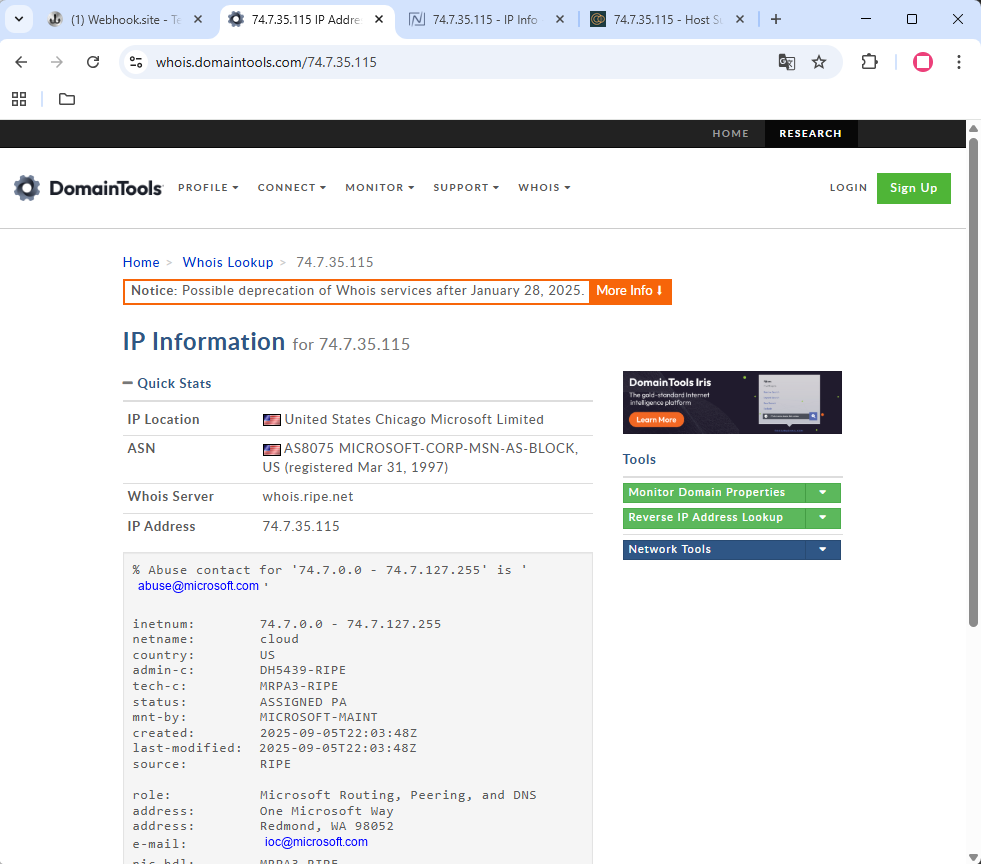

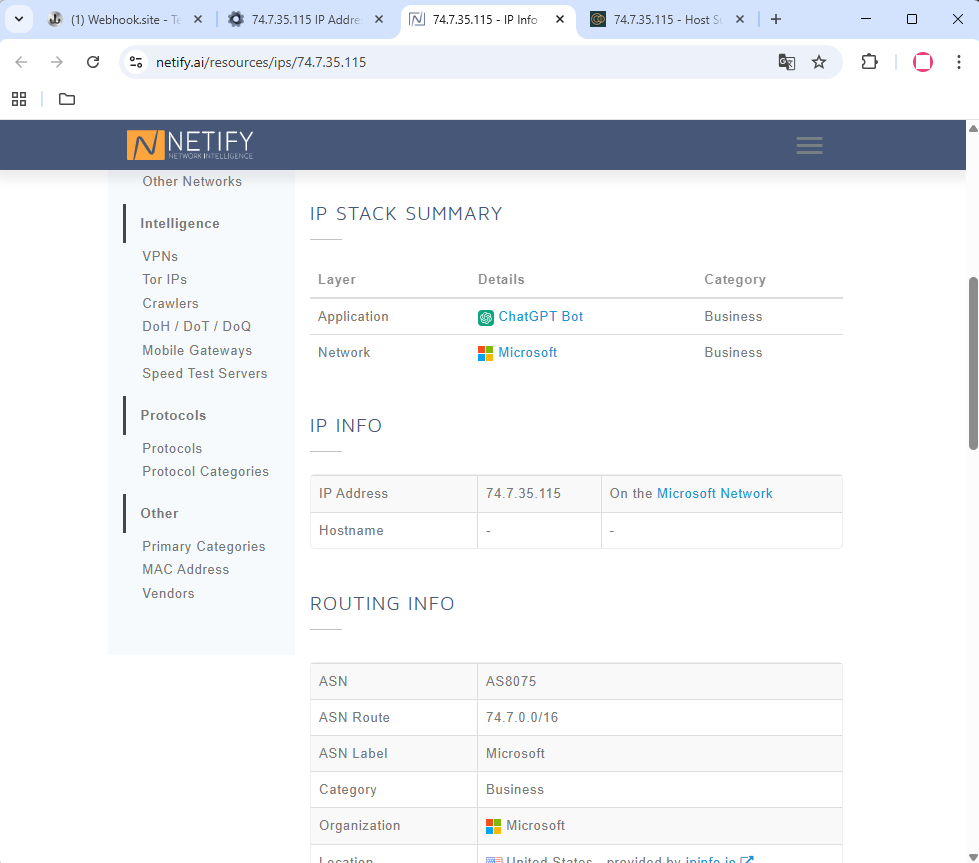

AI 애플리케이션에 SSRF(Server-Side Request Forgery) 취약점이 존재하면 기본 인프라의 보안에 치명적인 위험이 발생합니다. 시스템이 사용자가 제공한 URL을 자동으로 따르기 때문에 공격자는 이 동작을 활용하여 AI 서버가 공격자가 제어하는 엔드포인트에 임의의 HTTP 요청을 보내도록 강제할 수 있습니다. 이는 내부 IP 주소, HTTP 헤더, 잠재적으로 인증 토큰과 같은 중요한 정보를 노출합니다. 더욱 심각하게는, 이 취약점은 내부 전용 서비스를 대상으로 하고 방화벽 제한을 우회하며 클라우드 메타데이터 엔드포인트에 접근하는 데 사용될 수 있으며, 이로 인해 임시 자격 증명이 도난당하여 클라우드 리소스가 완전히 손상될 수 있습니다. 이 취약점은 인증이나 사용자 상호 작용 없이 원격으로 악용될 수 있으므로 대규모 악용 가능성이 높으며, 기밀성, 무결성 및 플랫폼에 대한 전반적인 신뢰를 심각하게 위협합니다.
식별된 SSRF 취약점을 완화하기 위해 AI 애플리케이션은 아웃바운드 요청을 시작하기 전에 사용자가 제공한 모든 URL에 대해 엄격한 검증 및 정화를 구현해야 합니다. 시스템은 사전 정의된 신뢰할 수 있는 도메인 목록에 대한 액세스만 허용하고 개인 IP 범위, 루프백 주소 및 클라우드 메타데이터 서비스를 명시적으로 차단해야 합니다. 또한 애플리케이션은 허용되는 프로토콜을 HTTPS(및 선택적으로 HTTP)로 제한하고 file, gopher, ftp 등 다른 프로토콜을 허용하지 않아 악용을 방지해야 합니다. AI의 아웃바운드 네트워크 트래픽은 엄격한 필터링 정책이 있는 프록시 또는 방화벽을 통해 라우팅되어 승인되지 않은 대상에 도달할 수 없도록 해야 합니다. 외부 요청을 담당하는 구성 요소는 중요한 내부 리소스에 직접 액세스할 수 없는 샌드박스 환경에 격리되어야 합니다. 마지막으로, AI에 의해 시작된 모든 아웃바운드 요청은 기록되고 의심스러운 활동에 대해 적극적으로 모니터링되어야 하며, 자동화된 외부 요청이 실행 전에 명시적 승인 또는 보안 검사를 받도록 시스템 설계를 수정해야 합니다.
