 rodhnin/hephaestus-server-forger
Apache, Nginx 및 IIS 구성을 스캔하는 서버 보안 감사기로, AI 기반 강화 가이드와 전문 보고서를 제공합니다.



Apache, Nginx 및 IIS용 서버 보안 감사 도구 — 13개 스캔 단계, 70개 이상의 발견 코드, AI 기반 강화 가이드.
빠른 시작 · 문서 · Docker · AI 분석 · GitHub에서 스타
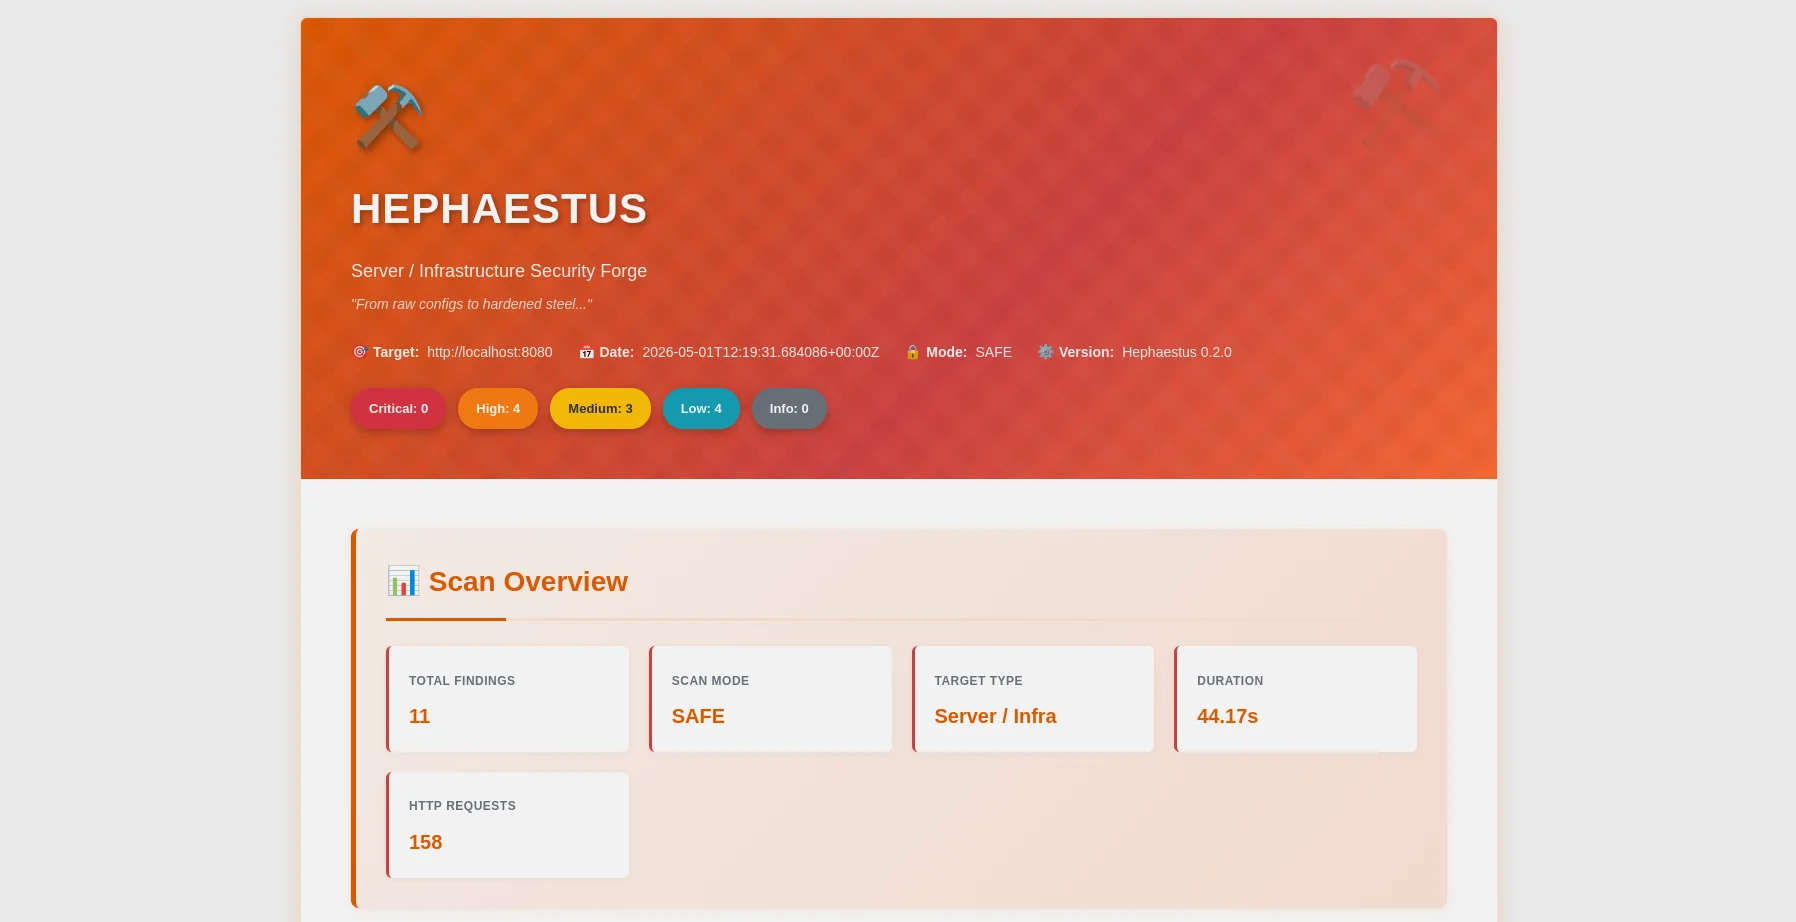
HTML 보고서 — 심각도 분석, OWASP 매핑, 필터 막대 |
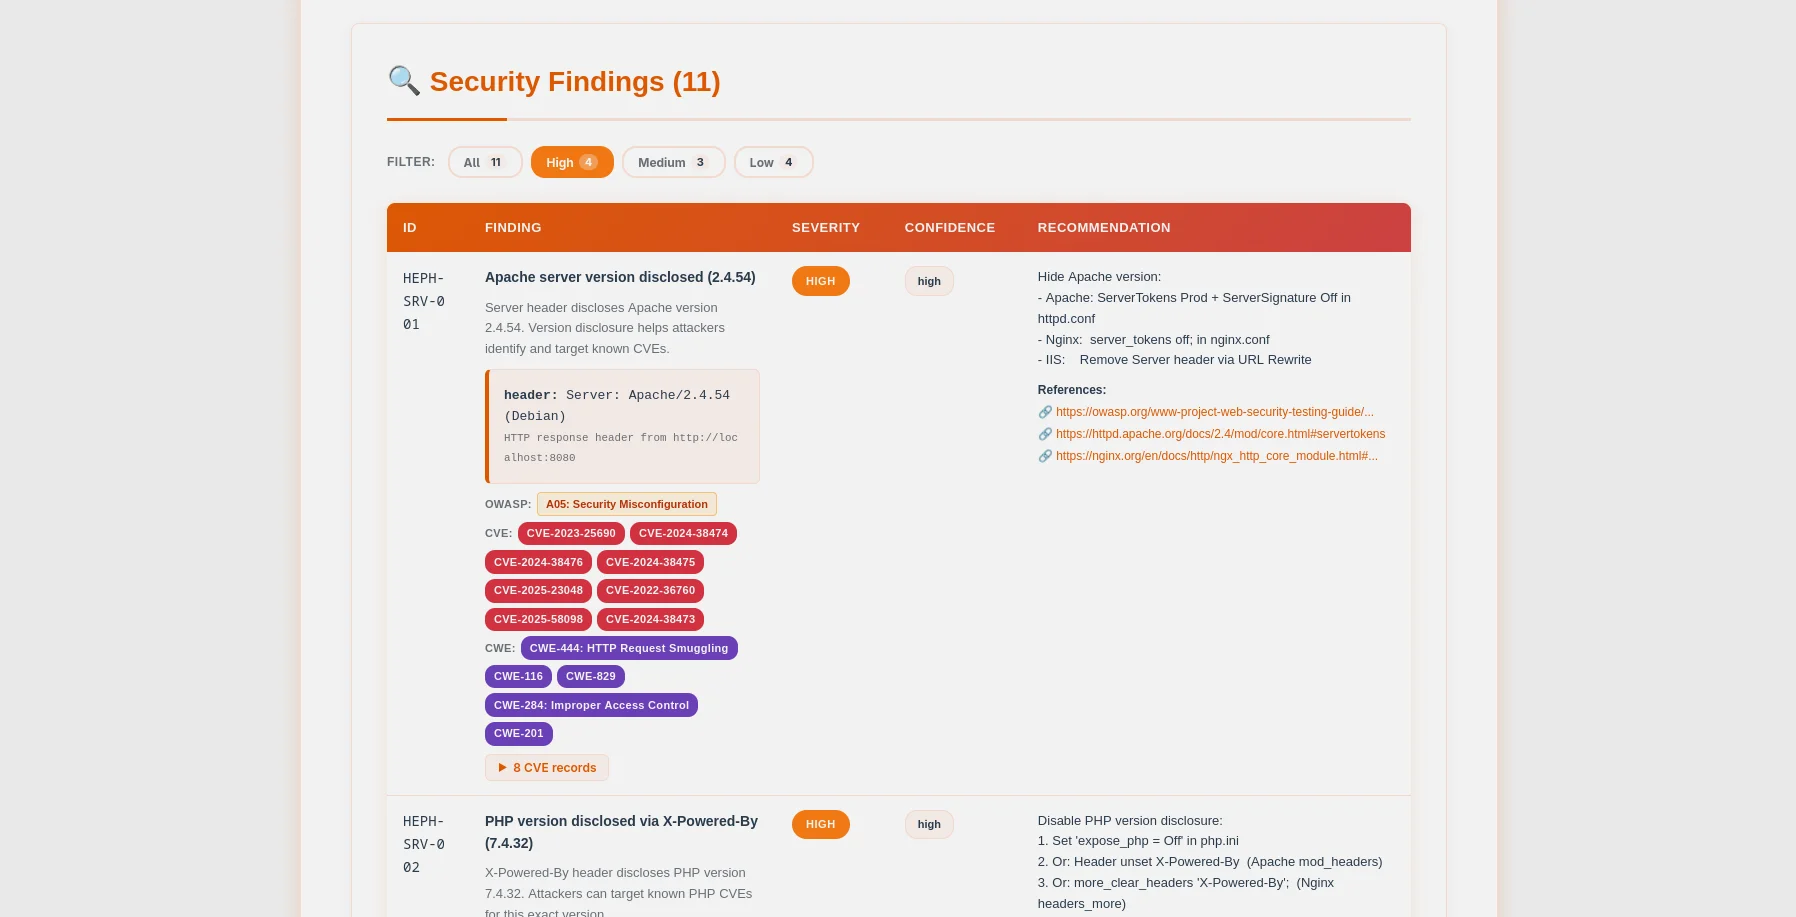
발견 항목 표 — CVE/CWE 배지, 확장 가능한 증거, 설정 조각 |
헤파이스토스는 윤리를 최우선으로 하는 프로덕션급 서버 보안 감사 도구입니다. 시스템 관리자, DevOps 엔지니어, 침투 테스터를 위해 제작되었으며, 공격자가 악용하기 전에 웹 서버 설정(Apache, Nginx, IIS)을 스캔하여 중요한 오설정을 식별합니다.
~/.argos/argos.db)| 검사 카테고리 | 세부 사항 |
|---|---|
| 서버 정보 | 헤더 및 오류 페이지를 통한 Apache/Nginx/IIS 버전 노출 |
| 민감한 파일 | .env, .git, phpinfo.php, server-status, 백업, 설정 파일(70개 이상 경로) |
| HTTP 메서드 | 안전하지 않은 메서드(PUT, DELETE, TRACE, OPTIONS) |
| 보안 헤더 | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| TLS/SSL 설정 | 심층 분석: 암호 제품군, 프로토콜 버전, 인증서 유효성, CVE 연관 |
| 디렉터리 목록 노출 | Apache/Nginx autoindex가 민감한 디렉터리에서 활성화된 경우 |
| CORS 탐지 | 와일드카드, null-origin, 반사 프로브(COR-001 ~ COR-006) |
| Robots.txt | 허용되지 않은 경로 분석, 공격 모드에서의 실시간 접근성 프로브 |
| WAF 탐지 | Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva 등 13개 시그니처 |
| API 탐색 | Swagger/OpenAPI 사양 노출, GraphQL 인트로스펙션, 인증되지 않은 엔드포인트 |
| 쿠키 보안 | 인증된 경로에서 쿠키별 HttpOnly/Secure/SameSite 분석 |
| phpinfo() 분석 | display_errors, allow_url_include, open_basedir 등 9가지 위험한 PHP 설정 |
| 설정 파일 파서 | 오프라인에서 httpd.conf / nginx.conf 분석을 통한 오설정 식별 |
| 포트 스캐너 | 배너 수집 및 CVE 강화를 포함한 37개 일반 포트 스캔 |
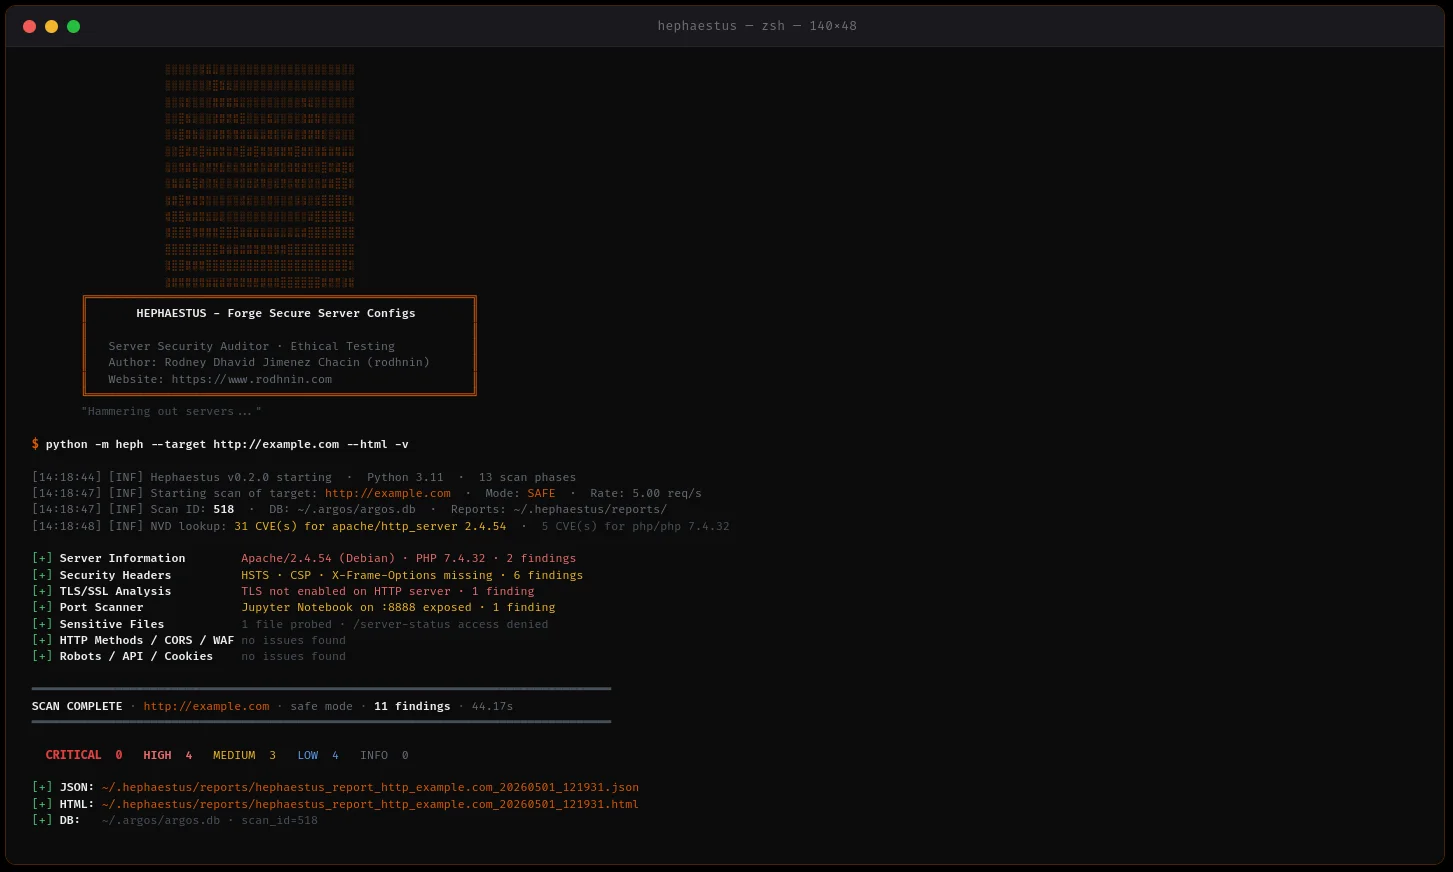
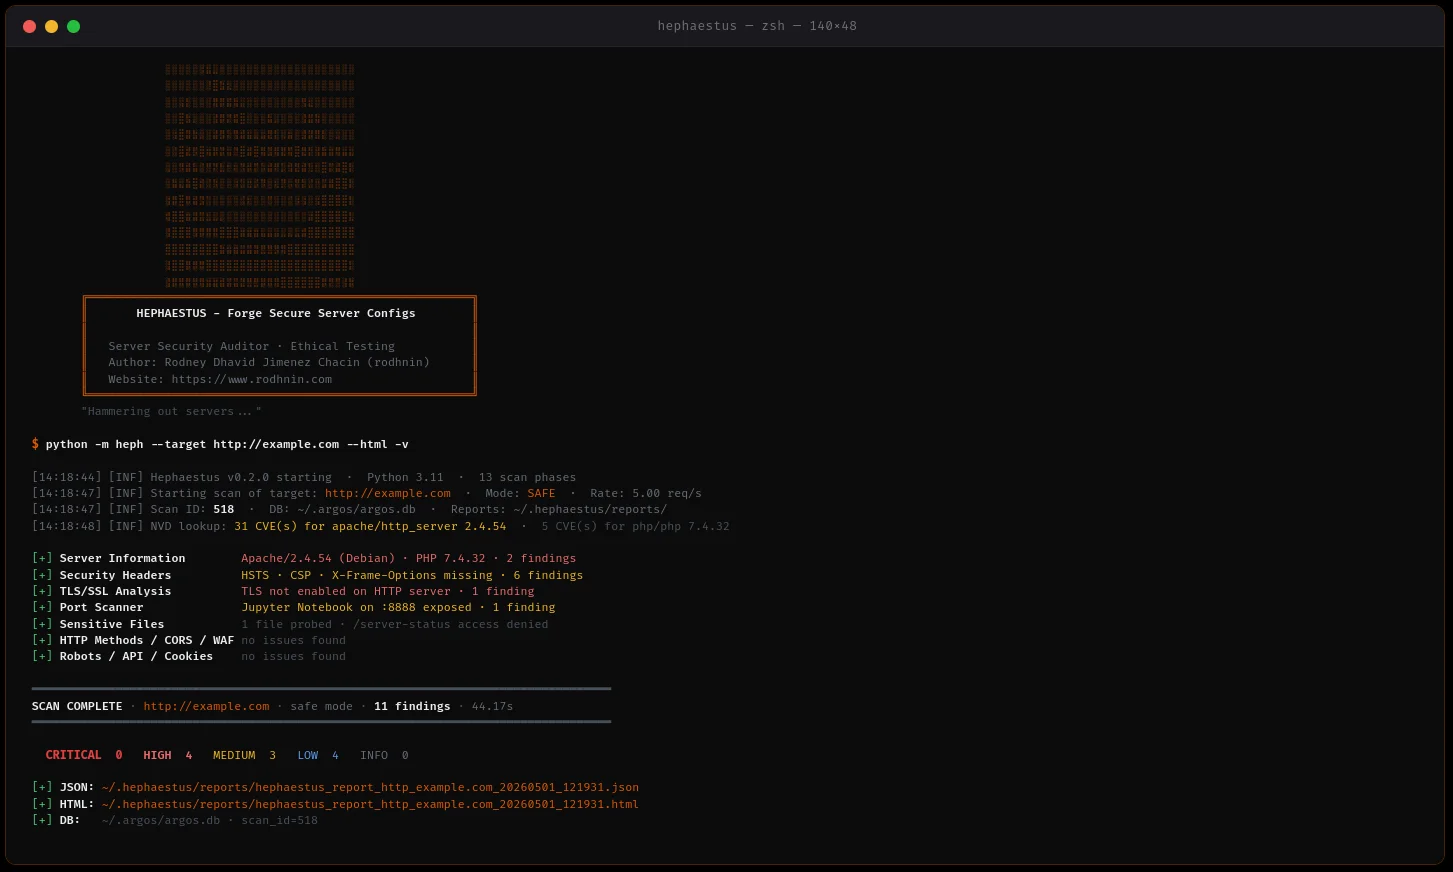
python -m heph --target https://example.com --html
- **다중 서버 지원**: Apache, Nginx, IIS 탐지 및 강화
- **동시 스캔**: 스레드 풀 + 속도 제한으로 빠르고 예의 바른 스캔
- **증거 수집**: HTTP 응답, 헤더, 파일 내용 보존
- **우아한 오류 처리**: 타임아웃, DNS 실패, 연결 거부를 강건하게 처리

### 🤖 AI 기반 강화 가이드

필요에 따라 AI 제공업체를 선택하세요:

| 제공업체            | 적합한 용도          | 속도            | 비용            | 개인정보 보호       |
| ------------------- | -------------------- | --------------- | --------------- | ------------------- |
| **OpenAI GPT-4**    | 프로덕션 품질        | ⚡ 빠름 (35초)  | 💰 $0.25/스캔  | 🔒 표준             |
| **Anthropic Claude**| 개인정보 중점        | ⚡ 빠름 (45초)  | 💰 $0.30/스캔  | 🔒 강화             |
| **Ollama (Local)**  | 완전한 개인정보 보호  | 🐢 느림 (28분)  | 💰 무료         | 🔐 100% 오프라인    |

**두 가지 분석 모드:**

- **기술적**: Apache/Nginx 구성 스니펫, CLI 명령어, 단계별 강화
- **경영진**: 이해관계자와 경영진을 위한 평이한 언어의 위험 평가

### 📊 프로페셔널 리포트

**JSON 보고서** (기계 판독 가능)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
HTML 보고서 (사람 친화적)
적극적인 스캔 및 AI 분석은 소유권 증명이 필요합니다:```bash
python -m heph --gen-consent example.com
echo "verify-abc123..." > .well-known/verify-abc123.txt
python -m heph --verify-consent http --domain example.com --token verify-abc123
python -m heph --target https://example.com --aggressive --use-ai
### 💾 데이터베이스 지속성

Argos 제품군과 **공유되는** SQLite 데이터베이스 (`~/.argos/argos.db`):

- **스캔 기록**: 날짜, 소요 시간, 발견 항목 수, 심각도 분류
- **발견 항목 저장소**: 검색 가능한 취약점 데이터베이스 (1159개 이상의 발견 항목 저장)
- **검증된 도메인**: 만료가 있는 동의 토큰 추적
- **도구 간 통합**: Argus, Pythia 및 향후 도구와 완벽하게 연동```bash
# Query recent scans
sqlite3 ~/.argos/argos.db "SELECT * FROM scans WHERE tool='hephaestus' ORDER BY scan_id DESC LIMIT 10"

# Find critical issues
sqlite3 ~/.argos/argos.db "SELECT * FROM findings WHERE severity='critical' AND tool='hephaestus'"
Hephaestus v0.2.0은 Docker 기반의 통제된 취약 실습 환경(Apache 및 Nginx)을 사용하여 경험적으로 검증되었습니다.
| 지표 | 결과 |
|---|---|
| 테스트 스위트 | 55/55개 테스트 통과 (13단계) |
| Apache 탐지 | 13개 스캔 단계 전체에서 42개 결과 |
| Nginx 탐지 | 13개 스캔 단계 전체에서 25개 결과 |
| 정밀도 | 100% (오탐지 없음) |
| 재현율 | 100% (미탐지 없음) |
| F1 점수 | 100% (완벽한 균형) |
| 평균 스캔 시간 | 30-35초 |
| 데이터베이스 작업 | 80건 스캔 추적, 1159건 이상 결과 저장 |
테스트 범위 (13단계):

