 rimbadirgantara/opac-fast-automation
CVE-2025-65862를 위한 자동화

⚠️ 윤리 및 법적 경고 이 저장소의 모든 자료는 다음 목적으로만 제공됩니다:
- 보안 연구,
- 학습,
- 취약점 분석,
- 그리고 소유하거나 명시적 허가를 받은 환경에서의 테스트.
허가 없이 제3자 서버에 대한 악용, 버그 남용 또는 악성 파일 업로드는 불법 행위이며 인도네시아 법률(UU ITE) 및 국제법을 위반합니다.
작성자는 설명된 도구나 기술의 오용에 대해 책임을 지지 않습니다.
SLiMS Bulian 9.7.2에는 (취약한 자격 증명을 가진) 사용자가 플러그인 ZIP 파일을 업로드할 때 misconfiguration(잘못된 구성) 이 있습니다.
절차는 다음과 같습니다:
.php 파일을 포함하여 함께 압축 해제됩니다.└── myplugin/
└── shell.php
SLiMS를 관리한다면 다음 사항에 주의하세요:
/plugins/에 의심스러운 폴더가 존재/plugins/ 디렉터리를 모니터링하고 알 수 없는 파일을 삭제하세요.이 스크립트는 다음 용도로 사용됩니다:
| Flag | 기능 |
|---|---|
| -l | SLiMS 대상 목록 파일의 경로 |
| -f | 테스트할 플러그인 ZIP (연구용 페이로드/백도어 포함) |
| -o | 결과 저장용 |
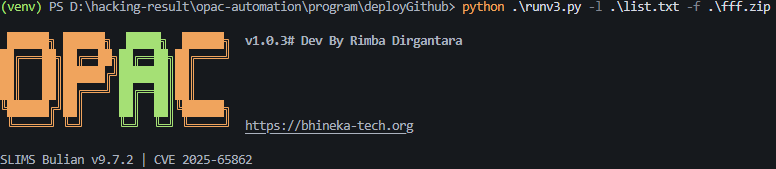
도구를 실행하기 전에 다음 라이브러리를 설치하세요: pip install httpx beautifulsoup4 urllib3
Python 기본 내장 라이브러리 (설치 불필요):
이 저장소는 Proprietary — All Rights Reserved 라이선스를 사용합니다.
연구 도구가 무책임한 당사자에 의해 오용되지 않도록 하기 위한 목적입니다.
다음 행위는 허용되지 않습니다:
이 저장소는 취약점 문서화, 기술 분석 및 테스트 도구 개발을 위해 작성되었습니다.
윤리적이고 전문적으로 사용하세요.
