
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Cobaltstrike-RCE-CVE-2022-39197 — CVE-2022-39197의 재현, Cobalt Strike Beacon에서 잘못된 사용자 이름을 통한 XSS로 트리거되는 원격 코드 실행 취약점, Windows에서 NTLMv2-SSP 해시 캡처 포함. | Kitploit
도구/GitHubGitHub/purple-wl/cobaltstrike-rce-cve-2022-39197
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingCommand and ControlRed Teaming
GitHubpurple-wl/cobaltstrike-rce-cve-2022-39197

Cobaltstrike-RCE-CVE-2022-39197

CVE-2022-39197의 재현, Cobalt Strike Beacon에서 잘못된 사용자 이름을 통한 XSS로 트리거되는 원격 코드 실행 취약점, Windows에서 NTLMv2-SSP 해시 캡처 포함.

저장소 보기
144년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

Cobaltstrike RCE 취약점 CVE-2022-39197 재현

취약점 개요

해당 취약점은 Cobalt Strike의 Beacon 소프트웨어에 존재하며, 공격자가 Beacon 구성에서 형식이 잘못된 사용자 이름을 설정하여 XSS를 트리거하고, 결과적으로 CS 서버 측에서 원격 코드 실행을 유발할 수 있습니다.

스크린샷: image

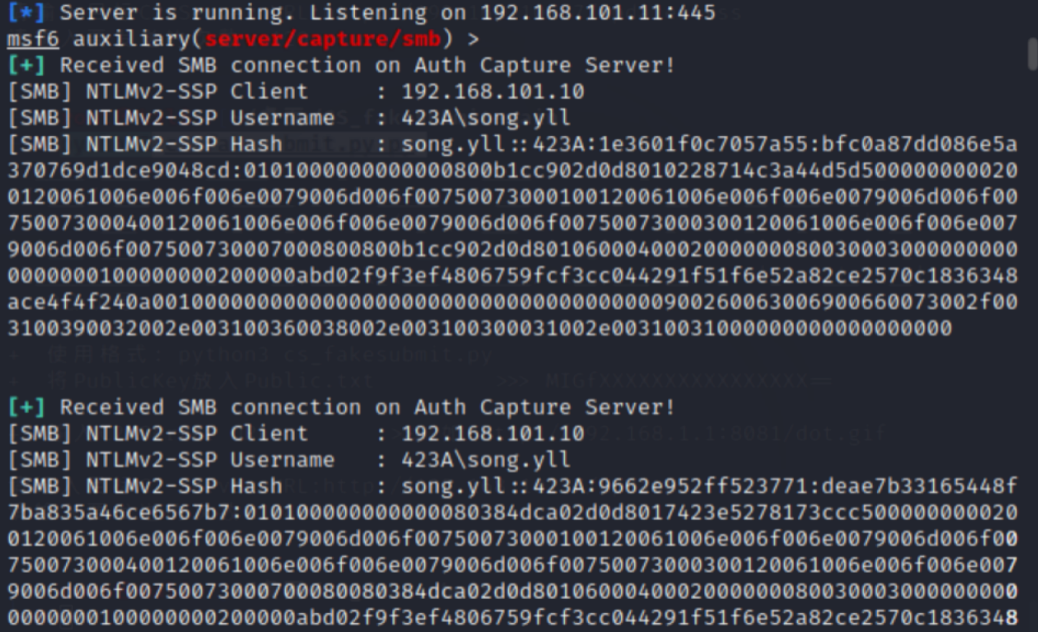
NTLMv2-SSP 해시 획득 (Cobalt Strike가 Windows에서 실행 중인 경우)
image

참고:

https://www.freebuf.com/vuls/345522.html

https://mp.weixin.qq.com/s?__biz=MzI5Nzc3NDEyNA==&mid=2247483757&idx=1&sn=2397d14549520bac3bd7bec10d433db3&chksm=ecaebc2edbd9353803e2a3f0f5f906121db63e30e76c58654169656e9e40d5c8b5b0e8b80813&token=1380424937&lang=zh_CN#rd

https://forum.butian.net/share/708

https://github.com/Sentinel-One/CobaltStrikeParser

https://github.com/LiAoRJ/CS_fakesubmit

도구 다운로드