
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-45960 — tawk.to Live Chat 1.6.1에 저장된 교차 사이트 스크립팅(XSS) 취약점에 대한 개념 증명으로, 삭제되지 않은 채팅 입력 필드를 통한 JavaScript 삽입을 보여줍니다. | Kitploit
도구/GitHubGitHub/pracharapol/cve-2025-45960
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubpracharapol/cve-2025-45960

CVE-2025-45960

tawk.to Live Chat 1.6.1에 저장된 교차 사이트 스크립팅(XSS) 취약점에 대한 개념 증명으로, 삭제되지 않은 채팅 입력 필드를 통한 JavaScript 삽입을 보여줍니다.

저장소 보기
5191년 전아직 검토되지 않음
공유

CVE-2025-45960 - tawk.to Live chat - 1.6.1 - Cross-Site Scripting (XSS) 취약점

1.6.1에서 확인됨 (이전 버전도 영향을 받을 가능성이 있음)

설명:

웹 애플리케이션이 사용자 입력을 적절한 입력 검증이나 인코딩 없이 저장하고 표시하는 것이 발견되었습니다. 이로 인해 악성 코드가 서버에 저장되고, 적절한 살균 처리 없이 사용자의 웹 브라우저에 렌더링됩니다. 예를 들어, 테스터가 라이브 채팅에 악성 JavaScript를 저장할 수 있으며, 이는 웹사이트에서 실행될 수 있습니다.

영향:

공격자가 시스템의 매개변수에 악성 코드를 주입할 수 있으며, 사용자가 악성 코드가 저장된 웹 페이지에 접근할 경우 웹 애플리케이션의 사용자에게 피해를 줄 수 있습니다. 예를 들어, 민감한 정보 탈취, 피싱 공격, 브랜드 평판 손상 등이 발생할 수 있습니다.

PoC (Proof of Concept):

테스트 결과, 채팅 입력 필드에 충분한 입력 검증이 없어 테스터가 JavaScript 코드가 포함된 HTML 태그를 주입할 수 있음을 확인했습니다. 사용자가 이러한 태그를 클릭하면 포함된 JavaScript가 사용자의 브라우저 컨텍스트 내에서 실행됩니다. 이 동작은 저장형 XSS(Stored Cross-Site Scripting) 취약점의 존재를 확인합니다.

Payload: <img src="https://raw.githubusercontent.com/pracharapol/cve-2025-45960/main/x" onclick='alert(document.domain)'>

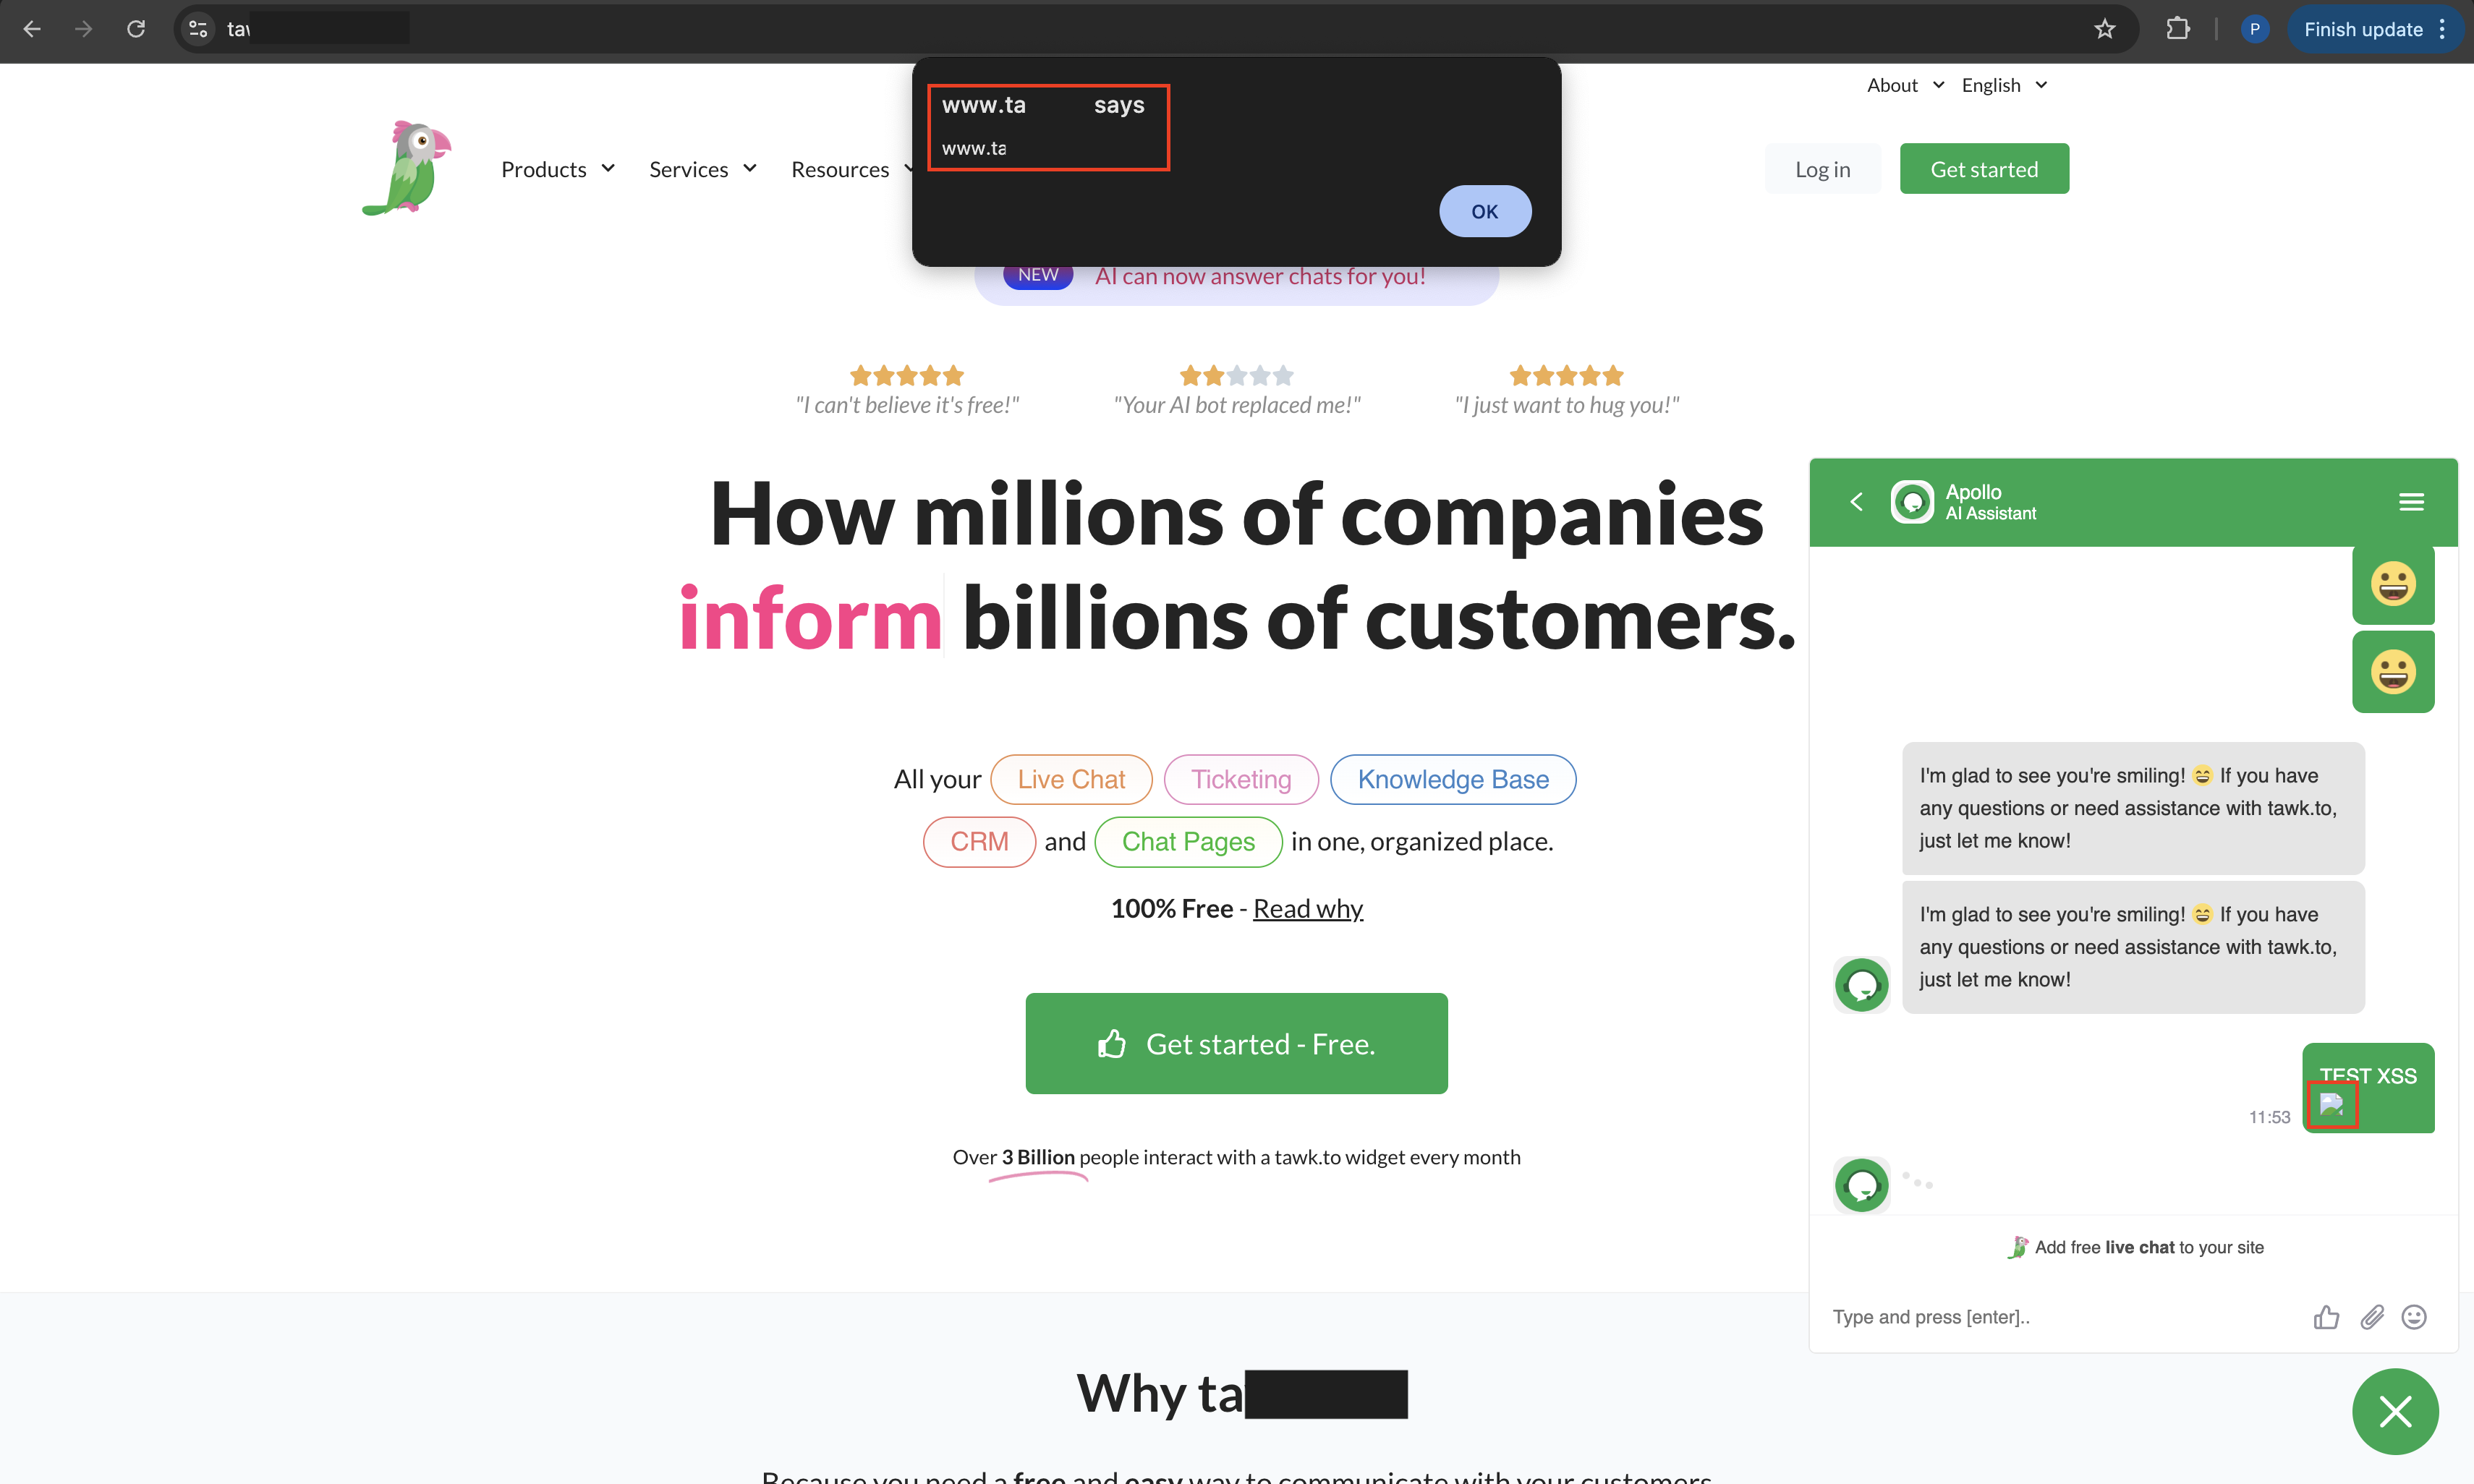
image

image

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
